maalfer/cve-2024-23897
Jenkins 2.441 및 이전 버전의 CVE-2024-23897 취약점을 악용하는 Poc로, 인증 없이 시스템 내부 파일을 읽을 수 있습니다.

CVE-2024-23897 취약점을 악용하기 위한 PoC로, Jenkins 2.441 이하 버전에서 시스템 내부 파일을 읽을 수 있습니다.
먼저, Jenkins 버전을 확인하여 취약한 버전인지 확인합니다:

그런 다음, 익스플로잇을 사용할 수 있습니다:
python3 CVE-2024-23897.py 172.17.0.2 8080 /etc/passwd

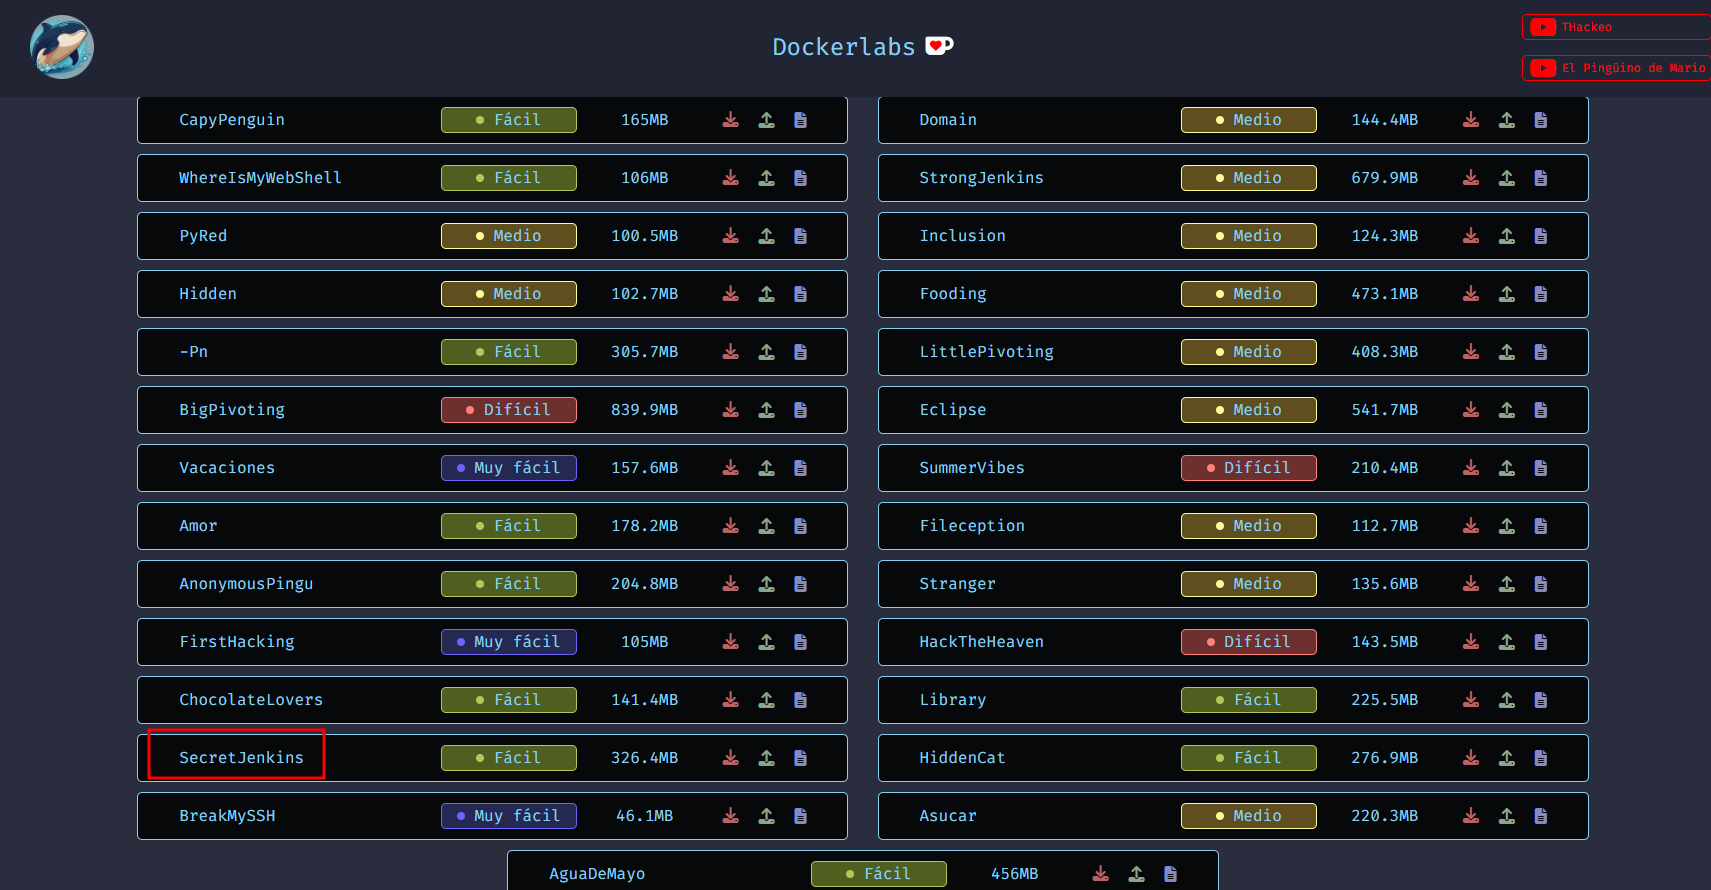
취약점 악용 연습을 위해 https://dockerlabs.es 플랫폼의 'SecretJenkins' 실습 환경을 사용했습니다: