
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2024-10924-PoC — WordPress에서 Really Simple Security 플러그인이 설치된 버전 9.0.0 – 9.1.1.1 사이의 MFA 우회. | Kitploit
도구/GitHubGitHub/maalfer/cve-2024-10924-poc
Authentication & AuthorizationVulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingLearning & Education
GitHubmaalfer/cve-2024-10924-poc

CVE-2024-10924-PoC

WordPress에서 Really Simple Security 플러그인이 설치된 버전 9.0.0 – 9.1.1.1 사이의 MFA 우회.

저장소 보기
6471년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

PoC 인증 우회 MFA Really Simple Security WordPress 플러그인 | CVE-2024-10924

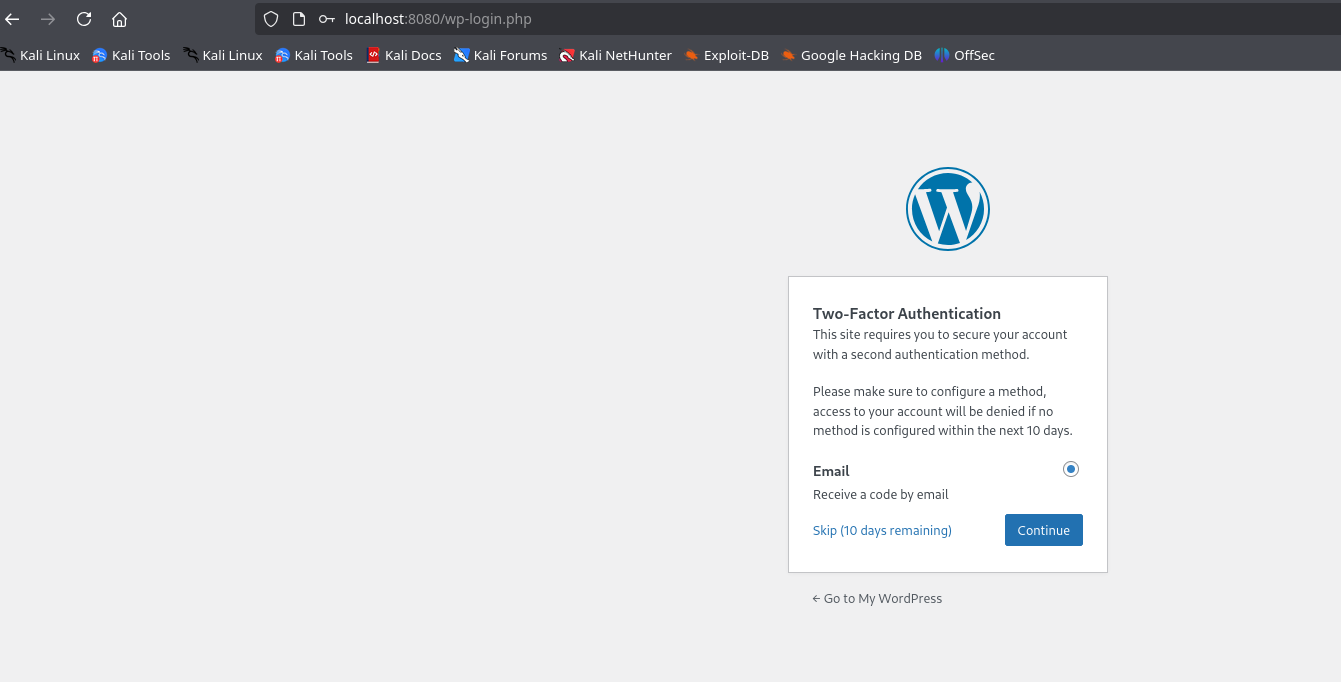
워드프레스 웹 페이지에 접속하면 취약한 플러그인을 통해 MFA가 활성화되어 있는 것을 볼 수 있습니다:
이미지

PoC를 실행하고 접속 데이터를 제공해야 합니다:

이미지

자동으로 관리자 패널 내의 임시 .html 파일을 통해 브라우저가 열립니다.

이미지

이 시나리오를 재현할 취약한 환경을 자동으로 배포하려면 다음 저장소를 사용할 수 있습니다:

https://github.com/Trackflaw/CVE-2024-10924-Wordpress-Docker

도구 다운로드