소개 (中文)
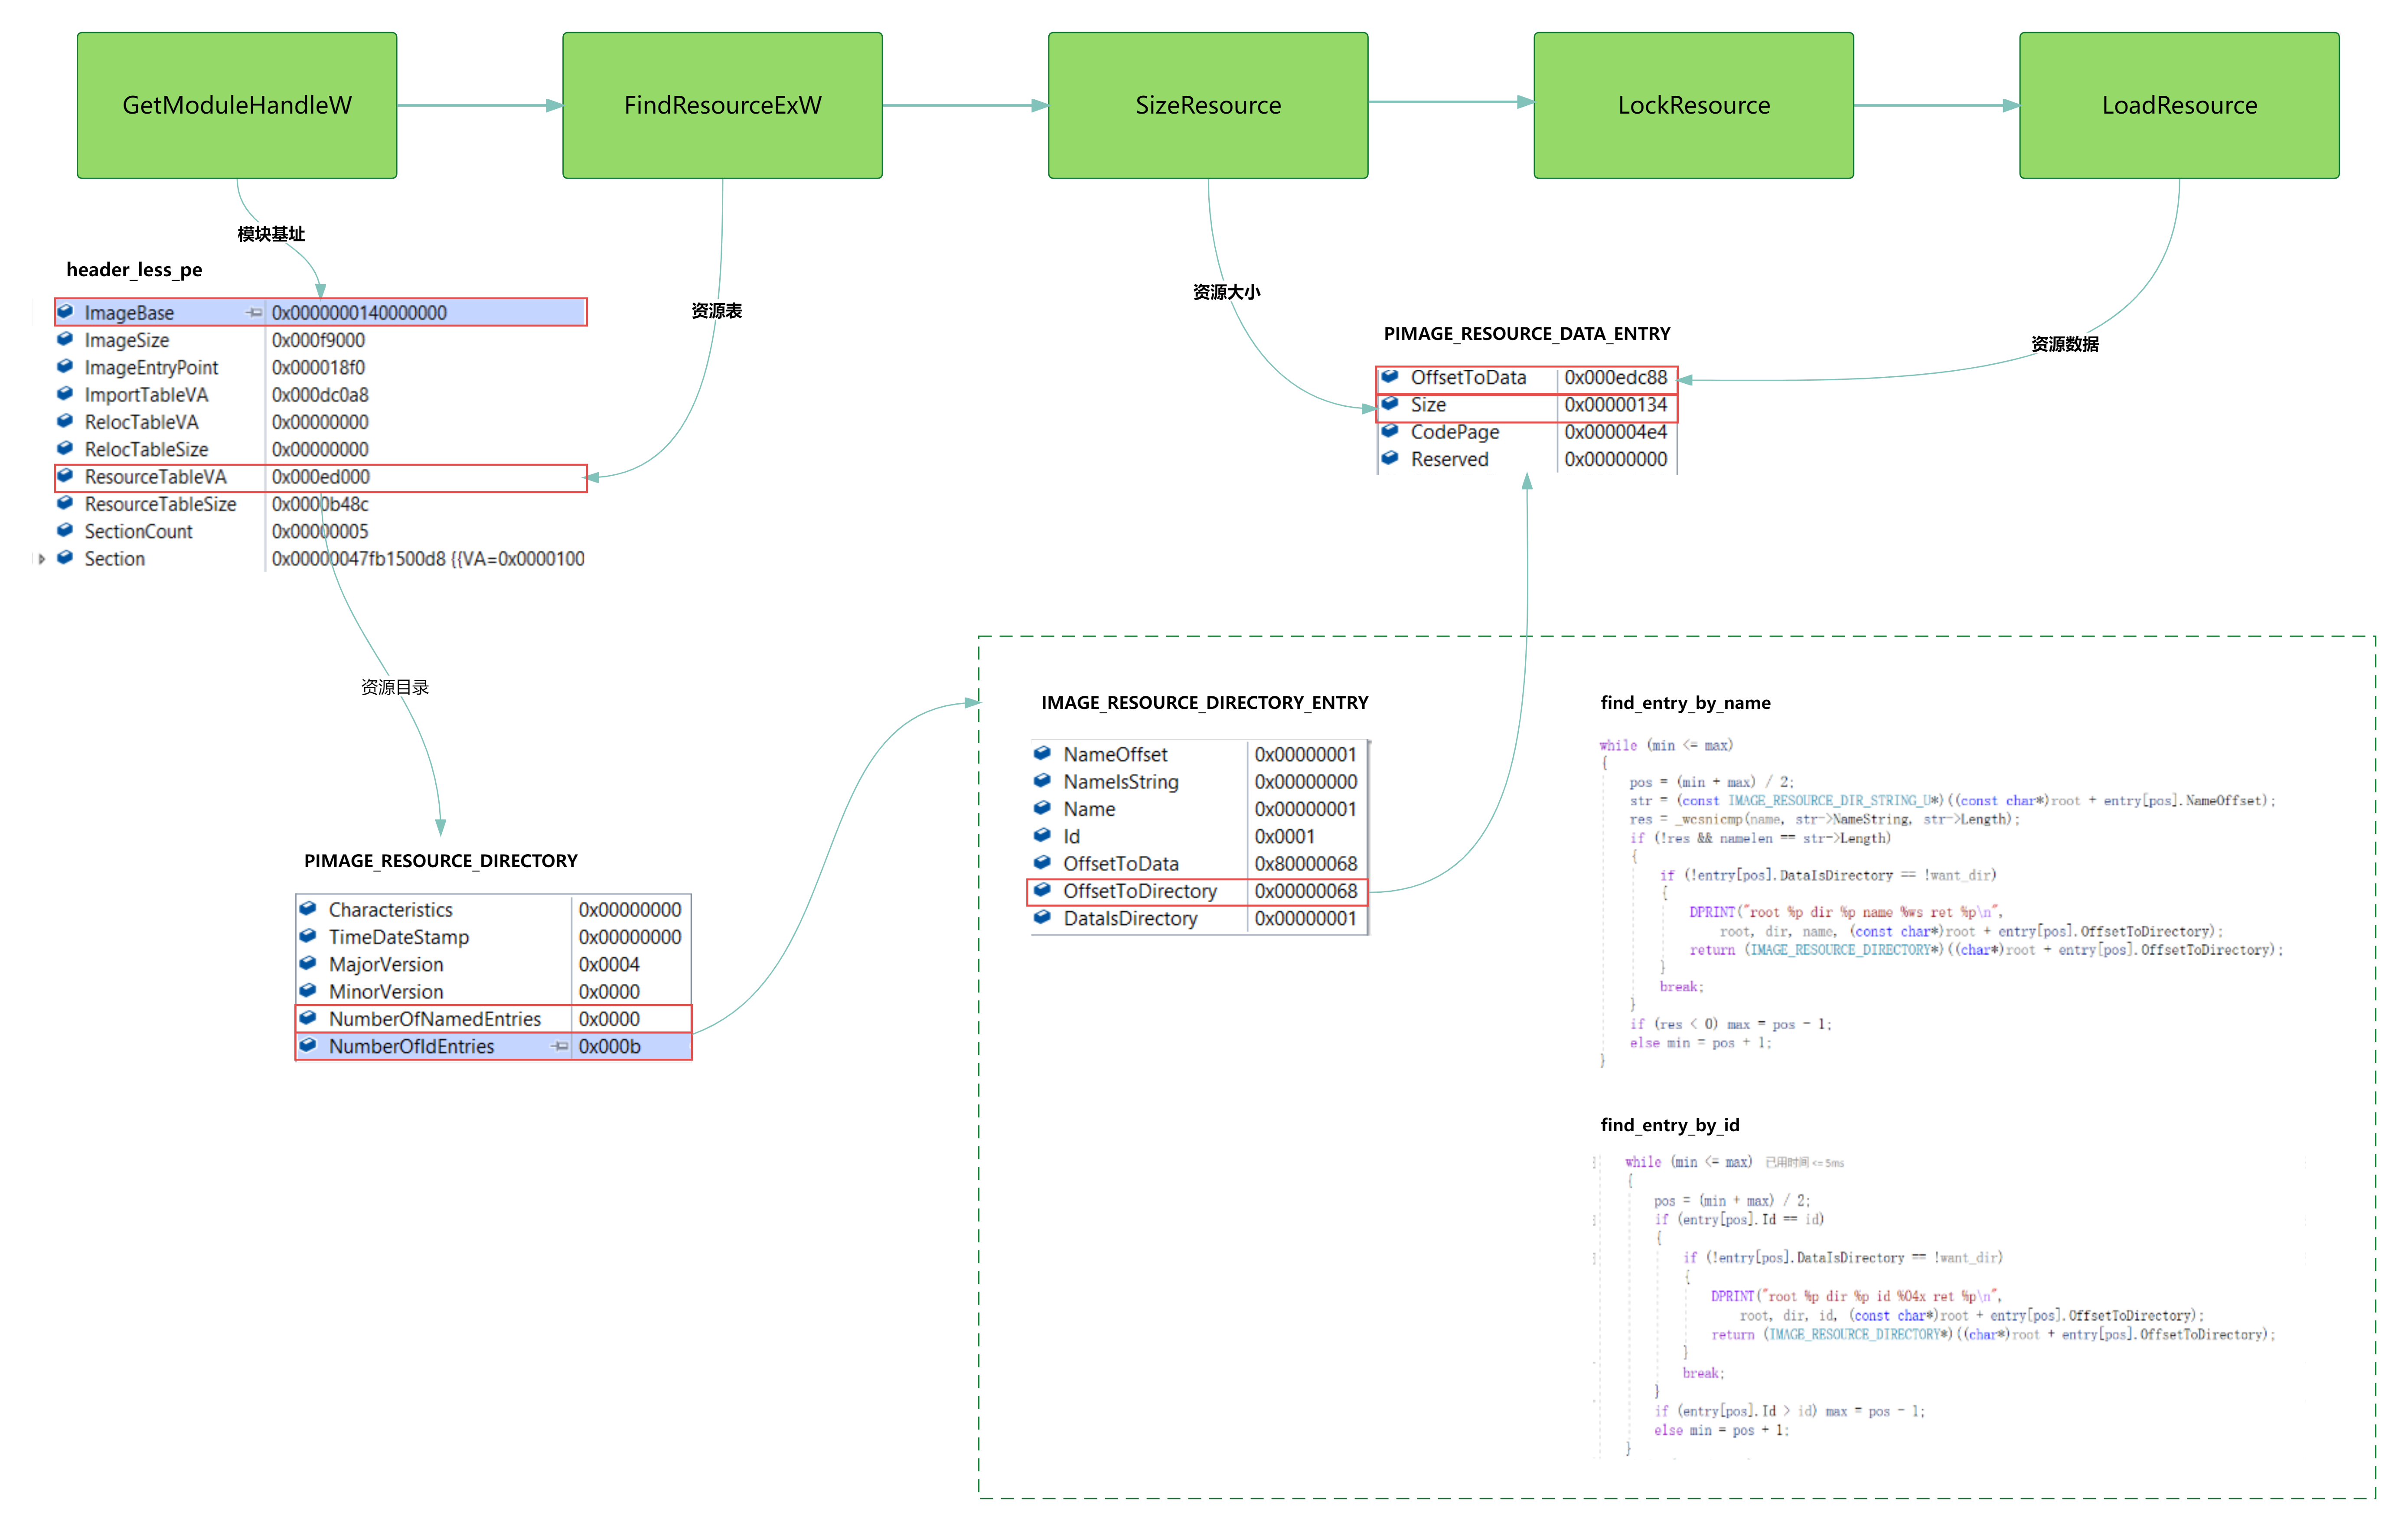
HeaderLessPE는 Icedid 트로이 목마가 사용하는 메모리 PE 로딩 기술입니다. 이 기술을 기반으로 HVNC를 사용한 파일리스 공격의 새로운 방식을 제안합니다. 이 개선을 통해 HeaderLessPE를 주입하여 그래픽 해킹 도구를 제한 없이 실행할 수 있습니다.
MemDll과 같은 다른 인메모리 로딩 기술과 비교하여 확장된 HeaderLessPE는 두 가지 장점이 있습니다:
- 전통적인 DOS 및 PE 헤더 IOC 회피
DOS 헤더와 PE 헤더는 메모리 스캐닝의 주요 대상이 되는 경우가 많으며, Cobalt Strike를 사용할 때 로드된 Beacon 헤더를 지우기 위해 프로필 파일을 사용해야 합니다. HeaderLessPE를 사용하면 이 문제에 대해 걱정할 필요가 없습니다.
- 재배치 및 임포트 테이블 지원으로 EXE를 HeaderLessPE 구조로 쉽게 변환 가능
재배치를 지원하고 Tls 및 지연 임포트와 같은 구조를 포함하지 않는 한 HeaderLessPE로 변환할 수 있습니다. 이는 트로이 목마 메모리 모듈을 생성하는 데뿐만 아니라 일부 해킹 도구를 HeaderLessPE로 편리하게 변환하여 인메모리 로딩 및 실행을 가능하게 하여 사용 가능한 공격 도구를 확장하는 데에도 사용할 수 있습니다.
테스트
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
이 명령은 desktop_name 데스크톱에서 파일 없이 BrowsingHistoryView 도구를 실행합니다.

기사 링크:https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
참고
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm

 m01n-team/headerlesspe


