 lisinan988/cve-2021-24086-exp
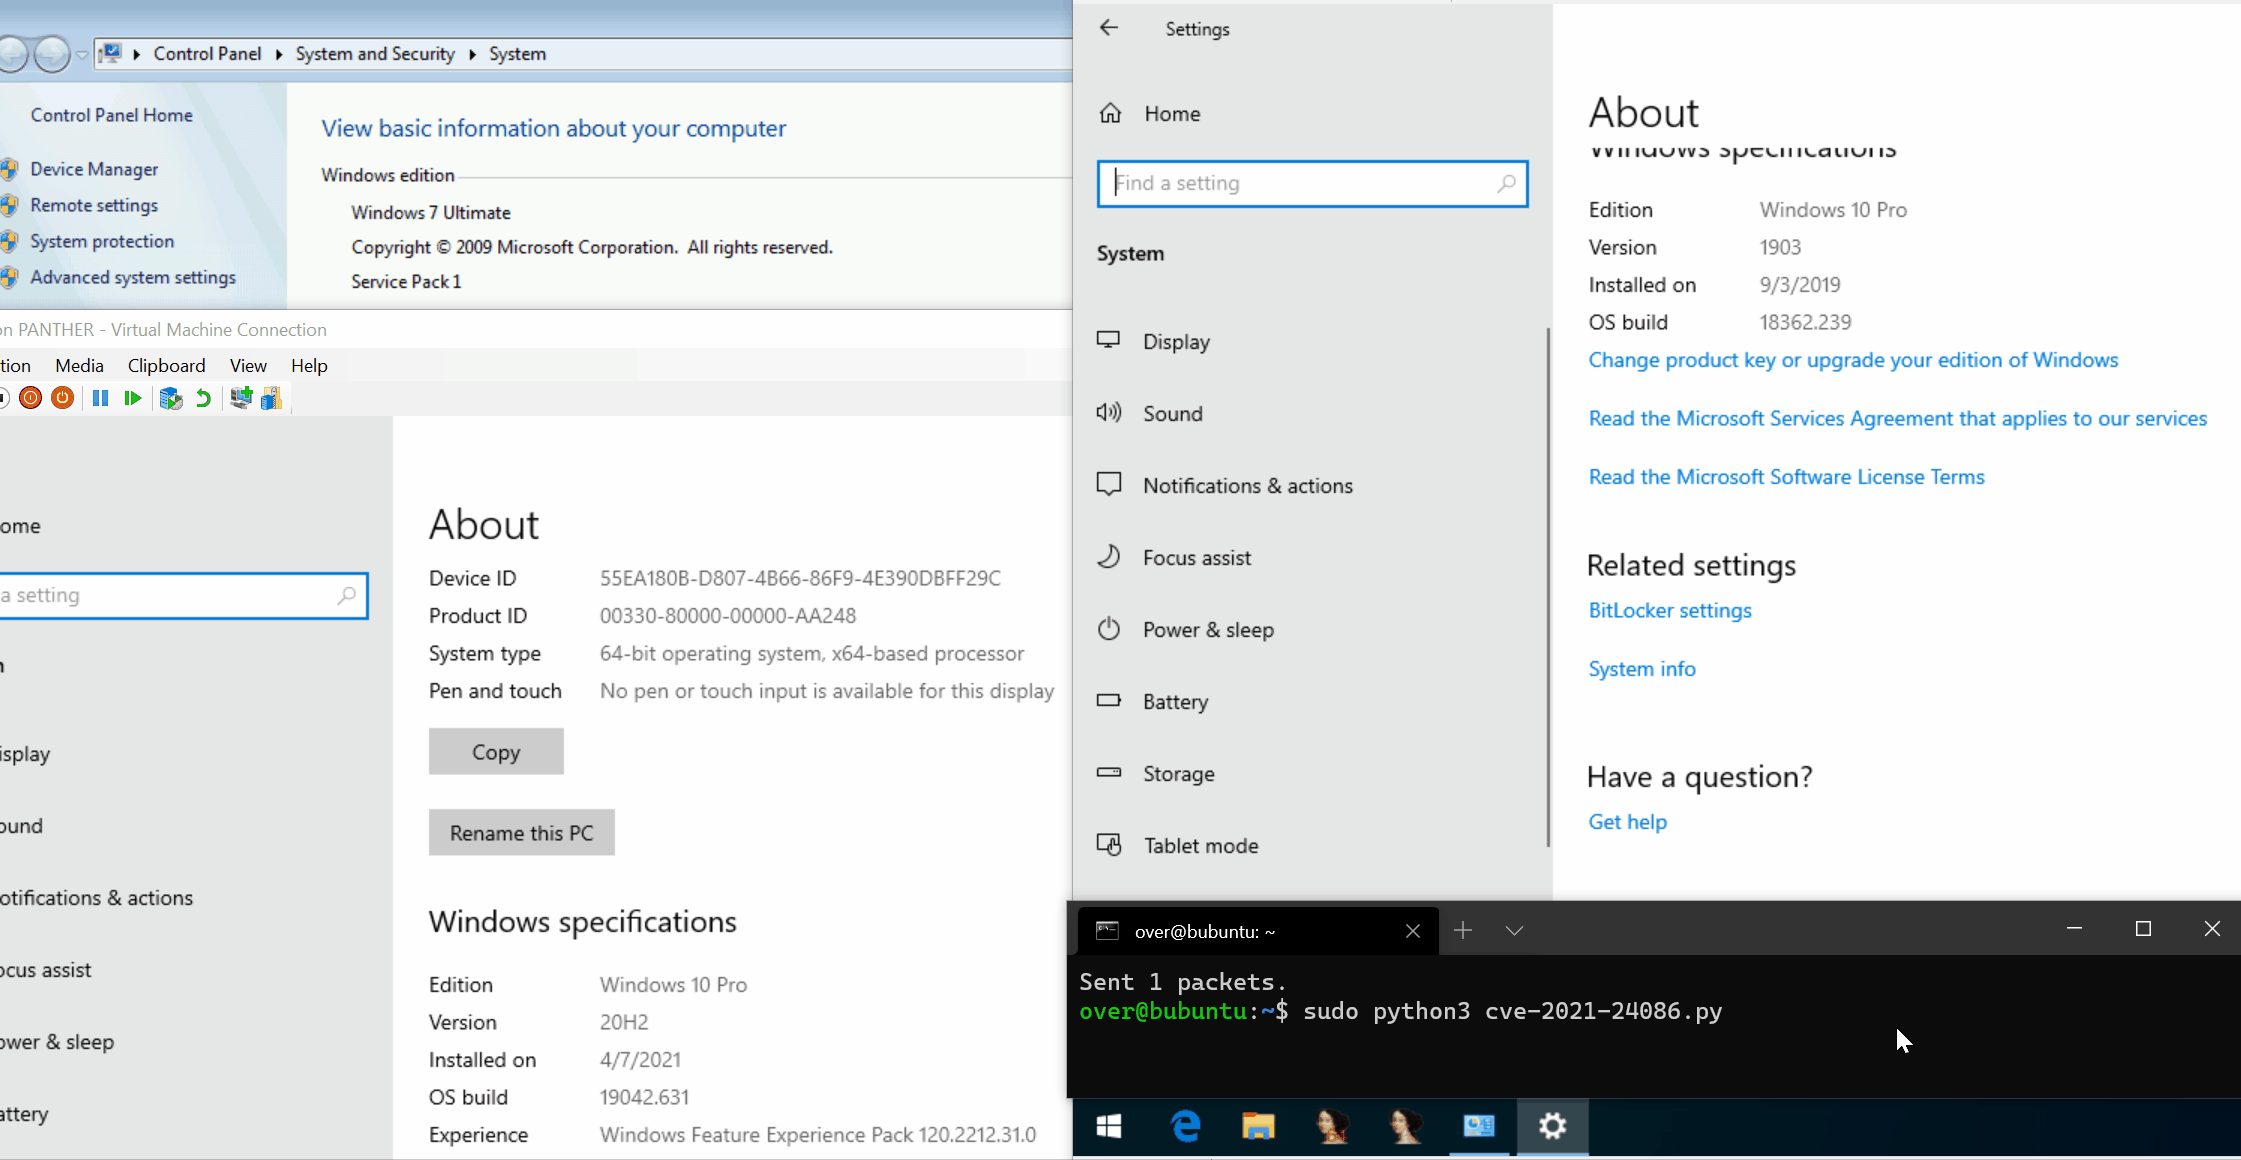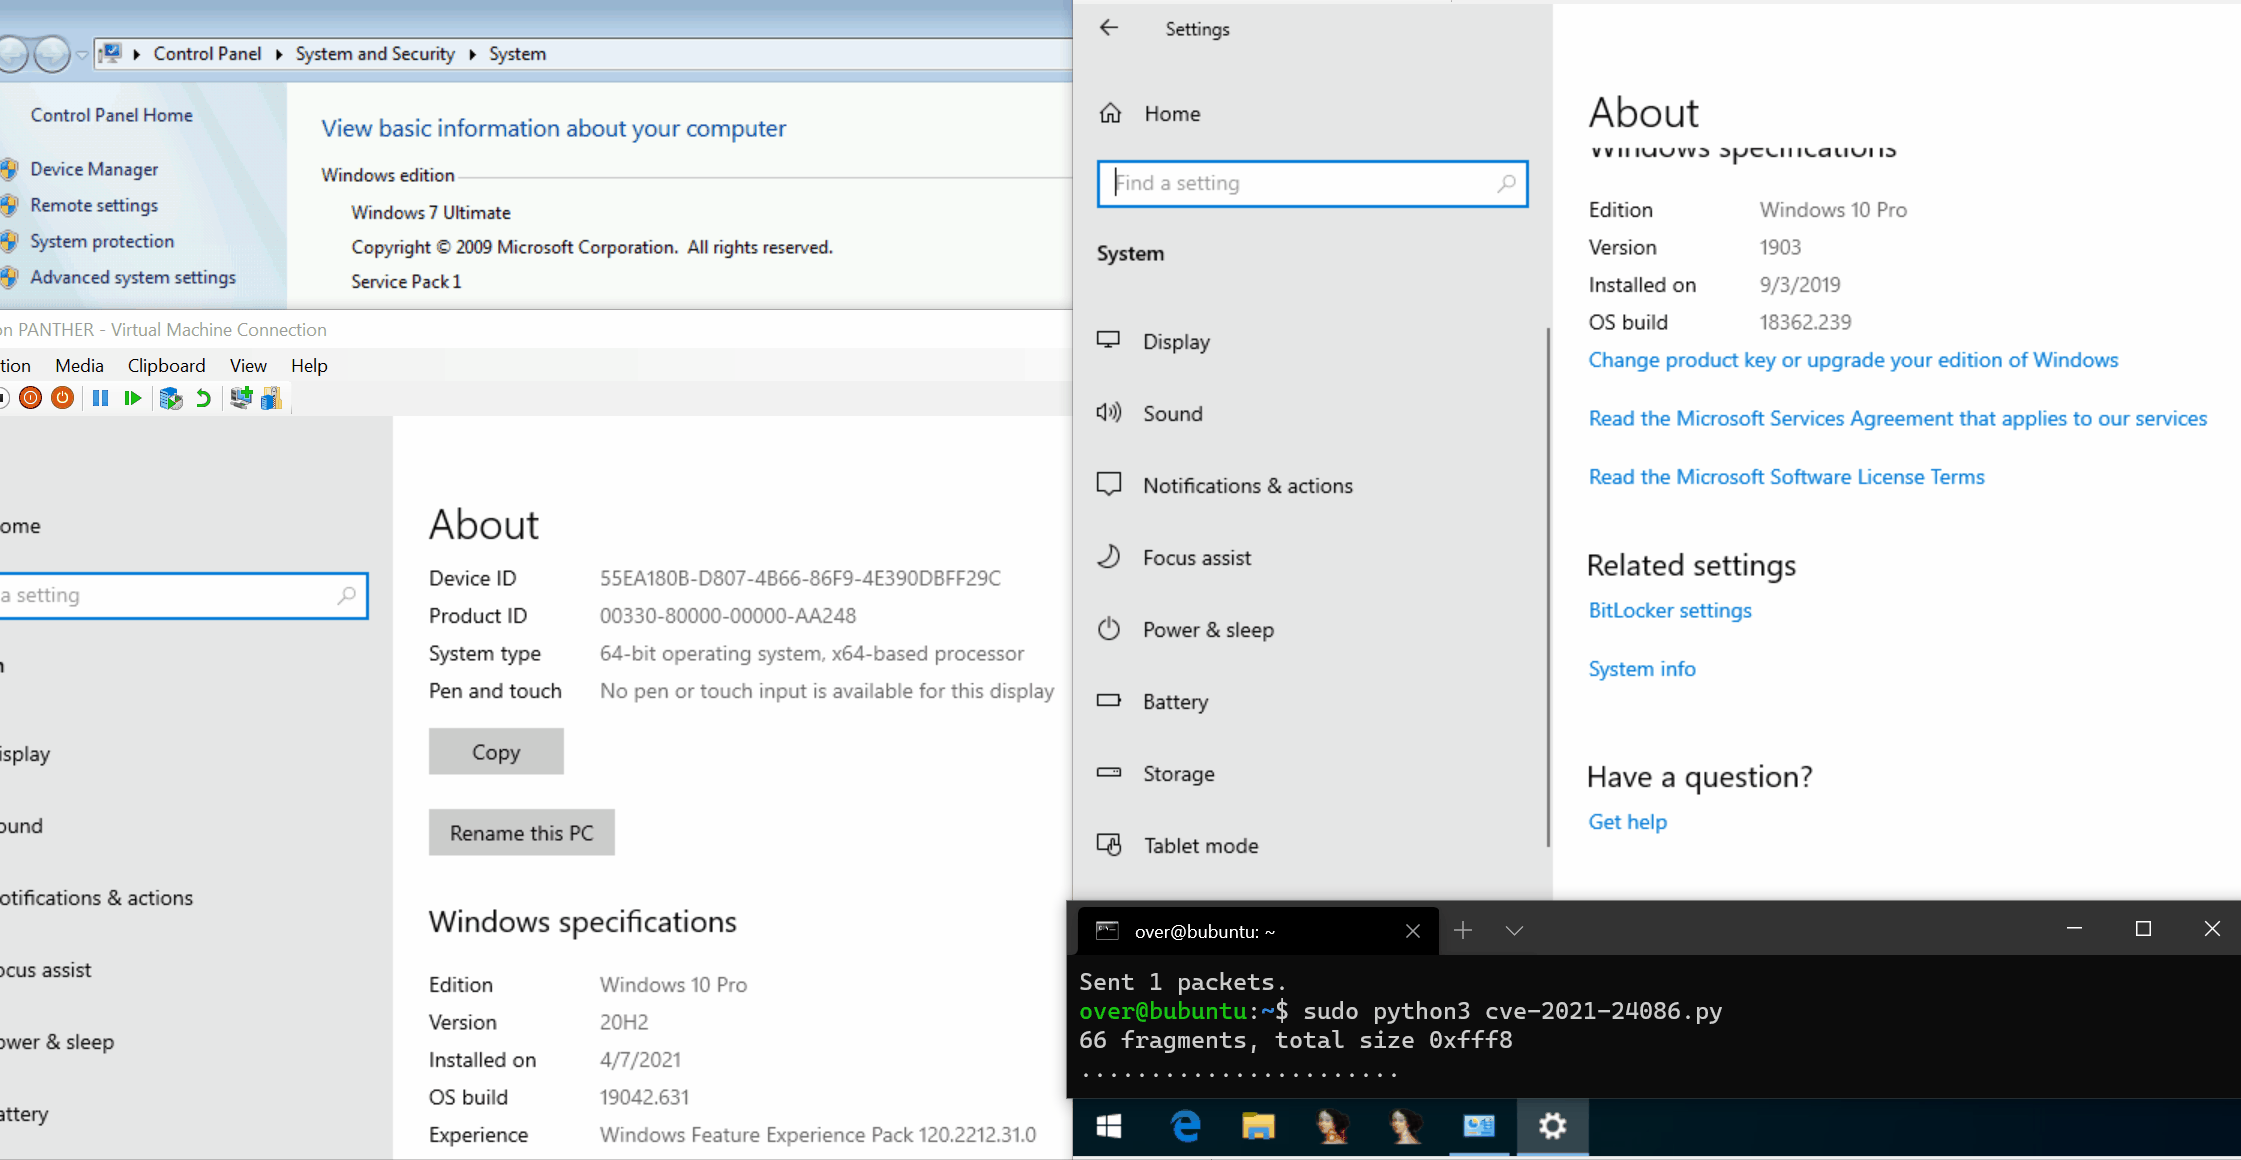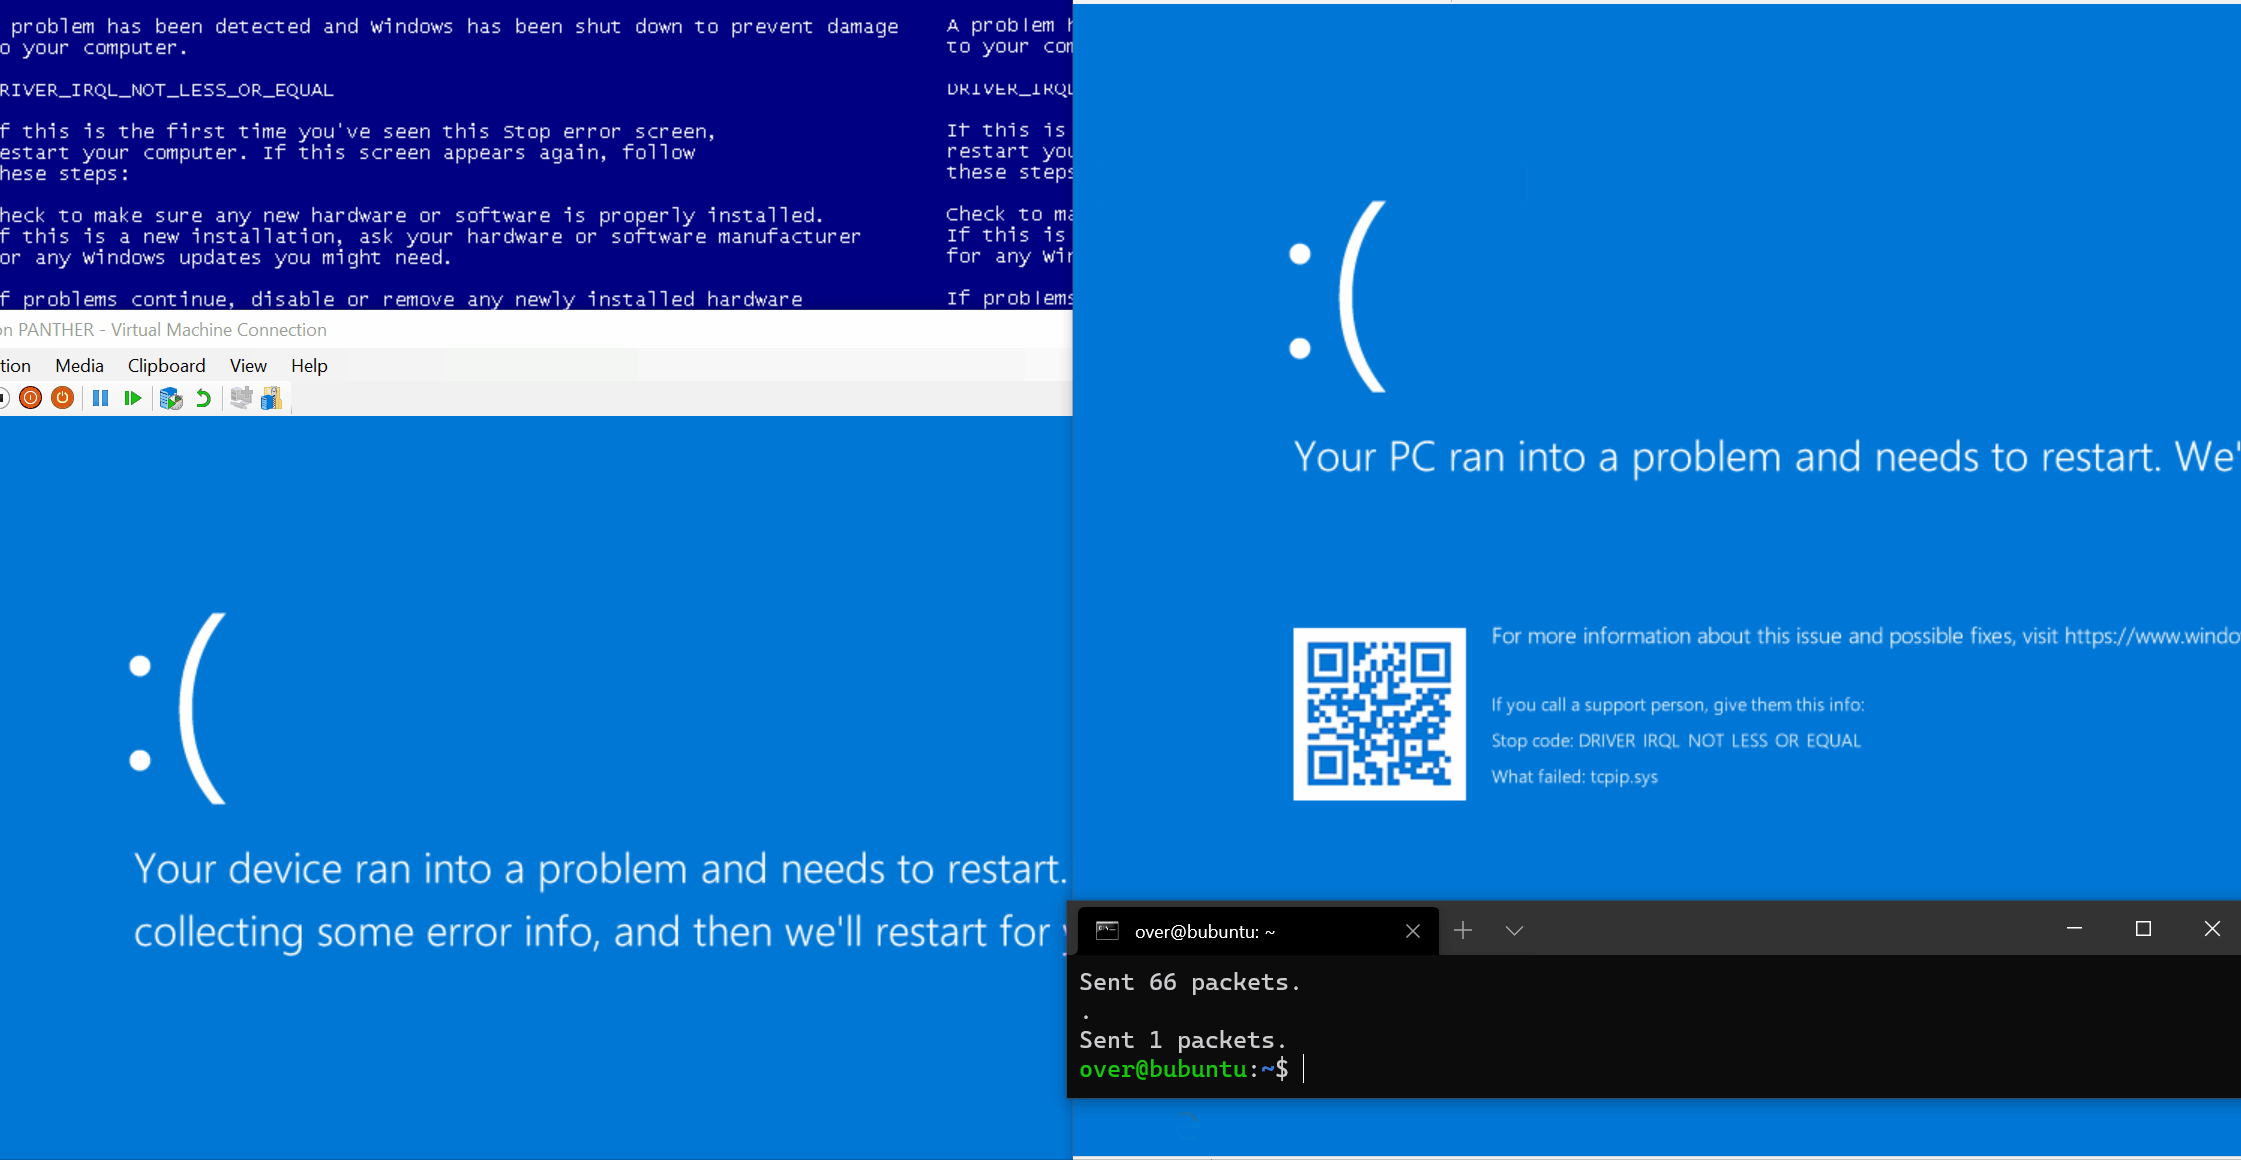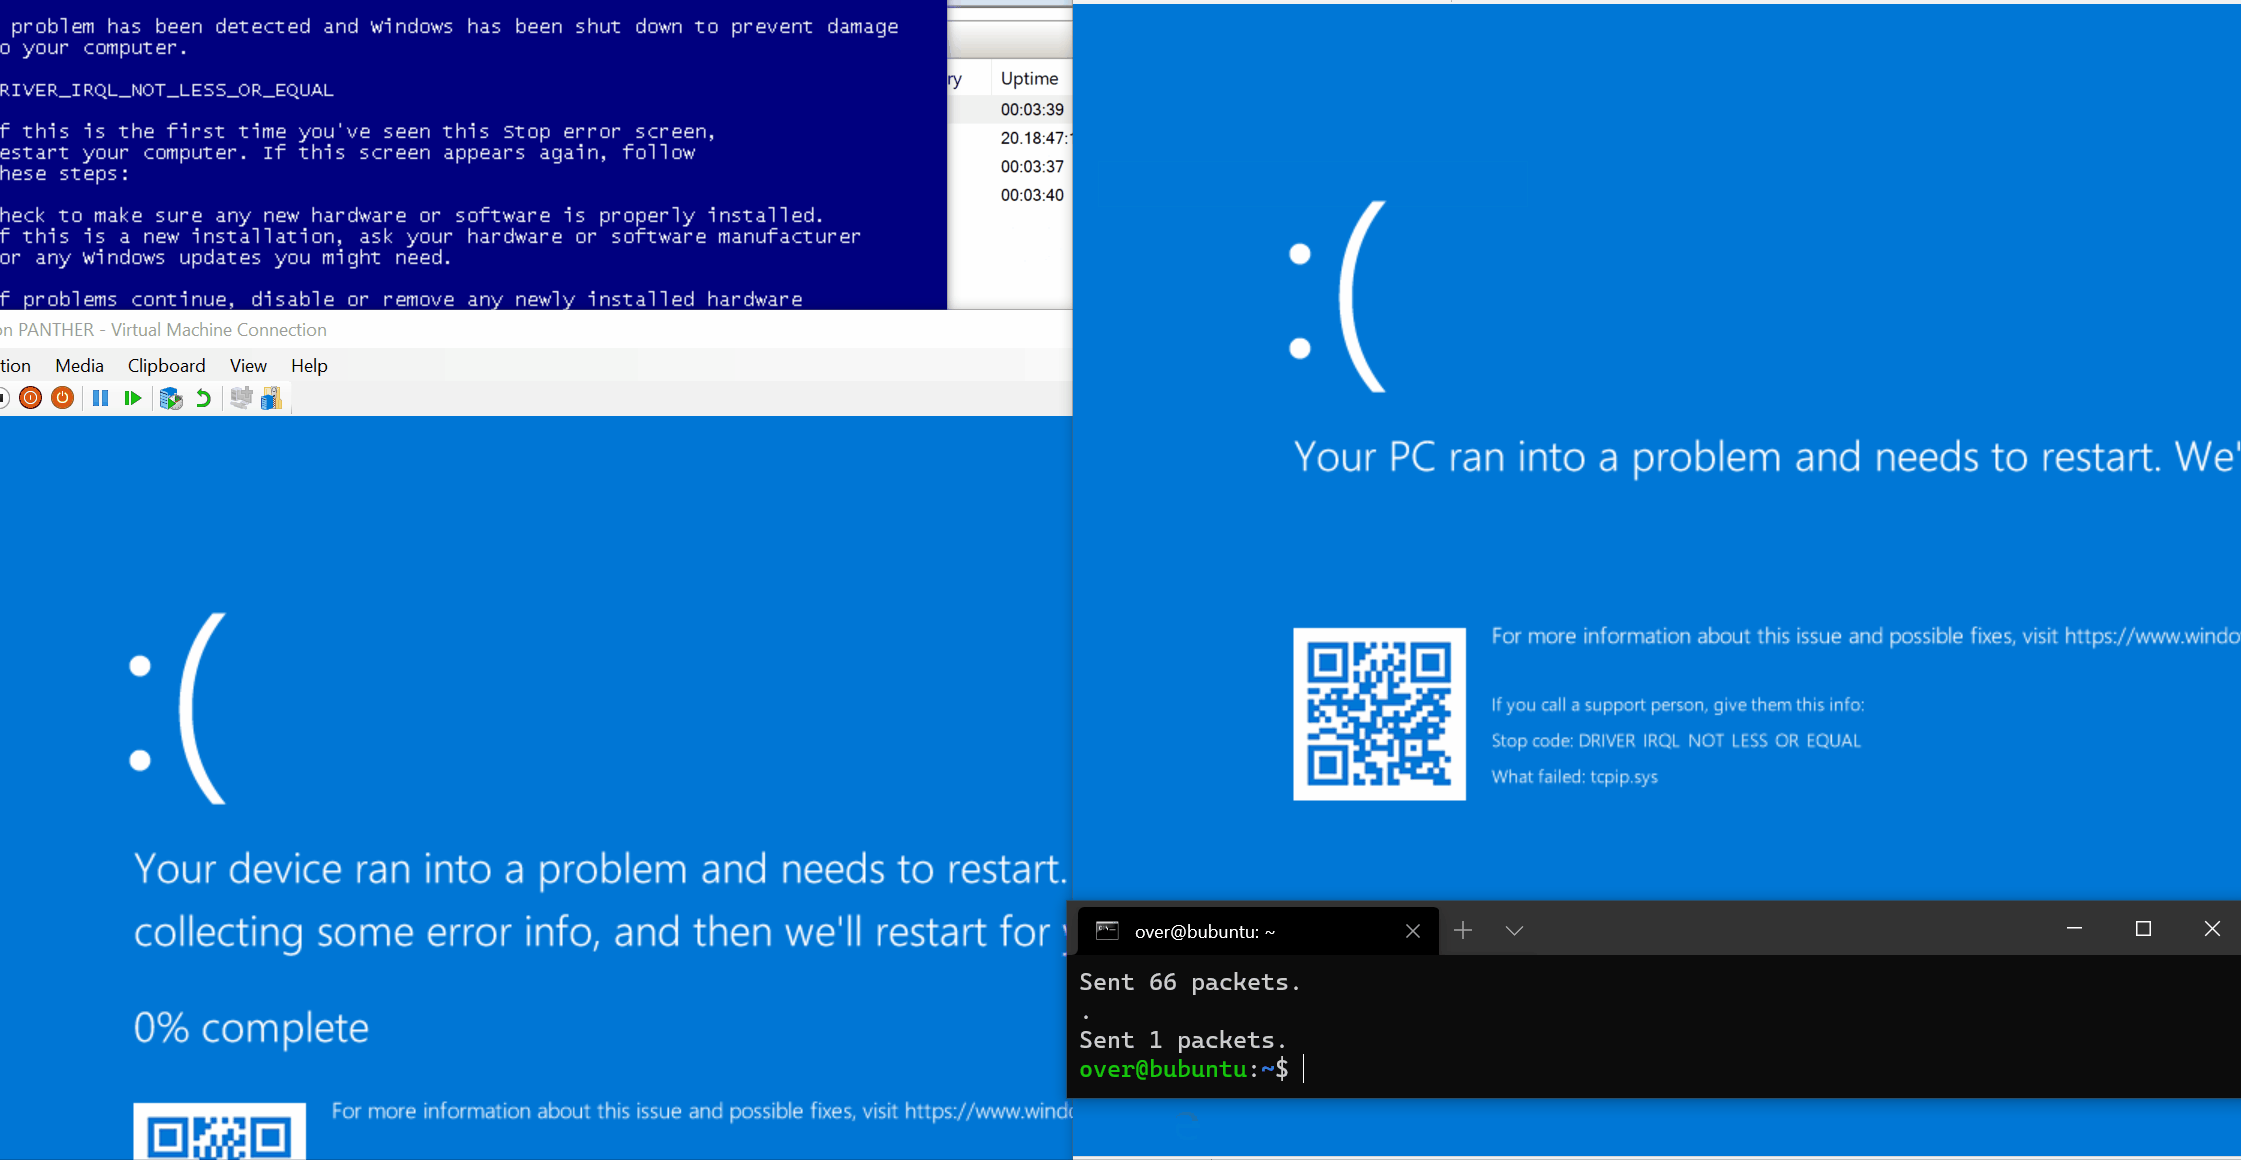
CVE-2021-24086에 대한 개념 증명 익스플로잇으로, tcpip.sys의 NULL 역참조(NULL dereference)로 인해 IPv6를 통한 악성 UDP 패킷으로 원격 서비스 거부(DoS)를 유발합니다.

이것은 CVE-2021-24086 ("Windows TCP/IP 서비스 거부(Denial of Service) 취약점
")에 대한 개념 증명(PoC)으로, 2021년 2월 Microsoft가 패치한 tcpip.sys의 NULL 역참조(NULL dereference) 취약점입니다. 이 트윗에 따르면, 이 취약점은 @piazzt가 발견했습니다. IPv6를 통해 악성 UDP 패킷을 보내면 원격으로 트리거할 수 있습니다.
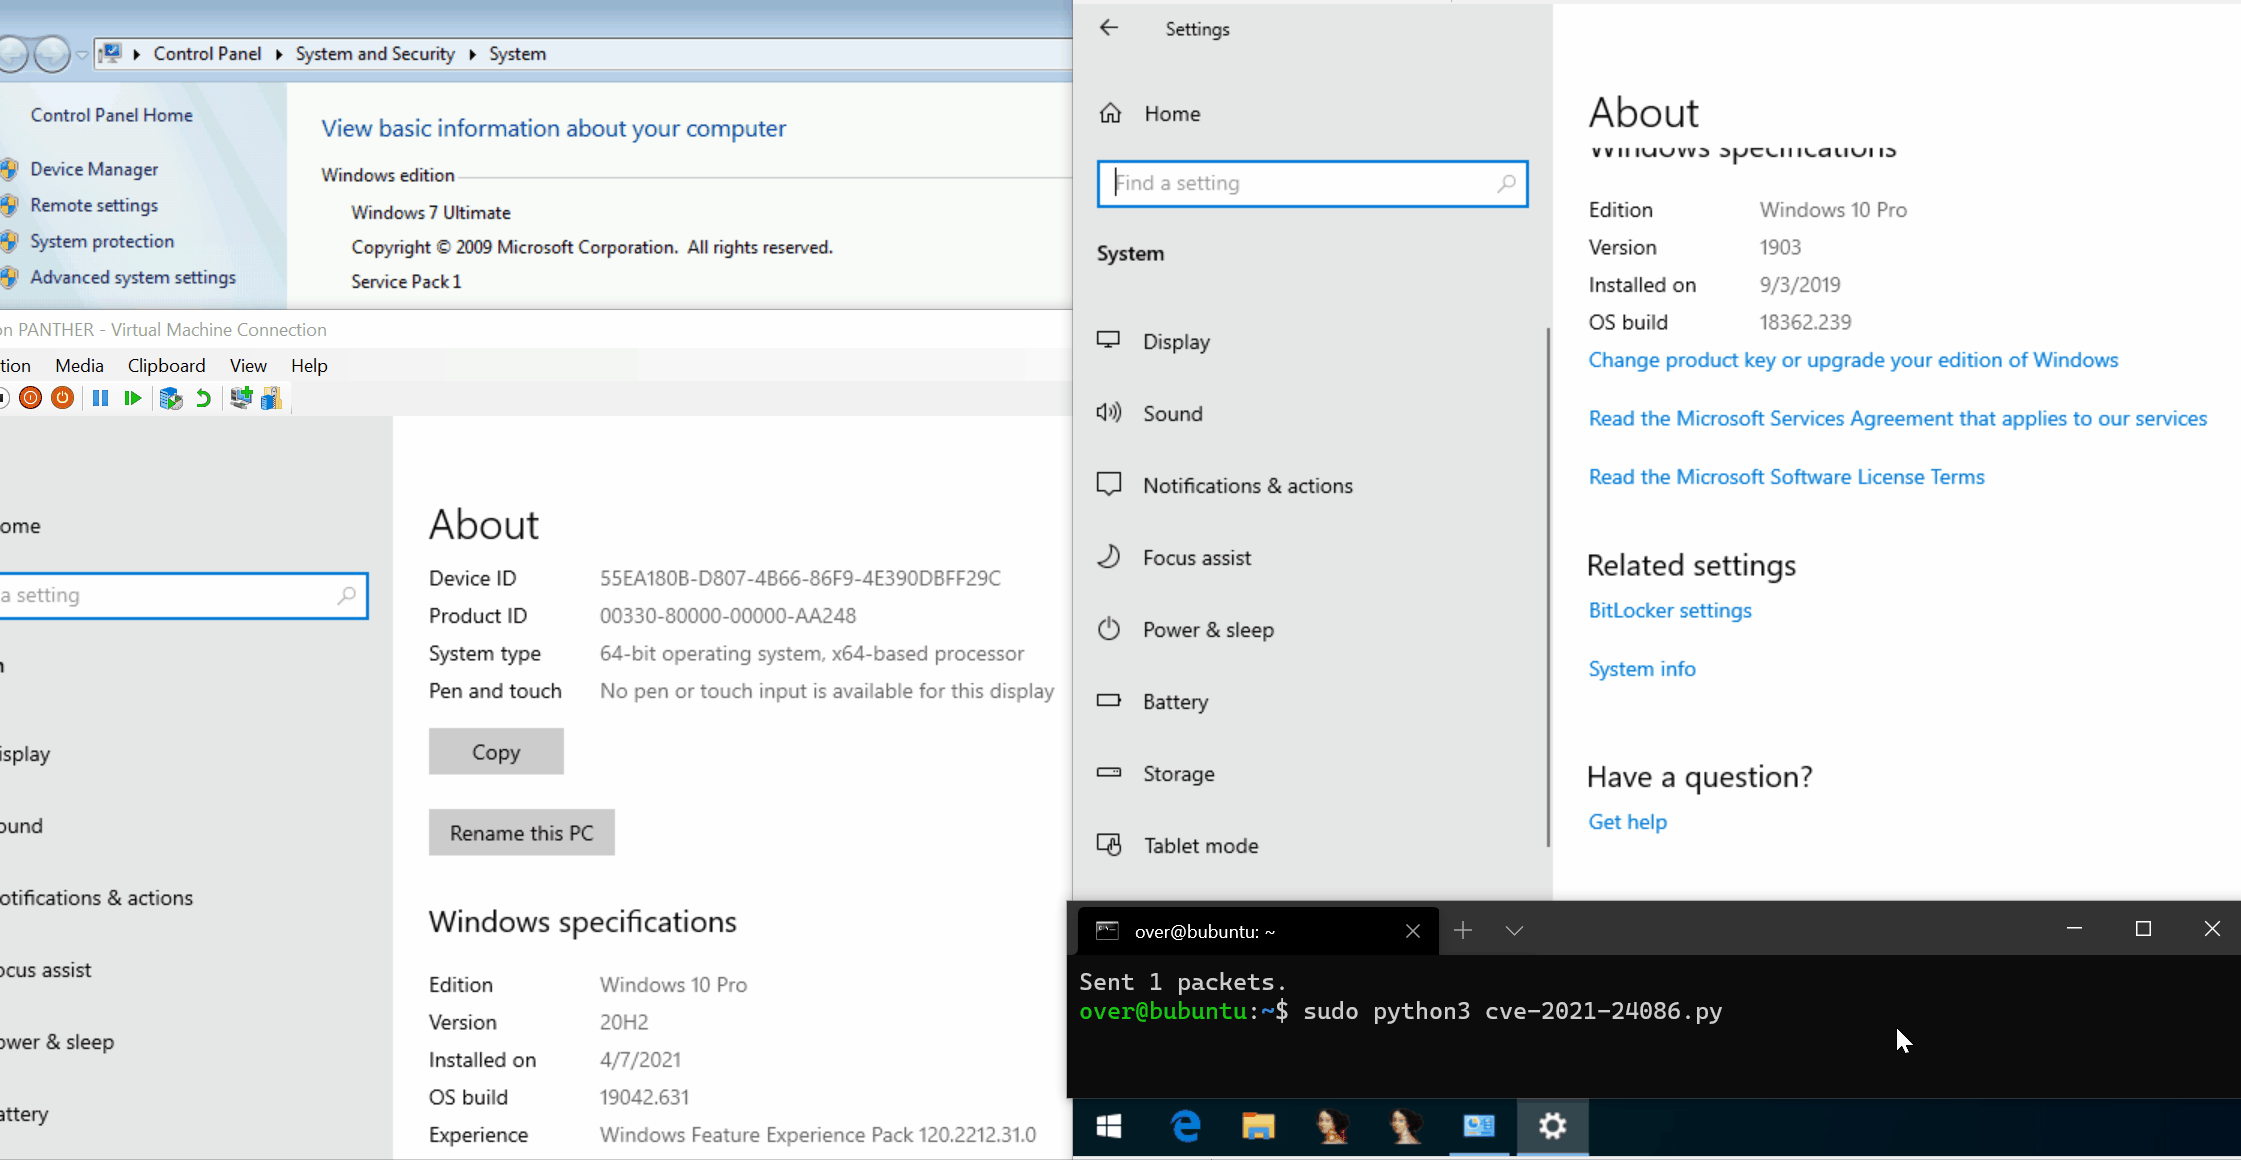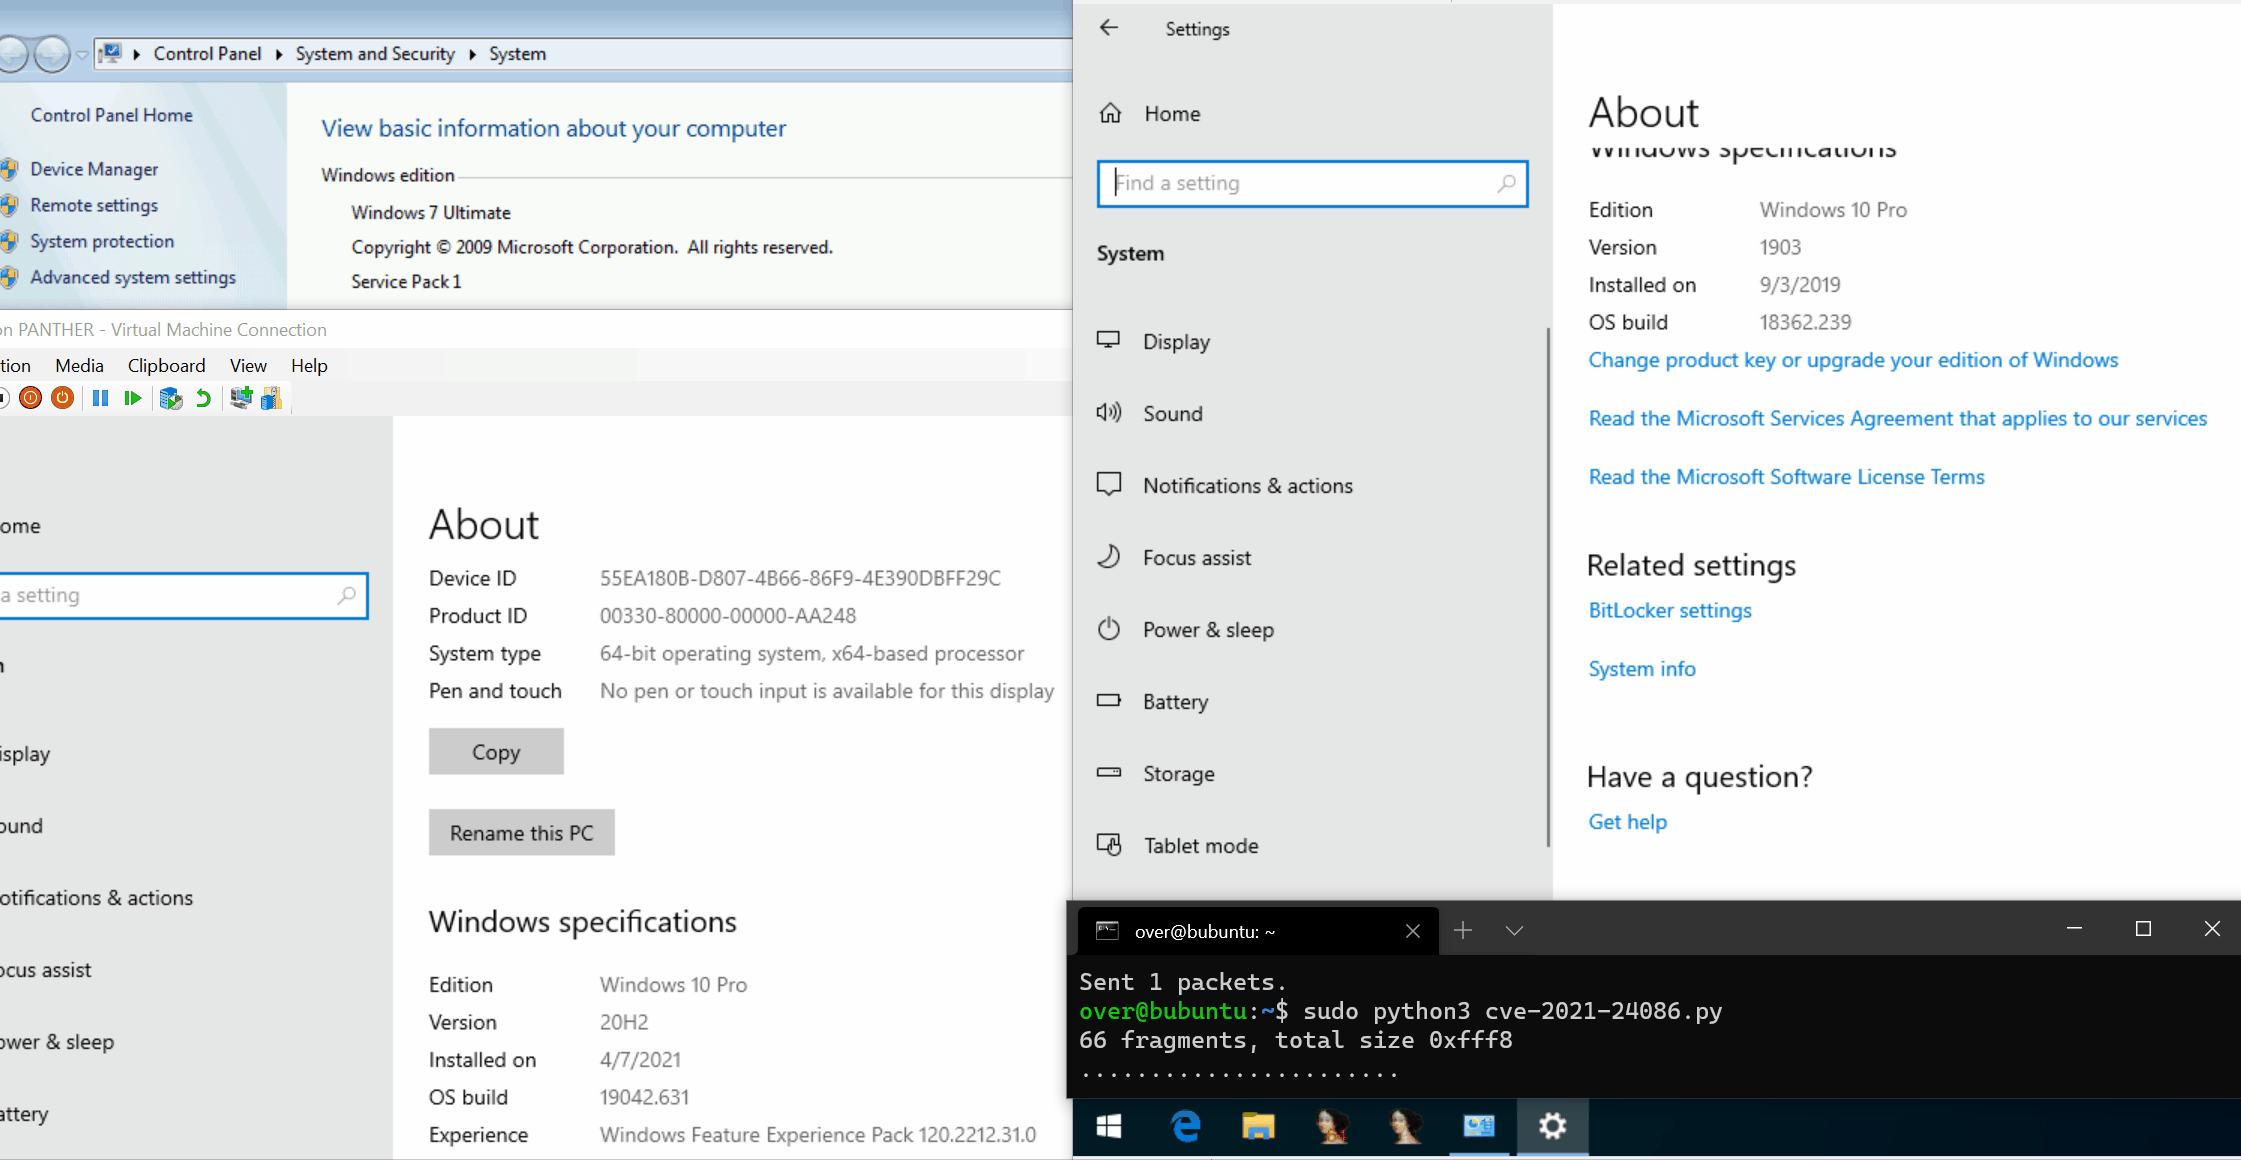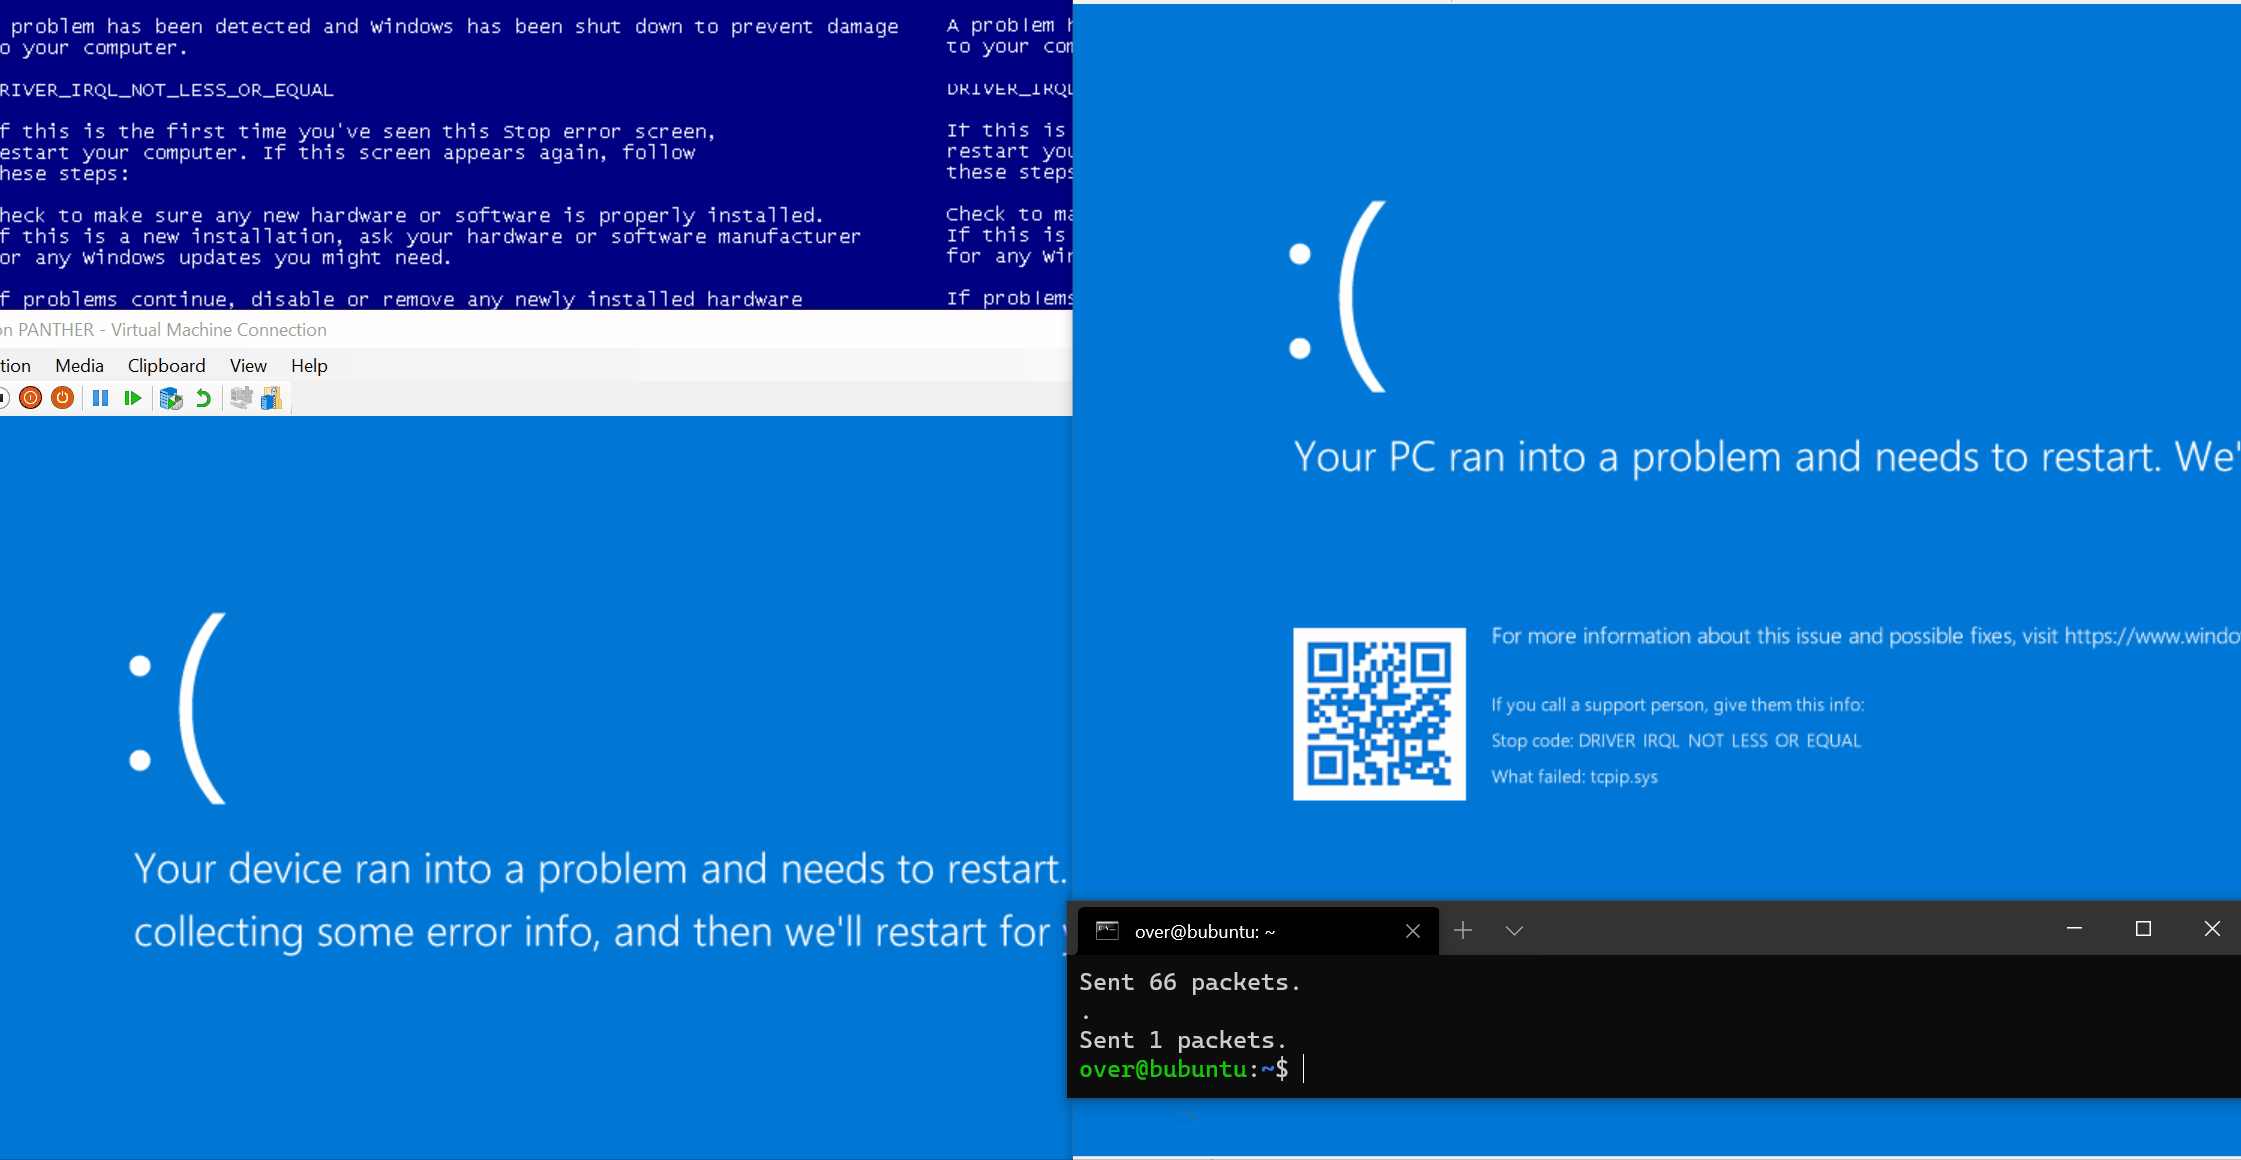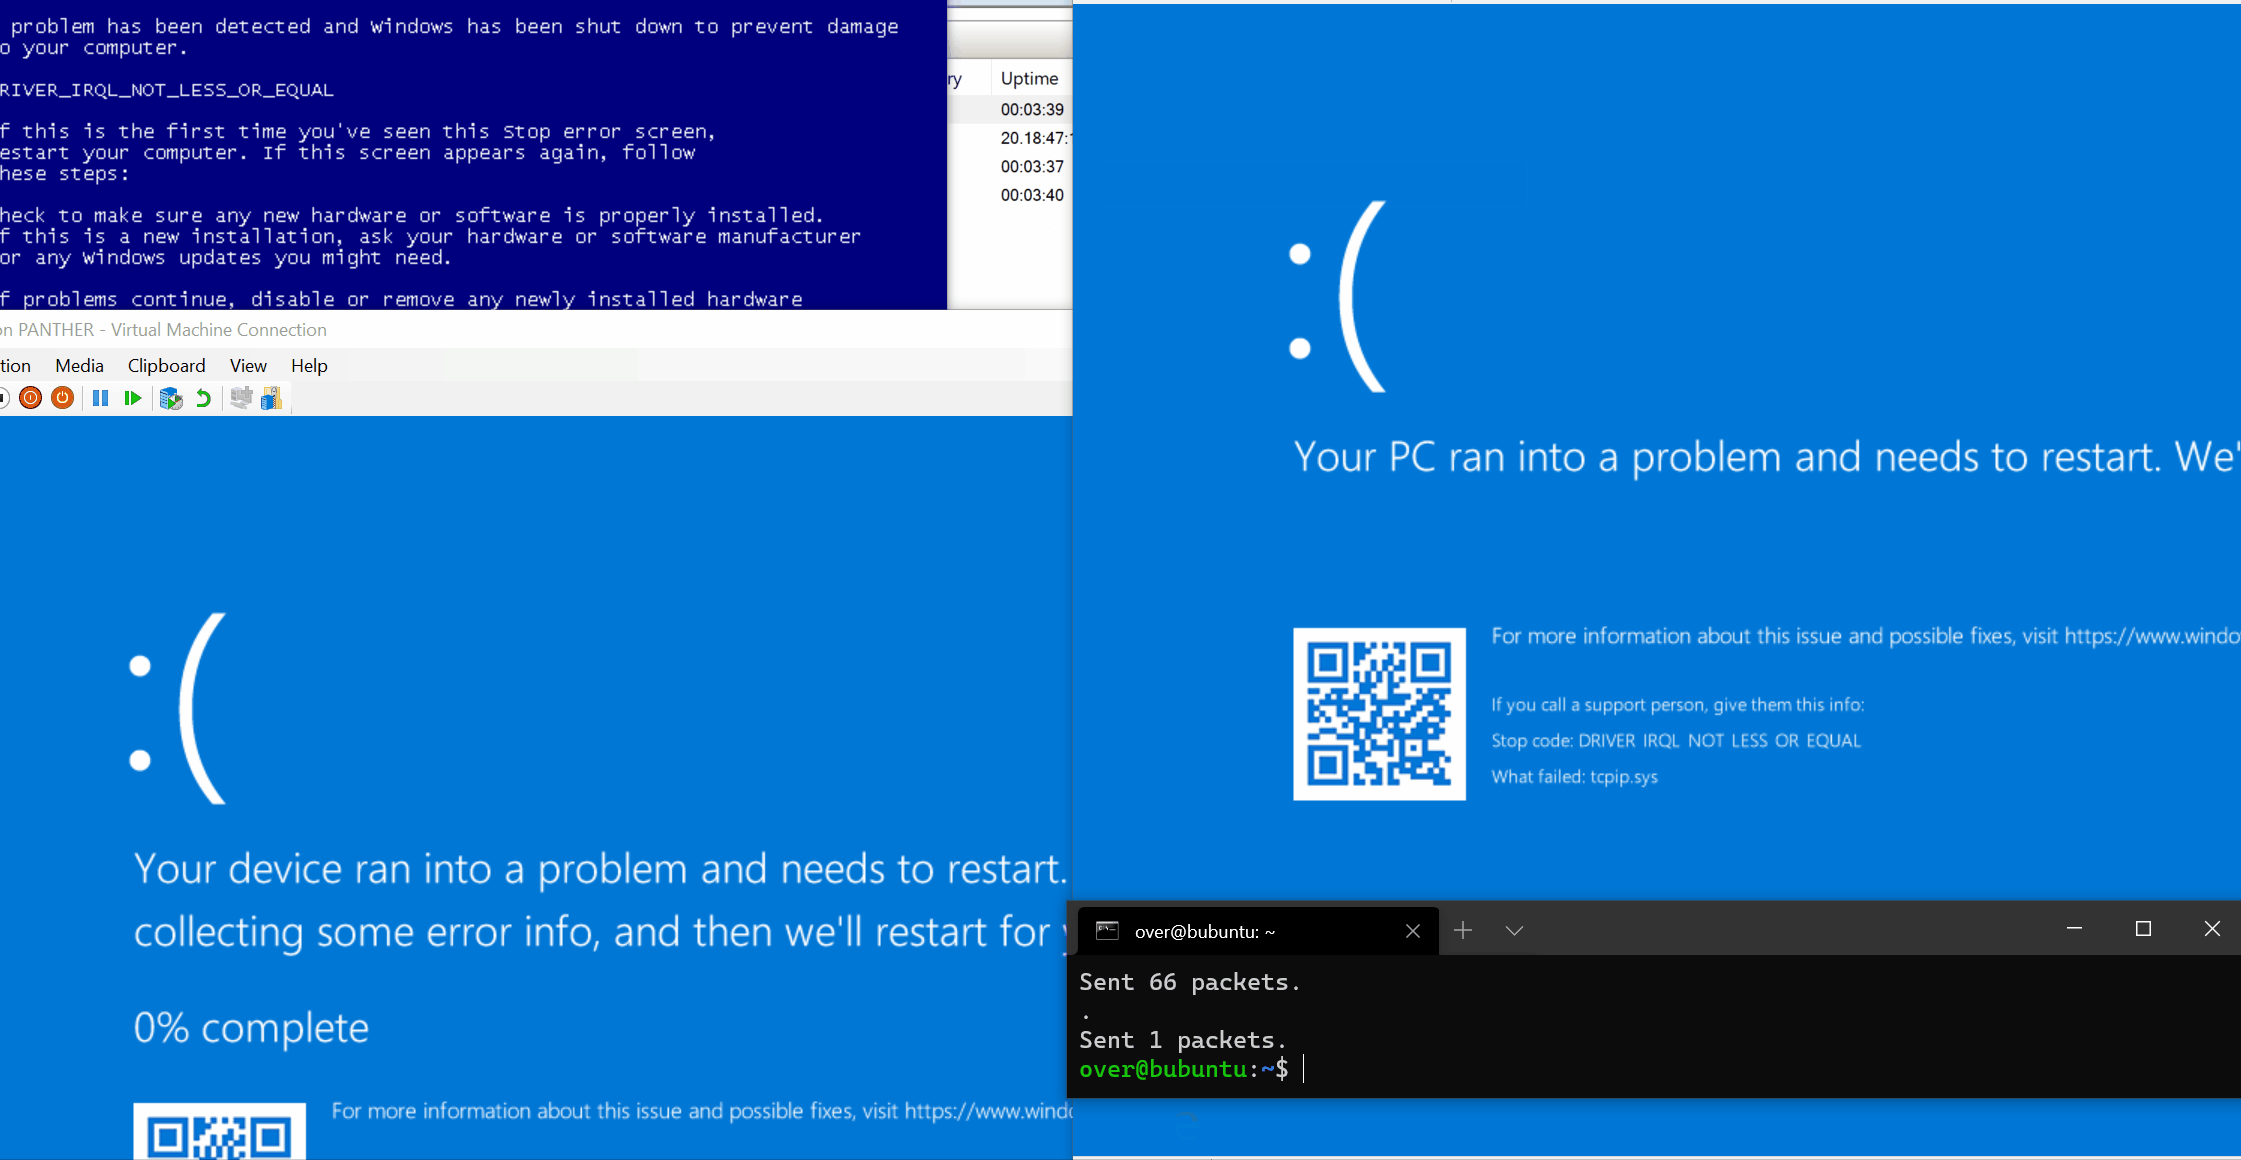
Microsoft의 블로그는 여기에서 읽을 수 있습니다: TCP/IP에 영향을 주는 여러 보안 업데이트: CVE-2021-24074, CVE-2021-24094, CVE-2021-24086. 영향과 해결 방법/완화 조치에 대해 간략히 설명합니다.
근본 원인에 대한 더 심층적인 논의는 doar-e.github.io에서 확인할 수 있습니다: tcpip.sys 리버스 엔지니어링: 죽음의 패킷의 메커니즘 (CVE-2021-24086).
cve-2021-24086.py 스크립트를 실행하세요. Scapy가 필요합니다:
over@bubuntu:~$ sudo python3 cve-2021-24086.py
66 fragments, total size 0xfff8
..................................................................
Sent 66 packets.
.
Sent 1 packets.
