 lintsinghua/deepaudit
DeepAudit: 누구나 소유할 수 있는 AI 해커 팀, 취약점 탐색을 누구나 쉽게 할 수 있게 합니다. 국내 최초 오픈소스 코드 취약점 탐색 다중 에이전트 시스템. 초보자도 원클릭 배포 및 실행 가능, 자율 협업 감사 + 자동화 샌드박스 PoC 검증. Ollama 사설 배포 지원, 원클릭 보고서 생성. 중계소 지원.보안을 더 이상 비싸지 않게, 감사를 더 이상 복잡하지 않게 만듭니다.

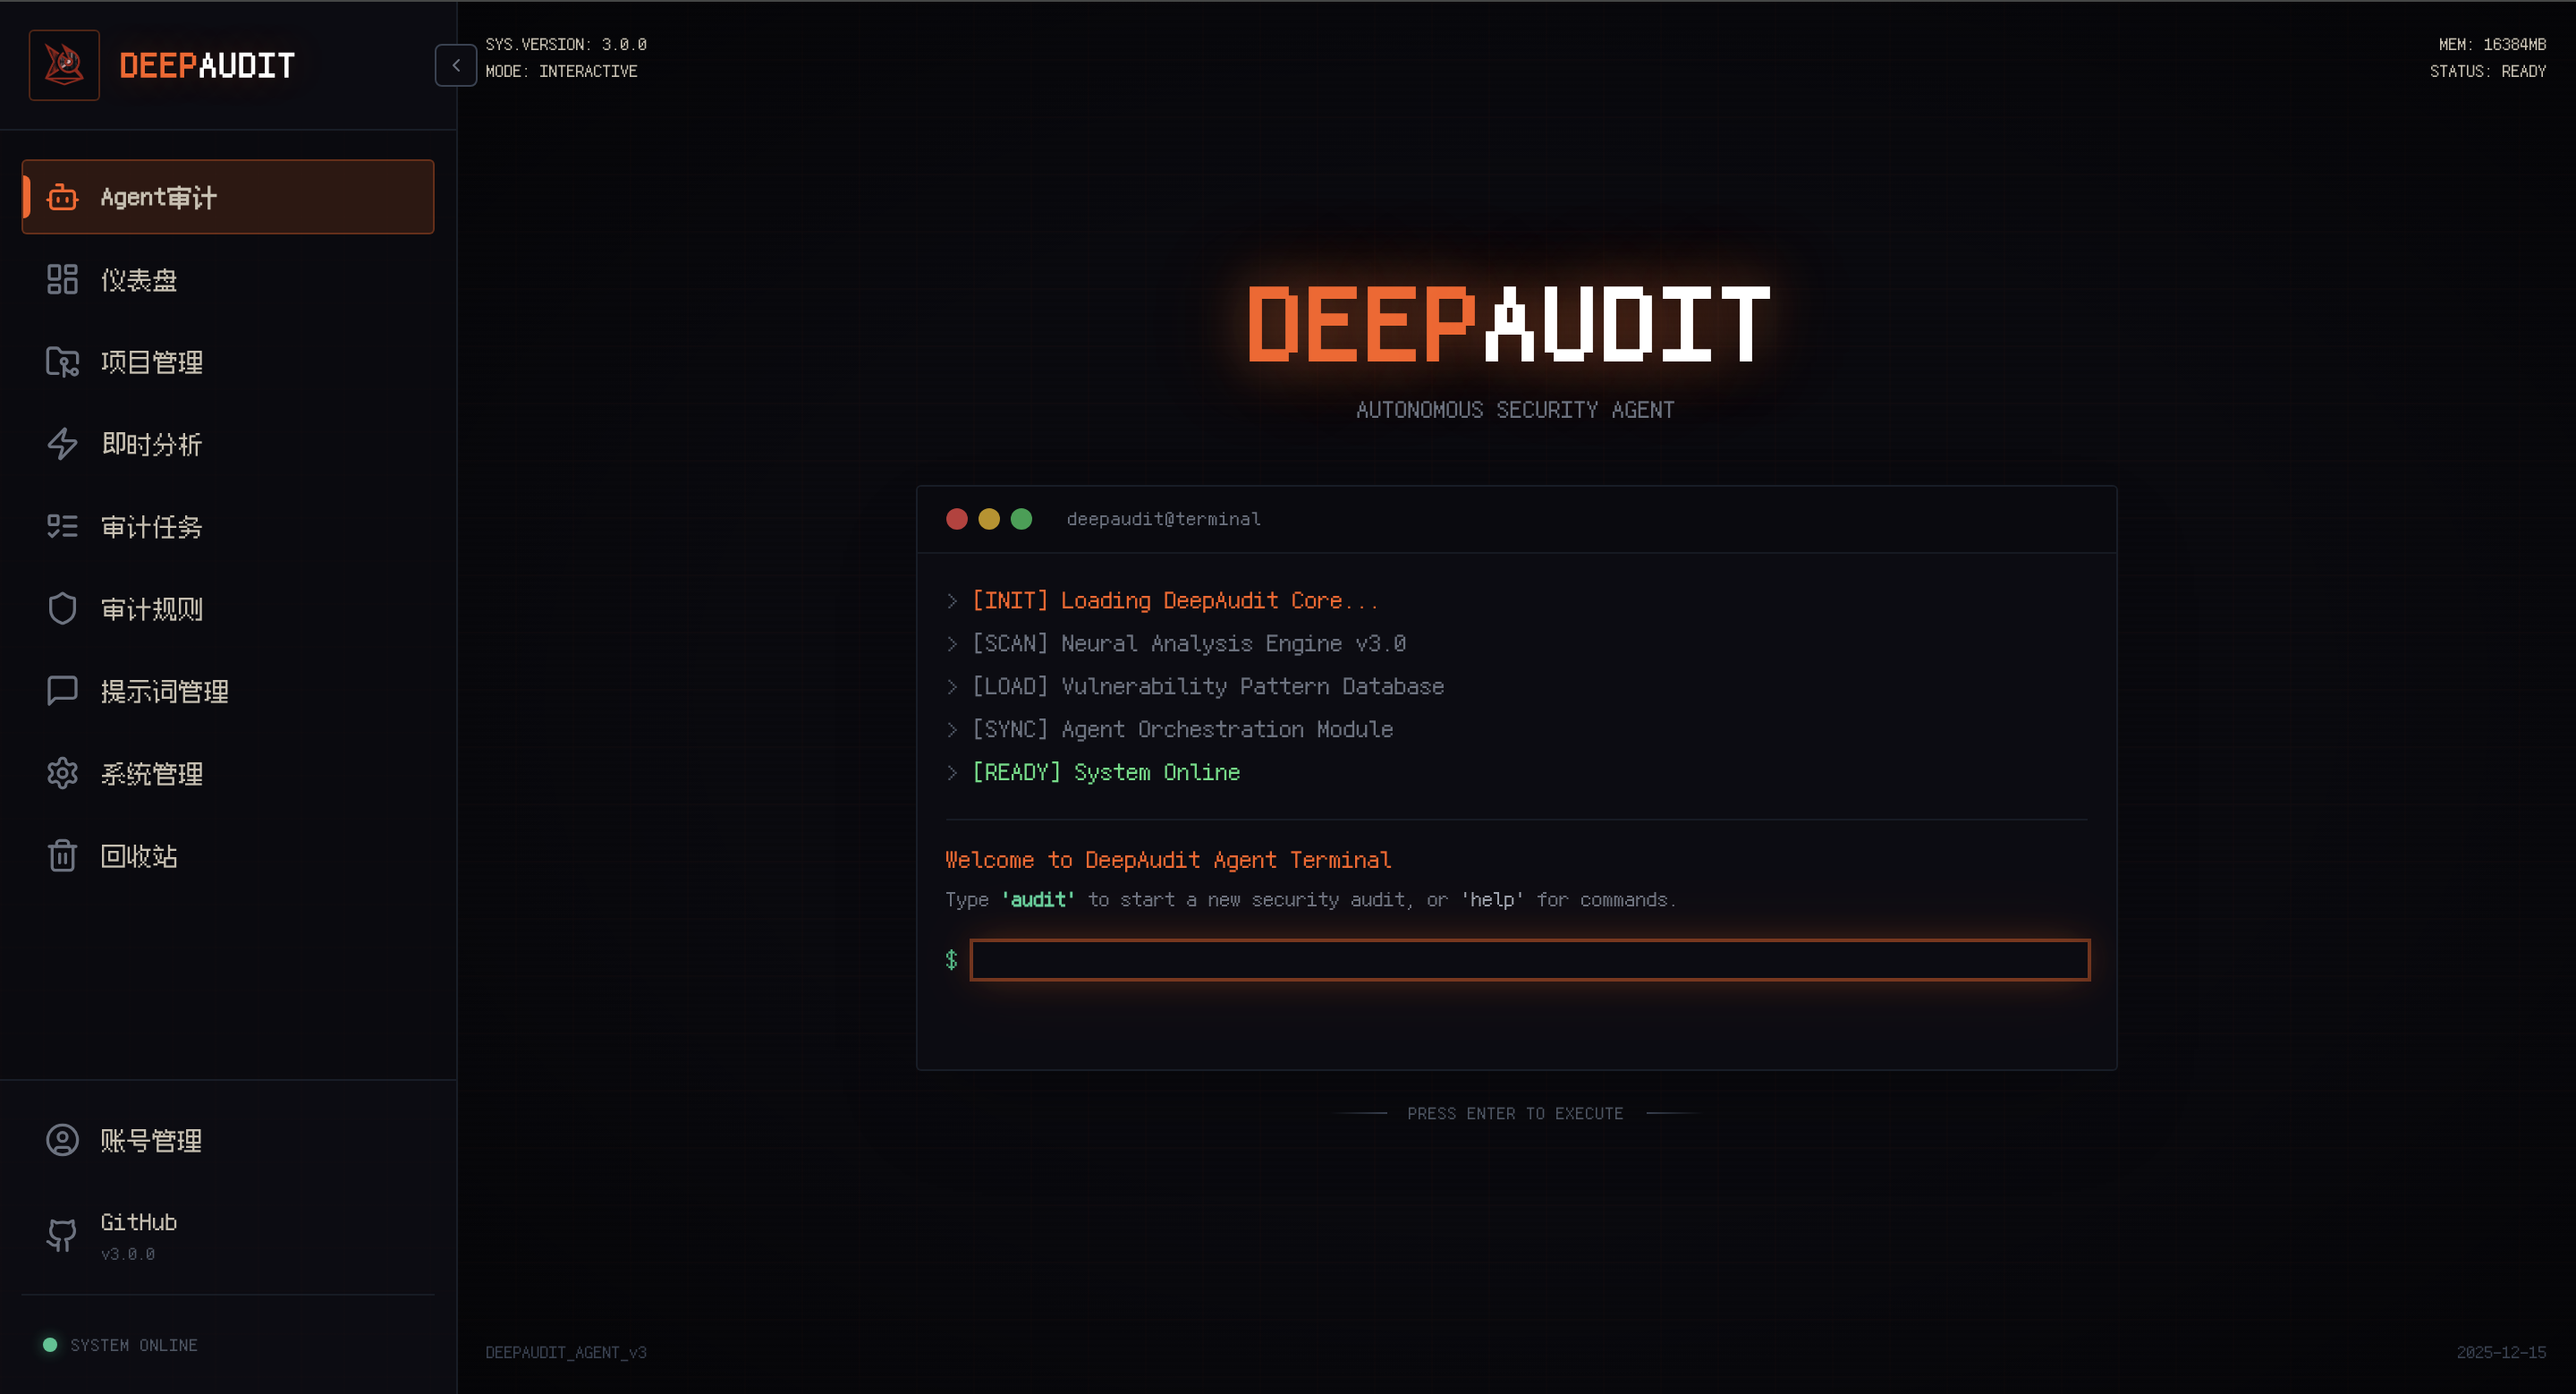
홈페이지에서 빠르게 Multi-Agent 심층 감사 시작
📋 감사 로그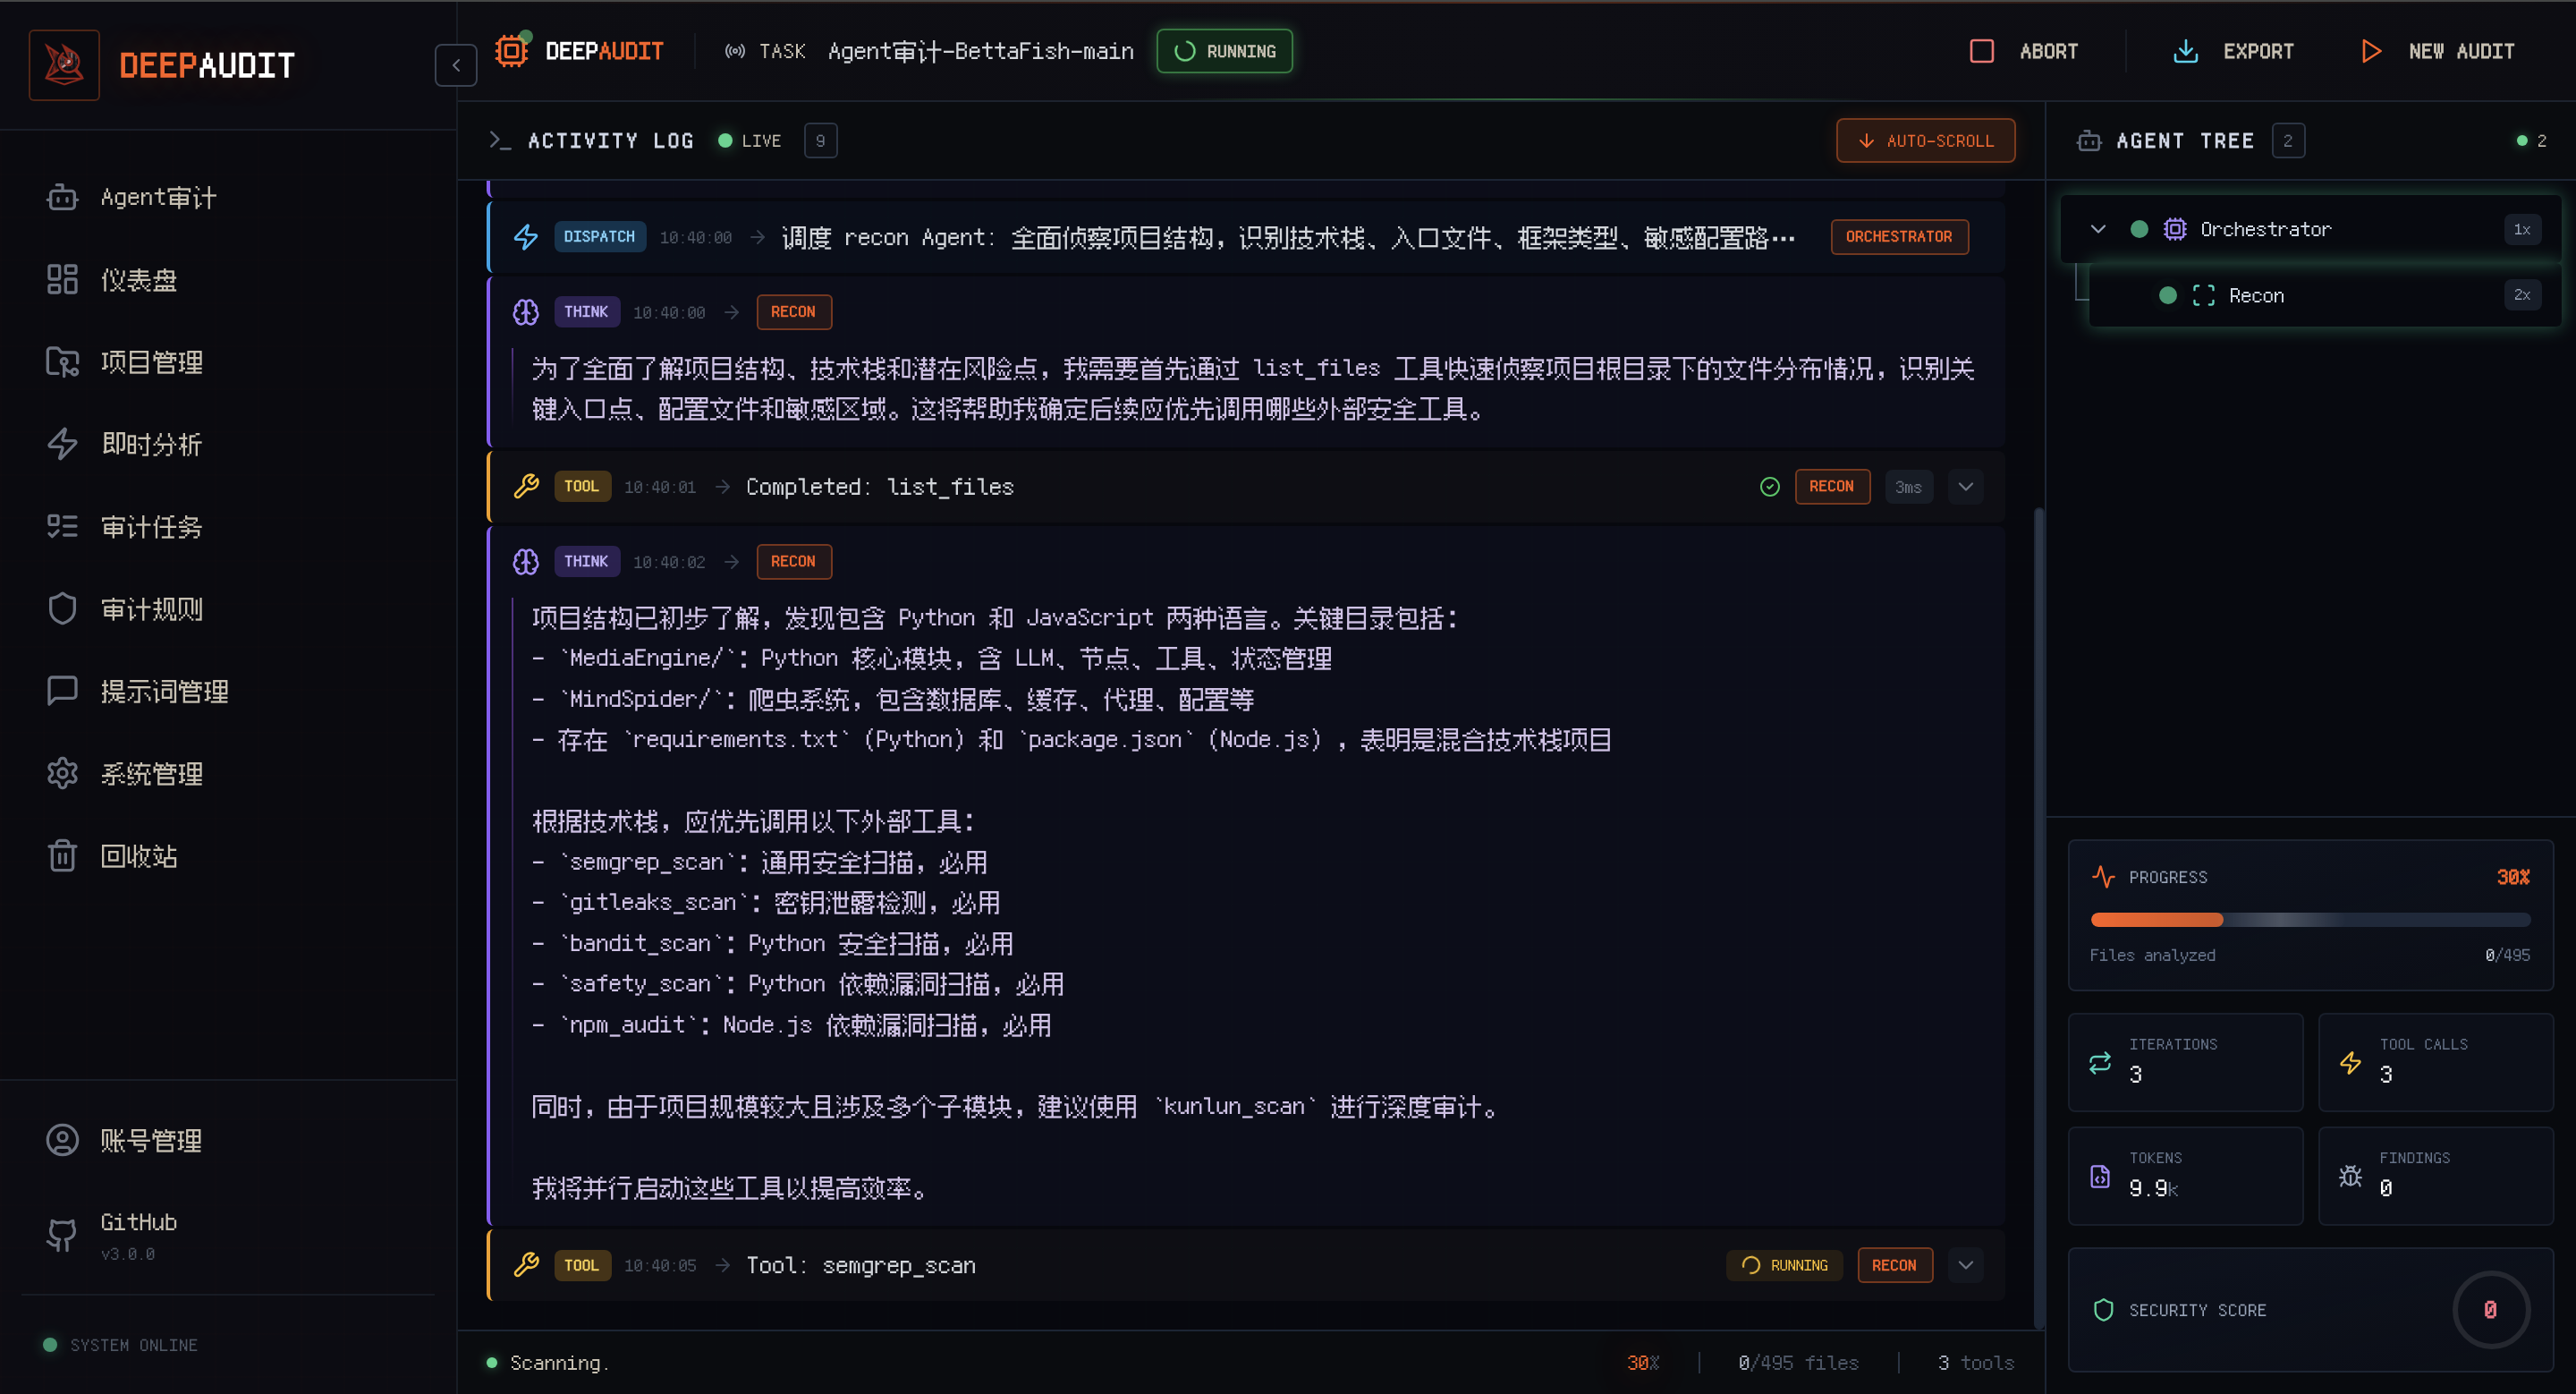 Agent의 사고 및 실행 과정 실시간 확인 |
🎛️ 스마트 대시보드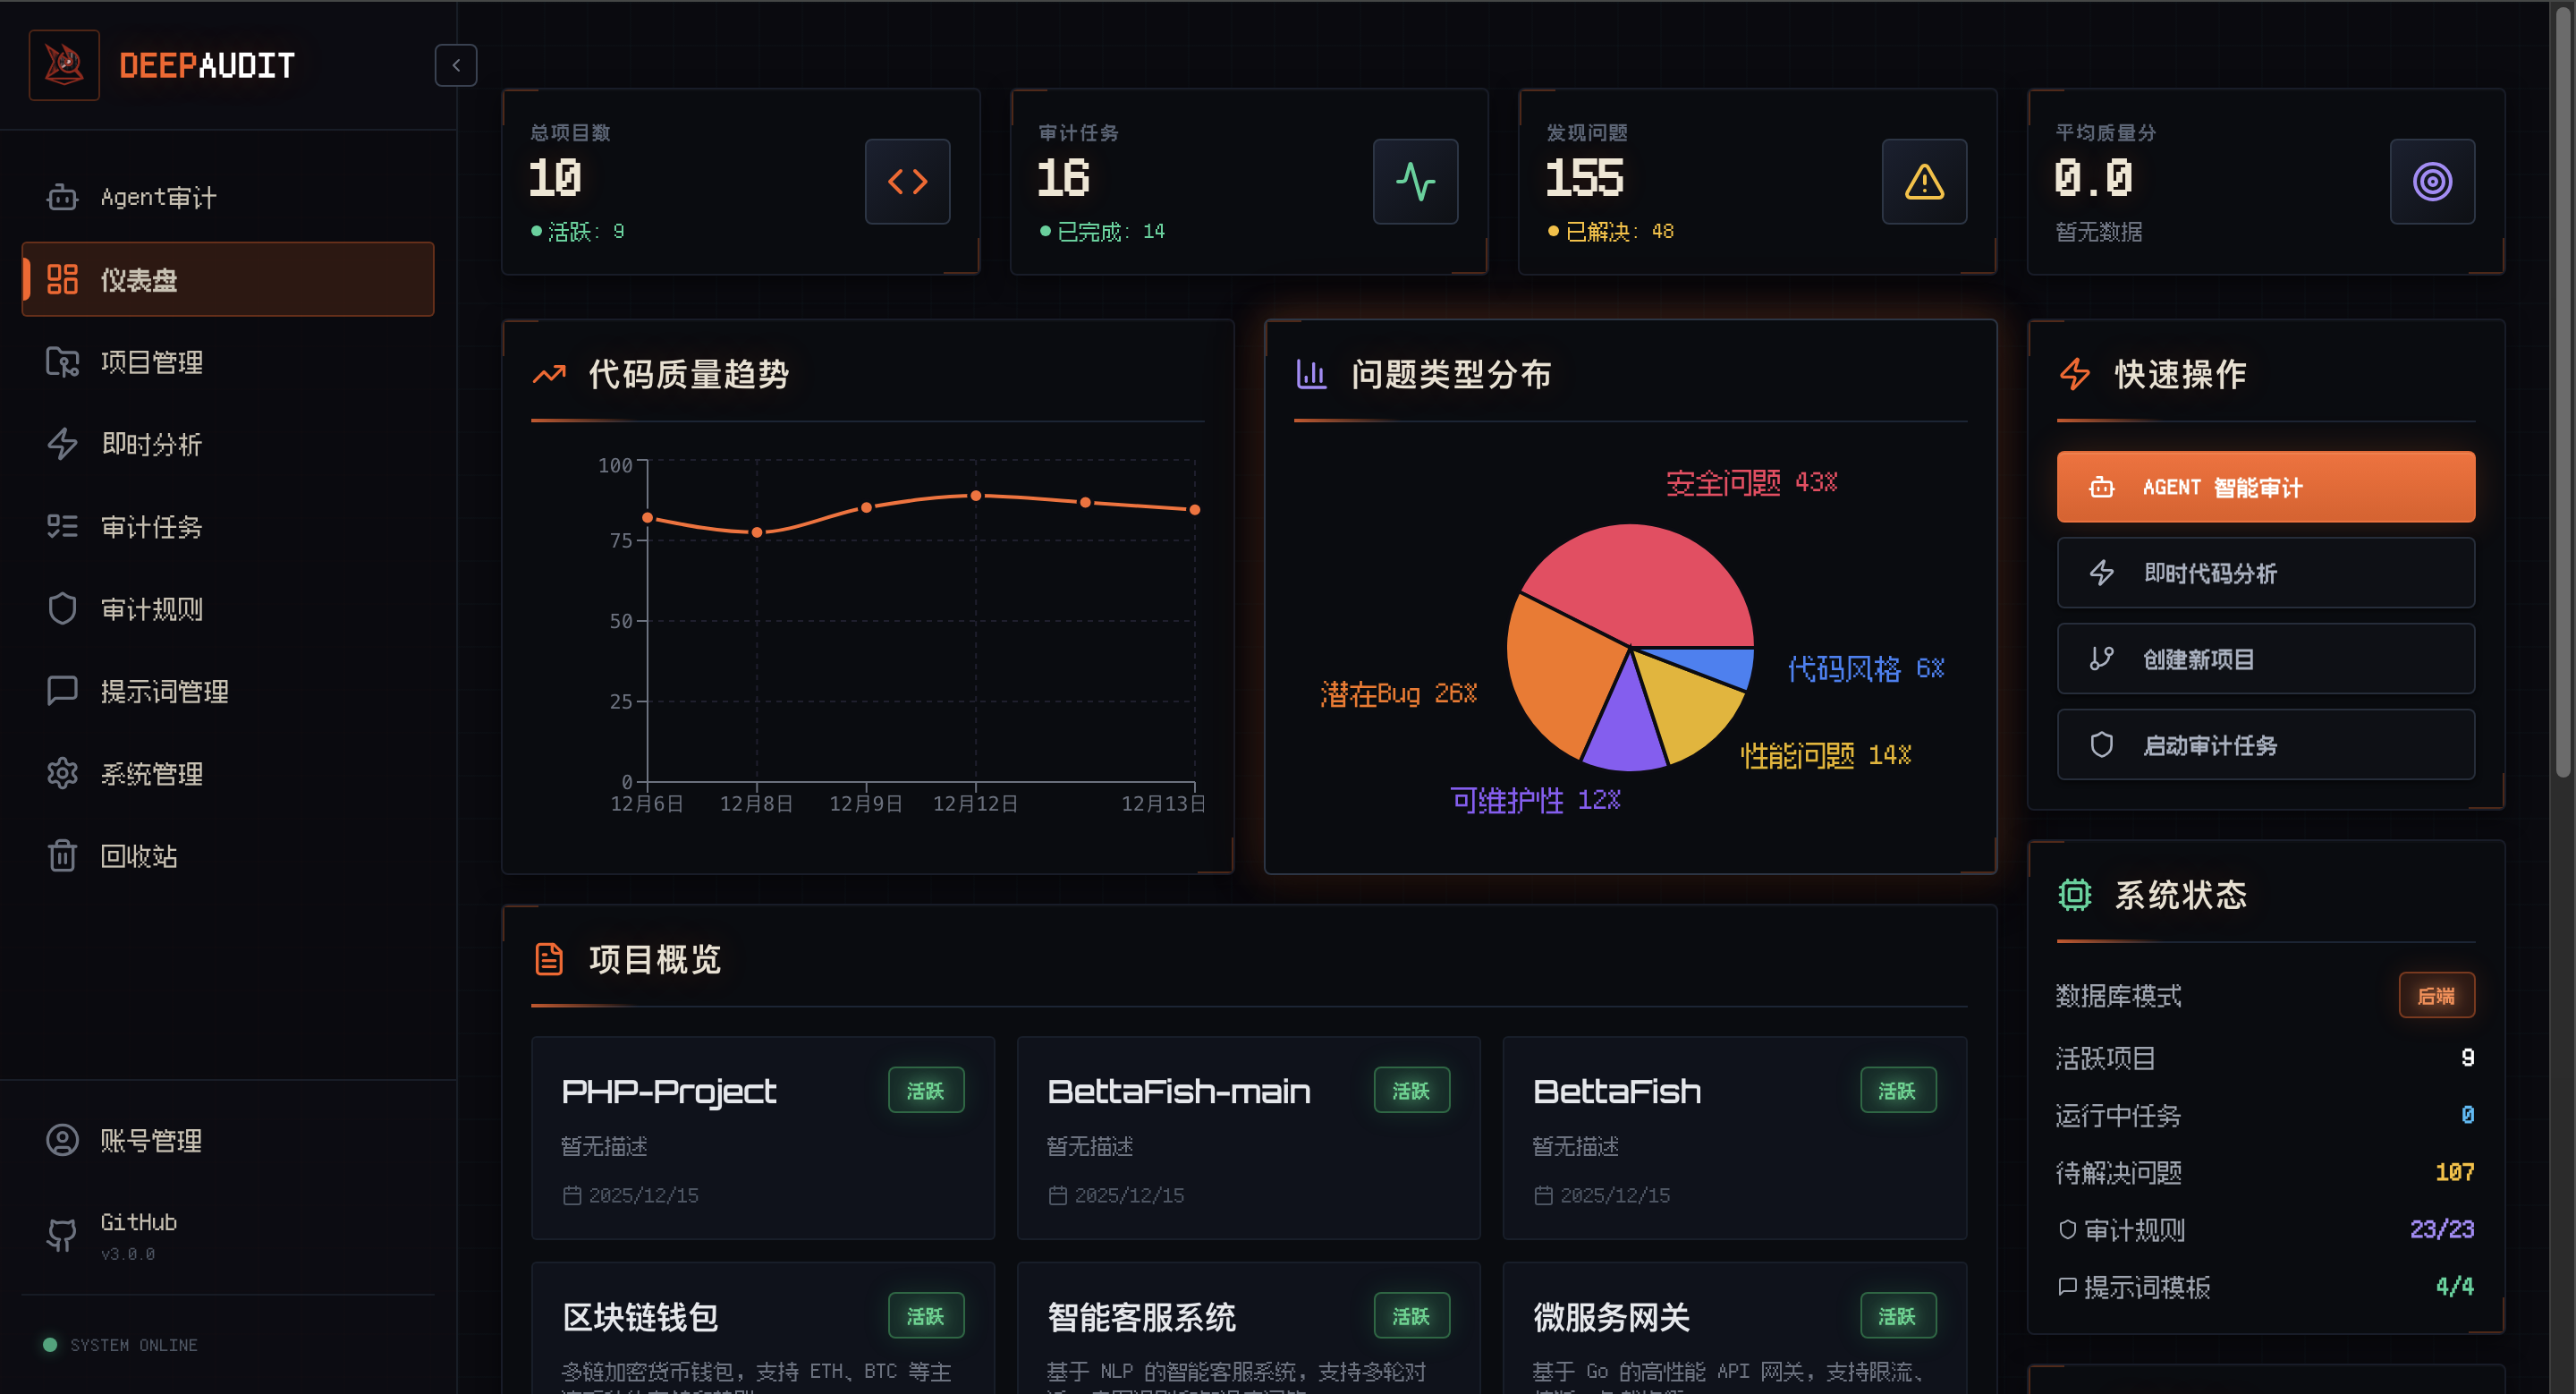 프로젝트 보안 현황을 한눈에 |
⚡ 즉시 분석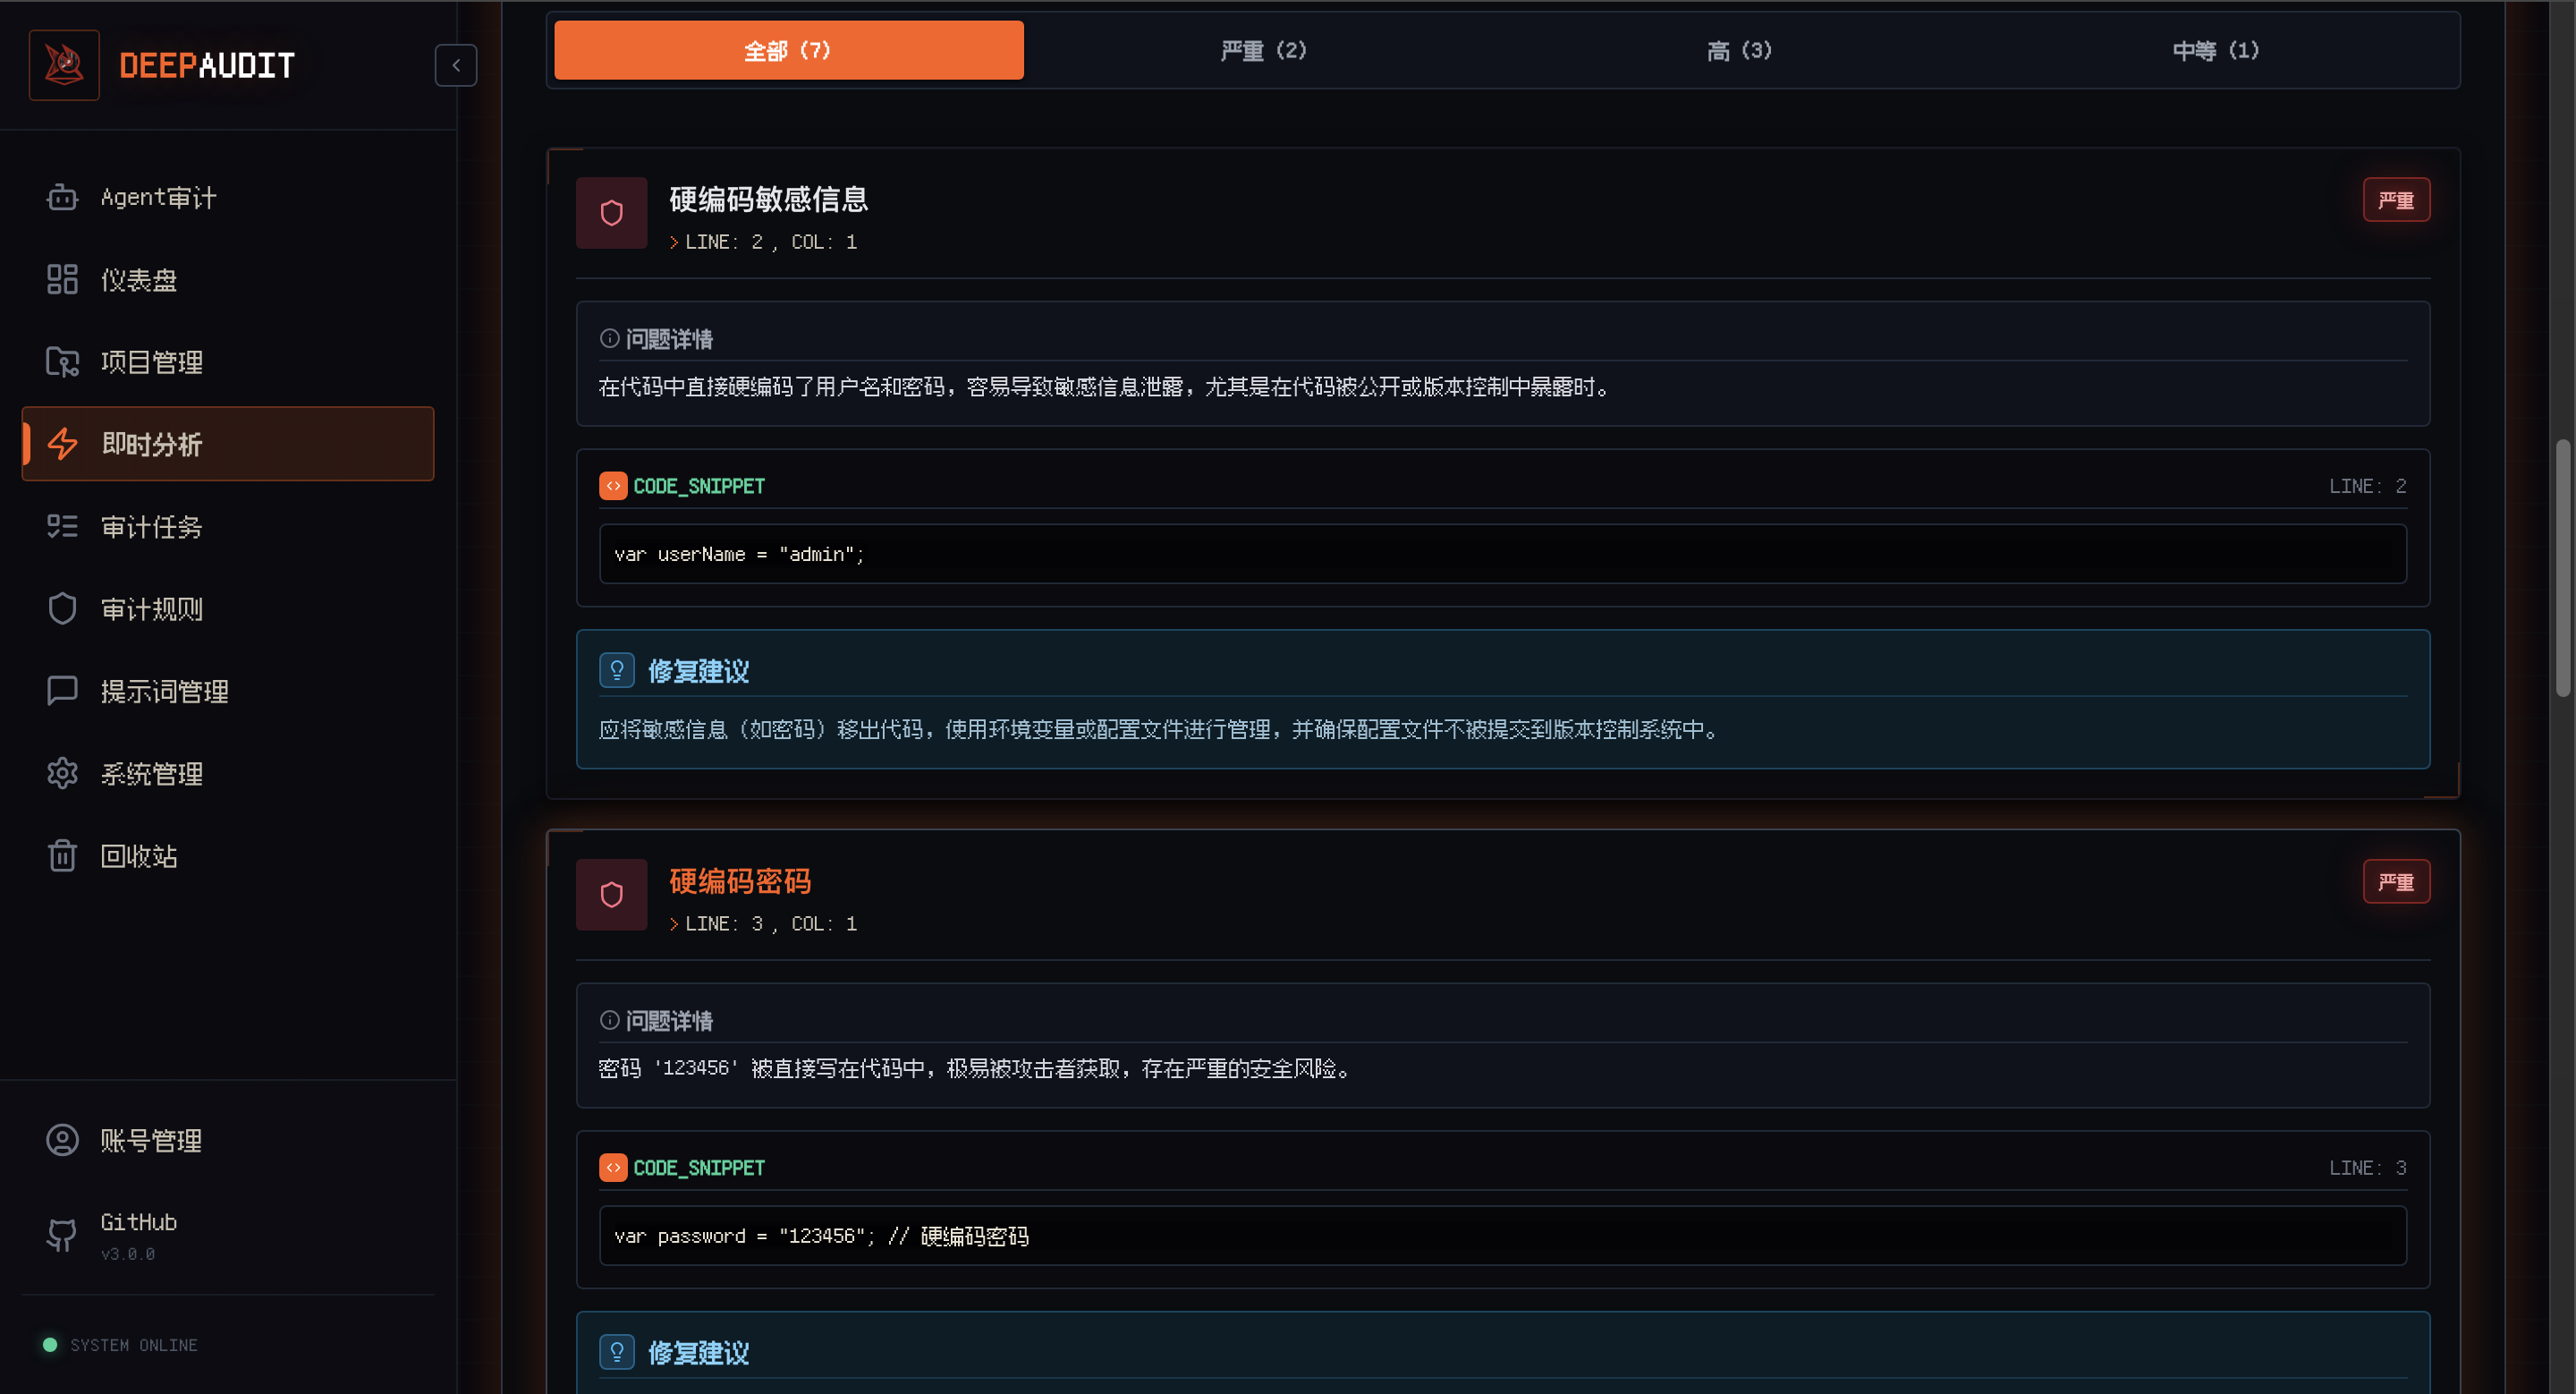 코드 붙여넣기 / 파일 업로드, 즉시 결과 확인 |
🗂️ 프로젝트 관리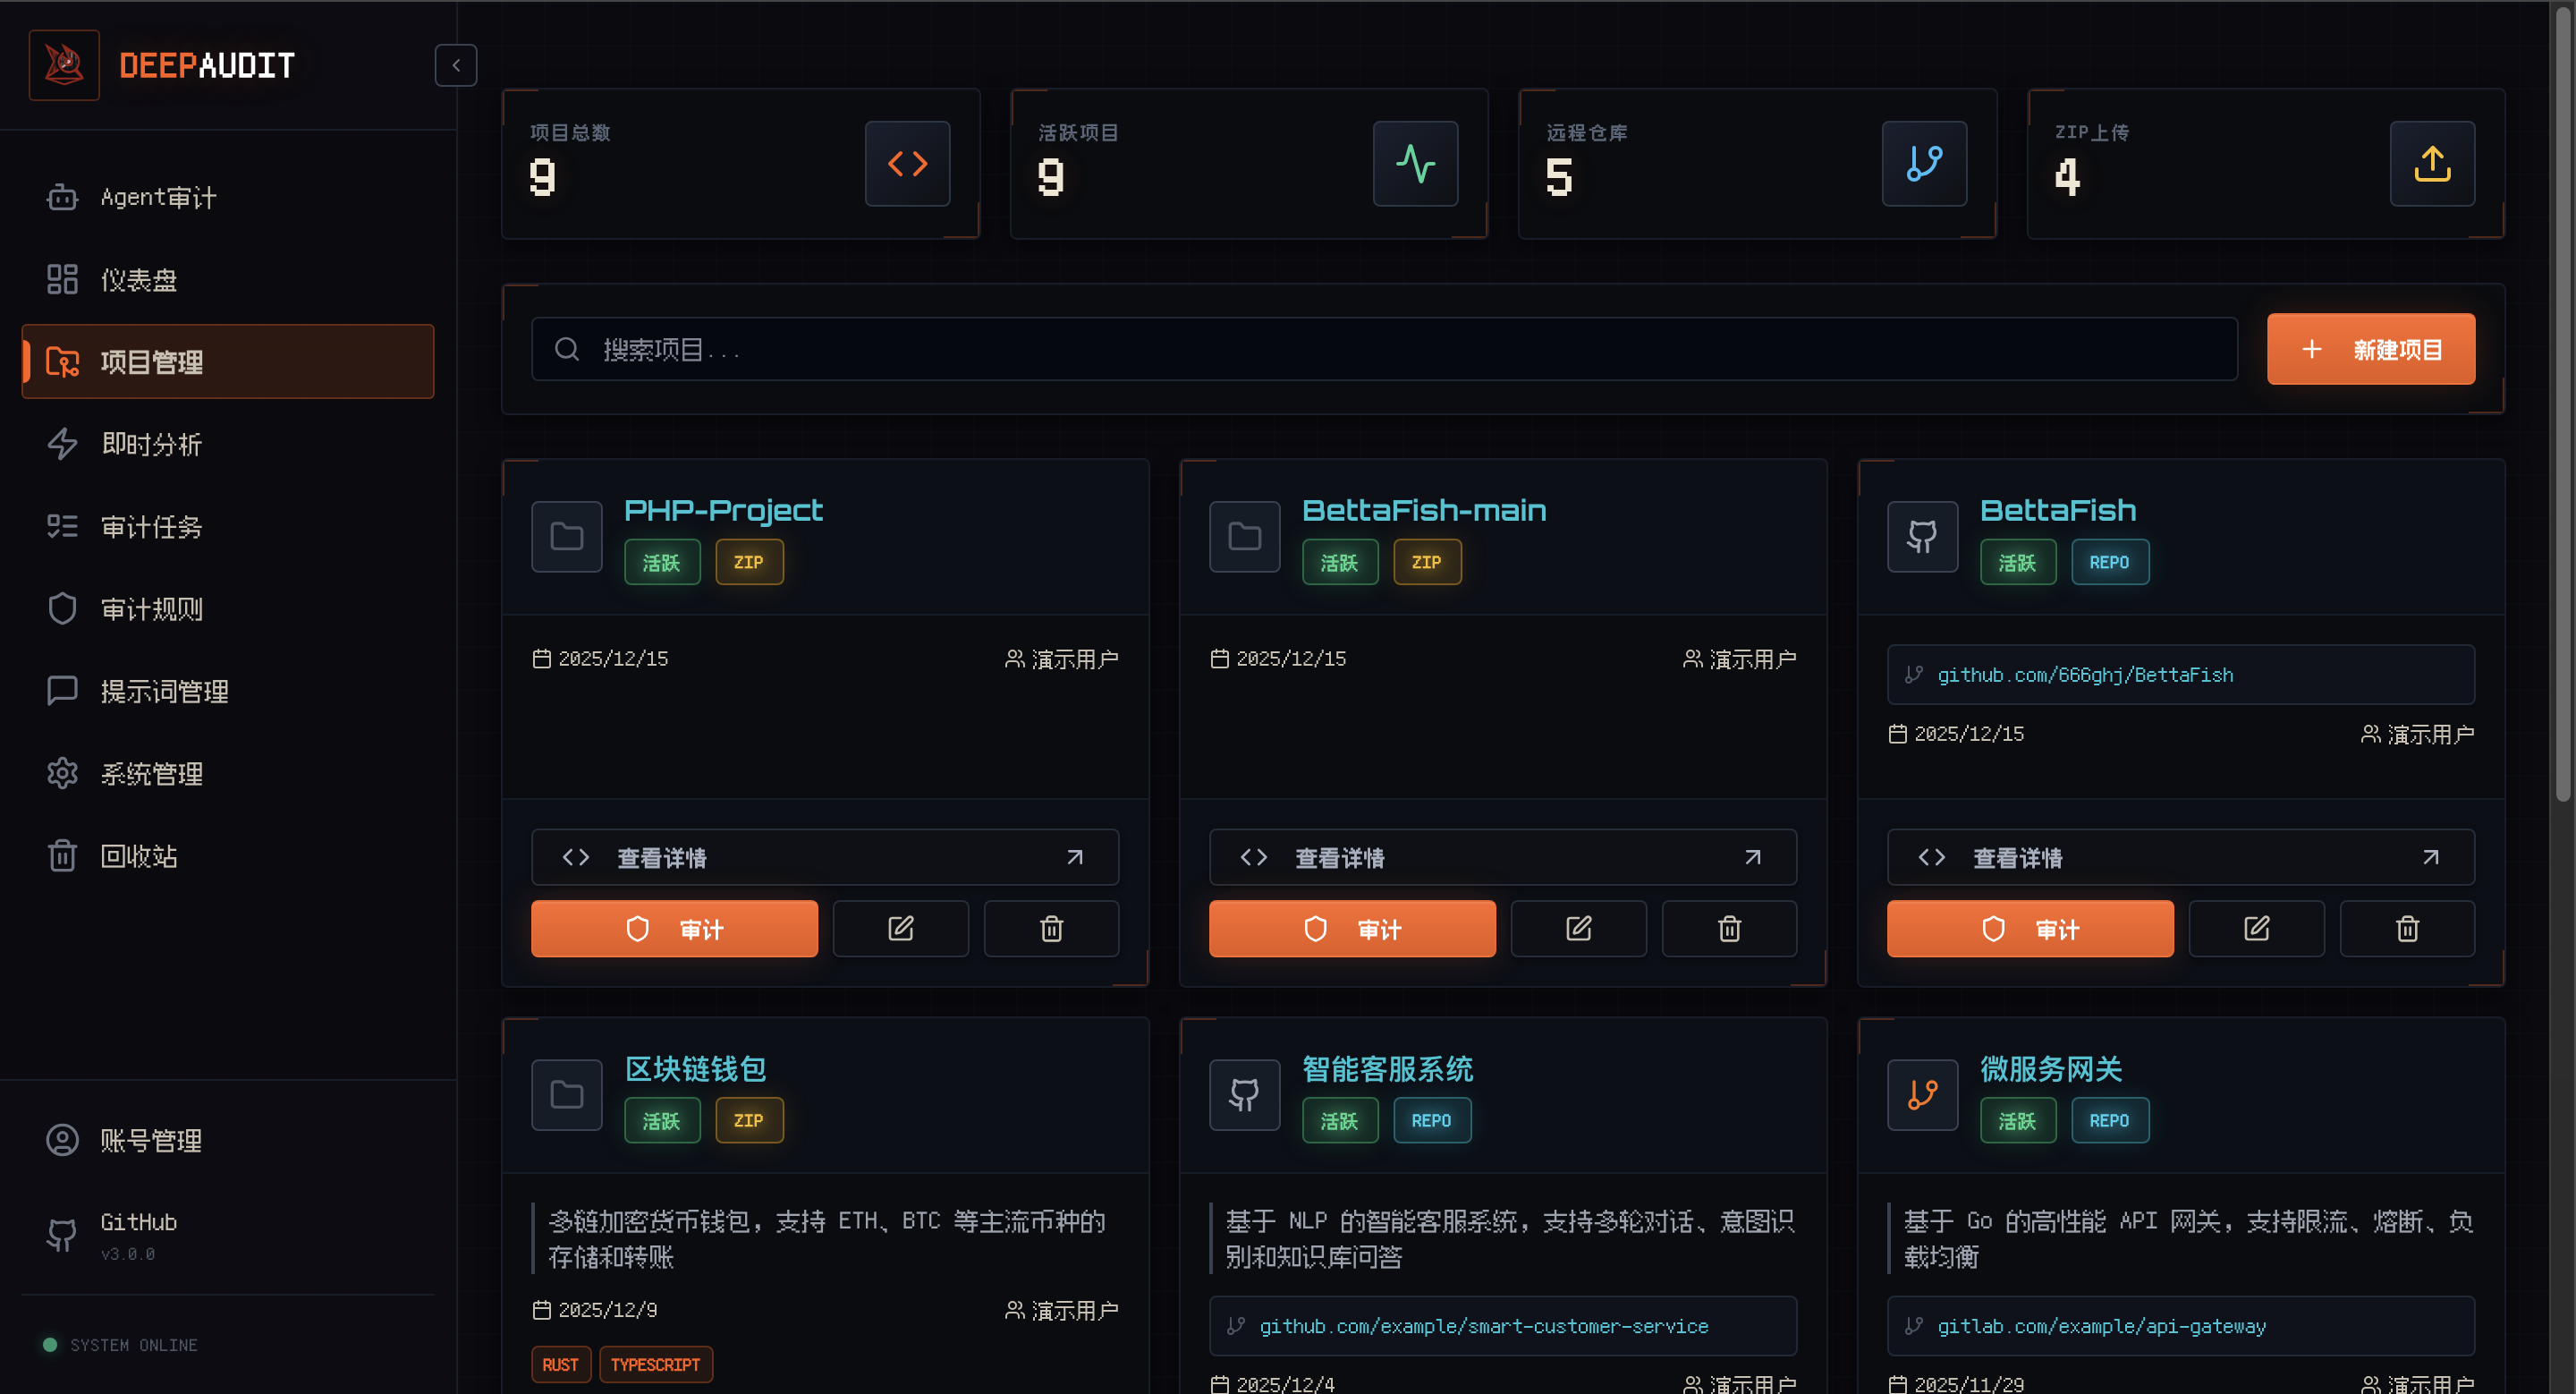 GitHub/GitLab/Gitea에서 가져오기, 다중 프로젝트 협업 관리 |
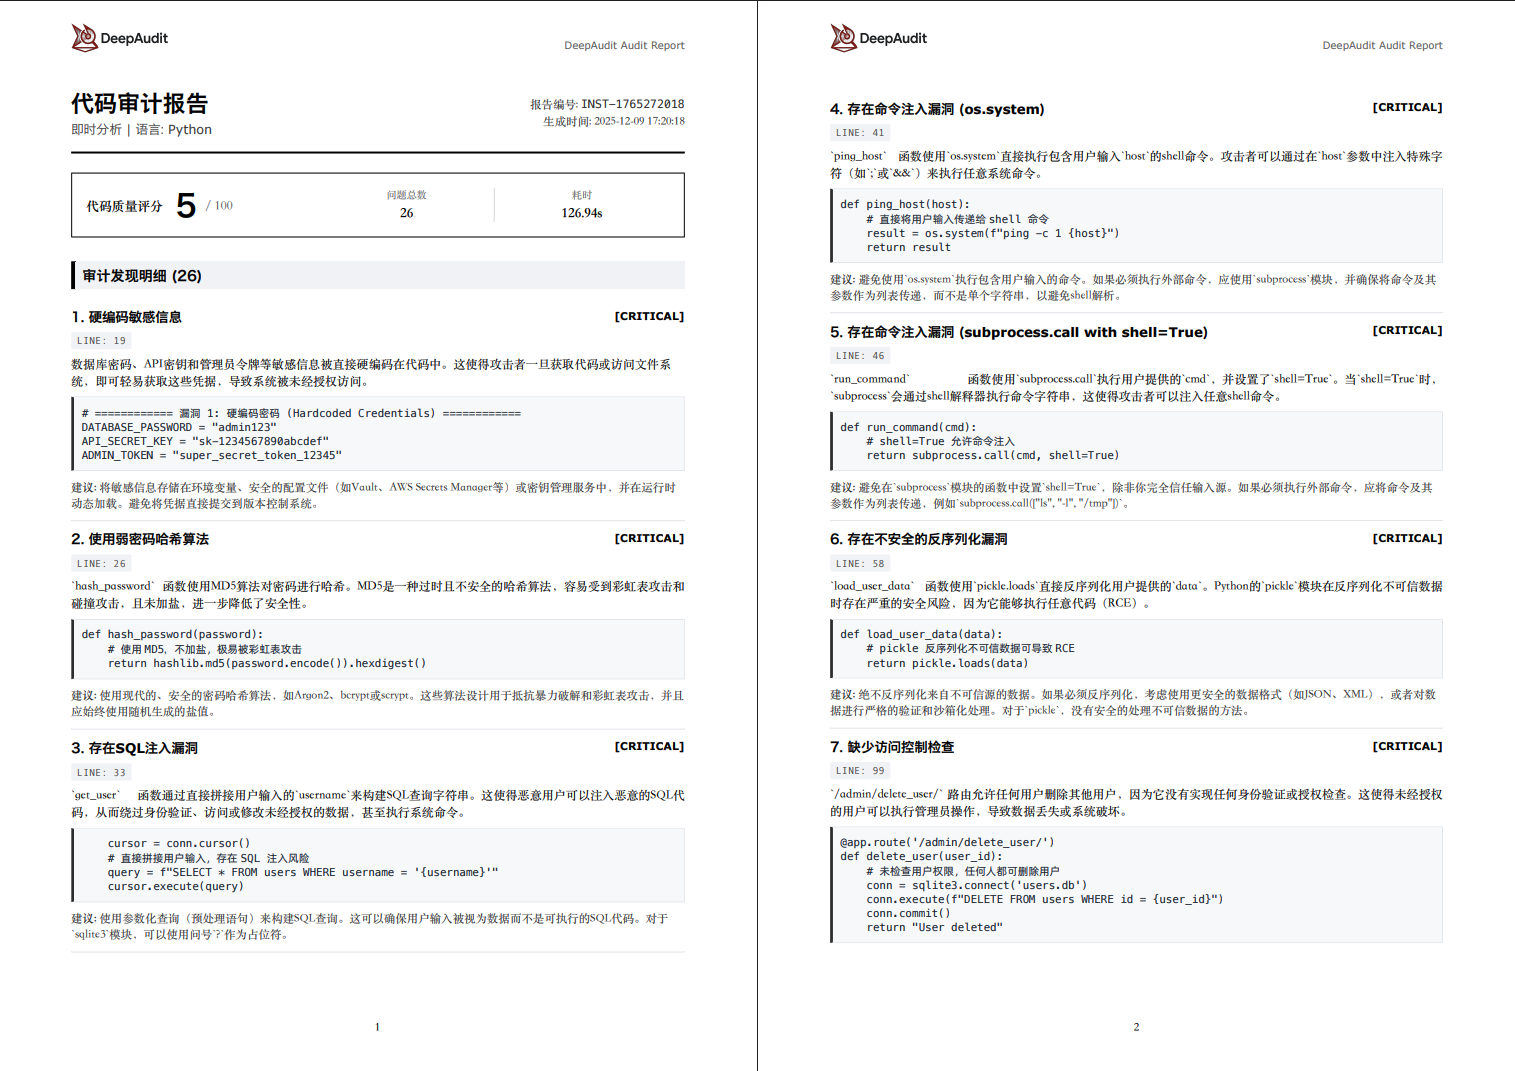
PDF / Markdown / JSON 으로 한 번에 내보내기 (그림은 빠른 모드, Agent 모드 보고서 아님)
DeepAudit 베타 버전으로 OpenClaw 프로젝트를 심층 보안 감사하여 현재 6개의 보안 취약점을 발견했으며, 모두 공식 확인 및 보안 권고(GHSA) 발표되었습니다. 취약점 유형은 명령 삽입, 서명 검증 우회, 원격 코드 실행, 자격 증명 노출, 리소스 고갈 및 민감 정보 노출을 포함하며, 여러 High 등급 취약점이 포함되어 있습니다. 더 많은 취약점을 지속적으로 발굴 중입니다.
| GHSA ID | 프로젝트 | 프로젝트 인기 | 취약점 유형 | 심각도 |
|---|---|---|---|---|
| GHSA-g353-mgv3-8pcj | OpenClaw |  | 서명 검증 우회 | 8.6 |
| GHSA-99qw-6mr3-36qr | OpenClaw | | 코드 실행 | 8.5 |
| GHSA-7h7g-x2px-94hj | OpenClaw | | 자격 증명 노출 | 6.9 |
| GHSA-g2f6-pwvx-r275 | OpenClaw | | 명령 삽입 | 중간 |
| GHSA-jq3f-vjww-8rq7 | OpenClaw | | 리소스 고갈 | 높음 |
| GHSA-xwcj-hwhf-h378 | OpenClaw | | 정보 노출 | 중간 |


