lienby/pssroot
CVE-2016-5195 기반의 One-Click-Root 프로그램, 오래된 'PlayStation Certified' Android 기기에서 작동

One-Click-Root 프로그램, CVE-2016-5195 또는 "DirtyCOW" 기반;
이것은 PlayStation 인증 기기에서 작동해야 하지만, 다른 오래된 안드로이드 기기에서도 유용할 수 있습니다;
테스트 완료 기기:
Xperia Play (Android 2.3; Kernel 2.6.32.9)
Xperia S (Android 4.1.2; Kernel 3.4.0+1.0.21100-313065)
Sony Tablet P (Android 3.2; Kernel 2.6.36.3)
Sony Tablet S (Android 4.0.3; Kernel 2.6.39.4)
기기에 맞는 adb 드라이버가 필요할 수 있습니다. 소니 기기의 경우: https://developer.sony.com/open-source/aosp-on-xperia-open-devices/downloads/drivers 또한 USB 디버깅을 활성화해야 합니다;
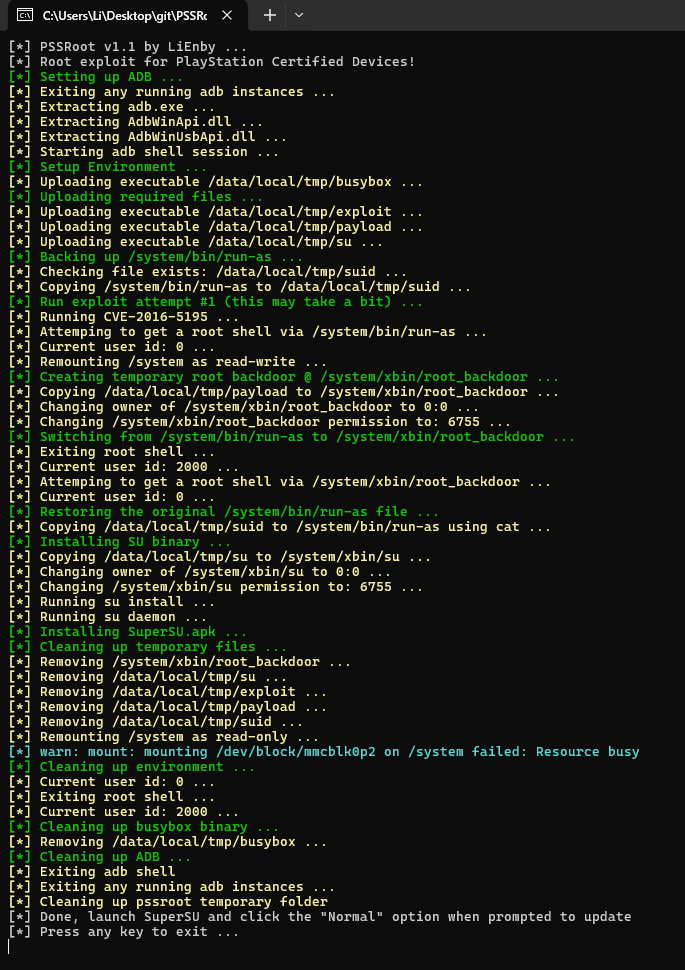
CVE-2016-5195를 사용하면 읽기 권한이 있는 모든 파일을 덮어쓸 수 있으며, 쓰기 권한이 있든 없든 상관없습니다; 이를 이용해 항상 root로 실행되는 /system/bin/run-as를 임시로 덮어쓴 다음 su를 설치합니다. 따라서 애플리케이션을 닫지 말고 ADB 연결 상태를 유지하는 것이 좋습니다;
LiveOverflow가 이 특정 취약점에 대한 영상을 제작했습니다
이것이 독립 실행형 앱이 될 수 없는 이유는, /system/bin/run-as가 구형 안드로이드 버전에 존재하는 유일한 SUID 바이너리이며, 'shell' 사용자만 읽기 및 실행 권한을 가지고 있어 앱 내에서는 사용할 수 없고 ADB Shell을 통해 실행해야 하기 때문입니다.
참고: 익스플로잇은 경쟁 조건(race condition)에 의존합니다. 실행하는 데 몇 분 정도 시간이 걸릴 수 있습니다.