
 kelvinben/appinfoscanner
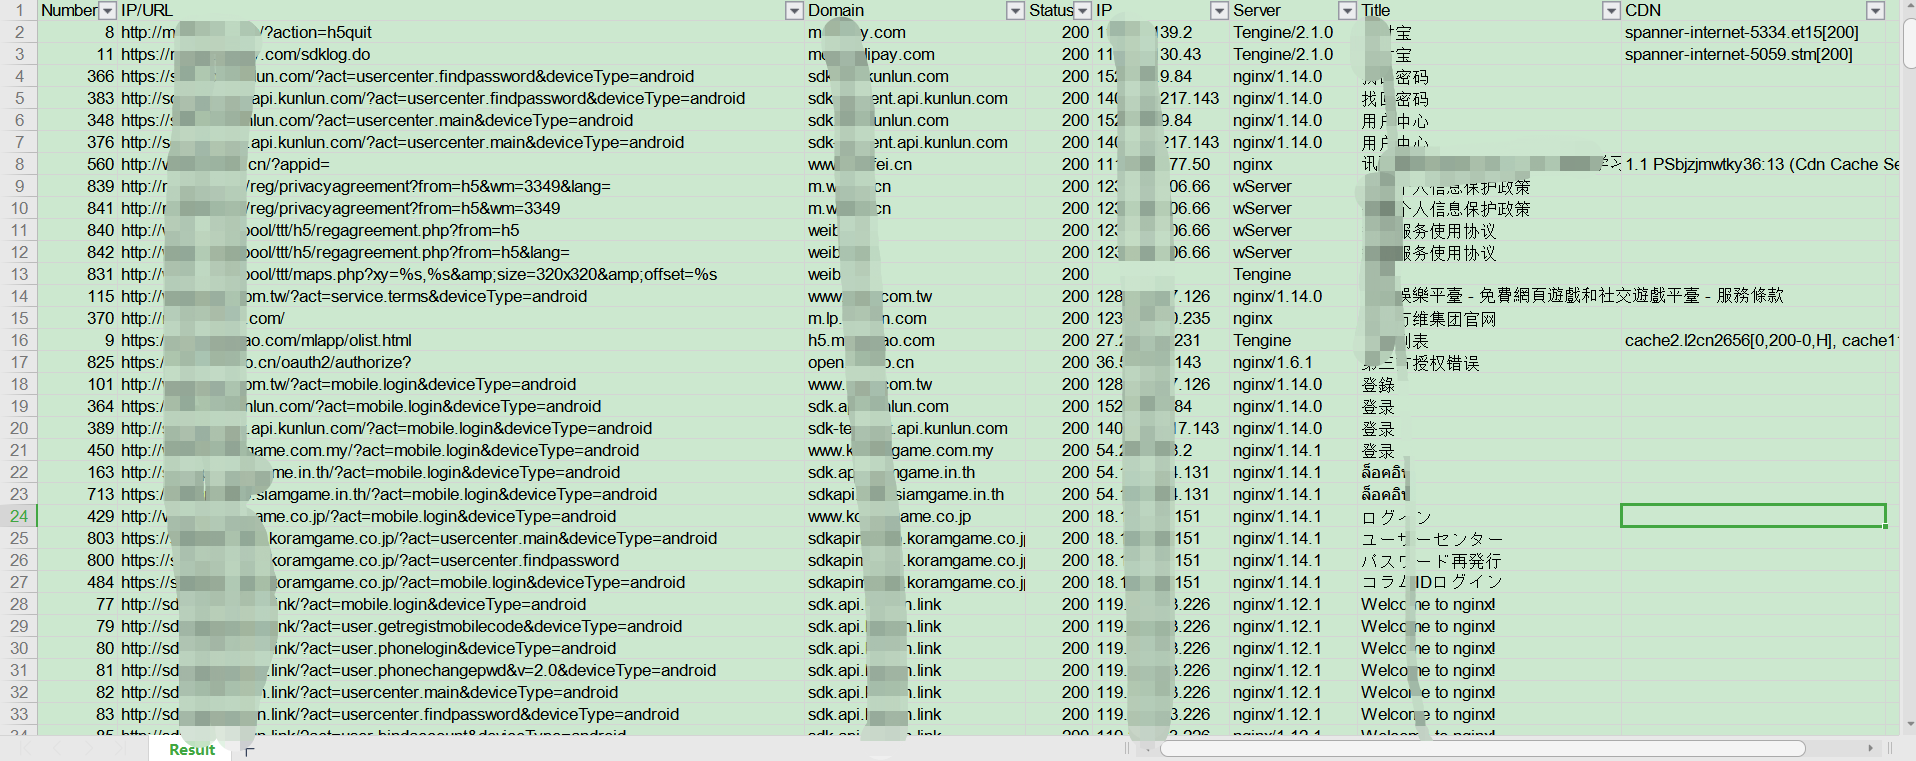
一款适用于HW行动/红队/渗透测试团队场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可帮助渗透测试工程师、攻击队成员、红队成员快速收集移动端或静态WEB站点中的关键资产信息,并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。


이 프로젝트는 현재 기획 중인 프로젝트의 빙산의 일각에 불과합니다. 이 프로젝트에 관심이 있거나 향후 프로젝트 개발 또는 번역 작업에 참여하고 싶으시다면 [email protected]으로 이메일을 보내 본인의 역량과 요구 사항을 설명해 주시기 바랍니다.
HW 작전/레드팀/모의 침투 테스트 팀을 시나리오로 하는 모바일(Android, iOS, WEB, H5, 정적 웹사이트) 정보 수집 스캔 도구로, 모의 침투 테스트 엔지니어, 공격 팀 구성원, 레드팀 구성원이 모바일 또는 정적 WEB 사이트에서 핵심 자산 정보를 신속하게 수집하고 Title, Domain, CDN, 상태 정보 등 기본적인 정보 출력을 제공할 수 있도록 돕습니다.
공식 사이트/문서 사이트: https://blog.52zhuanke.cn/AppInfoScanner-Site/
본 프로젝트의 기술이나 코드를 악성 소프트웨어 제작, 소프트웨어 저작권/지식재산권 탈취 또는 부당한 이익 추구 등 불법 용도로 사용하지 마시기 바랍니다. 위와 같은 행위를 하거나 본 프로젝트를 이용하여 자신의 저작권이 없는 프로그램에 대해 데이터 스니핑을 하는 것은 《중화인민공화국 형법》 제217조, 제286조, 《중화인민공화국 네트워크 안전법》, 《중화인민공화국 컴퓨터 소프트웨어 보호 조례》 등 법률 규정을 위반할 수 있습니다. 본 프로젝트에서 언급된 기술은 개인 학습 테스트 등 합법적인 시나리오에서만 사용할 수 있으며, 해당 기술을 부적절하게 이용하여 발생하는 모든 형사적, 민사적 책임은 본 프로젝트 작성자와 무관합니다.
| 도구 | 버전 | 획득 방식 |
|---|---|---|
| Java | 11+(Zulu 11 검증) | Windows 수동 설치; macOS/Linux는 brew/apt 등을 통해 자동 설치 |
| adb | platform-tools 현재 버전 | Windows는 저장소의 tools/unpacker 사용; macOS/Linux는 언패킹 시 자동 설치 |
| frida | 17.18.0 | pip 설치, 기기 측 frida-server 버전과 일치 유지 |
| frida-tools | 14.10.4 | pip 설치 |
| frida-dexdump | 2.0.1 | pip 설치 |
| apktool | 3.0.3 | 저장소의 tools/apktool.jar 사용, 작업 공간에 자동 배포 |
| baksmali | 2.5.2-dev | 저장소의 tools/baksmali.jar 사용 |
| smali | 3.0.9-dev | apktool 내장(dex 재빌드 시 사용) |
AppInfoScanner
    |-- libs  程序的核心代码
        |-- core
            |-- __init__.py 全局配置与工作区/日志初始化(Bootstrapper)
            |-- default_config.py 内置默认配置与 config.toml 生成/迁移
            |-- parses.py 静态信息解析与提取(过滤规则/AK/PII)
            |-- report.py 结果分类聚合与 json/txt/xlsx 报告输出
            |-- download.py 文件自动下载
            |-- net.py 网络嗅探
            |-- i18n.py 多语言提示
            |-- provision.py 工具链自动安装与 frida 版本一致性
            |-- fix_magic.py dex/zip/AndroidManifest 魔数检测与修复
        |-- task
            |-- base_task.py 统一任务调度中心
            |-- android_task.py Android 相关任务
            |-- ios_task.py iOS 相关任务
            |-- web_task.py Web/H5 相关任务
            |-- net_task.py 网络嗅探任务
            |-- download_task.py 自动下载任务
    |-- tools 程序需要依赖的第三方工具
        |-- apktool.jar / baksmali.jar 反编译工具
        |-- strings.exe / strings64.exe Windows 下提取字符串
        |-- unpacker Windows 脱壳工具(adb/aapt/frida-server)
    |-- tests 单元测试(python3 -m unittest discover -s tests)
    |-- app.py 主运行程序
    |-- requirements.txt 核心依赖清单(显式版本)
    |-- requirements-unpack.txt 脱壳依赖(frida 三件套, 仅 --unpack 需要)
    |-- README.md / README_EN.md 使用说明(中英)
    |-- update.md / update_EN.md 版本历史(中英)
    git clone https://github.com/kelvinBen/AppInfoScanner.git

    或者复制以下链接到浏览器下载最新正式版本

    https://github.com/kelvinBen/AppInfoScanner/releases/latest

    国内快速下载通道:

    git clone https://gitee.com/kelvin_ben/AppInfoScanner.git
    cd AppInfoScanner
    python -m pip install -r requirements.txt
    # 如需脱壳(--unpack)再安装:
    python -m pip install -r requirements-unpack.txt
python app.py android -i <APK/DEX 文件或下载地址或目录>
python app.py ios -i <IPA/Mach-O 文件或下载地址或目录>
python app.py web -i <站点文件或目录或URL地址>
python app.py [TYPE] [OPTIONS] <扫描的文件或目录或URL地址>
<> 代表需要扫描的文件或者目录或者URL地址
| 或的关系,只能选择一个
[] 代表需要输入的参数
기본 명령 형식의 [TYPE]에 해당하며, 현재 android/ios/web 세 가지 유형만 지원하고 그중 하나를 반드시 지정해야 합니다.
android: 用于扫描Android应用相关的文件的内容
ios: 用于扫描iOS应用相关的文件内容
web: 用于扫描WEB站点或者H5相关的文件内容
支持自动根据后缀名称进行修正,即便输入的是ios,实际上-i 输入的参数的文件名为XXX.apk,则会执行android相关的扫描。
对应基本命令格式中的 [OPTIONS],支持多个参数组合使用。
-i 或者 --inputs: 输入需要进行扫描的文件、目录或者需要自动下载的文件URL地址,路径过长时请用双引号(")包裹,此参数为必填项。
-r 或者 --rules: 输入需要扫描文件内容的临时扫描规则。
--sniffer / --no-sniffer: 开启网络嗅探功能,默认为关闭状态。红队场景下建议配合 --scope 使用。
--scope: 指定授权域名清单文件路径(每行一个域名或后缀),仅对名单内域名发起嗅探。
--unpack: 显式开启脱壳(检测到加固后推送frida-server到设备)。默认仅提示不动设备,防止破坏渗透现场。此参数只能在android类型下使用。
--prefer-dump: 指定已有脱壳产物目录直接扫描,不碰设备。此参数只能在android类型下使用。
-n 或者 --no-resource: 忽略所有的资源文件,包含网络嗅探功能中的资源文件(需要先在工作区config.toml中配置sniffer_filter相关规则),默认为不忽略资源。
-a 或者 --all: 逐条输出命中的内容(详细模式),默认仅输出汇总。
-t 或者 --threads: 设置线程并发数量,默认为10个线程并发。
-o 或者 --output: 指定扫描结果和扫描过程中产生的临时文件的输出目录,默认为用户文档目录下的AppInfoScanner目录。日志文件也跟随此目录。
-p 或者 --package: 指定Android的APK文件或者DEX文件需要扫描的JAVA包名信息。此参数只能在android类型下使用。
python app.py update --check    仅检测新版本,显示当前/最新版本号
python app.py update            执行更新(从GitHub Release下载/MD5校验/自动替换)
python app.py update --tools    检查工具链版本(apktool/baksmali)
python app.py android -i <Your apk file>

例:

python app.py android -i  C:\Users\Administrator\Desktop\Demo.apk
python app.py android -i <Your DEX file>

例:
