


도메인 OSINT 및 보안 정찰 프레임워크로, DNS, 포트, 서브도메인, 유출된 자격 증명, 노출된 엔드포인트, CVE, 기술 핑거프린팅을 위한 26개의 병렬 모듈을 실행합니다.




Kumo에 도메인을 넘기면 한 번의 실행으로 해당 도메인에 대해 도달 가능한 모든 정보를 매핑합니다: DNS 및 이메일 보안, CT 로그에서 얻은 인증서와 서브도메인, 열린 포트, 기술 핑거프린트, 유출된 자격 증명 및 인포스틸러 감염, 클라우드 버킷, 그리고 알려진 노출에 대한 358개의 취약점 검사. 27개의 모듈이 병렬로 실행되며, 각 모듈은 결과가 도착하는 즉시 자체 카드를 스트리밍합니다 — 터미널에서든 브라우저에서든.
이 모든 기능에 API 키는 필요하지 않습니다.
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
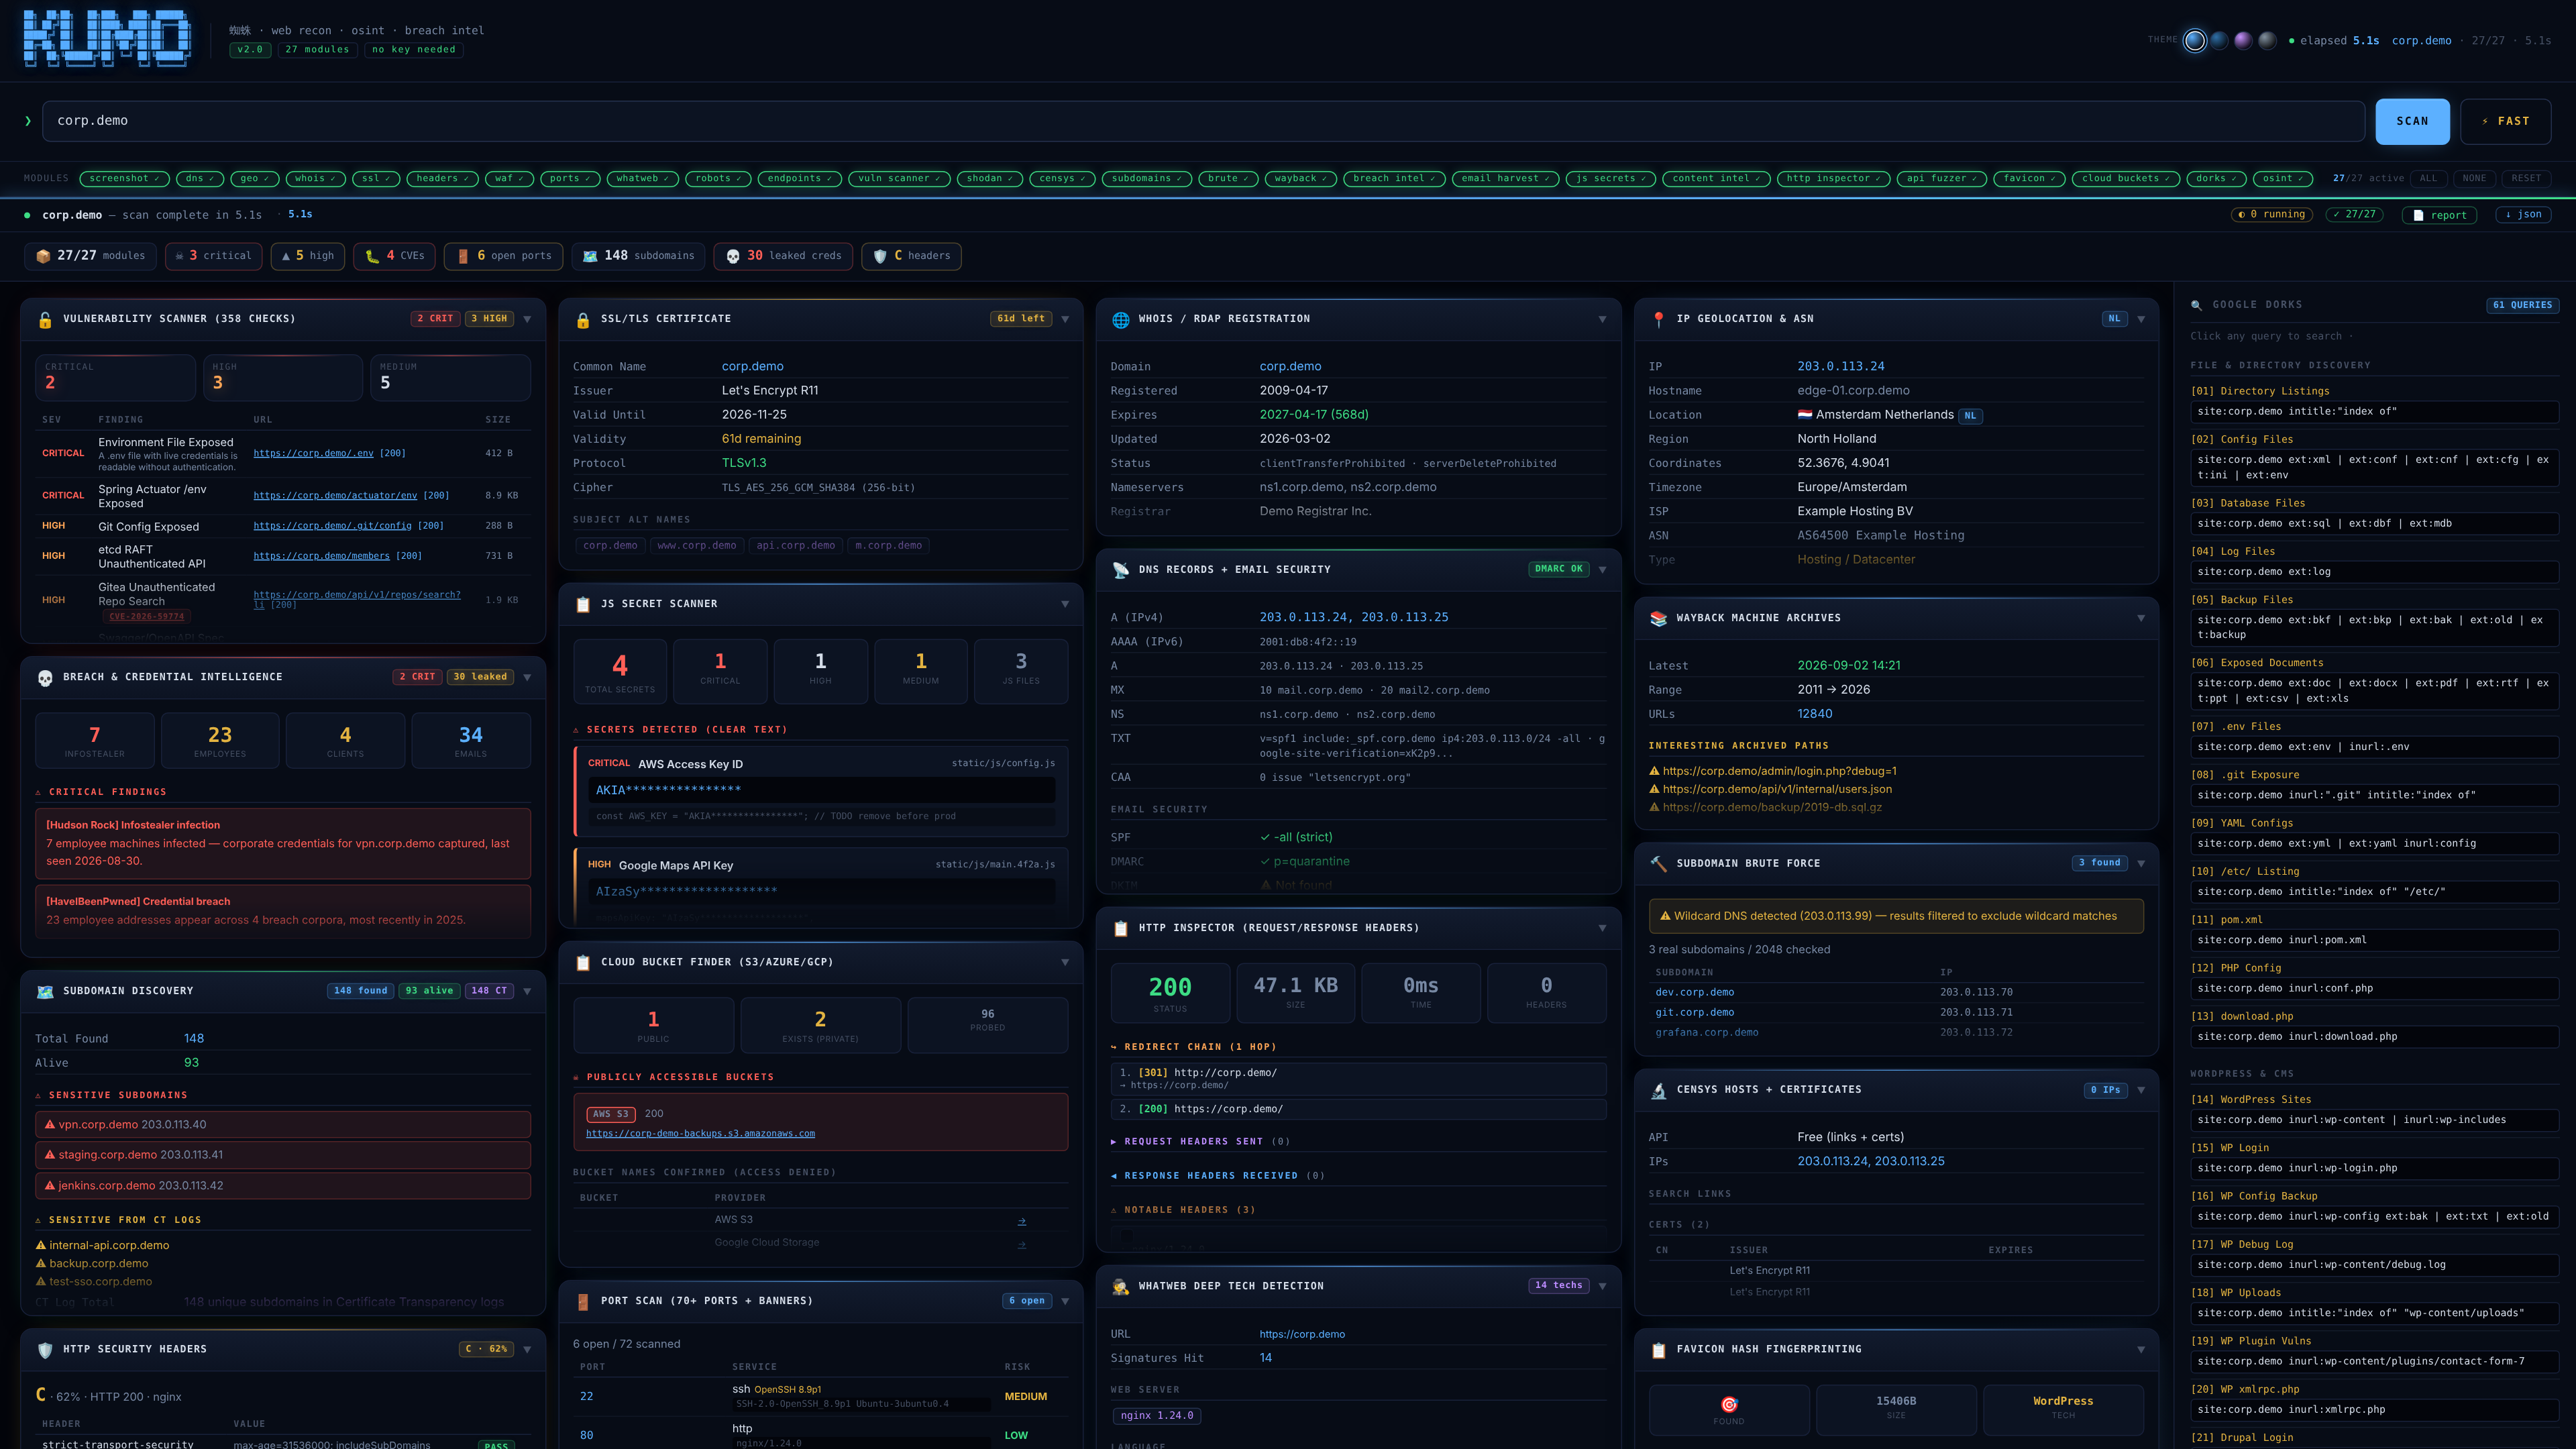
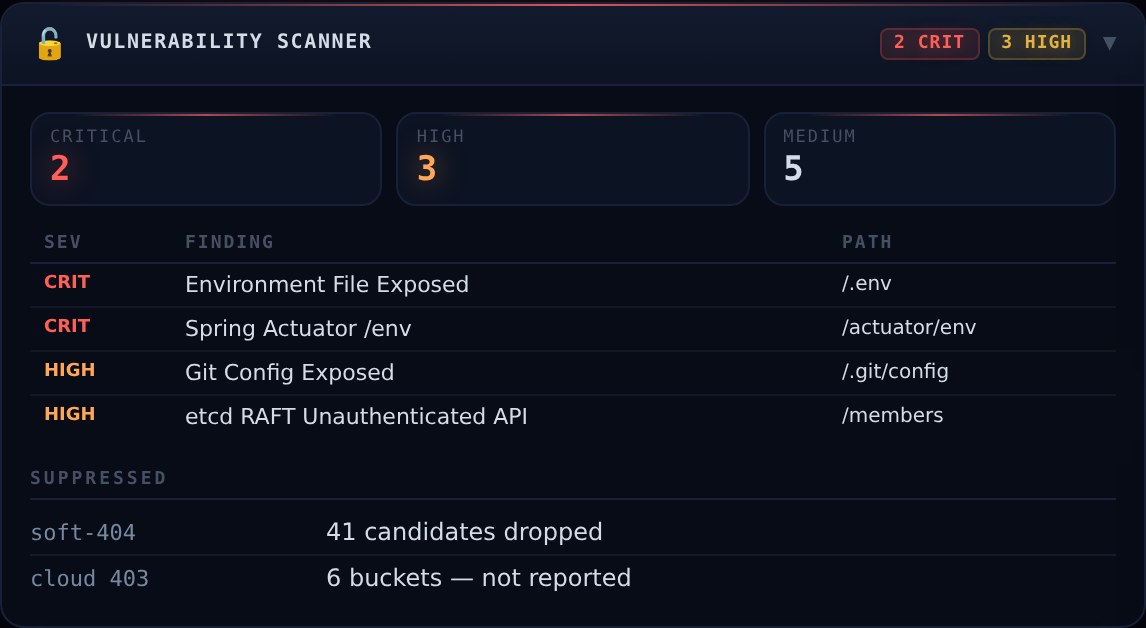
스캔 중인 대시보드: 각 모듈이 완료될 때마다 카드가 실시간으로 표시되며,
심각도에 따라 빛나고, 취약점 스캐너가 발견 항목을 주도합니다.
| OS | Linux, macOS 또는 Windows |
| Python | 3.8+ |
| 권한 | 없음 — Kumo는 root가 필요하지 않습니다 |
| API 키 | 필요 없음 |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
단일 모듈에서 사용되며 없을 경우 깔끔하게 건너뛰는 선택적 추가 기능:
pip install brotli zstandard playwright
설정할 것이 없습니다. 구성 파일도, 키 파일도, 데이터베이스도 없습니다. Kumo는 실행 시점에 필요한 정보를 공개 소스에서 읽어옵니다.
python3 kumo.py
대상이 없으면 Kumo는 홈 화면을 엽니다: 모든 모듈이 번호가 매겨지고 그룹화되어 있으며, 웹 인터페이스가 맨 위에 있습니다.
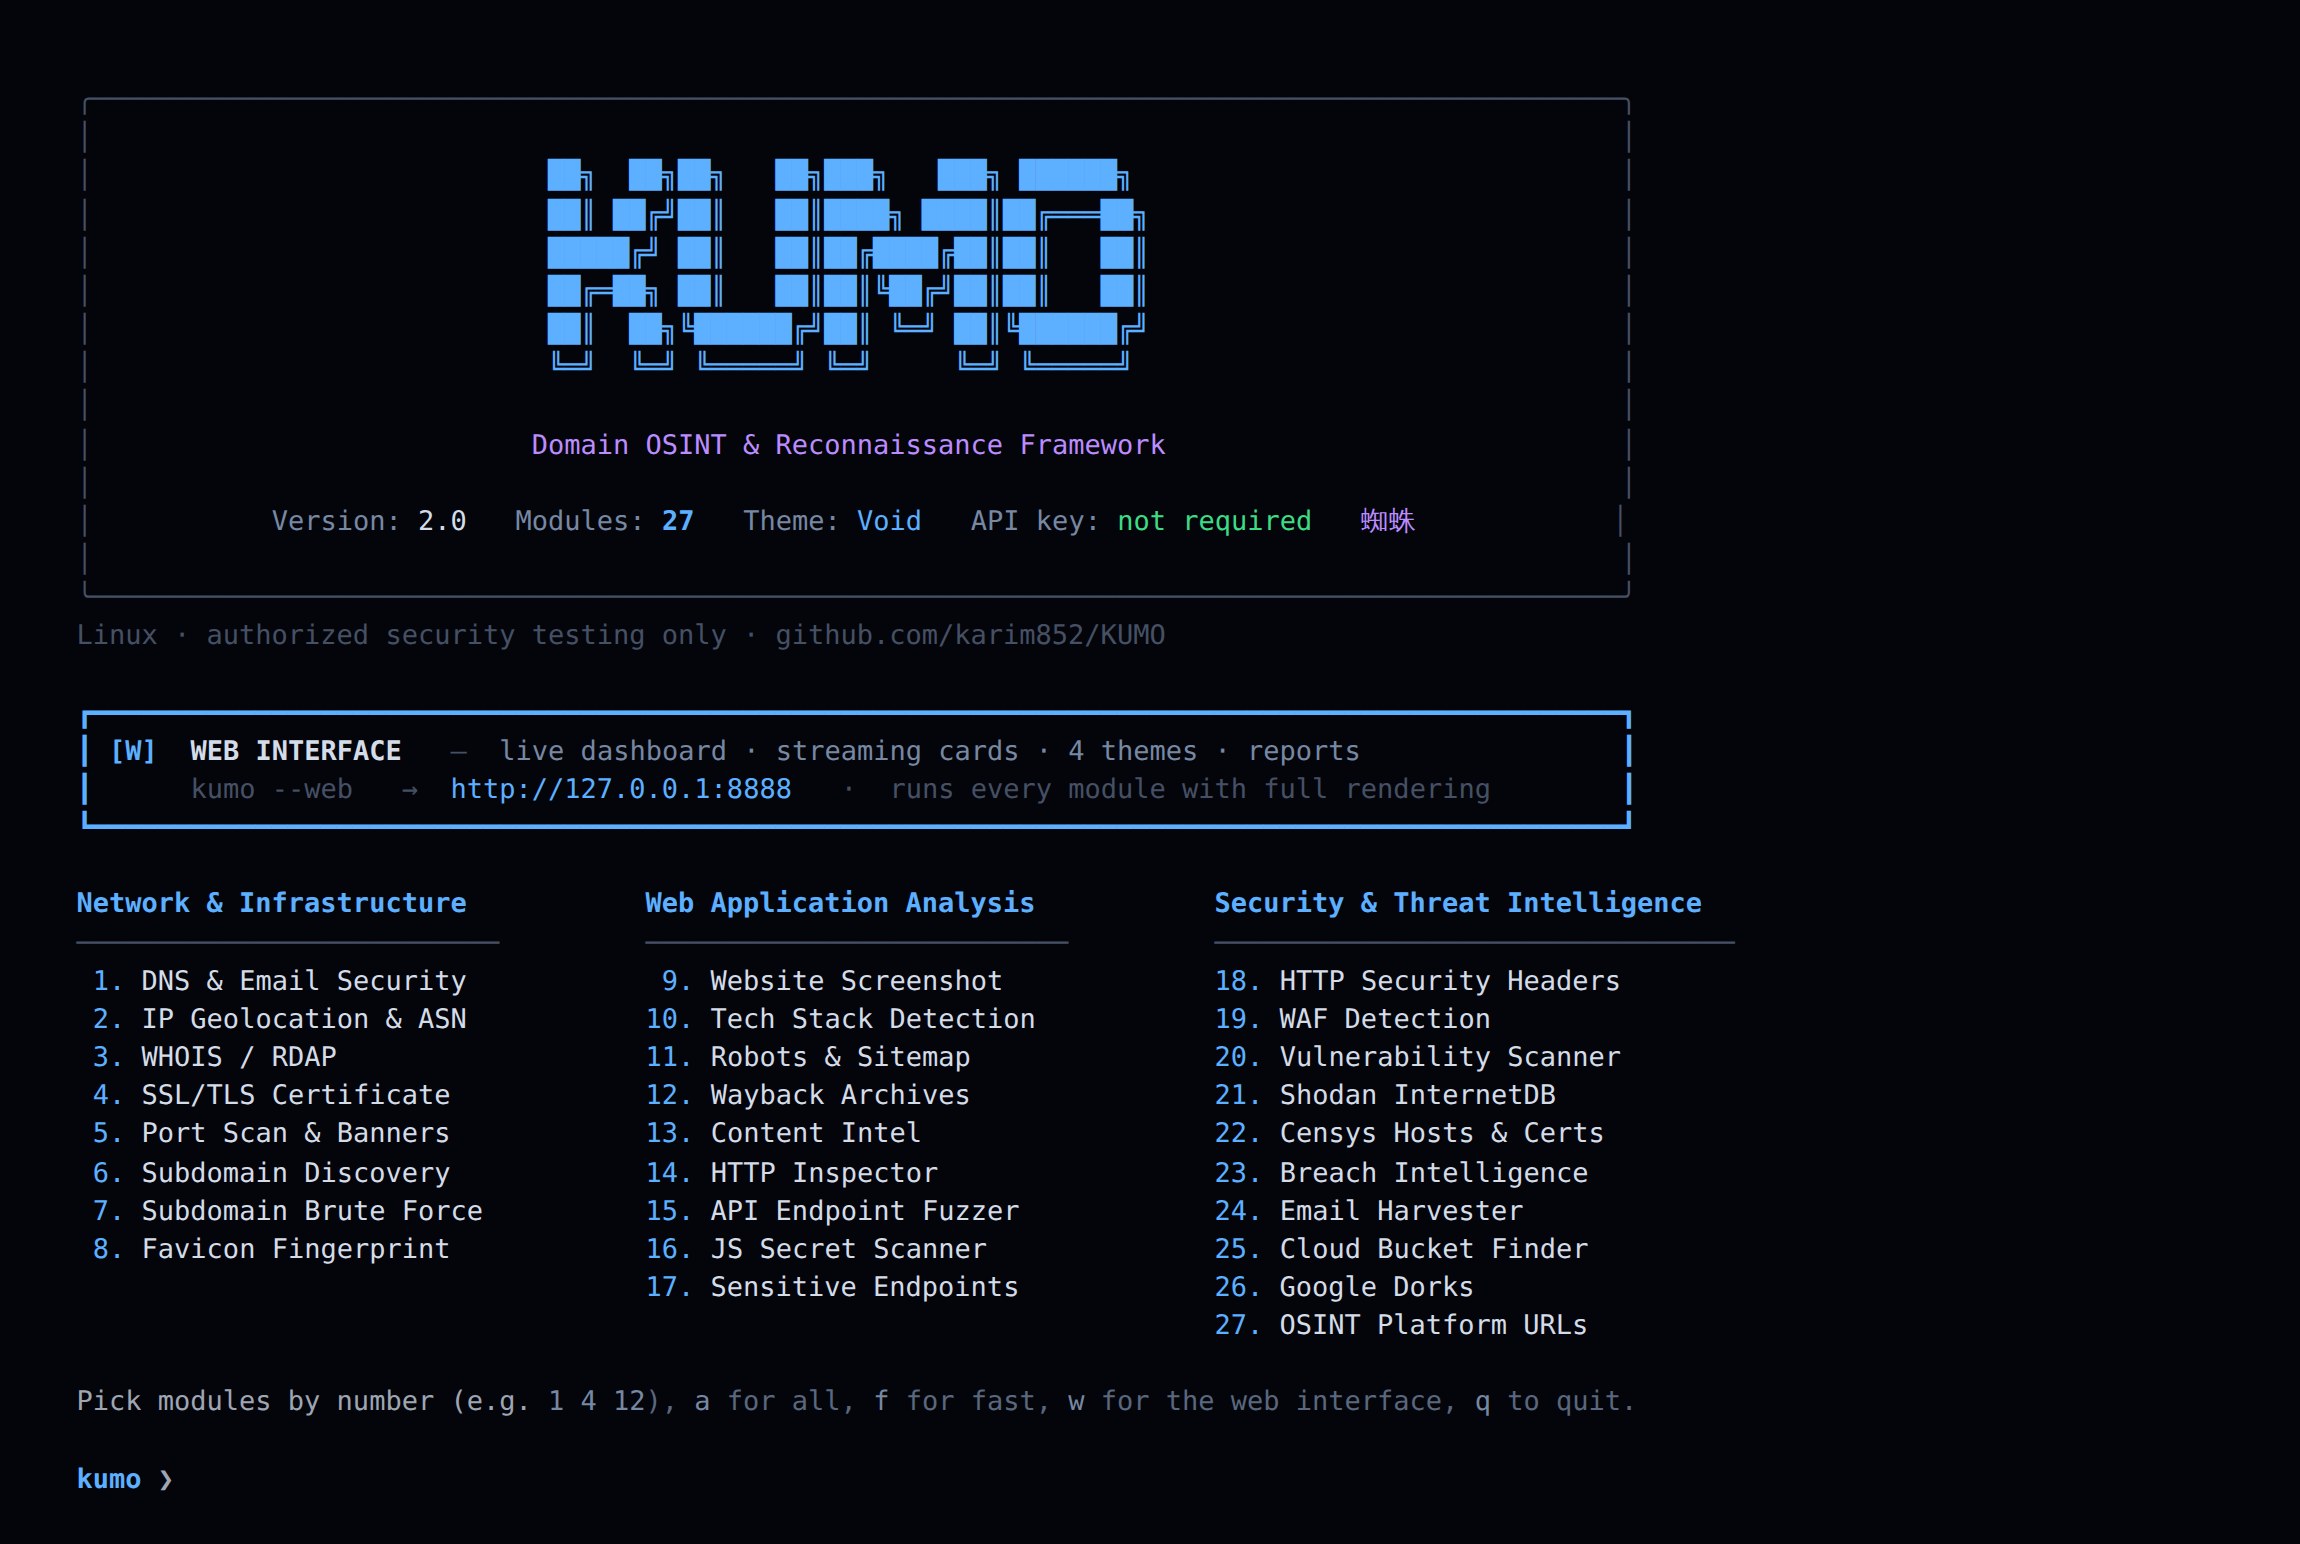
| Input | Runs |
|---|---|
1 4 12 | just those modules |
a | all 27 |
f | fast scan — skips the slow modules |
w | the web dashboard |
q | quit |
그런 다음 프롬프트가 표시되면 도메인을 입력하세요. 또는 메뉴를 완전히 건너뛸 수도 있습니다:
python3 kumo.py example.com -m dns ssl
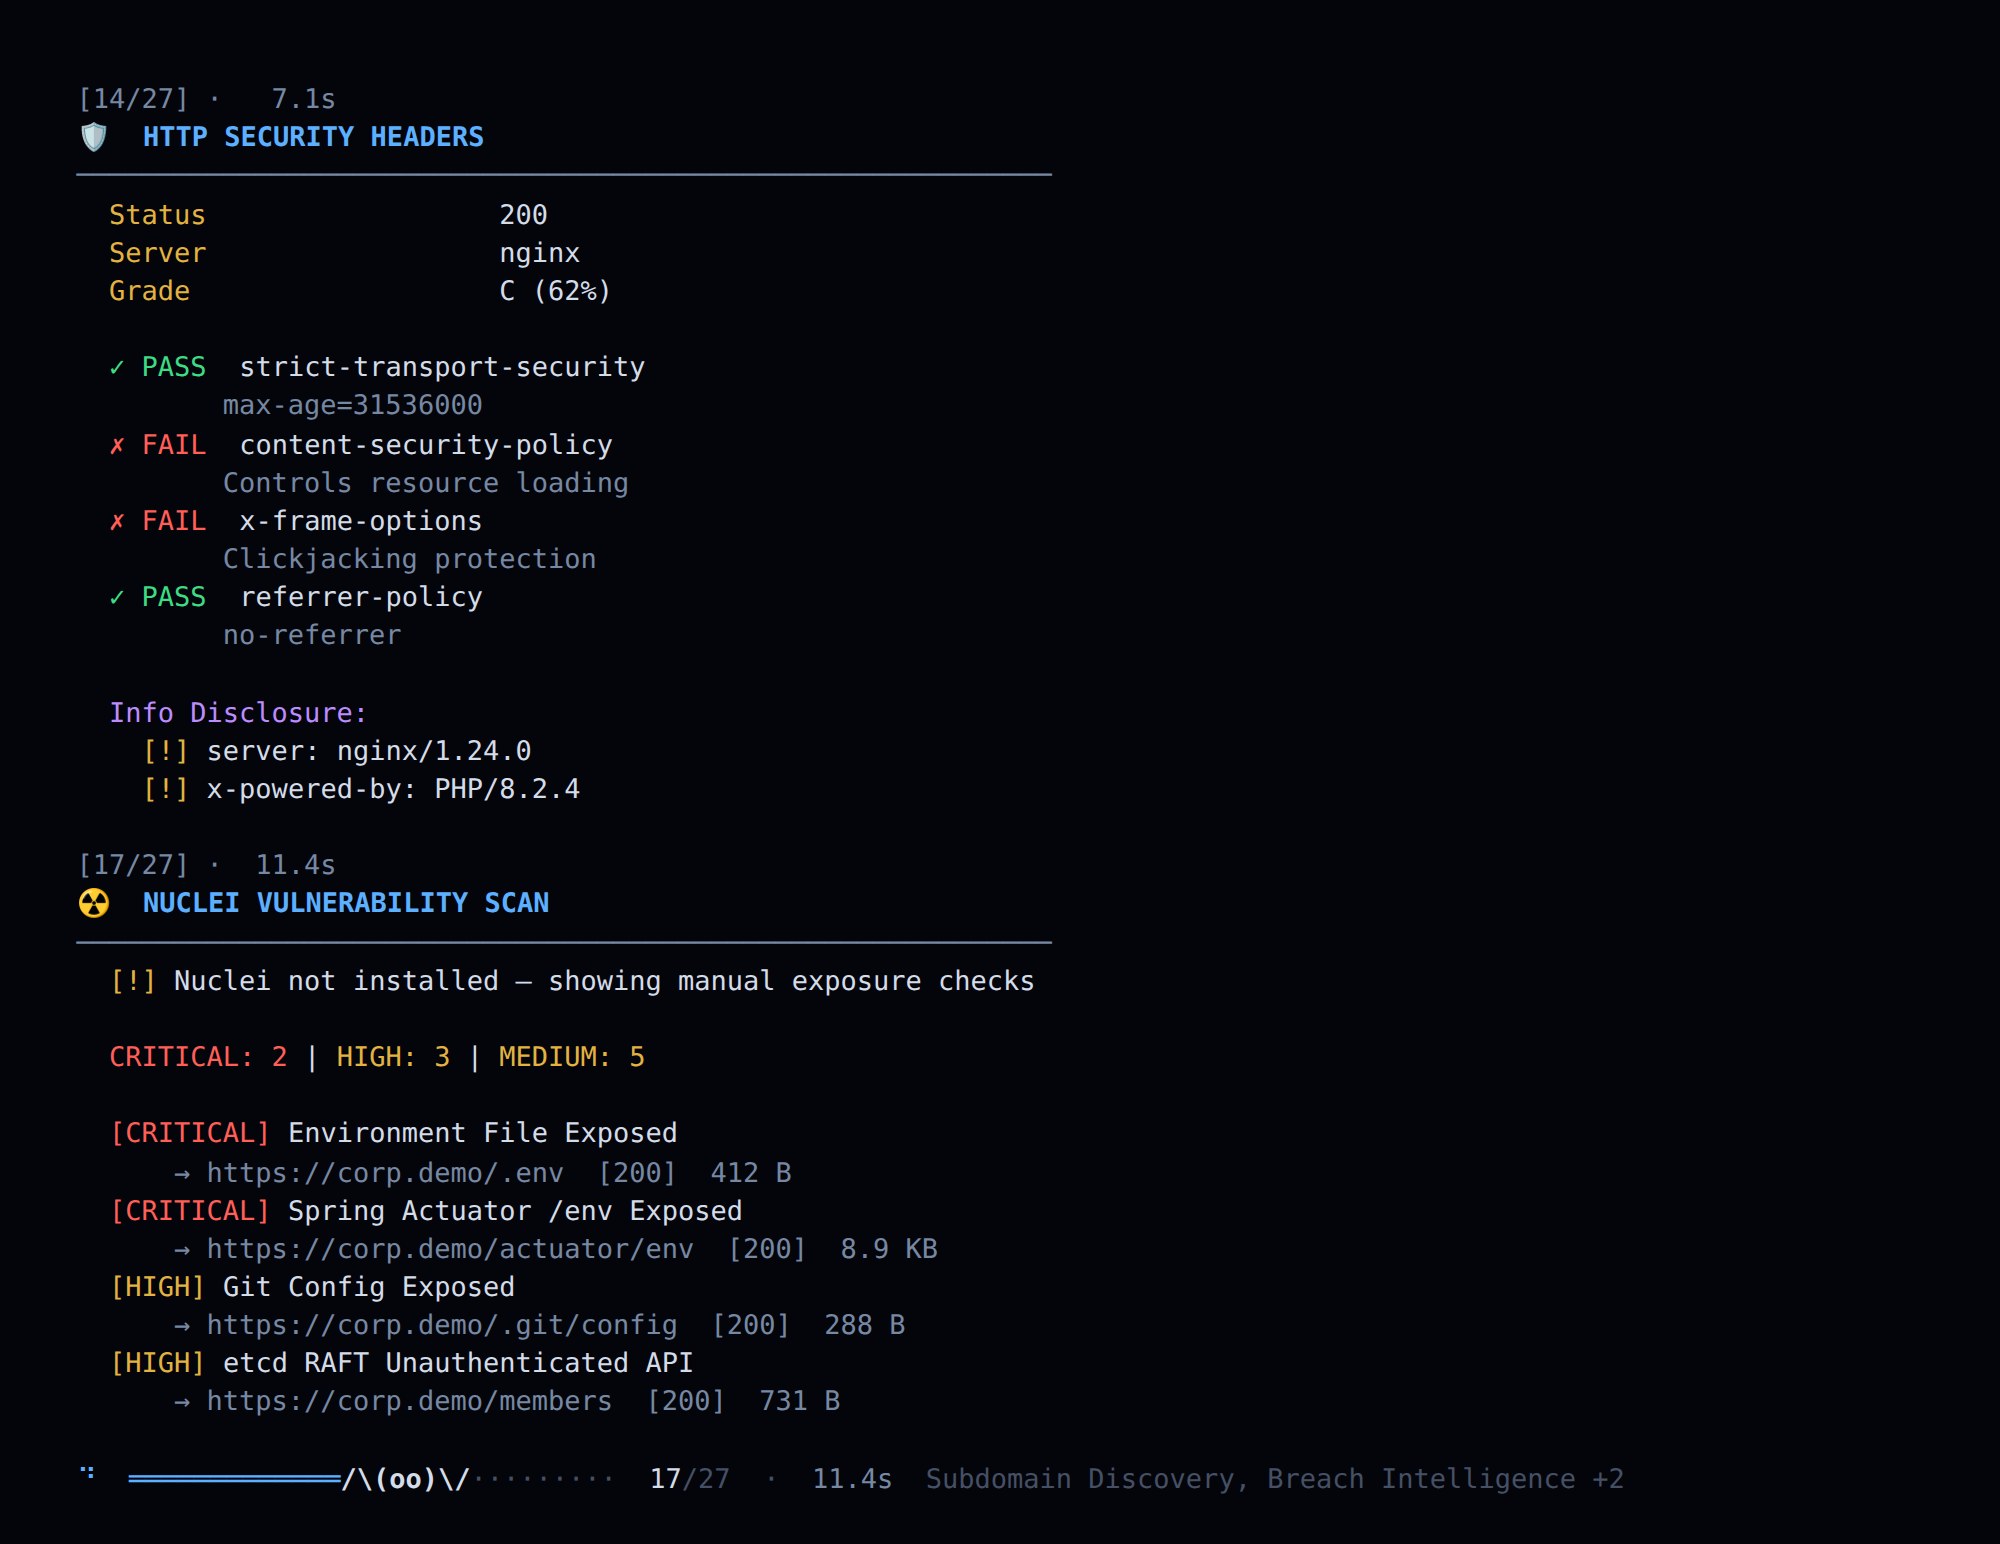
모듈은 병렬로 실행되므로 결과가 순서대로 도착하지 않습니다. 스파이더는 실행 중에 스트랜드를 크롤링하며, 각 모듈이 완료될 때마다 그 뒤에 실크를 뽑아내고, 아직 진행 중인 모듈은 카운터를 따라갑니다.
python3 kumo.py example.com -o report.json
터미널은 대체 수단이 아닙니다 — 모든 모듈이 자체 레이아웃, 테이블, 심각도 색상 지정과 함께 완전하게 렌더링됩니다.
| 홈 화면 | 모든 모듈에 번호가 매겨지고, 그룹화되며, 터미널 크기에 맞춰 조정됨 |
| 선택 | 번호로, 또는 a / f / w |
| 테마 | 24비트 색상의 네 가지 팔레트, --theme 또는 KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
각 모듈은 즉시 나타나는 카드를 받으며, 아직 실행 중일 때는 회전하는 테두리를 보여주고, 그런 다음 채워지고 발견한 내용의 색상을 띱니다 — 심각은 빨간색, 경고는 호박색, 정상은 초록색.
| 스트리밍 | 카드는 모듈이 끝나는 대로 도착하며, 가장 느린 모듈을 기다리지 않음 |
| 심각도 글로우 | 카드 색상은 렌더링하는 배지에서 파생됨 |
| 모듈 알약 | 스캔 전에 클릭하여 활성화 또는 비활성화 |
| 내보내기 | JSON, 또는 독립형 HTML 보고서 |
| 테마 | 네 가지, 실시간 전환 가능, 새로고침 후에도 기억됨 |
네 가지 팔레트, 대시보드와 터미널 모두에서. 헤더의 점을 클릭하거나 Ctrl+Shift+T를 눌러 순환하세요. 선택은 저장되며 새로고침 후에도 유지됩니다.
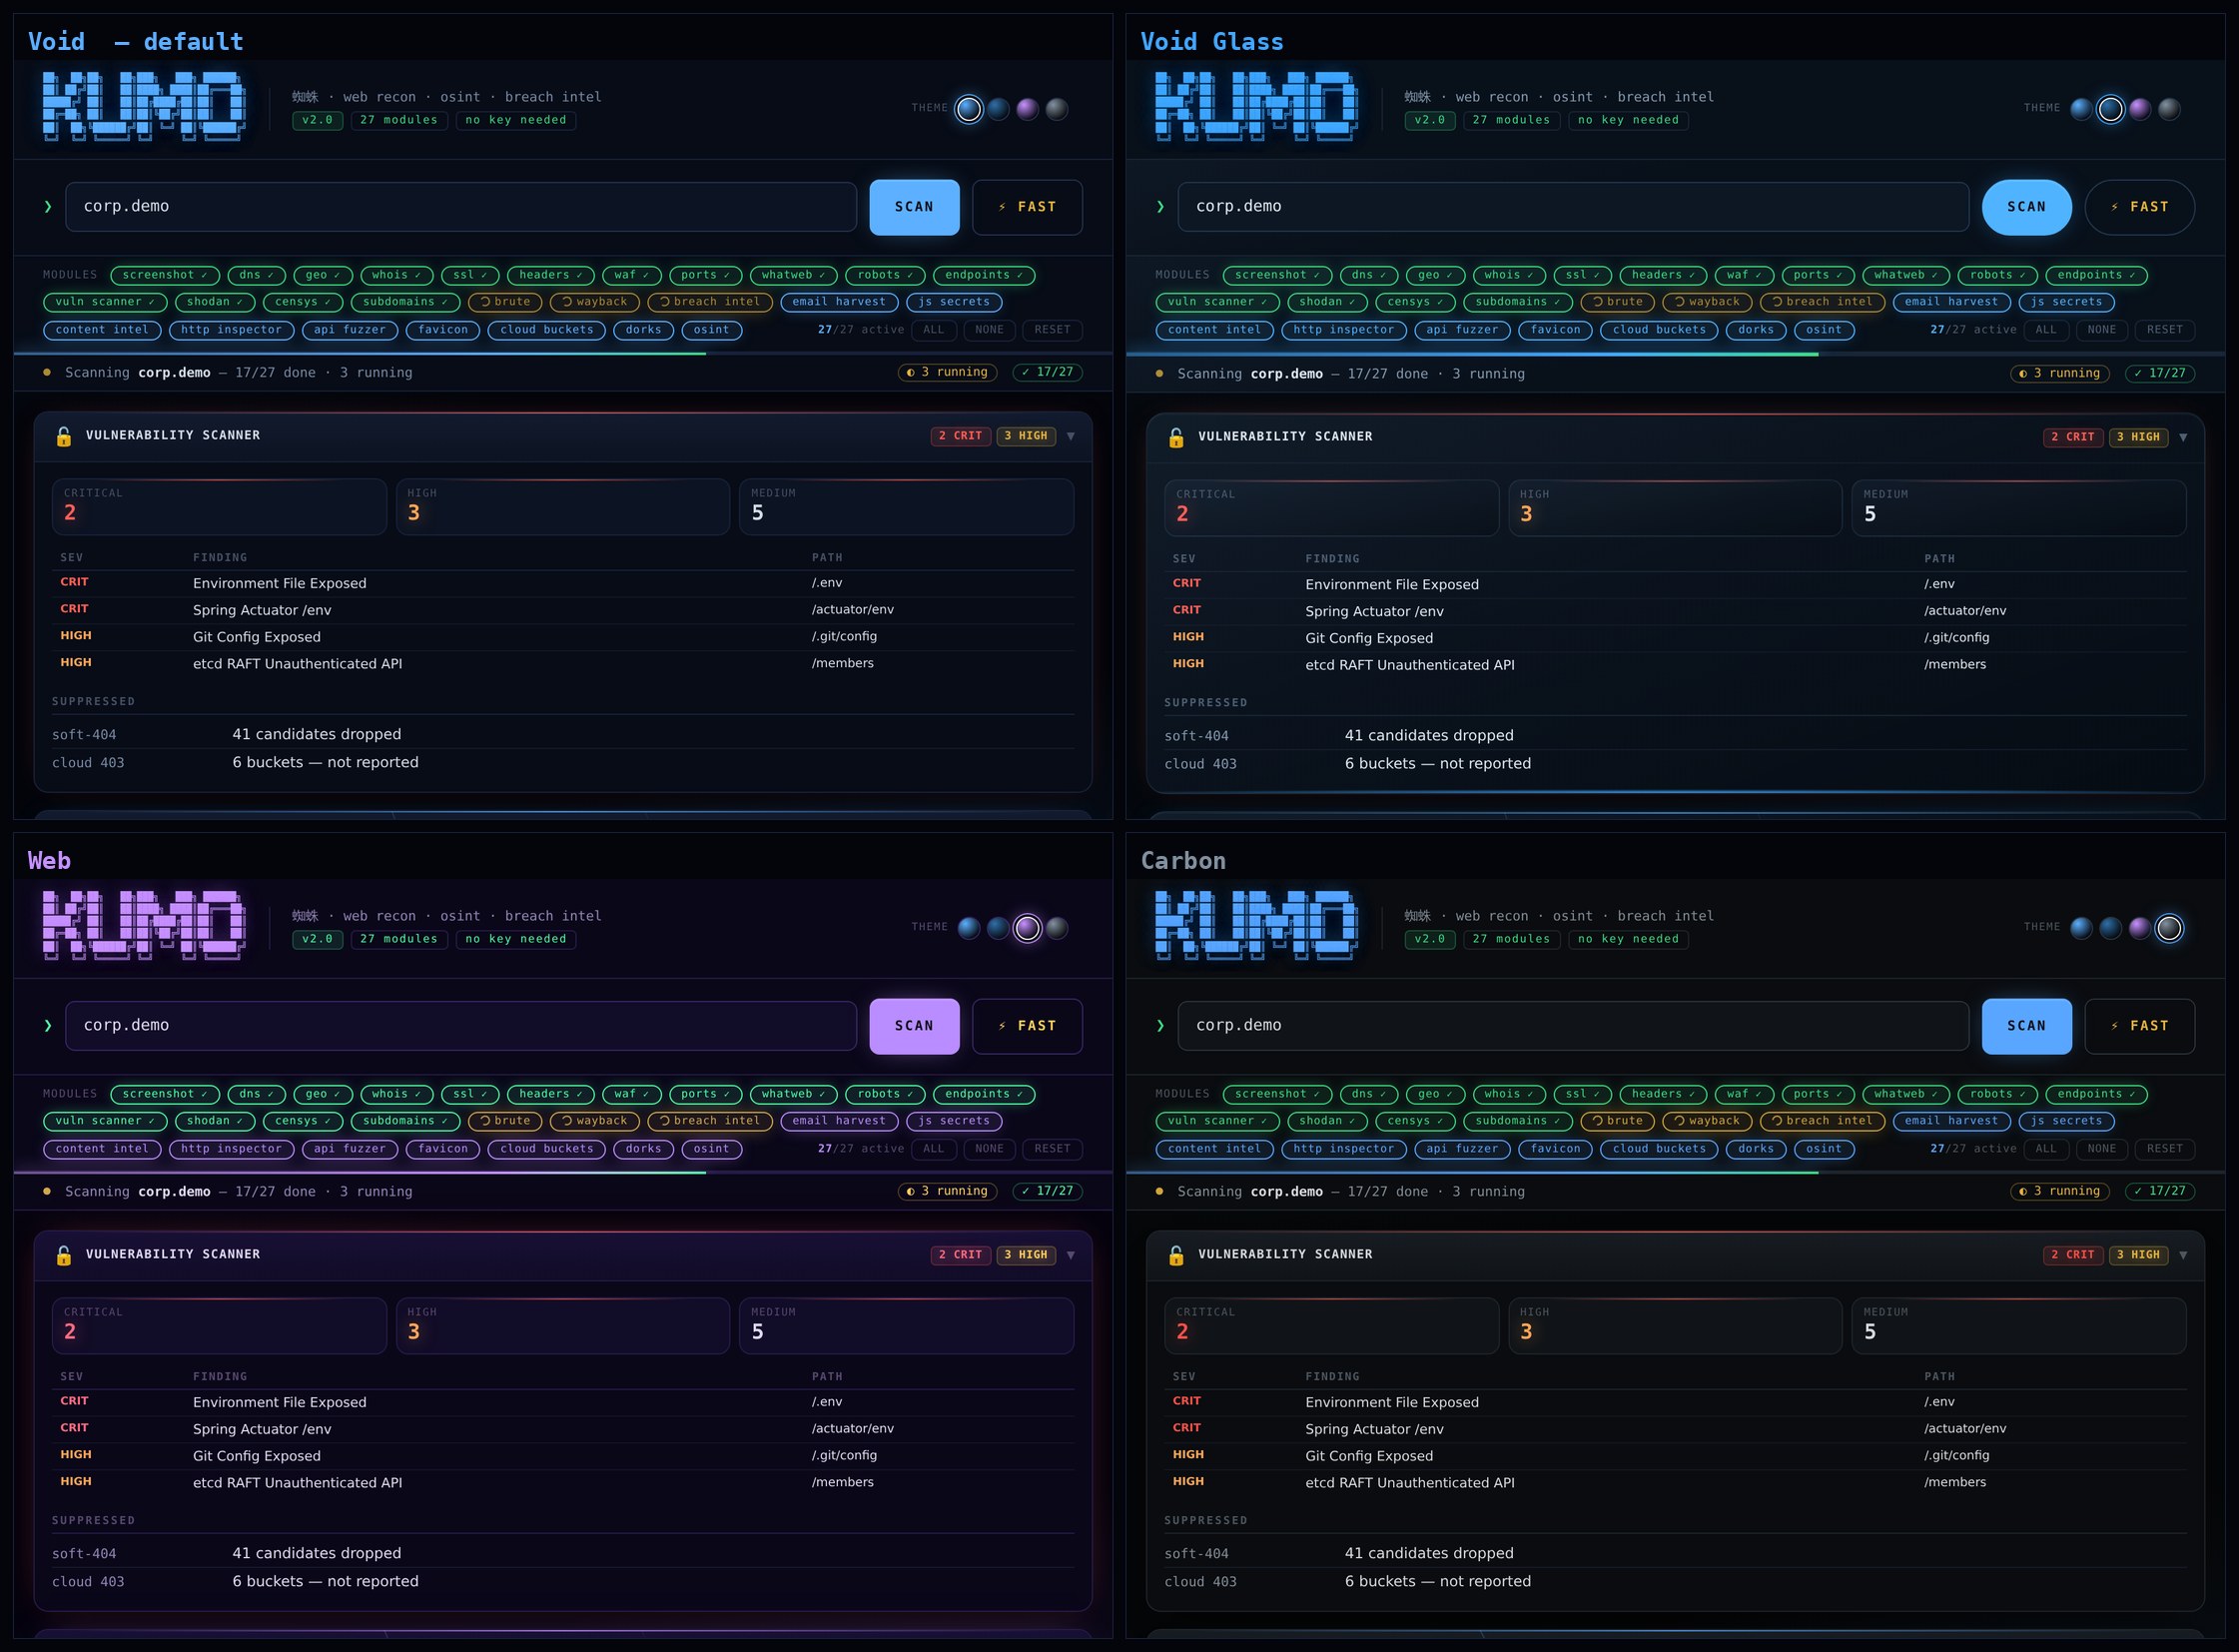
| 테마 | 특징 |
|---|---|
| Void (기본) | 가장 깊은 네이비, 시안 블룸, 평평한 표면 |
| Void Glass | 빛나는 카드 가장자리, 언더글로우, 더 큰 반경 |
| Web 蜘蛛 | 보라색 악센트, 가장 강한 글로우 |
| Carbon | 중립적 표면, 절제된 글로우 — 클라이언트 스크린샷에 최적 |
터미널에서:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
다섯 번째 테마를 추가하는 것은 팔레트 블록 하나와 점 하나뿐입니다 — 모든 렌더러가 동일한 토큰 세트를 통해 색상을 읽습니다.
358개 검사, 외부 도구도 없고 동기화할 템플릿 디렉터리도 없습니다. 이 엔진은 nuclei의 매처 모델을 그대로 따릅니다 — status, word, regex, size 그리고 작은 dsl을 matchers_condition과 조합합니다.
27개 모듈, 모두 병렬로 실행됩니다. 모듈을 클릭하면 실제 스캔에서 무엇을 반환하는지 볼 수 있습니다.
홈 화면에서 번호로 실행하거나 이름으로 실행하세요: python3 kumo.py corp.demo -m dns ssl nuclei
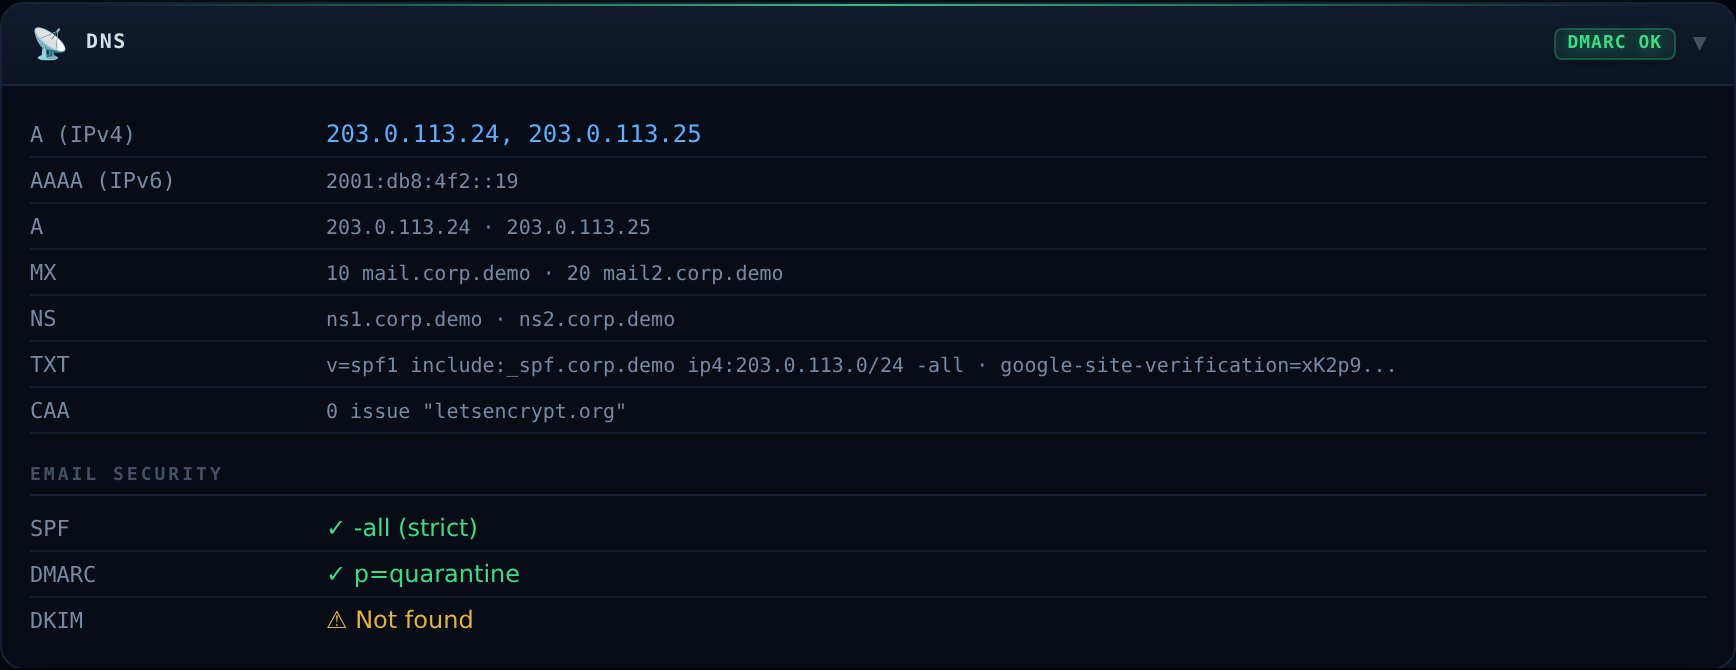
dns이메일 보호에 대한 보안 등급과 함께 전체 DNS 열거를 수행합니다. 누락된 DMARC, 취약한 SPF 정책, 부재한 DKIM, 그리고 개방된 존 전송을 탐지합니다.
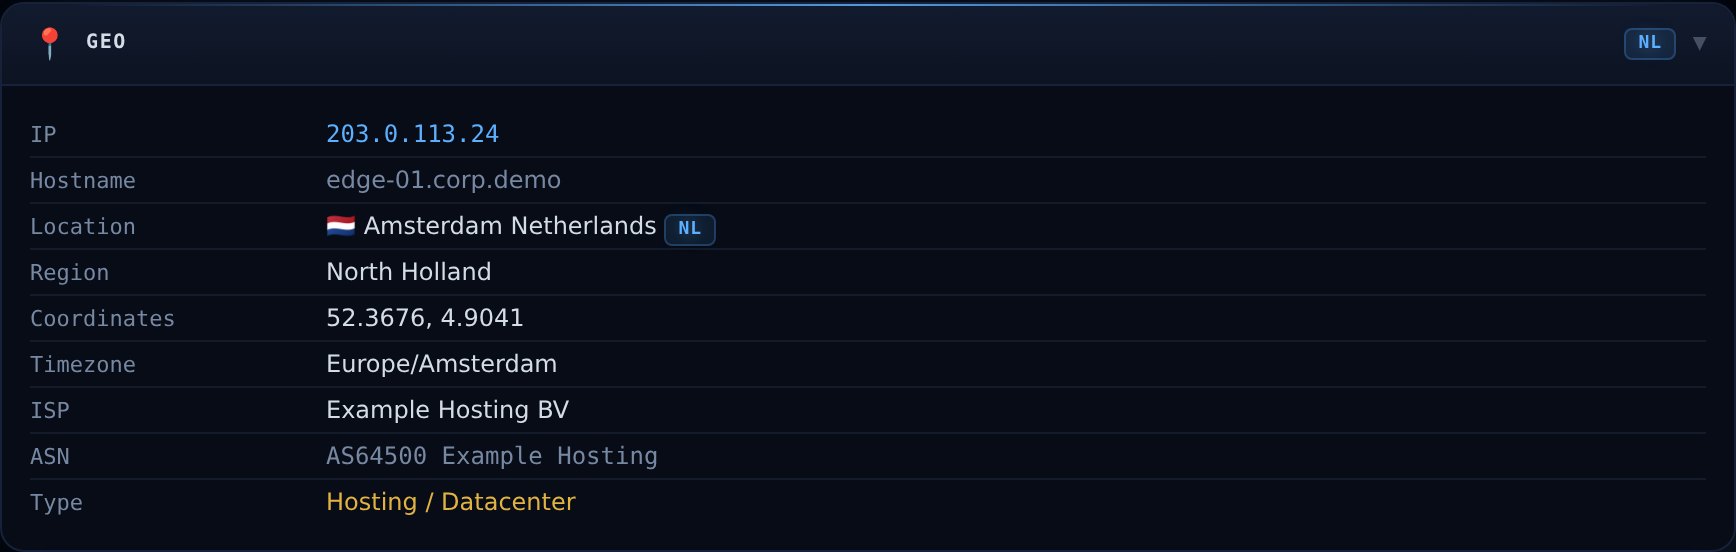
geo도메인을 IPv4/IPv6로 확인하고, 각 IP의 지리적 위치를 파악하며, ASN, ISP, 조직 데이터를 가져옵니다.
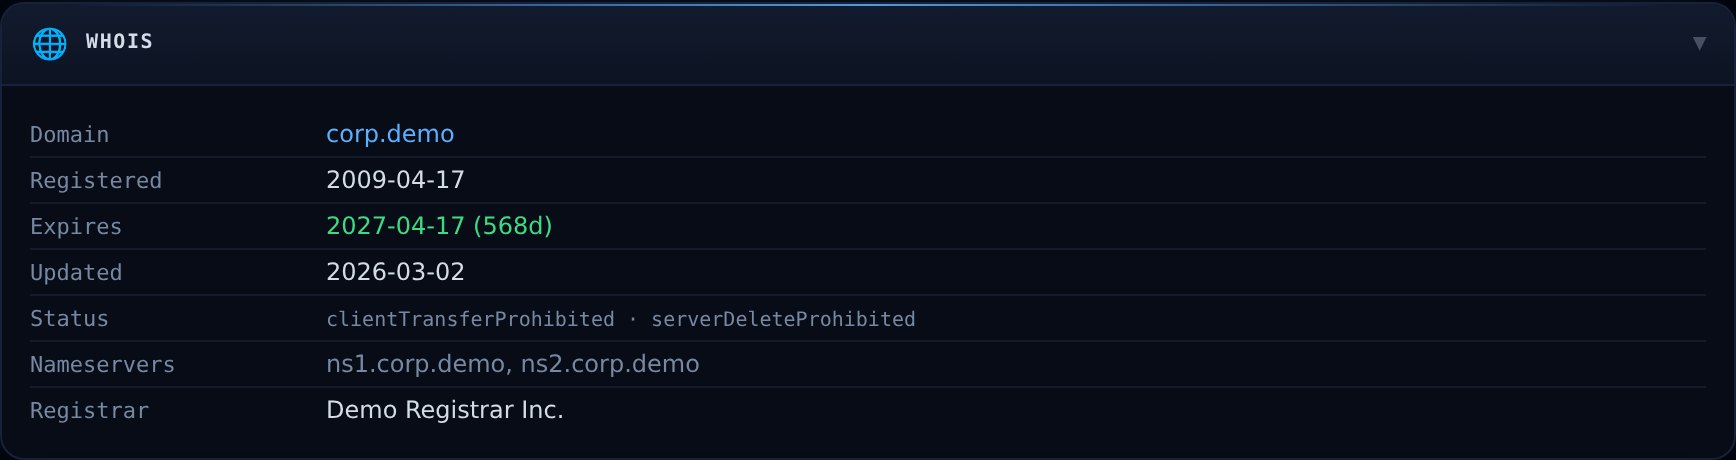
whois생성일, 만료일, 등록자 정보, 네임서버를 포함한 전체 등록기관 레코드입니다. 곧 만료되는 도메인과 프라이버시로 보호된 등록을 탐지합니다.
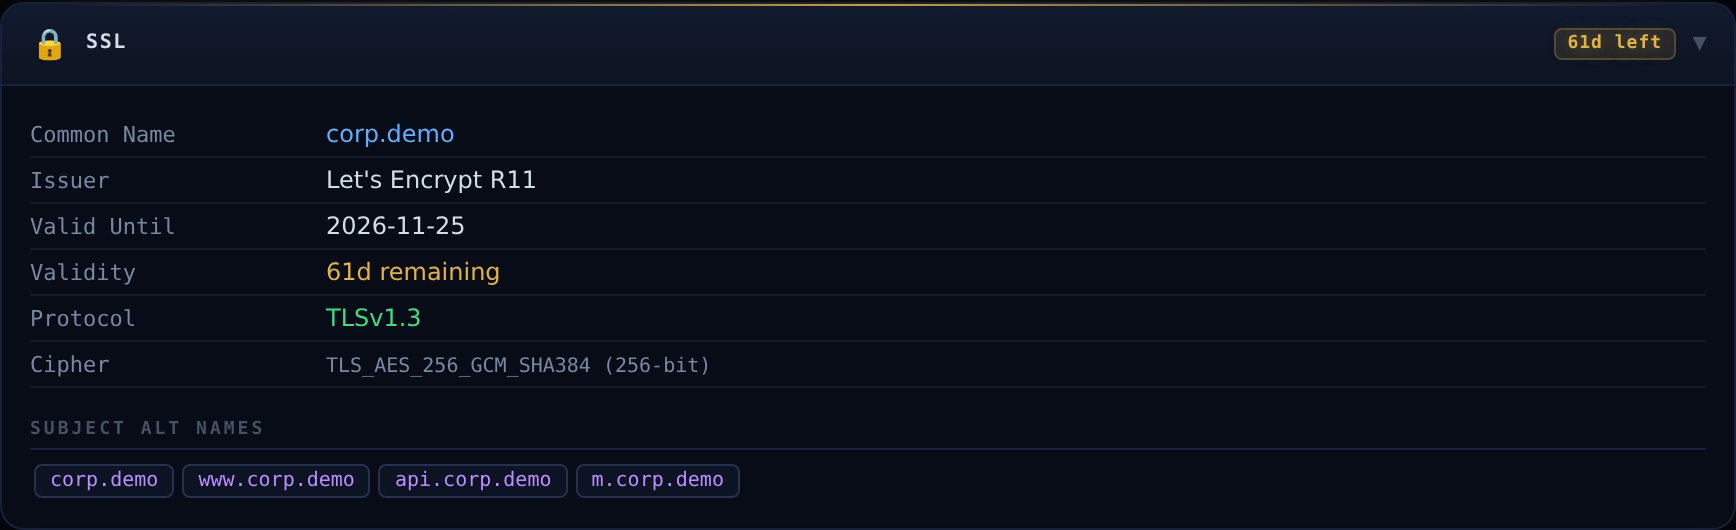
ssl전체 인증서 체인을 검사합니다 — 발급자, 만료일, Subject Alternative Names, 암호화 스위트, 프로토콜 버전. 만료되었거나, 자체 서명되었거나, 잘못 구성된 인증서를 표시합니다.
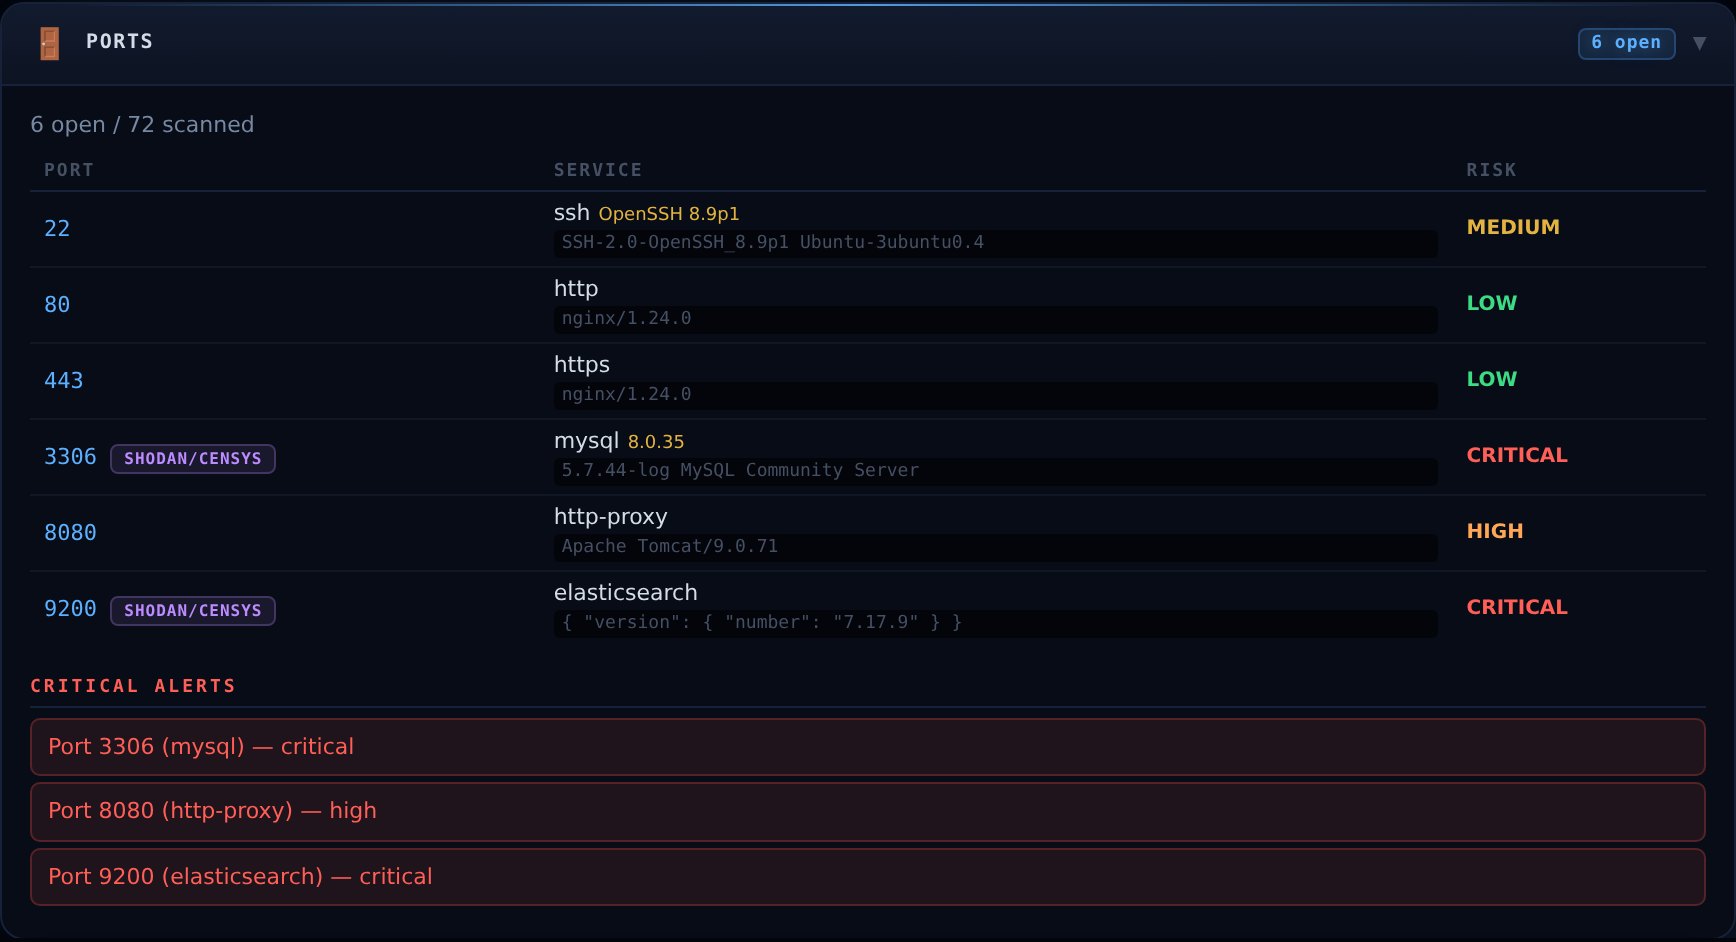
ports70개 이상의 일반적인 포트를 스캔하고 열려 있는 각 포트의 서비스 배너를 가져옵니다. 오탐 방지 강화: 호스트는 먼저 무작위의 사용되지 않는 포트에서 탐침됩니다 — 만약 호스트가 그 포트에도 응답한다면(타핏, 투명 프록시, 또는 모든 것을 허용하는 방화벽), 실제 애플리케이션 계층 증거(서비스 배너, TLS 핸드셰이크, 또는 유효한 HTTP 응답)가 있는 포트만 보고됩니다. 열려 있는 모든 포트는 목록에 오르기 전에 다시 검증됩니다. 가능한 경우 Shodan과 Censys의 데이터로 보강됩니다.
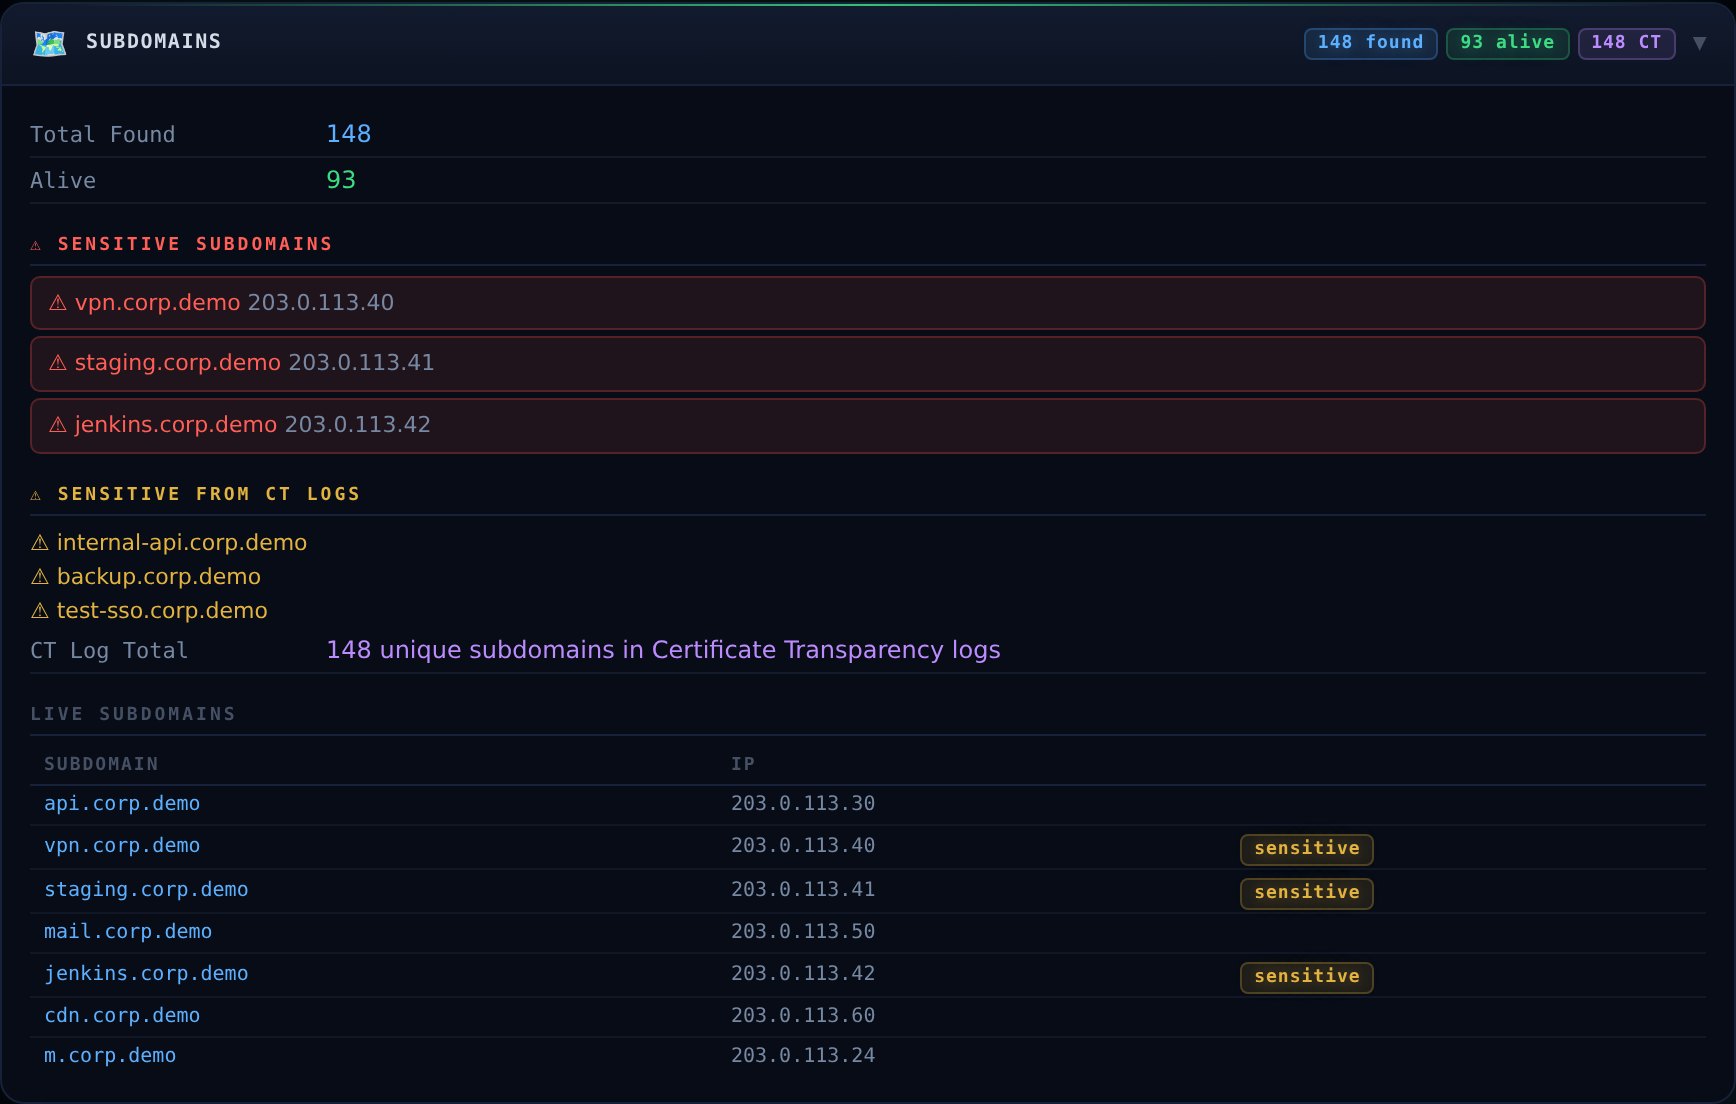
subdomainscrt.sh, HackerTarget, RapidDNS, AlienVault OTX를 동시에 조회하고, Certificate Transparency 로그와 교차 참조하며, 모든 결과를 확인하고, 살아 있는지 검사하며, 민감해 보이는 모든 것을 표시합니다.
brute와일드카드 탐지를 통해 DNS로 수천 개의 일반적인 서브도메인 이름을 테스트합니다 — 오탐을 자동으로 제거합니다. 패시브 소스가 완전히 놓치는 서브도메인을 찾아냅니다.
