

DNS, 인증서 투명성, Shodan, CVEDB, TLS 및 OSINT 데이터를 상관 분석하여 위험 점수가 매겨진 포렌식 보고서를 생성하는 외부 공격 표면 관리 워크스테이션입니다.




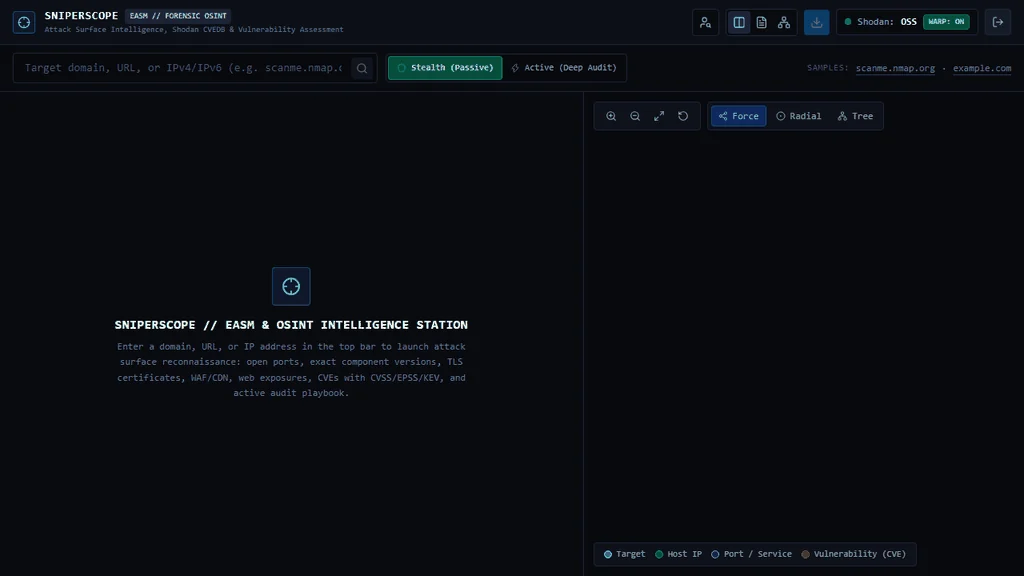
SniperScope는 사이버보안 감사자, SOC 분석가, 침투 테스터를 위해 설계된 고성능 외부 공격 표면 관리(EASM), 수동/능동 OSINT 인텔리전스, 그리고 포렌식 보고 워크스테이션입니다.
단일 대상(도메인 이름, 전체 URL 또는 IPv4/IPv6 주소)으로부터 SniperScope는 여러 인텔리전스 엔진을 병렬로 조율합니다:
.log).flowchart LR
subgraph Auth["🔐 Operator Access (Gatekeeper)"]
direction TB
LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
end
subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
direction TB
TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
end
subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
direction TB
Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
end
subgraph IntelSources["🌐 External Intelligence Providers"]
direction TB
DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
end
Auth --> Frontend
TargetInput -->|GET /api/scan| Sanitizer
WarpToggle -->|GET /api/health| OutboundProxy
FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
Sanitizer --> ParallelEngine
ParallelEngine --> OutboundProxy
OutboundProxy --> IntelSources
DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
RiskCalc --> RawTrace
RawTrace -->|JSON Payload| Dossier
RawTrace -->|Nodes & Edges| Cytoscape
RawTrace -->|Trace & Findings| Exporter
| 계층 | 구성 요소 | SniperScope에서의 구현 |
|---|---|---|
| 프론트엔드 UI | React 19 + Vite 8 | 밀리초 미만의 로컬 상태 전환과 LAN 바인딩(0.0.0.0)을 갖춘 고밀도 반응형 단일 페이지 애플리케이션. |
| 스타일링 및 테마 | Tailwind CSS v4 + Lucide React | 고정폭 기술 타이포그래피와 배지 표시기를 갖춘 다크 포렌식 HUD 미학(#07090e / #0f131c / #38bdf8). |
| 토폴로지 엔진 | Cytoscape.js | 충돌 회피 기능을 갖춘 다중 레이아웃 대화형 공격 표면 그래프: 힘 기반(cose), 동심 방사형(concentric), 계층형 트리(breadthfirst). |
| 백엔드 API | FastAPI + Uvicorn (Python 3.11+) | 고동시성 비동기 런타임(asyncio), 입력 정규화, 동적 위험 계산, 실시간 서버 전송 이벤트(SSE). |
| 접근 게이트키퍼 | 상수 시간 HMAC-SHA256 | 공용 또는 기업 네트워크 전반에서 API 엔드포인트를 보호하는 안전한 운영자 인증(sniperadmin). |
| 아웃바운드 전송 | HTTPX / 선택적 로컬 프록시 | 로컬 포워드 프록시(127.0.0.1:40000)를 통한 쿼리 라우팅을 선택적으로 지원하는 표준 비동기 HTTP 클라이언트. |
| HTTP, TLS 및 가동 시간 | HTTPX + Python ssl / socket | 비차단 TLS 핸드셰이크 검사(X.509 체인, SHA-256 지문, 일련번호), 응답 지연 시간, 메타 태그, 보안 헤더. |
| 기술 감사(SCA) | 정규식 및 시그니처 엔진 | 알려진 CVE 및 PoC와 상호 연관된 프론트엔드/백엔드 스택(Astro, React, Vue, Next.js, WordPress, Nginx, Apache 등)의 휴리스틱 탐지. |
| DNS 및 스푸핑 방지 | dnspython (dns.resolver) | 자동화된 이메일 보안 진단을 포함한 포괄적 레코드 열거(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC). |
| 위협 인텔리전스 | Shodan SDK + InternetDB + CVEDB | CVE 점수 산정과 결합된 제로 패킷 호스트 정찰: CVSS v3/v2, EPSS 악용 확률, CISA KEV 상태, 랜섬웨어 태그. |
/.git/HEAD, /.env, /swagger.json)을 실행하고 포괄적인 활성 CLI 플레이북을 해제합니다.< 3.5.0, Bootstrap, Lodash, Apache HTTP Server, Nginx, PHP)를 CVE 식별자, CVSS 점수, 해결 방안 조언, 검증된 PoC / Exploit-DB 링크와 직접 연계합니다.