 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Salat Stealer에 대한 리버스 엔지니어링 분석: Telegram 프록시 미끼, C2 통신, 암호화된 메모리 블록을 사용하는 Go 기반 정보 탈취자(info-stealer)입니다. C2 도메인, Go 빌드 ID 및 난독화된 페이로드 추출을 포함합니다.

실행되면 Salat Stealer는 완전히 작동하는 텔레그램 프록시 인터페이스를 표시합니다. 이 디코이는 사용자가 합법적인 프록시 애플리케이션을 실행하고 있다고 믿게 속이는 위장 역할을 하며, 그동안 악성코드는 백그라운드에서 악성 작업을 실행합니다.
proxy.telegram.org)를 모방합니다.443(표준 HTTPS 포트)을 사용합니다.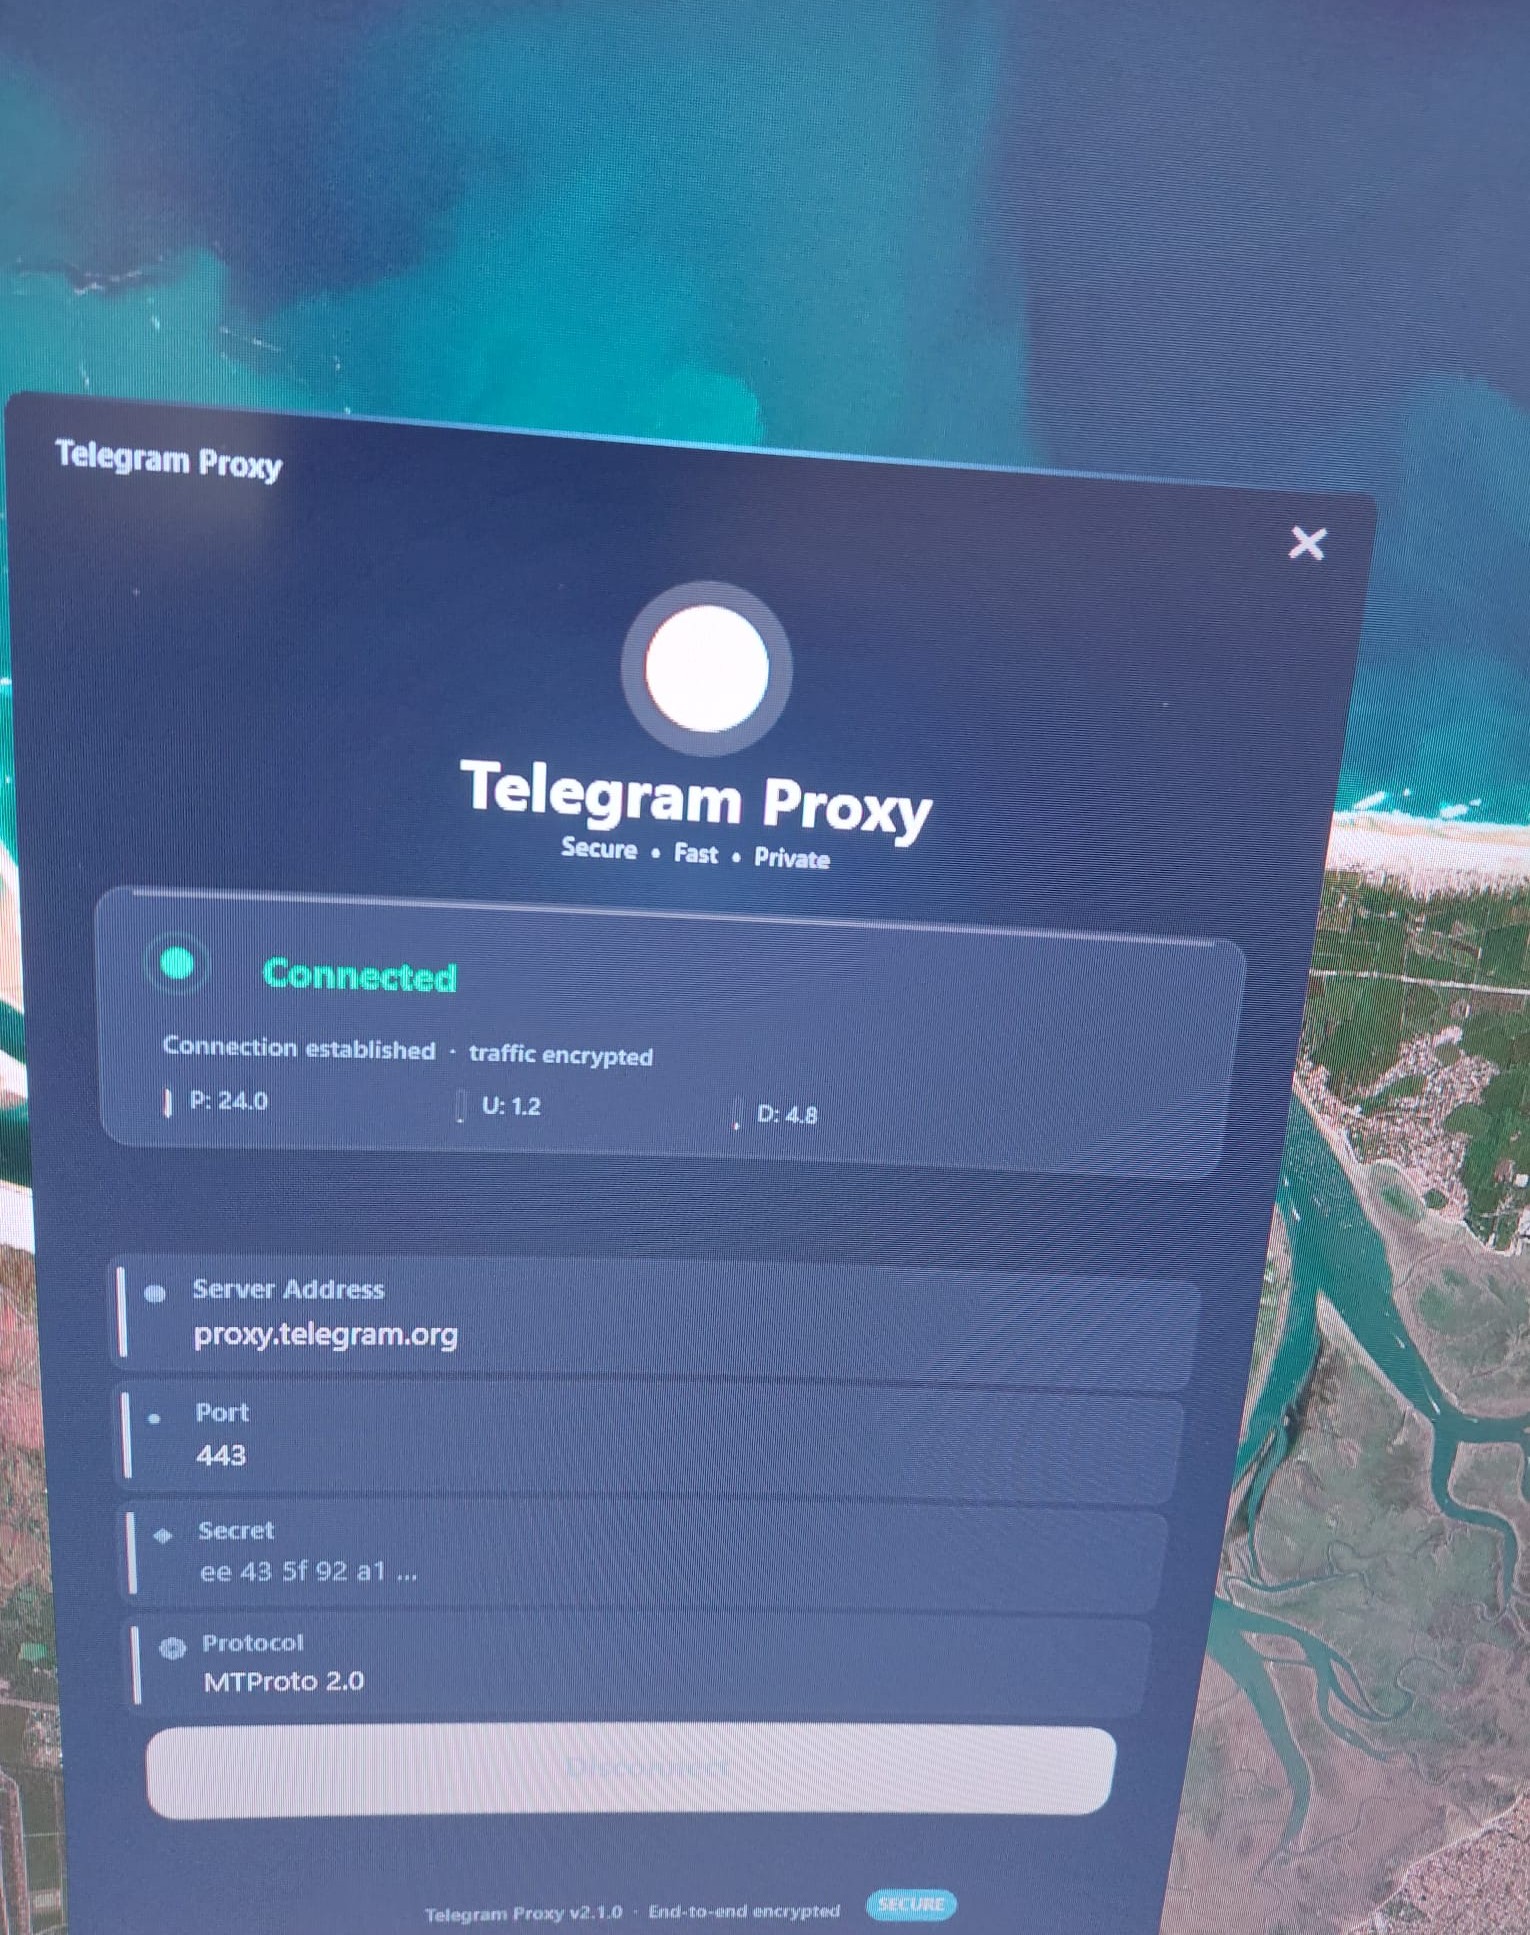 Salat Stealer가 악성 활동을 위장하기 위해 사용하는 가짜 텔레그램 프록시 인터페이스.
이 분석에서 가장 중요한 발견 중 하나는 바이너리의 문자열 섹션에 평문 C2 주소와 Go 빌드 ID가 존재한다는 것입니다. 이러한 실수로 인해 악성코드의 인프라가 노출되며, 그 기원을 추적하는 데 도움이 됩니다.
j.sni.global.fastly.net – CDN 기반 C2 서버로 추정됩니다.ton.access.orbs.network – 암호화폐 지갑 탈취에 사용되는 TON 또는 Orbs Network와 관련이 있을 수 있습니다.soaSZ3gtdf5oZjHHPnzB/... – 이 고유 식별자는 악성코드의 빌드 환경을 추적하는 데 사용될 수 있습니다.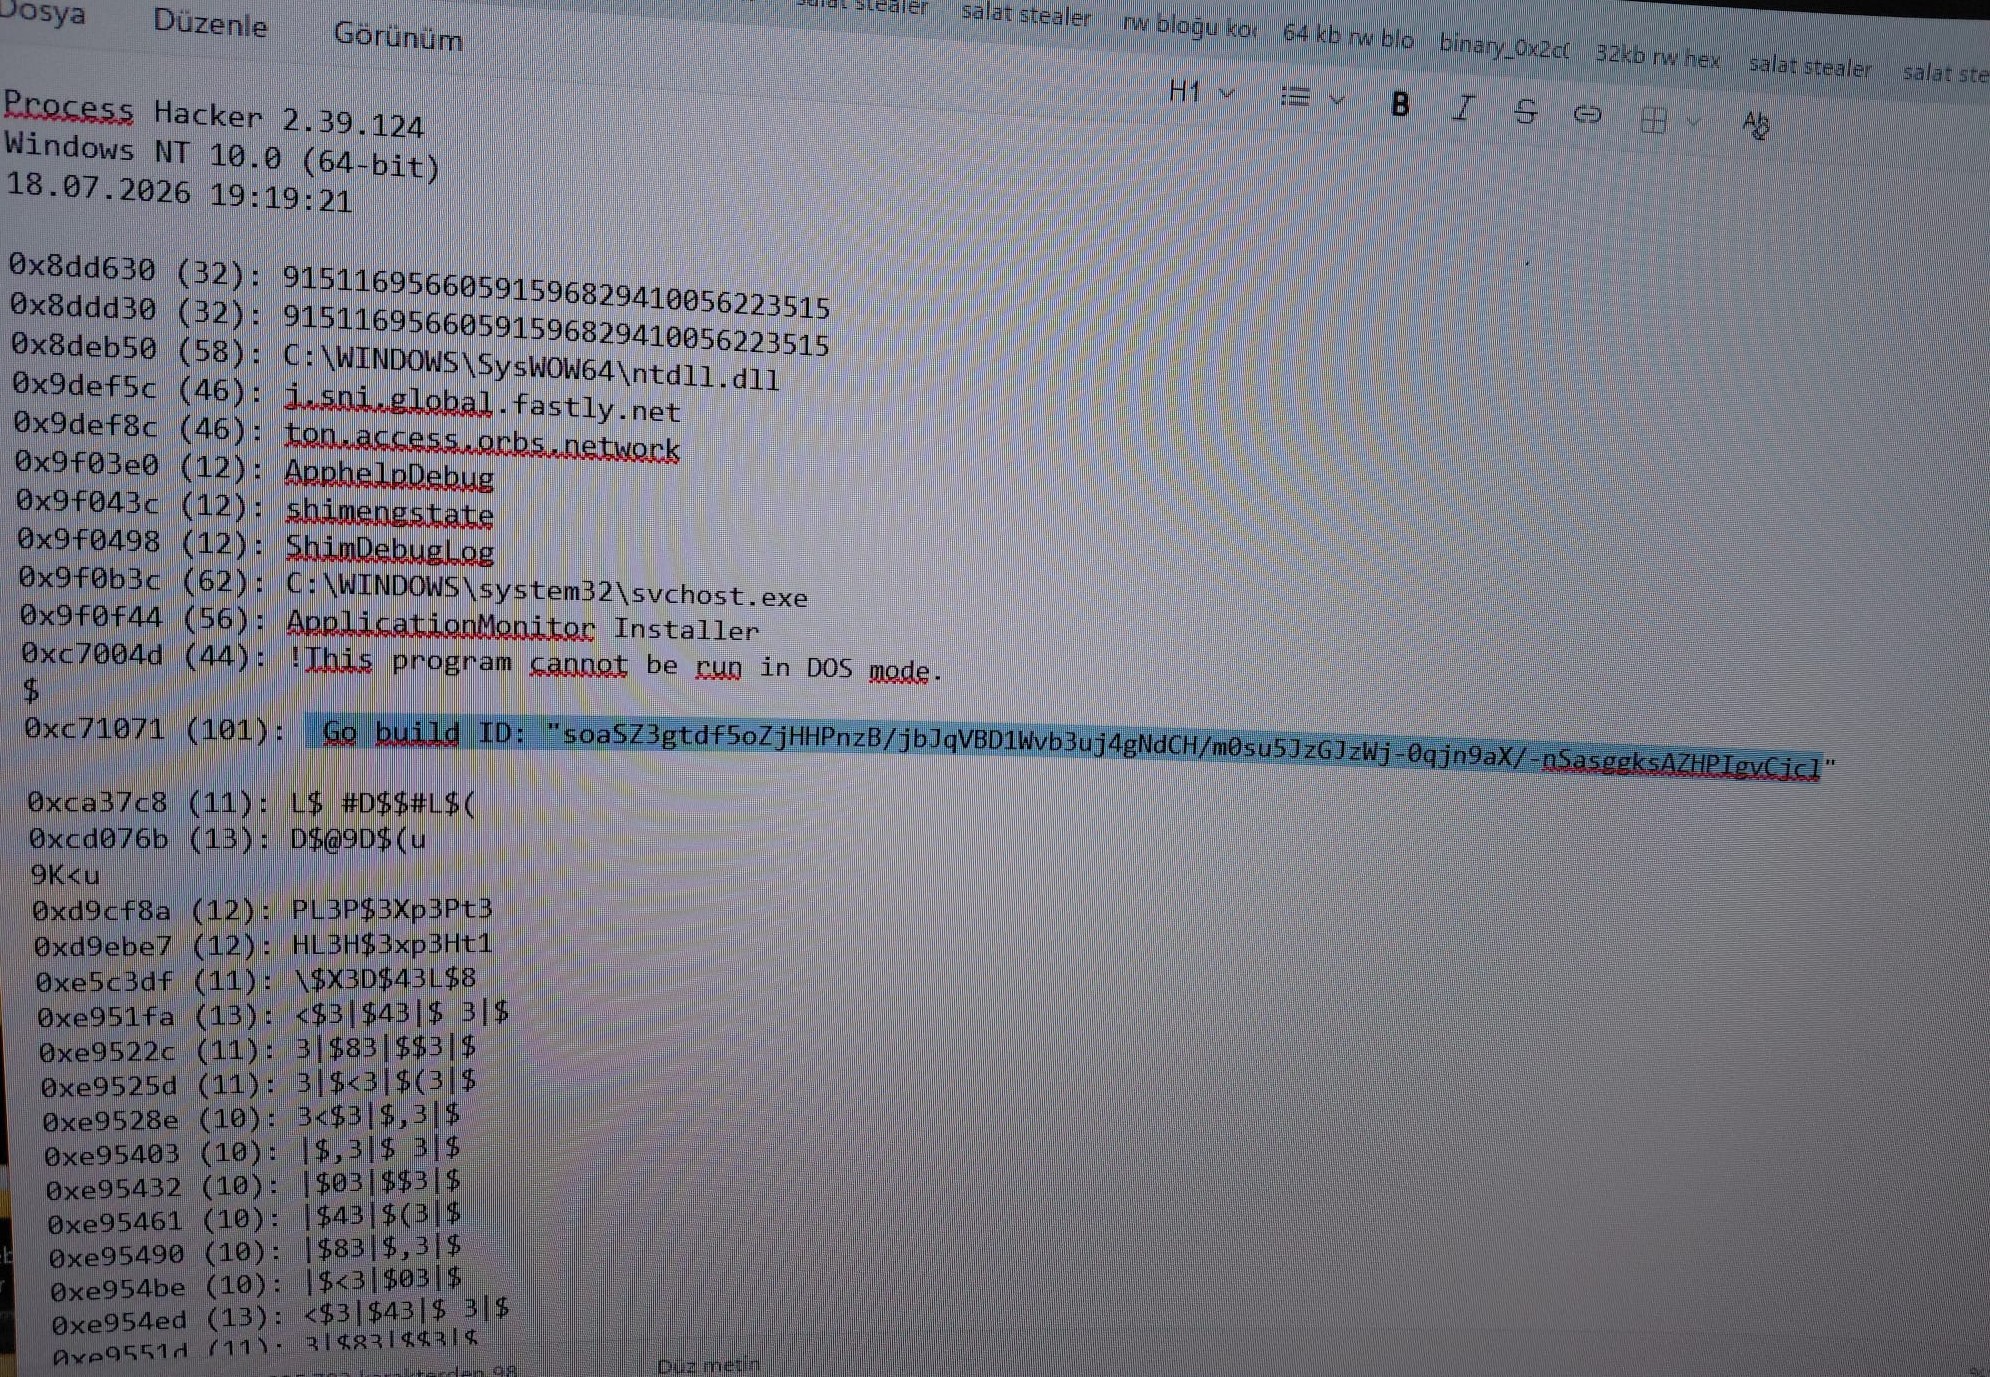 C2 주소와 Go 빌드 ID를 보여주는 Process Hacker 문자열 뷰.
Salat Stealer는 토큰 조작을 사용하여 시스템 리소스에 대한 전체 액세스 권한을 스스로 부여합니다. 이 코드는 FILE_ALL_ACCESS 권한으로 보안 설명자(security descriptor)를 구성하여 악성코드가 중요한 파일을 읽고, 쓰고, 삭제할 수 있게 합니다.
GetCurrentProcess() – 현재 프로세스 핸들을 가져옵니다.TokenUser – ACL 생성을 위해 사용자 SID를 검색합니다.TokenAppContainerSid – AppContainer SID를 검색합니다(해당하는 경우).ConvertStringSecurityDescriptorToSecurityDescriptorW – 문자열 기반 ACL을 이진 보안 설명자로 변환합니다.FILE_ALL_ACCESS – 파일 및 디렉터리에 대한 모든 권한을 부여합니다.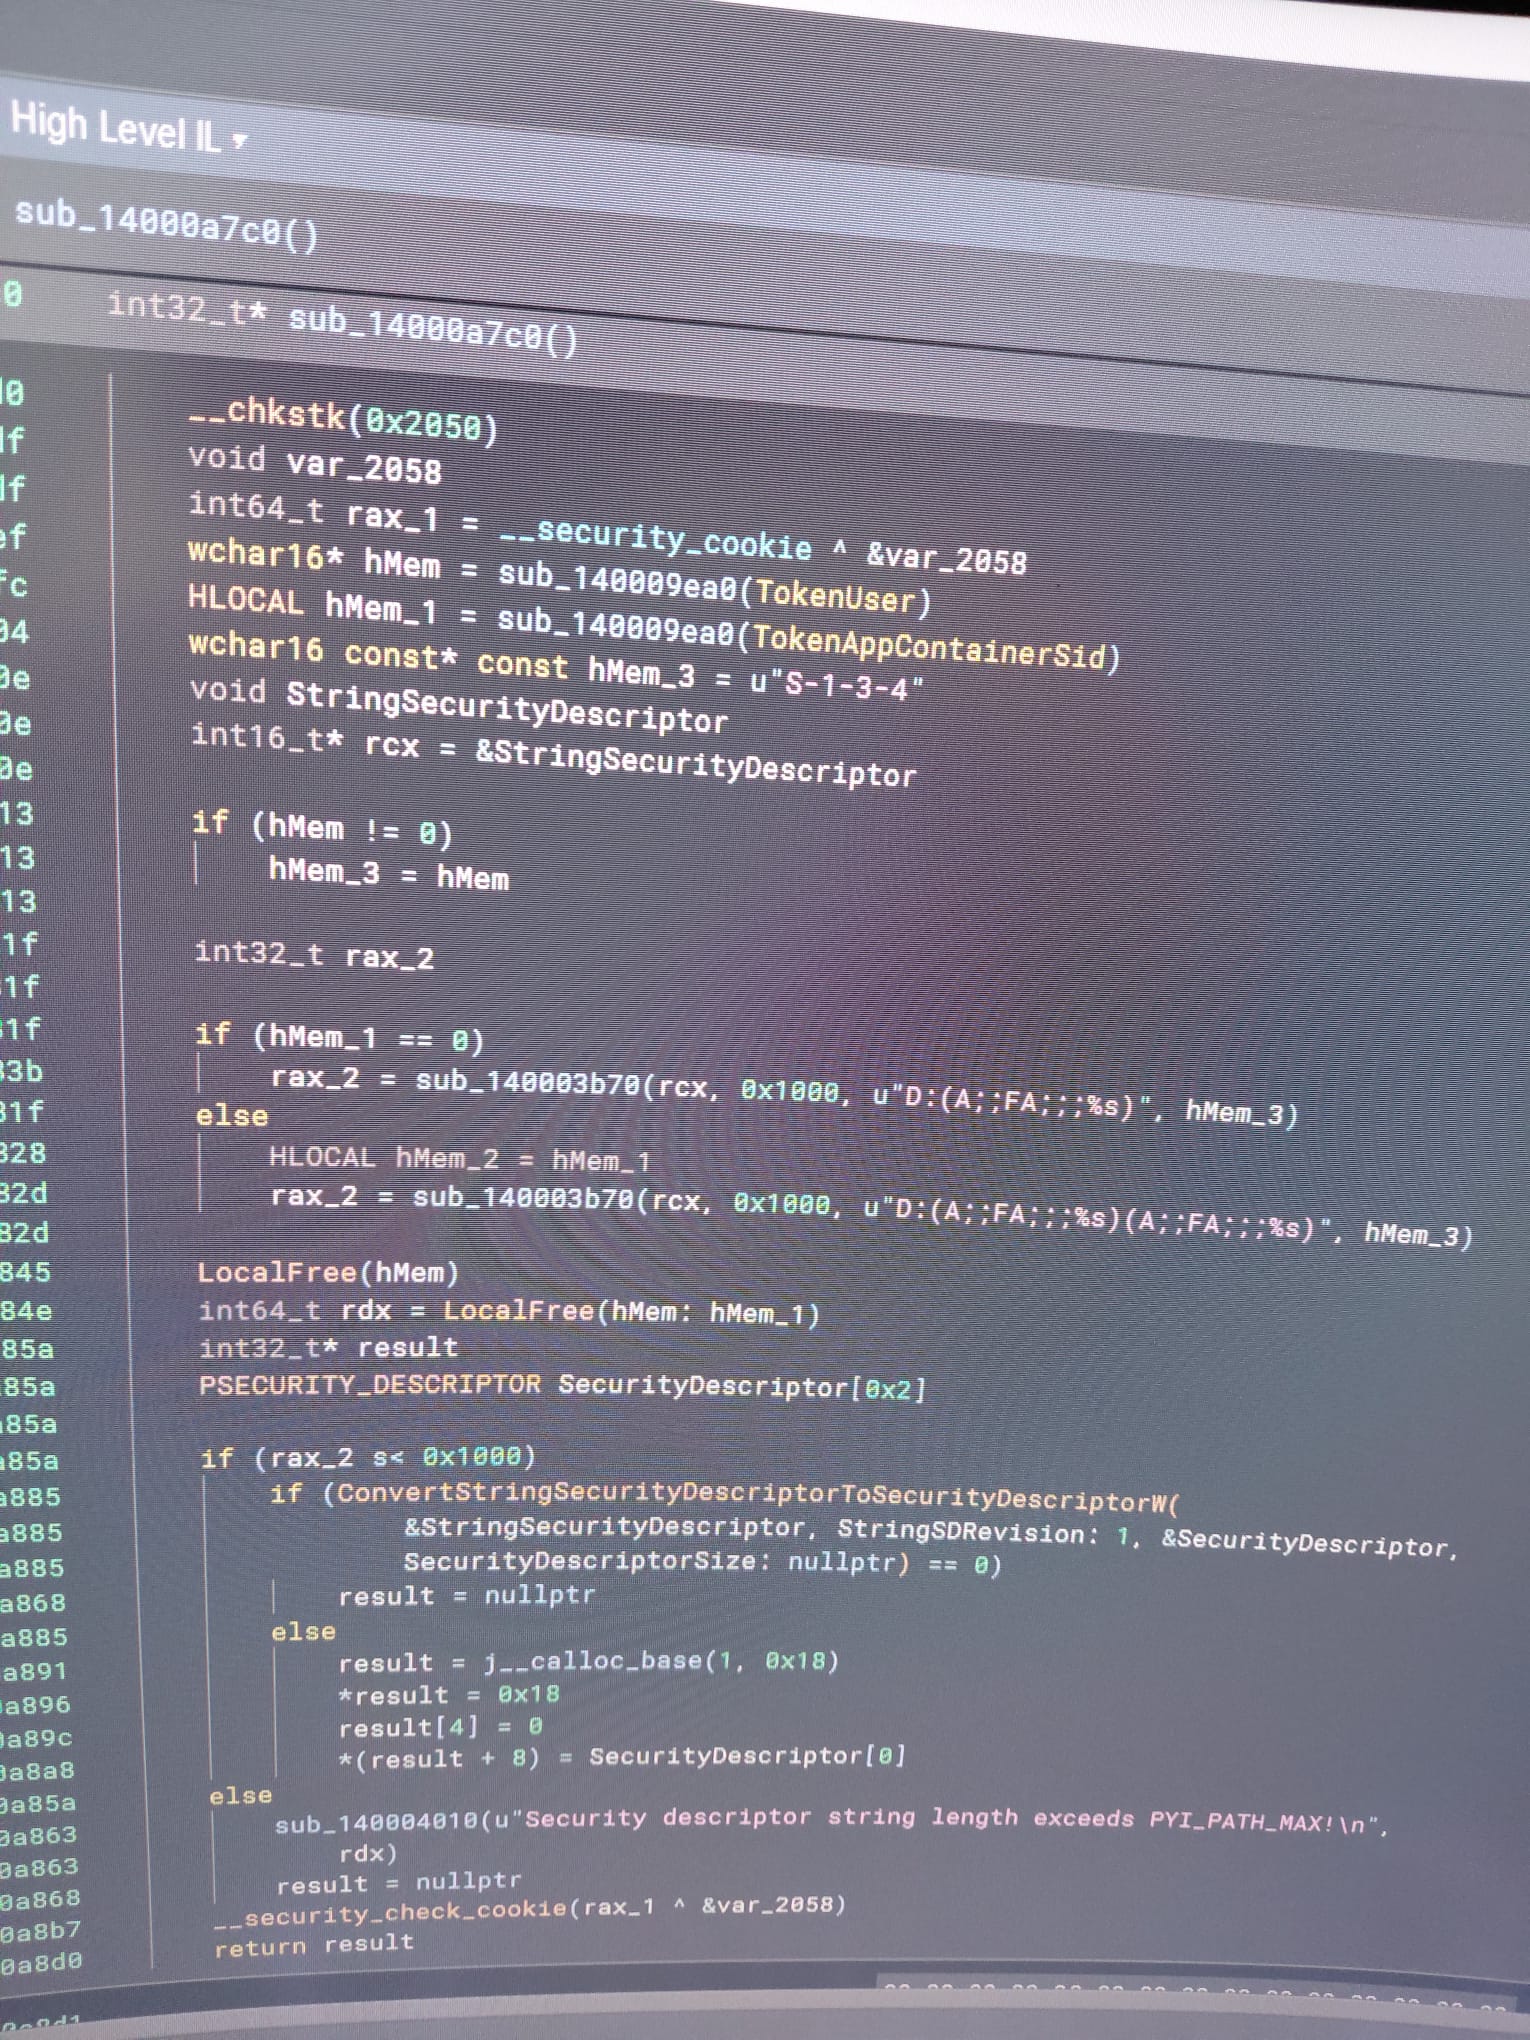 토큰 조작 및 보안 설명자 생성 코드의 Ghidra 뷰.
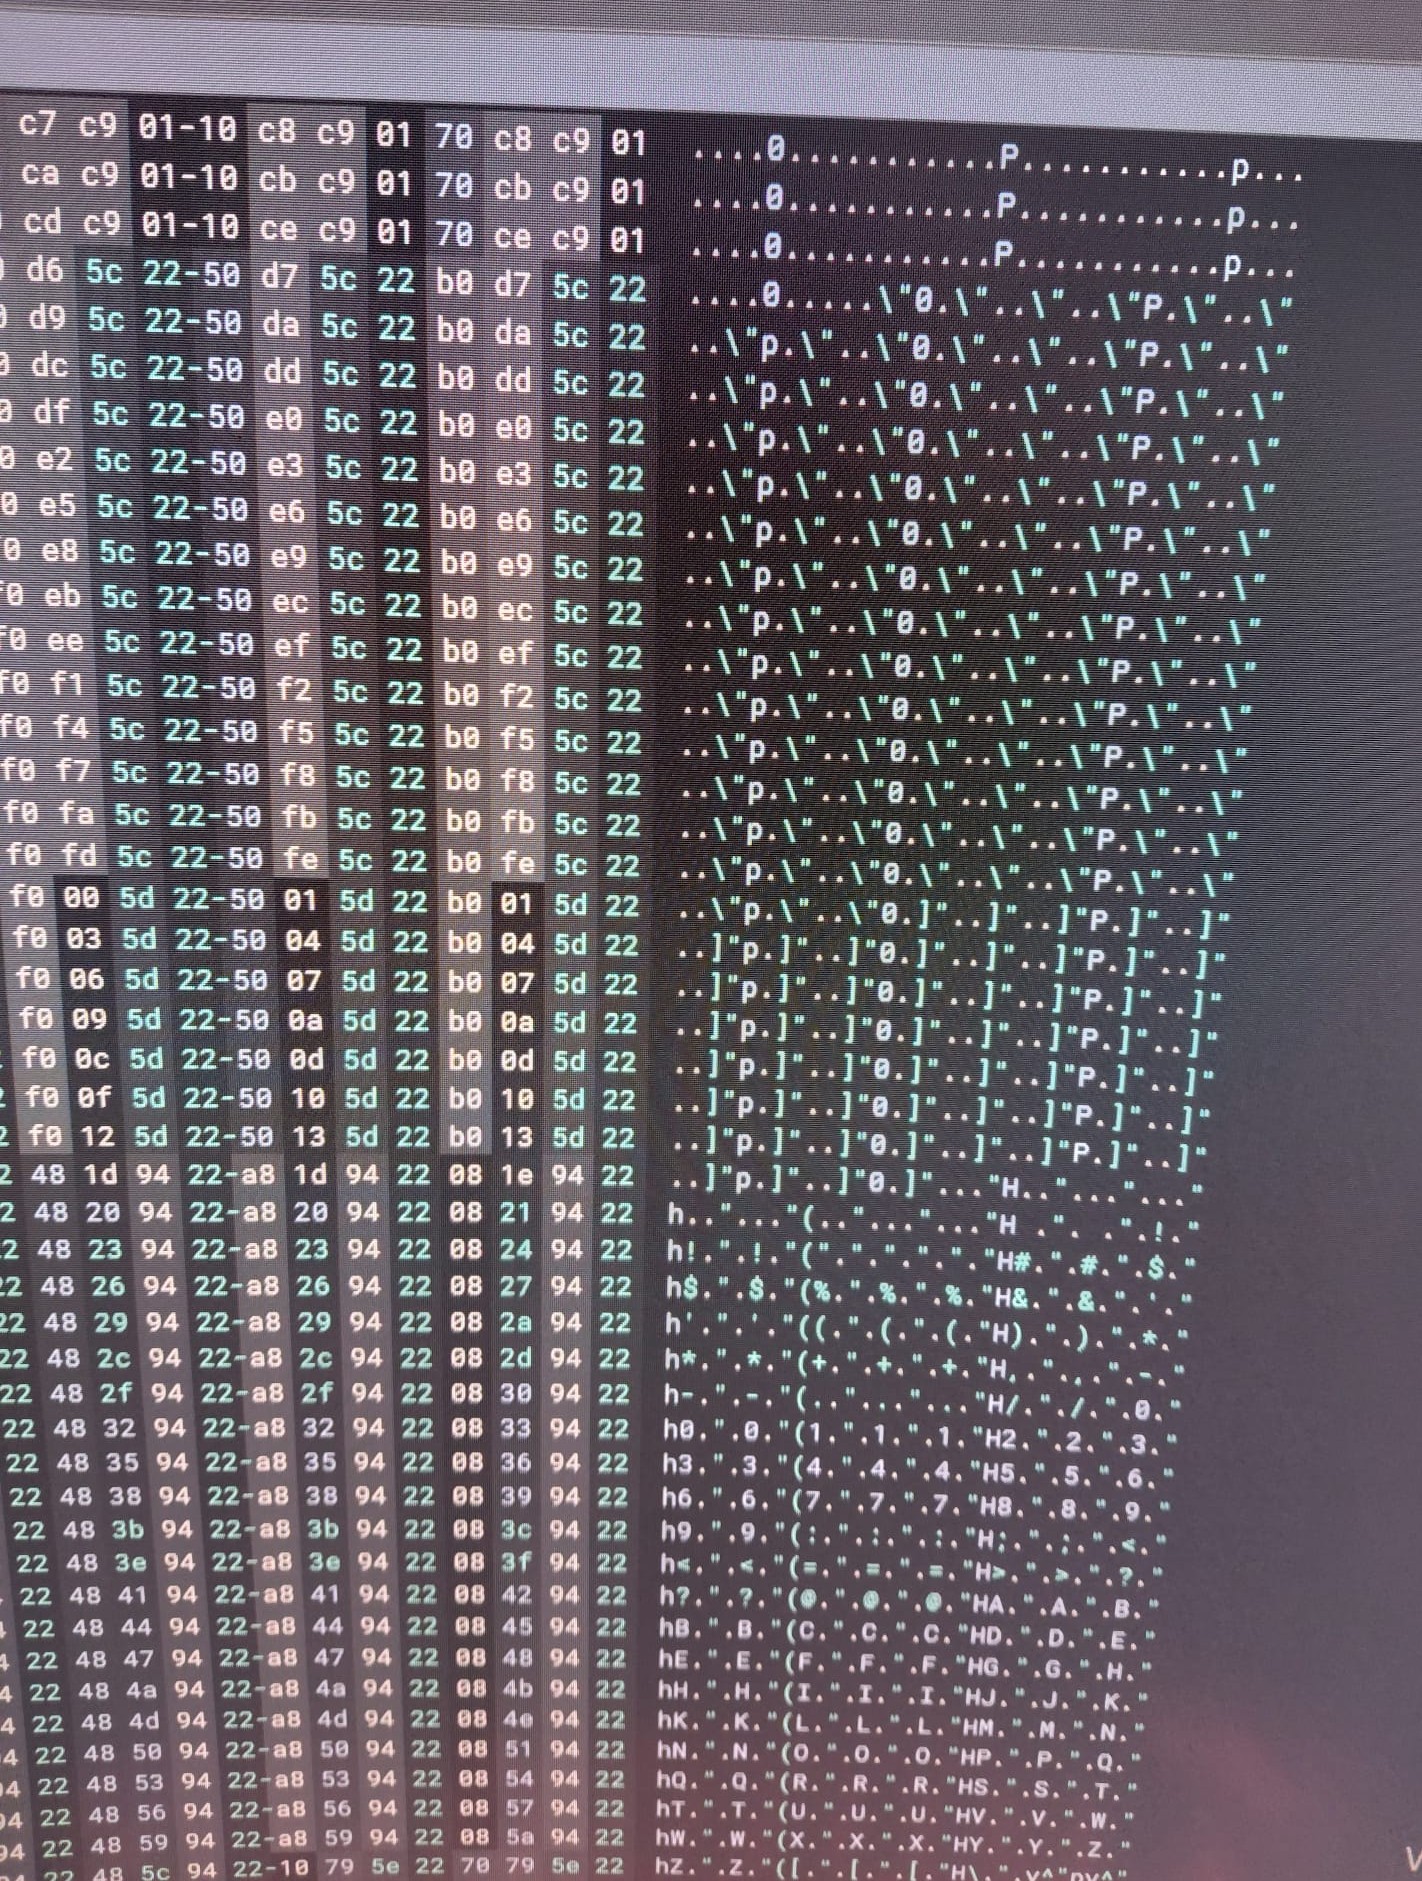
추출된 PAGE_READWRITE 메모리 블록 중 하나(64KB)에는 심하게 난독화된 데이터가 포함되어 있습니다. 헥스 덤프에는 반복되는 패턴과 구조화된 바이트가 나타나며, 이는 암호화된 구성 또는 압축된 페이로드일 가능성이 높음을 시사합니다.
\x50\xd7\x5c\x22 유형 패턴)는 구조화된 형식을 암시합니다.PAGE_READWRITE 메모리 영역에서 발견되었습니다.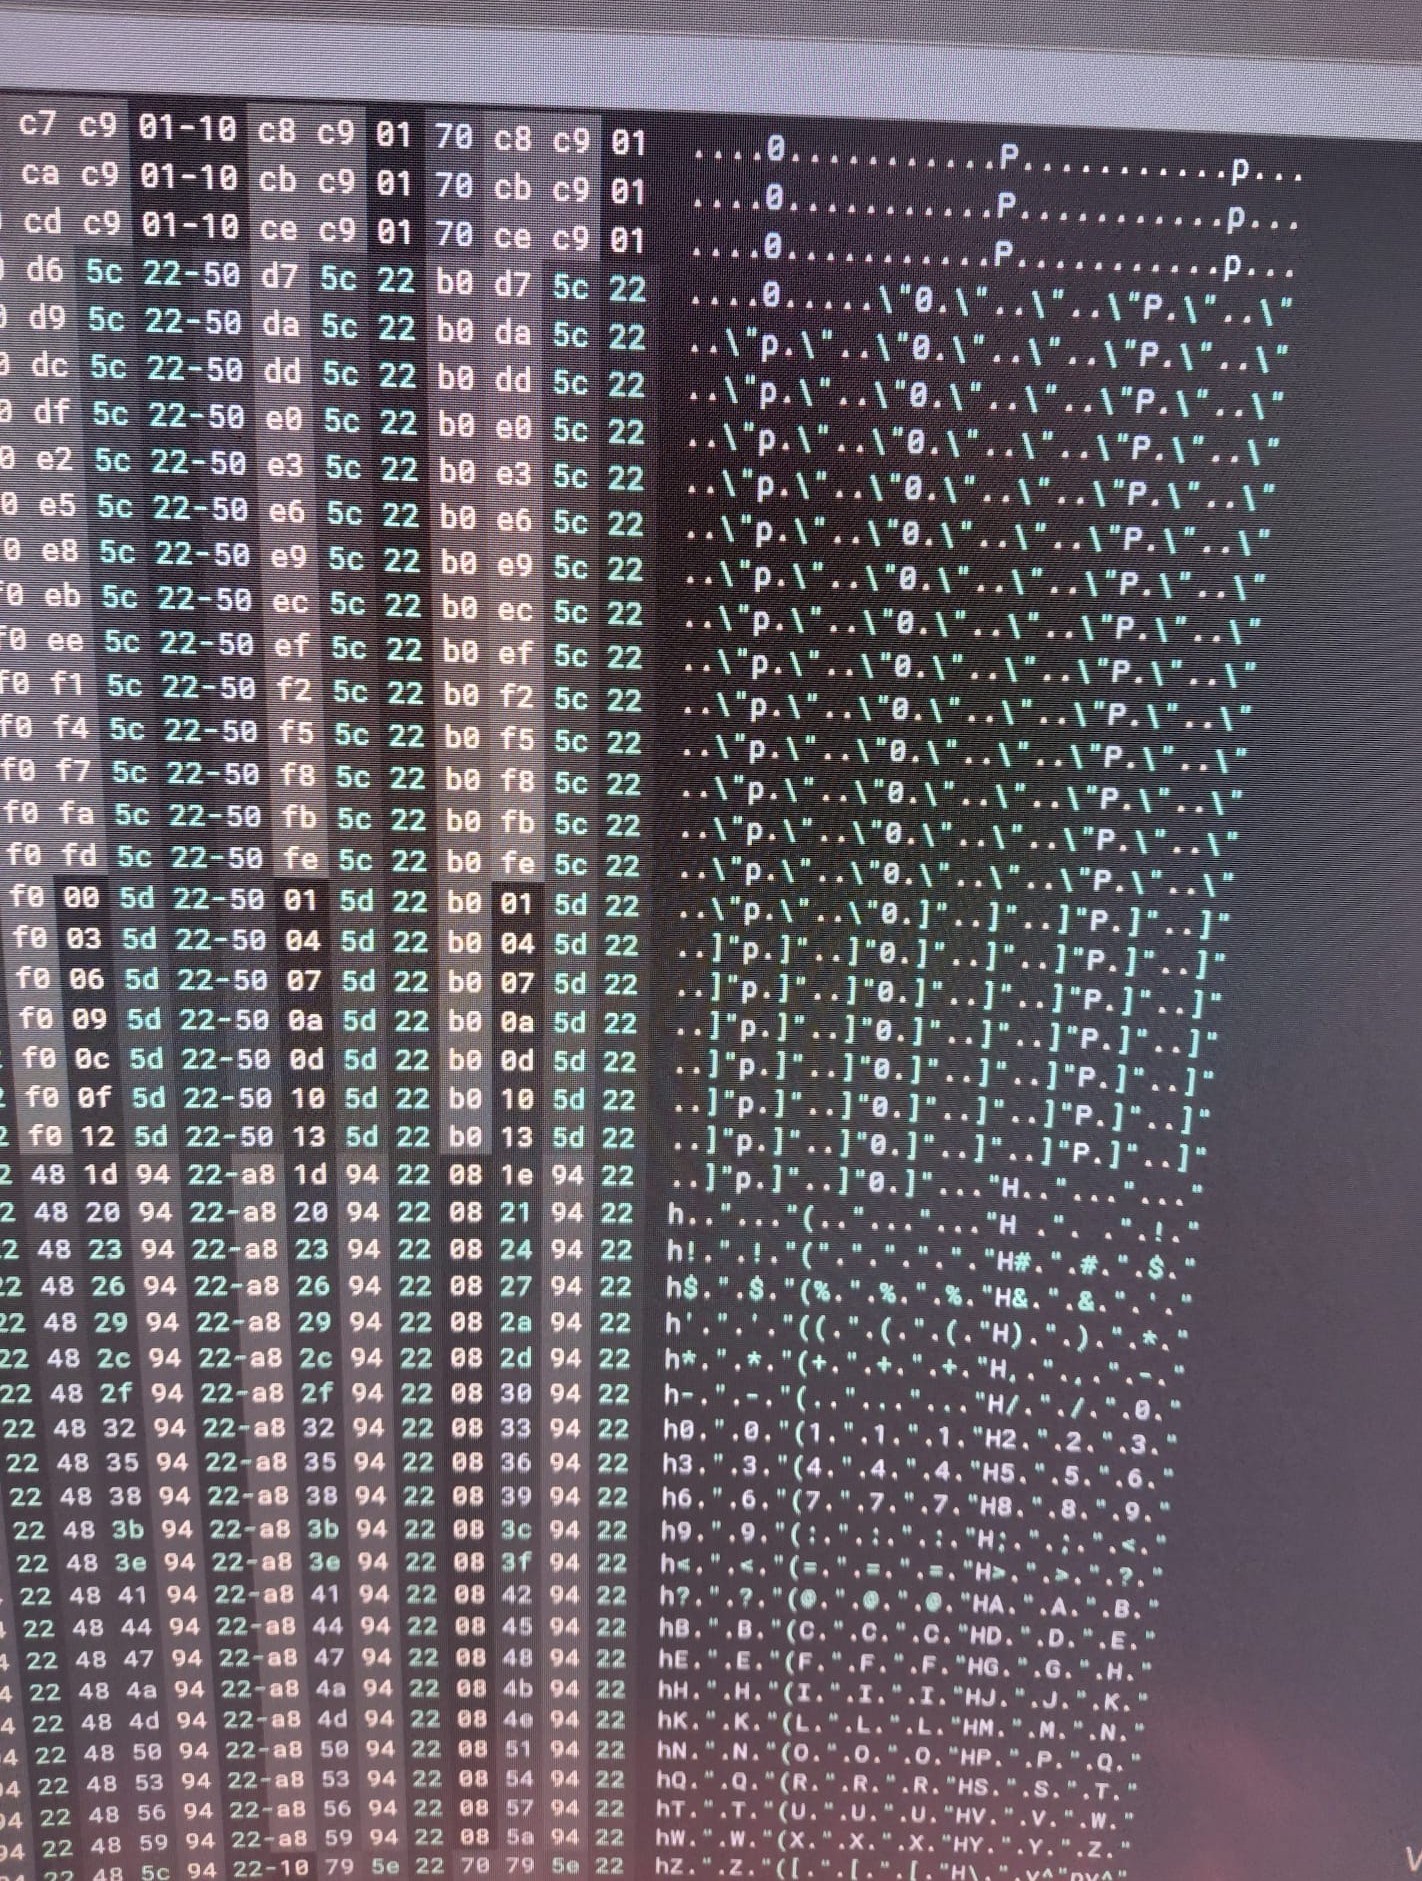 64KB
PAGE_READWRITE 메모리 블록의 난독화된 헥스 데이터를 보여주는 Binary Ninja 뷰.
두 번째 PAGE_READWRITE 메모리 블록(32KB)을 분석한 결과 터키어 오류 메시지인 "vaya erişilmeye çalışıldı."(대략 "어머나, 액세스를 시도했습니다.")가 포함된 것으로 확인되었습니다. 이는 악성코드 개발자가 터키인일 가능성 또는 이 샘플이 터키어 사용 환경에서 개발되었을 가능성을 시사합니다.
"vaya erişilmeye çalışıldı." – 디버그 또는 오류 메시지일 가능성이 높습니다.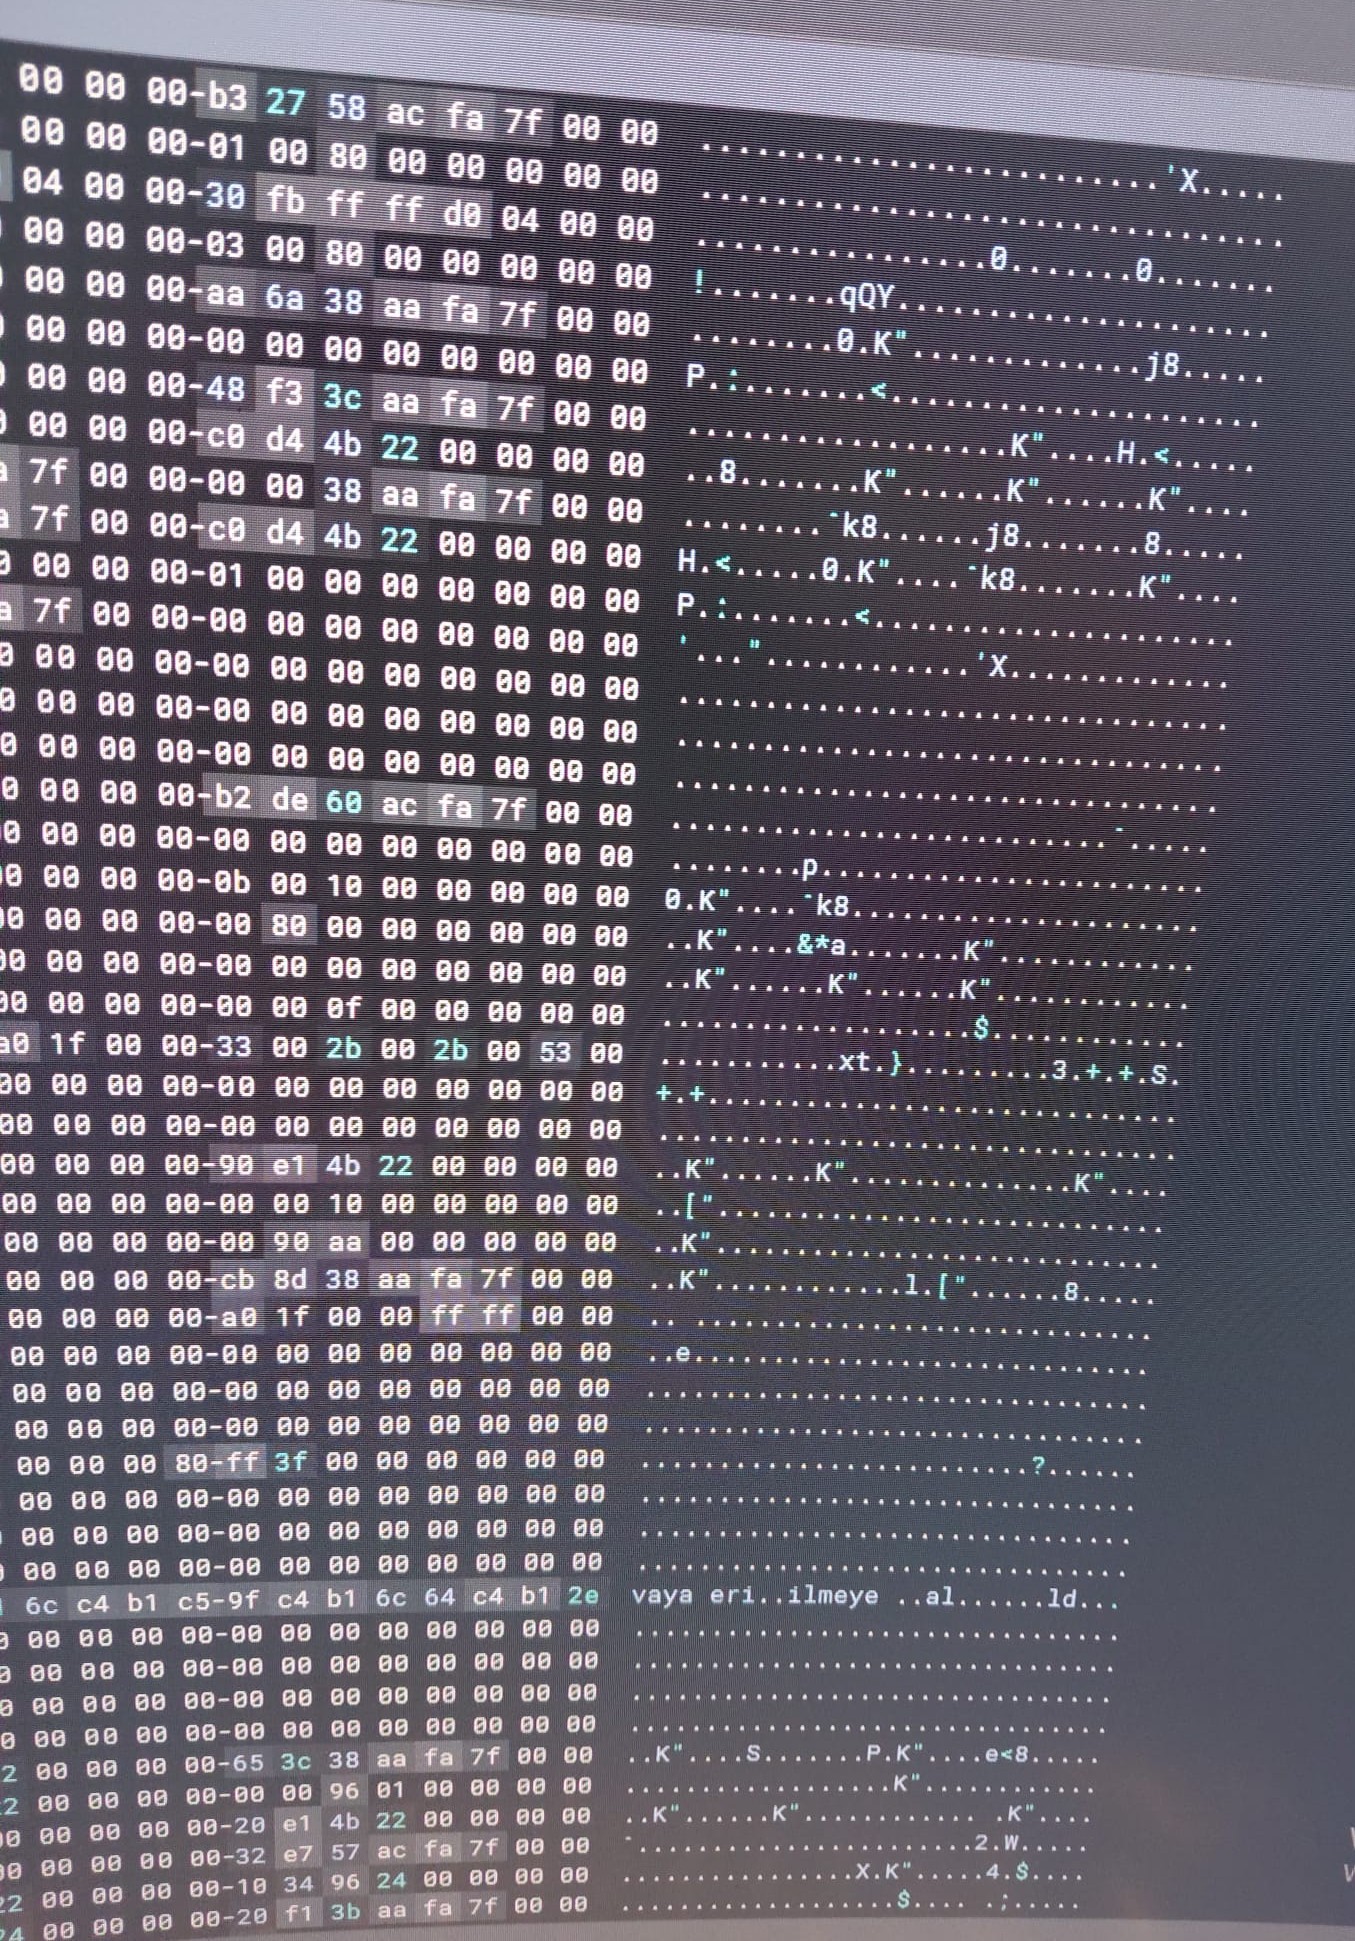 터키어 오류 메시지가 포함된 32KB 난독화 블록의 Binary Ninja 뷰.
이 분석을 통해 탐지를 회피하기 위해 텔레그램 프록시 디코이를 사용하는 정교한 Go 기반 정보 탈취 악성코드인 Salat Stealer가 발견되었습니다. 심한 난독화에도 불구하고 악성코드는 문자열 섹션에 중요한 아티팩트를 남겼으며, 이를 통해 C2 주소, Go 빌드 ID 및 터키어 오류 메시지가 드러났습니다.
j.sni.global.fastly.net 및 ton.access.orbs.network 같은 도메인이 데이터 유출에 사용됩니다.FILE_ALL_ACCESS)을 스스로 부여합니다.PAGE_READWRITE 메모리 블록(32KB 및 64KB)에 암호화 또는 압축된 데이터가 포함된 것으로 확인되었습니다."vaya erişilmeye çalışıldı."은 개발자가 터키인일 수 있음을 시사합니다.j.sni.global.fastly.net, ton.access.orbs.networkFILE_ALL_ACCESS 시도를 탐지합니다.PAGE_READWRITE 메모리 영역을 조사합니다.분석된 Salat Stealer 샘플은 직접 분석을 수행하려는 사람들을 위해 MalwareBazaar에서 제공됩니다:
🔗 MalwareBazaar의 Salat Stealer 샘플
사용된 도구: Ghidra, Binary Ninja, Process Hacker, WinDbg
