

Ladon 대규모 내부망 침투 스캐너, PowerShell, Cobalt Strike 플러그인, 메모리 로드, 무파일 스캔. 포트 스캔, 서비스 식별, 네트워크 자산 탐지, 비밀번호 감사, 고위험 취약점 탐지, 취약점 악용, 비밀번호 읽기 및 원클릭 GetShell을 포함하며, 대량 A세그먼트/B세그먼트/C세그먼트 및 네트워크 세그먼트 간 스캔을 지원하고 URL, 호스트, 도메인 목록 스캔 등을 지원합니다. 네트워크 자산 탐지는 32가지 프로토콜(ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) 또는 방법으로 대상 네트워크의 활성 호스트 IP, 컴퓨터 이름, 작업 그룹, 공유 리소스, 네트워크 카드 주소, 운영 체제 버전, 웹사이트, 하위 도메인, 미들웨어, 개방 서비스, 라우터, 스위치, 데이터베이스, 프린터 등을 신속하게 획득하며, 다수의 고위험 취약점 탐지 모듈 MS17010, Zimbra, Exchange
 k8gege/ladon



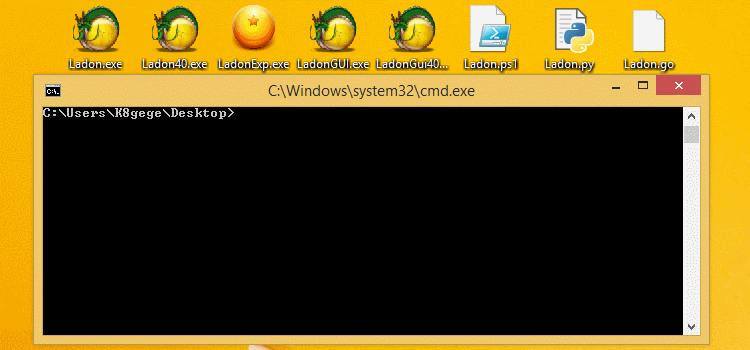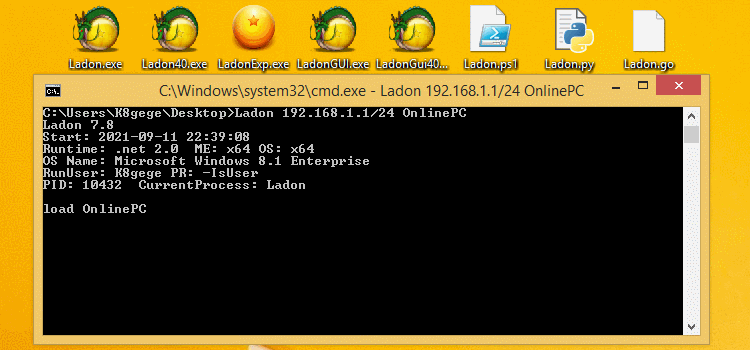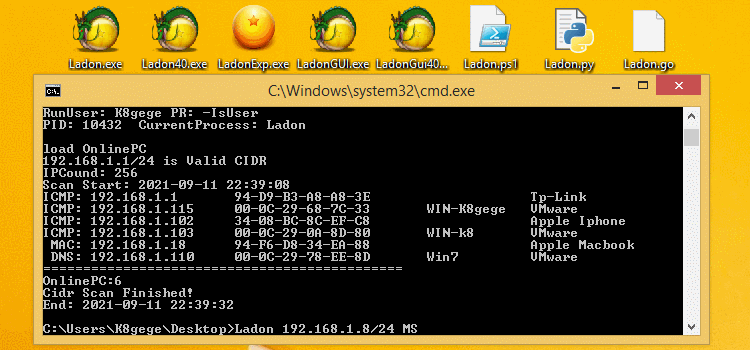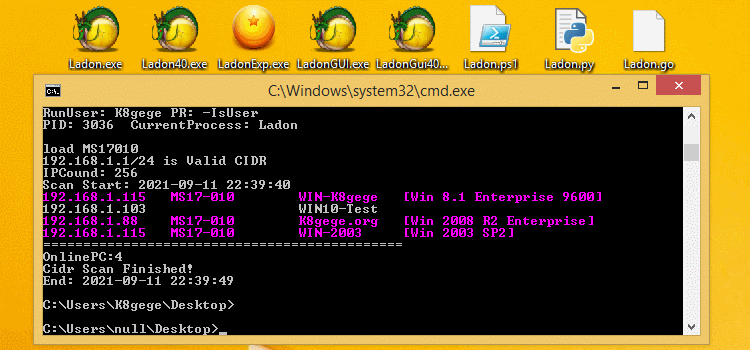
Ladon 대규모 내망 침투 스캐너\도메인 침투\횡적 이동 도구, PowerShell 모듈, Cobalt Strike 플러그인, 메모리 로드, 무파일 스캔. 포트 스캔, 서비스 식별, 네트워크 자산 탐지, 비밀번호 감사, 고위험 취약점 탐지, 취약점 이용, 비밀번호 읽기 및 원클릭 GetShell을 포함하며, 배치 A세그먼트/B세그먼트/C세그먼트 및 크로스 네트워크 세그먼트 스캔을 지원하고, URL, 호스트, 도메인 목록 스캔 등을 지원합니다. 12.2 버전에는 262개 기능 모듈이 내장되어 있으며, 네트워크 자산 탐지 모듈은 30+ 프로토콜(ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP)과 방법을 지원하여 대상 네트워크의 생존 호스트 IP, 컴퓨터 이름, 작업 그룹, 공유 리소스, NIC 주소, 운영 체제 버전, 웹사이트, 서브도메인, 미들웨어, 오픈 서비스, 라우터, 스위치, 데이터베이스, 프린터 등의 정보를 빠르게 획득합니다. 고위험 취약점 탐지 16+는 Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, Struts2 시리즈, Printer 등을 포함합니다. 비밀번호 감사 25+는 데이터베이스(Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows(LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar 등을 포함합니다. 원격 명령 실행은 (smbexec/wmiexe/psexec/atexec/sshexec/webshell)을 포함하며, Web 핑거프린트 식별 모듈은 135+ (Web 애플리케이션, 미들웨어, 스크립트 유형, 페이지 유형) 등을 식별할 수 있습니다. 로컬 권한 상승 21+는 SweetPotato\BadPotato\EfsPotato\BypassUAC를 포함합니다. 고도로 사용자 정의 가능한 플러그인 POC는 .NET 어셈블리, DLL(C#/Delphi/VC), PowerShell 등 언어로 작성된 플러그인을 지원하며, INI 구성을 통해 임의의 외부 프로그램이나 명령을 배치 호출할 수 있습니다. EXP 생성기는 원클릭으로 취약점 POC/EXP를 생성하여 스캔 기능을 빠르게 확장할 수 있습니다. Ladon은 Cobalt Strike 플러그인형 메모리 로드를 지원하며, 무파일 스캔으로 내망을 빠르게 횡적 이동할 수 있습니다.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### 사용 간편

Ladon은 기능이 풍부하고 다양하지만 사용법은 매우 간단하여 누구나 쉽게 익힐 수 있습니다<br>
단 한두 개의 인자만으로 90%의 기능을 사용할 수 있으며, 하나의 모듈이 곧 하나의 새로운 도구와 같습니다

### 실행 환경

#### Windows

Ladon은 .net 2.0 이상 버전이 설치된 Windows 시스템에서 사용할 수 있습니다(Win7 이후 시스템에는 .net 기본 내장)<br>
Cmd, PowerShell, 원격 제어 Cmd, WebShell 등뿐만 아니라 Cobalt Strike 메모리 로드로도 사용할 수 있습니다<br>
Ladon.ps1은 Win7-Win11/2025 PowerShell과 완벽 호환되며, 버전을 가리지 않고 원격 로드로 파일 없는(fileless) 침투가 가능합니다

#### 전 플랫폼 LadonGo는 Linux, Mac, Arm, MIPS 지원

전 플랫폼: Linux, MacOS, Windows, 라우터, 네트워크 장비 등 OS 시스템<br>
https://github.com/k8gege/LadonGo

### 까다로운 조건

실전은 그리 순조롭지 않아, 일부 내부 네트워크는 포워딩 후 매우 느리거나 포워딩이 불가능하여 도구를 대상에 업로드할 수밖에 없습니다<br>
일부 트로이 목마는 2~3MB 프로그램 업로드에도 한참 걸리거나 아예 불가능할 수 있으며, PY의 수십 MB는 말할 것도 없습니다<br>
Ladon은 C#으로 개발되어 프로그램 크기가 약 500K로 매우 작아, 트로이 목마가 불가능해도 500K 프로그램은 업로드할 수 있을 것입니다<br>
그것도 안 된다면 PowerShell 원격 메모리 로드를 사용할 수 있는데, 이 점은 PY나 GO로 컴파일된 대형 프로그램이 비교할 수 없는 부분입니다

### 목적

원스톱 서비스로, 사용자에게 간단하고 사용하기 쉬우며 기능이 풍부하고 유연성이 높은 스캔 도구를 제공합니다

### 특징

스캔 트래픽 적음<br>
프로그램 크기 작음<br>
기능 풍부하고 강력함<br>
프로그램 간단하고 사용하기 쉬움<br>
플러그인 다중 언어 지원<br>
크로스 플랫폼(Win/Kali/Ubuntu) 등<br>
Cobalt Strike 플러그인화 지원<br>
PowerShell 파일 없는(fileless) 침투 지원<br>
Exp 생성기로 Poc 원클릭 생성 가능<br>
다양한 환경에 적용 가능한 다중 버전

### 프로그램 매개변수 기능

1  지정 IP 스캔 지원<br>
2  지정 도메인 스캔 지원<br>
3  지정 머신 이름 스캔 지원<br>
4  지정 C 대역 스캔 지원(ip/24)<br>
5  지정 B 대역 스캔 지원(ip/16)<br>
6  지정 A 대역 스캔 지원(ip/8)<br>
7  지정 URL 스캔 지원<br>
8  일괄 IP 스캔 지원(ip.txt)<br>
9  일괄 C 대역 스캔 지원(ip24.txt)<br>
10 일괄 C 대역 스캔 지원(ipc.txt)<br>
11 일괄 B 대역 스캔 지원(ip16.txt)<br>
12 일괄 URL 스캔 지원(url.txt)<br>
13 일괄 도메인 스캔 지원(domain.txt)<br>
14 일괄 머신 이름 스캔 지원(host.txt)<br>
15 일괄 국가 대역 스캔 지원(cidr.txt)<br>
16 일괄 문자열 목록 지원(str.txt)<br>
17 호스트 계정/비밀번호 목록 지원(check.txt)<br>
18 사용자/비밀번호 목록 지원(userpass.txt)<br>
19 지정 범위 C 대역 스캔 지원<br>
20 매개변수로 사용자 정의 DLL 로드 지원(C# 전용)<br>
21 매개변수로 사용자 정의 EXE 로드 지원(C# 전용)<br>
22 매개변수로 사용자 정의 INI 구성 파일 로드 지원<br>
23 매개변수로 사용자 정의 PowerShell 로드 지원<br>
24 사용자 정의 프로그램 지원(시스템 명령 또는 타사 프로그램, 즉 임의 언어로 개발된 프로그램이나 스크립트)<br>
25 플러그인(다중 언어 지원 C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 Cobalt Strike 지원(beacon 명령줄에서 대상 내부 네트워크 스캔 또는 점프 호스트를 통한 외부 네트워크 대상 스캔)<br>
27 CIDR 형식 IP 스캔 지원, 예: 100.64.0.0/10, 192.168.1.1/20 등<br>
28 INI 구성으로 사용자 정의 프로그램 비밀번호 무차별 대입 지원<br>

### 간결 사용 튜토리얼

Ladon 간결 사용 튜토리얼 전체 문서: http://k8gege.org/Ladon <br>
Excel 모듈 기능 문서: http://k8gege.org/Ladon/wiki.xlsx <br>
Cmd, Cobalt Strike, PowerShell 등 메모리 로드 지원<br>
Windows 버전: .Net, Cobalt Strike, PowerShell<br>
전체 시스템 버전: GO(전 플랫폼), Python(이론상 전 플랫폼)<br>
PS: Study는 로컬 학습용으로 편리하며, 전체 기능은 CMD를 사용하세요

### BypassEDR 스캔

기본 스캔 속도는 매우 빠르지만, 일부 WAF나 EDR 방어는 매우 강력합니다<br>
스레드를 몇 개로 설정해도 약 20분이면 스캔이 불가능해질 수 있습니다<br>
bypassEDR은 사람의 접근을 모의하여 속도 감지 정책을 우회합니다<br>
스캔 속도가 느리므로, 속도만 좇는 무모한 사람은 사용하지 마세요```Bash
Ladon 10.1.2.8/24 MS17010 bypassEDR
비밀번호 무차별 대입 관련 모듈은 현재 bypassEDR 매개변수를 지원하지 않습니다
예: 대상 10.1.2 세그먼트에 MS17010 취약점이 존재하는지 스캔
단일 스레드:```Bash
Ladon 10.1.2.8/24 MS17010 t=1
80스레드:```Bash
Ladon noping 10.1.2.8/24 MS17010 t=80
고강도 보호 하에서는 스캔 스레드를 낮게 설정하고, F는 단일 스레드
```Bash
Ladon 10.1.2.8/24 MS17010 f=1
### 002 Socks5 프록시 스캔
예: 8개의 스레드를 사용하여 대상 10.1.2 대역에 MS17010 취약점이 존재하는지 스캔합니다.<br>```Bash
Ladon noping 10.1.2.8/24 MS17010 t=8
详见:http://k8gege.org/Ladon/proxy.html
PS:프록시 도구는 Socks5를 지원하지 않으므로 반드시 noping 매개변수를 추가하여 스캔해야 합니다.
Frp든 다른 유사 도구든, 가장 중요한 것은 Proxifier 등 도구가 ICMP 프로토콜을 지원하지 않는다는 점입니다.
Ladon은 기본적으로 먼저 ICMP로 생존 여부를 탐지한 후 해당 모듈로 테스트하기 때문입니다.
따라서 프록시 환경에서는 ping 스캔을 비활성화해야 합니다. 시스템 ping은 ICMP 프로토콜을 사용합니다.
CIDR 형식: /24/16/8(모든)뿐만 아니라```Bash Ladon 192.168.1.8/24 扫描模块 Ladon 192.168.1.8/16 扫描模块 Ladon 192.168.1.8/8 扫描模块
알파벳 형식: C단, B단, A단만 순서대로 정렬```Bash
Ladon 192.168.1.8/c 扫描模块
Ladon 192.168.1.8/b 扫描模块
Ladon 192.168.1.8/a 扫描模块
Ladon 192.168.1.50-192.168.1.200 ICMP
#### ICMP 1.30~50.80 생존 호스트 탐지```Bash
Ladon 192.168.1.30-192.168.50.80 ICMP
TXT 형식
Ladon ip24.txt ICMP Ladon ipc.txt ICMP
##### 005 ICMP 일괄 스캔 B 대역 목록 활성 호스트```Bash
Ladon ip16.txt ICMP
Ladon cidr.txt ICMP
##### 007 ICMP 일괄 스캔으로 도메인 생존 여부 확인```Bash
Ladon domain.txt ICMP
Ladon host.txt ICMP
##### 009 WhatCMS CMS, Banner, SSL 인증서, 제목 일괄 식별, 미지의 CMS, 라우터, 프린터, 네트워크 장치, 카메라 등 식별 가능```Bash
Ladon 192.168.1.8 WhatCMS   扫描IP
Ladon 192.168.1.8/24 WhatCMS   扫描C段
Ladon 192.168.1.8/C WhatCMS   扫描C段
Ladon 192.168.1.8/B WhatCMS   扫描B段
Ladon 192.168.1.8/A WhatCMS   扫描A段
Ladon IP.TXT WhatCMS   扫描IP列表
Ladon IP24.TXT WhatCMS   扫描C段列表
Ladon IP16.TXT WhatCMS   扫描B段列表
Ladon cidr.TXT WhatCMS   扫描整个国家IP段列表
禁PING扫描<br>
Ladon noping 192.168.1.8 WhatCMS   扫描IP
Ladon noping 192.168.1.8/24 WhatCMS   扫描C段
Ladon url.txt DraytekPoc
##### 011 Base64 비밀번호 일괄 복호화```Bash
Ladon str.txt DeBase64
Ladon 192.168.1.8/24 ICMP
##### 013 Ping을 이용한 생존 호스트 탐지(시스템 Ping 명령 호출, ms·ttl 등 정보 반환)```Bash
Ladon 192.168.1.8/24 Ping
만약 ping 명령이 통과해야만 호스트가 살아있다고 생각한다면, 이 명령으로 일괄 처리할 수 있습니다

