

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
DIRT — 드라이버 초기 정찰 도구 | Kitploit
도구/GitHubGitHub/jthuraisamy/dirt
ReconnaissanceVulnerability AnalysisBinary Analysis
GitHubjthuraisamy/dirt

DIRT

드라이버 초기 정찰 도구

저장소 보기
12730366년 전Kitploit 검토 완료
공유

DIRT: 드라이버 초기 정찰 도구

저는 이 도구를 C++ 학습과 Windows 시스템에 설치된 드라이버(예: OEM 또는 기업에서 개발한 마스터 이미지)에 대한 초기 평가를 위해 작성하고 있습니다. 이 도구는 대상 선택, 쉬운 표적 찾기, 심층 바이너리 분석 지원에 도움을 주기 위한 것입니다. 현재 불안정하며, 활발히 개발 중입니다.

주요 기능

  • DeviceIoControl을 통해 비관리자 사용자가 상호작용할 수 있는 커널 모드 드라이버 목록화
    • 이는 잠재적으로 LPE에 사용될 수 있는 드라이버를 좁히는 데 유용할 수 있습니다.
  • 드라이버 소유권 확인을 위한 드라이버 연관 회사명 검색
    • 이는 타사 드라이버와 Microsoft 드라이버를 구분하는 대상 선택에 유용할 수 있습니다.
  • DeviceIoControl 요청 처리에 사용되는 DispatchDeviceControl 루틴 확인
    • 이는 IDA에서 함수를 더 쉽게 찾을 수 있게 합니다 (정적 분석의 휴리스틱에 의존하는 것과 대비됨).
    • 함수를 분석하여 IOCTL 코드를 열거하고 공격 표면 분석을 수행할 수 있습니다.
  • DispatchDeviceControl이 지원하는 IOCTL 코드 열거
    • 이 링크와 같은 기호 실행 기회가 있을 수 있지만, 얼마나 견고할지는 확실하지 않습니다.
  • 특정 커널 모드 드라이버를 호출하는 사용자 모드 드라이버 열거

보조 기능

  • CLI 및 GUI 모드.
  • 출력 형식: JSON, CSV, 사람이 읽을 수 있는 텍스트.

대체 도구

저는 이러한 사용 사례를 위해 DeviceTree, WinObjEx64 및 WinDbg의 조합을 사용해 왔습니다. 이는 확장하기 어려운 지루한 수동 프로세스에 가깝기 때문에 DIRT는 이를 더 편리하게 만들고자 합니다.

빌드

Visual Studio 2015 이상에서 컴파일되어야 합니다.

사용법

  1. 관리자 명령 프롬프트에서 bcdedit -debug on으로 디버그 모드를 활성화합니다.
  2. kldbgdrv.sys (WinDbg에서 찾음)를 DIRT.exe와 같은 디렉토리에 배치합니다.
  3. 관리자 권한으로 DIRT.exe > output.txt를 실행합니다.

--lp-only 및 --no-msft 스위치를 사용하여 결과를 필터링할 수 있습니다.

다음은 예상되는 샘플 출력입니다:

DIRT v0.1.0: Driver Initial Reconnaisance Tool (@Jackson_T)
Repository:  https://github.com/jthuraisamy/DIRT
Compiled on: Aug 22 2018 00:01:04

INFO: Hiding Microsoft drivers (--no-msft).
INFO: Only showing drivers that low-privileged users can interface with (--lp-only).

Capcom: Capcom
Path: C:\Windows\System32\Capcom.sys
DispatchDeviceControl: 0xFFFFF8024C9A0590
Devices: 1
└── \Device\Htsysm72FB (open DACL, 1 symlinks)
    └── \\.\Global\Htsysm72FB

SmbDrvI: SmbDrvI (Synaptics Incorporated)
Path: C:\WINDOWS\System32\drivers\Smb_driver_Intel.sys - Hooked by Wdf01000 (Microsoft Corporation)
DispatchDeviceControl: 0xFFFFF808212C72B0
Devices: 1
└── \Device\SmbDriver (open DACL, 1 symlinks)
    └── \\.\Global\SmbDriver

nvlddmkm: nvlddmkm
Path: C:\Windows\System32\DriverStore\FileRepository\nvlt.inf_amd64_ed3ba3fb30d4dd86\nvlddmkm.sys
DispatchDeviceControl: 0xFFFFF80822D074D0
Devices: 2
├── \Device\NvAdminDevice (open DACL, 1 symlinks)
│   └── \\.\Global\NvAdminDevice
└── \Device\UVMLiteController0x1 (open DACL, 1 symlinks)
    └── \\.\Global\UVMLiteController

DIRT::Main::ExportCSV()를 사용하여 CSV 출력도 가능합니다:
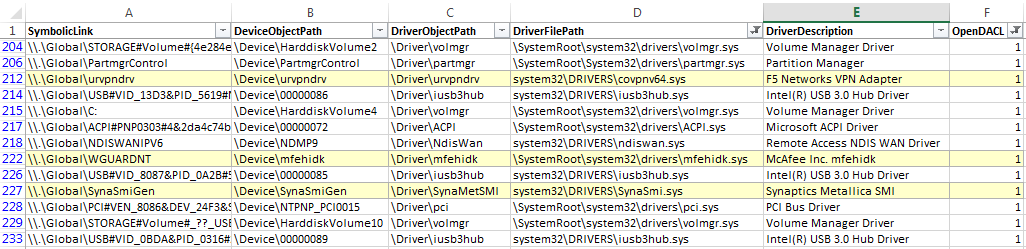
CSV

작성자

Jackson Thuraisamy (2018). 이 코드는 @hFireF0X의 WinObjEx64 프로젝트에서 크게 파생되었습니다.

라이선스

MIT

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    439
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    264

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →







