
 jovanbulck/sgx-step
정밀한 엔클레이브 실행 제어를 위한 실용적인 공격 프레임워크


SGX-Step은 일반적인 Intel x86 프로세서, 특히 Intel SGX 플랫폼에서의 부채널 공격 연구를 용이하게 하기 위한 오픈소스 프레임워크입니다. SGX-Step은 적대적인 Linux 커널 드라이버와 사용자 공간에서 신뢰할 수 없는 페이지 테이블 항목 및/또는 x86 APIC 타이머 인터럽트를 완전히 구성할 수 있게 해주는 작은 사용자 공간 운영체제 라이브러리로 구성됩니다. SGX-Step은 우리 자체 연구는 물론 독립적인 연구자들에 의해서도 활용되어, 최대의 시간 해상도로 부채널 관측을 수집하는 여러 새롭고 개선된 엔클레이브 실행 공격(즉, 피해 엔클레이브를 매 단일 명령어마다 중단시킴으로써)을 가능하게 했습니다.
라이선스. SGX-Step은 GPLv3에 따라 라이선스가 부여된 자유 소프트웨어입니다. SGX-Step 로고는 Eadweard Muybridge의 상징적인 퍼블릭 도메인 "Sallie Gardner at a Gallop" 사진 시리즈에서 파생되었으며, 이는 우리의 엔클레이브 단일 스테핑 목표와 마찬가지로 질주하는 말의 역학을 일련의 개별 사진 프레임으로 분해하여 전체적인 말의 걸음걸이 특성을 드러냅니다.
| SGX-Step 릴리스 | 변경 로그 기능 |
|---|---|
| v1.5.0 | 안정화 수정 (KPTI, 커널 ISR 매핑); (실험적) Gramine 포팅; IPI 지원. |
| v1.4.0 | 특권 인터럽트/콜 게이트 (Plundervolt). |
| v1.3.0 | 일시적 실행 지원 (Foreshadow). |
| v1.2.0 | 사용자 공간 인터럽트 처리 및 결정론적 제로 스텝 필터링 (Nemesis). |
| v1.1.0 | IA32 지원. |
| v1.0.0 | 사용자 공간 페이지 테이블 조작 및 APIC 타이머 단일 스테핑. |
논문. SGX-Step은 여러 독립적인 연구 그룹에 의해 사용되어 왔으며, 고해상도 SGX 공격의 새로운 계열을 가능하게 했습니다. SGX-Step을 사용하는 알려진 프로젝트의 전체 최신 목록은 이 README의 하단에 포함되어 있습니다. 원본 논문의 사본은 여기에서 확인할 수 있습니다.
@inproceedings{vanbulck2017sgxstep,
    title     = {{SGX-Step}: A Practical Attack Framework for Precise Enclave Execution Control},
    author    = {Van Bulck, Jo and Piessens, Frank and Strackx, Raoul},
    booktitle = {2nd Workshop on System Software for Trusted Execution {(SysTEX)}},
    publisher = {{ACM}},
    pages     = {4:1--4:6},
    month     = Oct,
    year      = 2017,
}
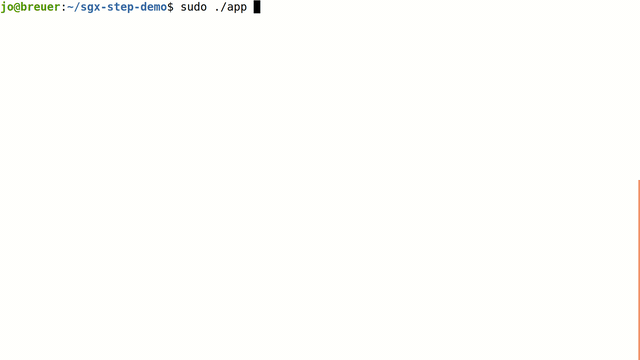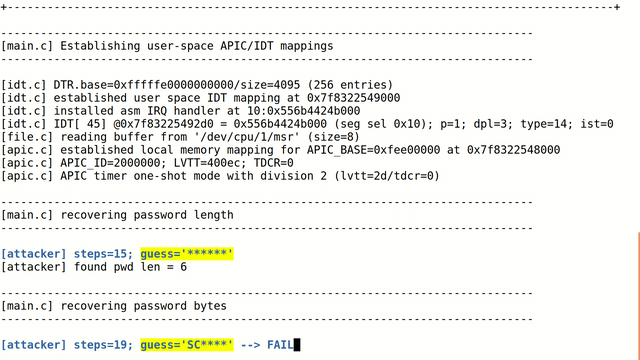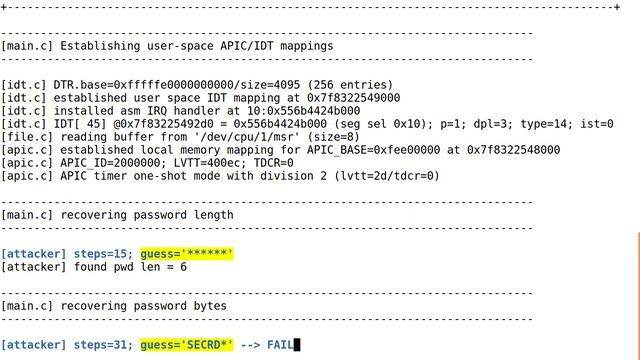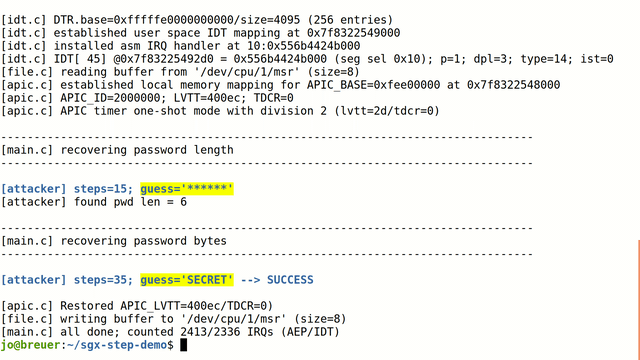
데모. app/memcmp 디렉터리에는 미묘한 비상수 시간 memcmp 비밀번호 비교 로직을 포함하는 샘플 엔클레이브를 단일 스텝 실행하여 SGX-Step 공격의 강력함을 보여주는 작은 데모 애플리케이션이 있습니다. 전통적으로 노이즈가 심한 것으로 악명 높은 타이밍 공격과 달리, SGX-Step은 비밀번호를 선형 시간에 문자 단위로 결정론적으로 무차별 대입할 수 있습니다:
이전의 엔클레이브 선점 제안과 달리 SGX-Step 설계에서 핵심적인 것은 페이지 테이블 엔트리를 보유한 물리 메모리 위치, 그리고 로컬 APIC 메모리 매핑 I/O 구성 레지스터와 x86 인터럽트 디스크립터 테이블(IDT)에 대한 사용자 공간 가상 메모리 매핑을 생성하는 것입니다. 이를 통해 신뢰할 수 없는 공격자 제어 호스트 프로세스가 (i) 엔클레이브 페이지 테이블 엔트리를 추적하거나 수정하고, (ii) APIC 타이머 원샷/주기적 인터럽트 소스를 구성하고, (iii) 프로세서 간 인터럽트를 트리거하고, (iv) 사용자 공간 내에서 완전히 사용자 정의 인터럽트 핸들러를 등록할 수 있습니다.
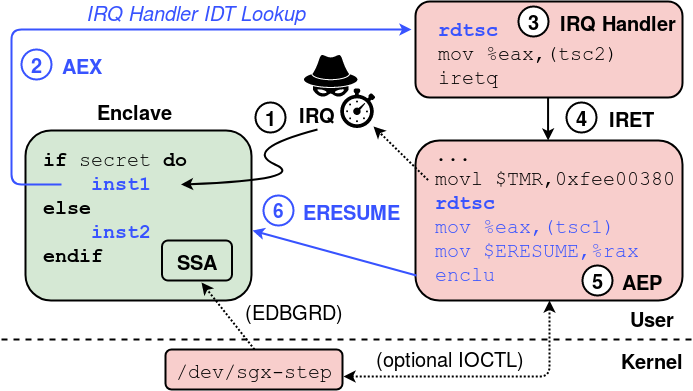
위 그림은 우리 프레임워크를 통해 SGX 엔클레이브를 인터럽트하고 재개할 때의 하드웨어 및 소프트웨어 단계 순서를 요약한 것입니다.
/proc/self/mem 인터페이스와 EDBGRD 명령 사용).ERESUME을 실행하기 직전에 초기 카운트 메모리 매핑 I/O 레지스터에 기록하여 다음 인터럽트를 위해 로컬 APIC 타이머를 구성합니다.이 저장소는 다음과 같이 구성되어 있습니다:
.
├── app        -- Collection of sample client applications using SGX-Step to
│                 attack different victim enclave scenarios.
├── doc        -- Papers and reference material.
├── kernel     -- Minimal dynamically loadable Linux kernel driver to export
│                 physical memory to user space and bootstrap `libsgxstep`.
├── libsgxstep -- Small user-space operating system library that implements the
│                 actual SGX-Step functionality, including x86 page-table and
│                 APIC timer manipulations.
└── sdk        -- Bindings to use SGX-Step with different SGX SDKs and libOSs.
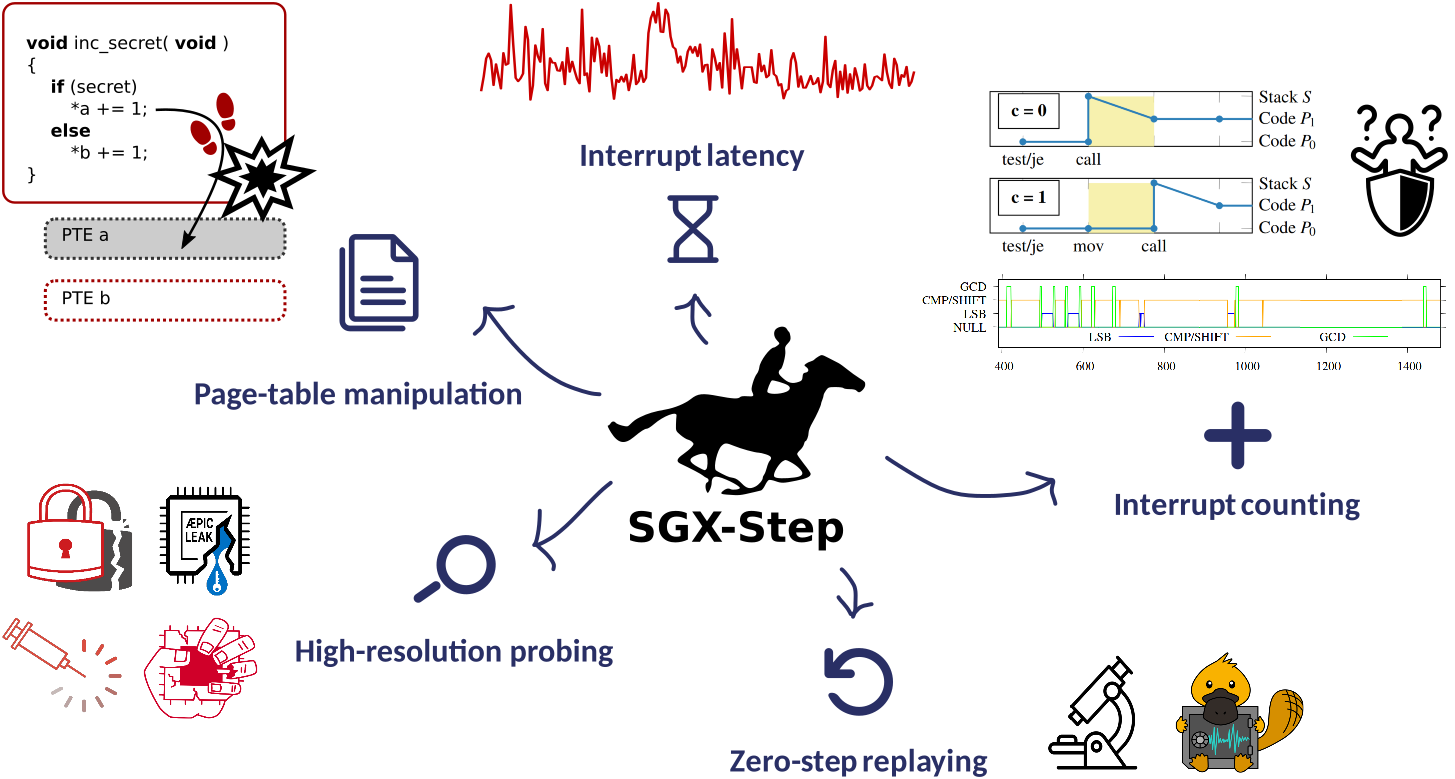
SGX-Step은 피해자 엔클레이브 명령어를 임의의 공격자 코드와 정밀하게 인터리빙할 수 있게 해주는 범용 실행 제어 프레임워크입니다. SGX-Step 프레임워크의 주요 사용 사례는 아래 그림에 요약되어 있습니다(최신 SGX-Step 사용 출판물 목록은 이 README의 하단도 참조하십시오).
SGX-Step은 SGX 지원 Intel 프로세서와 일반 Linux 커널을 필요로 합니다. 최초 평가는 i7-6500U/6700 CPU에서 Ubuntu 18.04와 기본 Linux 4.15.0 커널을 사용하여 수행되었습니다. 최신 Linux 커널 및 배포판도 지원됩니다. 아래에 Linux 커널 매개변수를 요약합니다.
| Linux 커널 매개변수 | 동기 |
|---|---|
nox2apic | 선택적으로 로컬 APIC 장치를 메모리 매핑 I/O 모드로 구성합니다(SGX-Step의 정밀한 단일 스테핑 기능을 사용하기 위함). 설정하는 경우 libsgxstep/config.h에서 X2APIC를 0으로 설정해야 합니다. 또는 CPU를 x2APIC 모드로 둘 수 있으며, 최신 SGX-Step 배포판도 호환되어야 합니다. |
iomem=relaxed no_timer_check | 커널 로그에서 불필요한 경고 메시지를 억제합니다. |
nmi_watchdog=0 | 커널 NMI 워치독을 억제합니다. |
isolcpus=1 | 피해자 프로세스를 격리된 CPU 코어에 어피니티로 고정합니다. |
clearcpuid=308,295,514 | 슈퍼바이저 모드 접근 방지(SMAP, 비트 295), 슈퍼바이저 모드 실행 방지(SMEP, 비트 308) 및 사용자 모드 명령어 방지(UMIP, 비트 514) 기능을 비활성화합니다. |
pti=off | 커널 페이지 테이블 격리(Kernel Page-Table Isolation)를 비활성화합니다(사용자 IRQ 핸들러와의 커널 패닉을 방지하기 위함). |
rcupdate.rcu_cpu_stall_suppress=1 | 커널의 read-copy update(RCU) CPU 스톨 감지기를 비활성화합니다(커널의 타이머 인터럽트 핸들러를 호출하지 않고 장시간 단일 스테핑할 때 경고를 방지하기 위함). |
msr.allow_writes=on | SGX-Step에 의한 모델별 레지스터(MSR) 쓰기에 대한 커널 경고 메시지를 억제합니다. |
vdso=0 | 최신 Linux 커널에서만: vdso_sgx_enter_enclave 라이브러리를 비활성화합니다(AEP 가로채기 패치와 호환되지 않음). |
dis_ucode_ldr | 선택적으로 CPU 마이크로코드 업데이트를 비활성화합니다(최근 일시적 실행 공격 완화 조치로 인해 단일 스테핑 간격을 재보정해야 할 수 있음). |
원하는 부팅 매개변수를 다음과 같이 커널에 전달합니다:
  # if you don't have vim, use nano instead
$ sudo vim /etc/default/grub
  # Add the following line: GRUB_CMDLINE_LINUX_DEFAULT="quiet splash iomem=relaxed no_timer_check clearcpuid=308,295,514 pti=off isolcpus=1 nmi_watchdog=0 rcupdate.rcu_cpu_stall_suppress=1 msr.allow_writes=on vdso=0"

$ sudo update-grub && reboot
현재 실행 중인 커널이 올바르게 구성되었는지 확인하려면 다음을 실행하세요:
