 josemlwdf/cve-2023-5965
EspoCRM 7.2.5에서 악성 zip 업로드를 통한 인증된 임의 PHP 코드 실행에 대한 개념 증명 익스플로잇으로, 웹 셸 페이로드를 포함합니다.

인증된 권한 있는 공격자가 업데이트 양식을 통해 EspoCRM 서버(버전 7.2.5)에 특수 제작된 zip 파일을 업로드하여 임의의 PHP 코드 실행을 유발할 수 있습니다.

인증된 권한 있는 공격자가 확장 프로그램 배포 양식을 통해 EspoCRM 서버(버전 7.2.5)에 특수 제작된 zip 파일을 업로드하여 임의의 PHP 코드 실행을 유발할 수 있습니다.
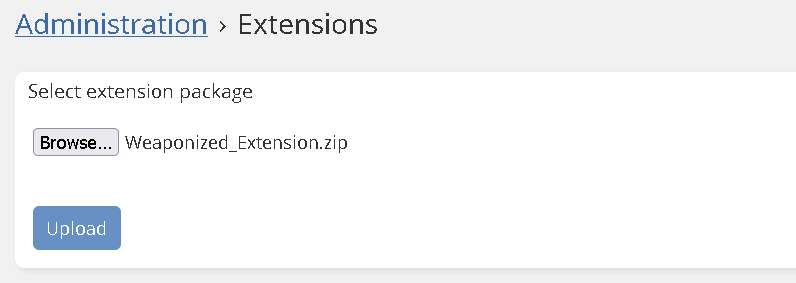

예:
https://localhost/espocrm/webshell.php?cmd=id
