 jonrau1/electriceye
ElectricEye는 자산 관리, 보안 태세 관리 및 공격 표면 모니터링을 위한 멀티 클라우드, 멀티 SaaS Python CLI 도구로, 100여 개의 서비스 및 평가를 지원하여 CSP 및 SaaS 환경을 강화하며, 20개 이상의 산업, 규제 및 모범 사례 컨트롤 프레임워크에 매핑된 컨트롤을 제공합니다.


ElectricEye는 자산 관리, 보안 태세 관리 및 공격 표면 모니터링을 위한 멀티 클라우드, 멀티 SaaS Python CLI 도구로, CSP 및 SaaS 환경을 강화하기 위해 수백 개의 서비스와 평가를 지원하며, 20개 이상의 업계, 규제 및 모범 사례 통제 프레임워크에 매핑된 통제를 제공합니다.


우주 여기 위에서
나는 너를 내려다보고 있어
내 레이저가 추적해
네가 하는 모든 것을
유다스 프리스트, 1982
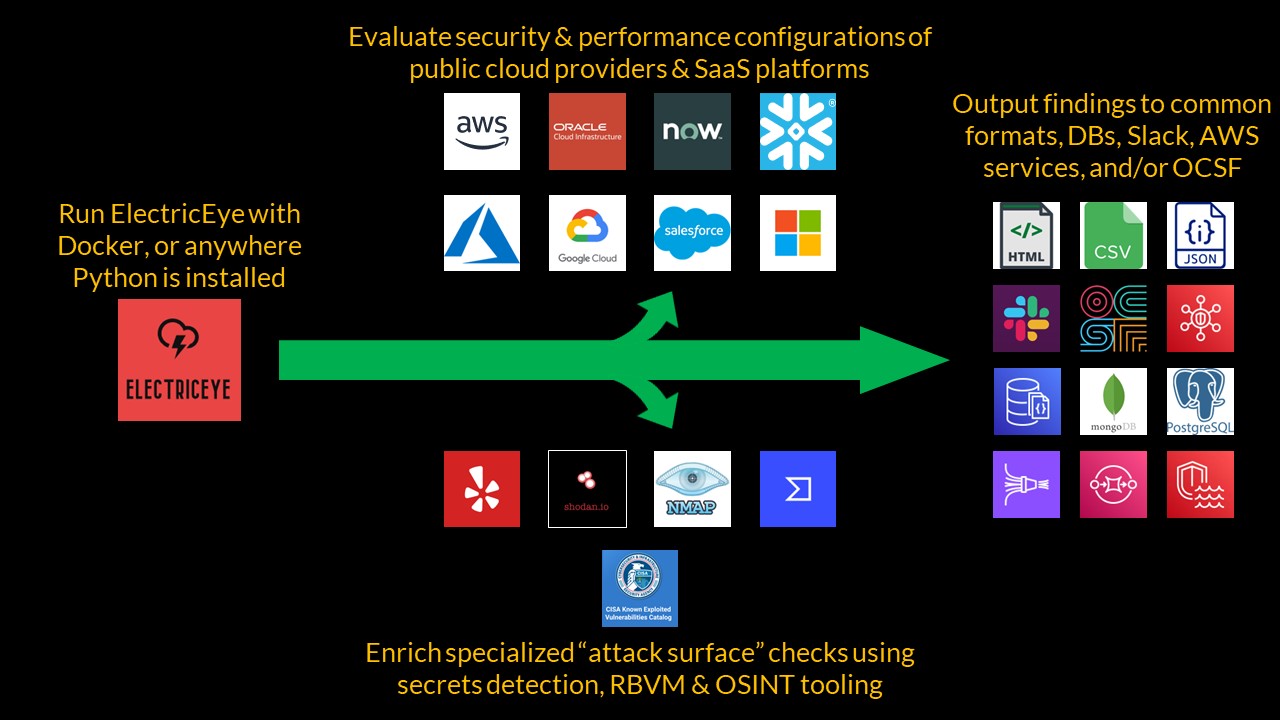
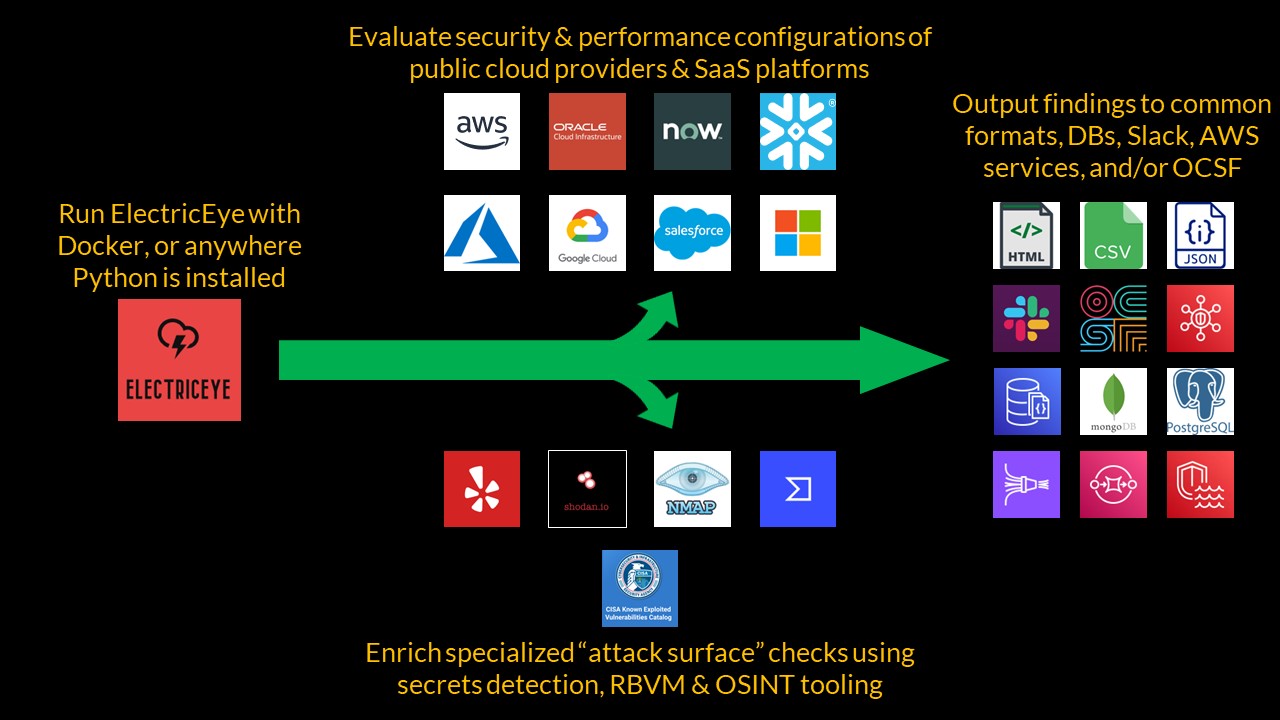
ElectricEye는 계정 간, 리전 간, 멀티 클라우드 및 SaaS 자산 관리, 보안 태세 관리 및 공격 표면 모니터링 기능을 제공하는 Python CLI 도구로, AWS(모든 파티션 지원!), GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC), Azure 등에서 사용할 수 있습니다.
ElectricEye는 100개 이상의 CSP 및 SaaS 서비스 전반에 걸쳐 보안, 복원력, 성능 및 재정 모범 사례에 대한 1000개 이상의 점검을 제공합니다. 여기에는 CSP/SaaS 네이티브 자산 관리 도구/뷰 또는 주류 CSPM 및 CNAPP 도구에서 지원되지 않는 비정형 서비스도 포함됩니다.
모든 점검은 20개 이상의 통제 프레임워크에 매핑되어 있으며, NIST CSF, AICPA TSC(SOC 2용), HIPAA 보안 규칙, NIST 800-171 Rev. 2, CMMC V2.0, 유럽중앙은행 CROE 섹션 2, PCI-DSS V4.0, CIS Foundations Benchmarks 등 일반 모범 사례, 규제, 업계별 및 법적 프레임워크를 포괄합니다!
다각적인 공격 표면 모니터링은 VirusTotal, Nmap, Shodan.io, Detect-Secrets 및 CISA의 KEV와 같은 도구를 사용하여 인터넷에 인덱싱된 자산을 찾고, 노출된 서비스를 발견하며, 악용 가능한 취약점을 찾고, 아티팩트 저장소에서 악성 패키지를 각각 식별합니다.
출력은 AWS Security Hub, Open Cyber Security Framework (OCSF) V1.1.0 (JSON 형식), AWS DocumentDB, JSON, CSV, HTML 보고서, MongoDB, Amazon SQS, PostgreSQL, Slack(Slack 앱 봇을 통해), FireMon Cloud Defense로 전송됩니다.
ElectricEye의 핵심 개념은 Auditor로, 특정 SaaS 공급업체 또는 퍼블릭 클라우드 서비스 제공업체( Assessment Target이라고 함) 전용 서비스별로 점검(Checks) 을 실행하는 Python 스크립트 세트입니다. 전체 Assessment Target, 특정 Auditor 또는 Auditor 내의 특정 Check를 실행할 수 있습니다. ElectricEye가 평가를 완료하면 HTML 경영진 보고서부터 AWS DocumentDB 클러스터에 이르기까지 12가지 이상의 출력(Outputs) 유형을 지원하며, 필요에 따라 여러 출력을 실행할 수 있습니다.
ElectricEye는 또한 점검을 수행하고 결과를 강화하기 위해 Shodan.io, Yelp의 detect-secrets, VirusTotal, 미국 사이버 및 인프라 보안 기관(CISA)의 알려진 악용 취약점(KEV) 카탈로그, NMAP과 같은 다른 도구를 사용합니다.
먼저 이 저장소를 클론하고 pip3를 사용하여 요구 사항을 설치합니다: pip3 install -r requirements.txt.
로컬 AWS 계정 이외의 것을 평가하는 경우, ElectricEye/eeauditor/external_providers.toml에 위치한 TOML 구성을 수정하거나 --toml-path로 자신의 파일 경로를 제공하세요. TOML 파일은 다중 계정, 다중 리전, 자격 증명 및 출력 세부 사항을 지정합니다.
마지막으로 Controller를 실행하여 다양한 점검(Checks), Auditor, Assessment Target 및 출력(Outputs)에 대해 알아보세요.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]
