 jmonge12/home-network-vulnerability-assessment
로컬 네트워크 인프라 및 가정용 라우터의 보안 감사 및 취약점 분석 (CVE-2014-3566 및 CVE-2010-2333)

로컬 네트워크 인프라 및 가정용 라우터의 보안 감사 및 취약점 분석 (CVE-2014-3566 및 CVE-2010-2333)
이 프로젝트는 자체적으로 수행된 가정용 로컬 네트워크 경계 보안 감사를 문서화합니다. 목표는 라우터 게이트웨이의 열린 포트를 식별하고, 버전 탐지를 통해 활성 서비스를 매핑하며, Nmap 스크립트 엔진(NSE)을 사용하여 심각한 취약점의 존재 여부를 평가하는 것이었습니다.
192.168.100.1).장치의 노출된 진입점을 매핑하기 위해 버전 탐지와 함께 빠른 스캔을 실행했습니다:
nmap -sV -F 192.168.100.1
이 명령을 통해 53/tcp (domain), 80/tcp (http) 포트와 Cisco-Linksys의 UPnP 페어링 서비스가 49152/tcp 포트에서 활성화된 것을 확인했습니다.
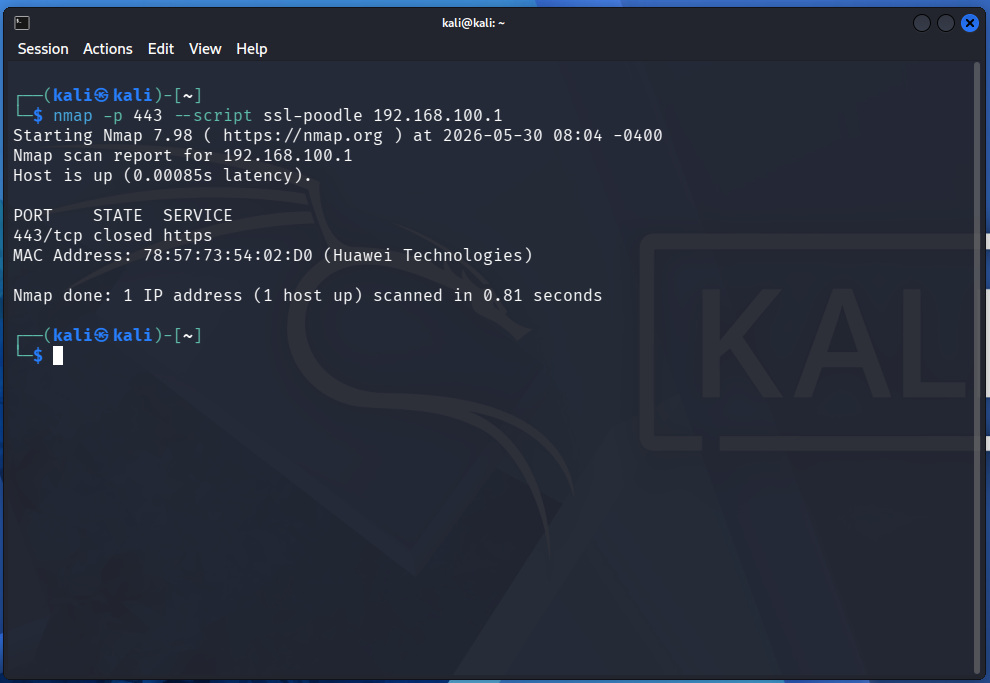
라우터의 웹 관리 포트에서 암호화된 연결의 보안을 감사하기 위해 SSL 암호화 제품군 전용 스크립트를 실행했습니다:
nmap -p 443 --script ssl-poodle 192.168.100.1
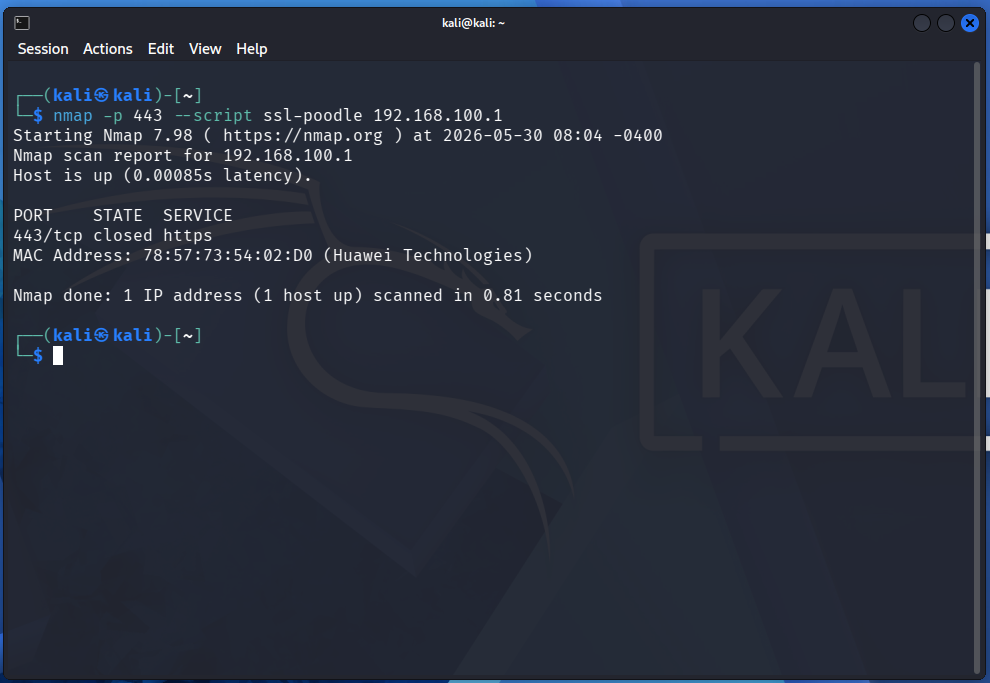
Nmap 스크립트 엔진(NSE)은 장치의 웹 서버가 CVE-2014-3566(POODLE) 식별자 하의 프로토콜 다운그레이드 공격에 취약하다고 판단했습니다. 이 결함은 라우터 펌웨어가 CBC(Cipher Block Chaining) 모드의 블록 암호를 사용하는 구식 SSLv3 프로토콜을 통한 연결을 수락하기 때문에 발생합니다.
--script vuln 카테고리를 통한 심층 검사는 라우터의 HTTP 인터페이스를 계속 평가하여 정보 유출, 디렉터리 트래버설 취약점 및 노출된 인증 패널에 취약한 방대한 경로 목록을 드러냈습니다.
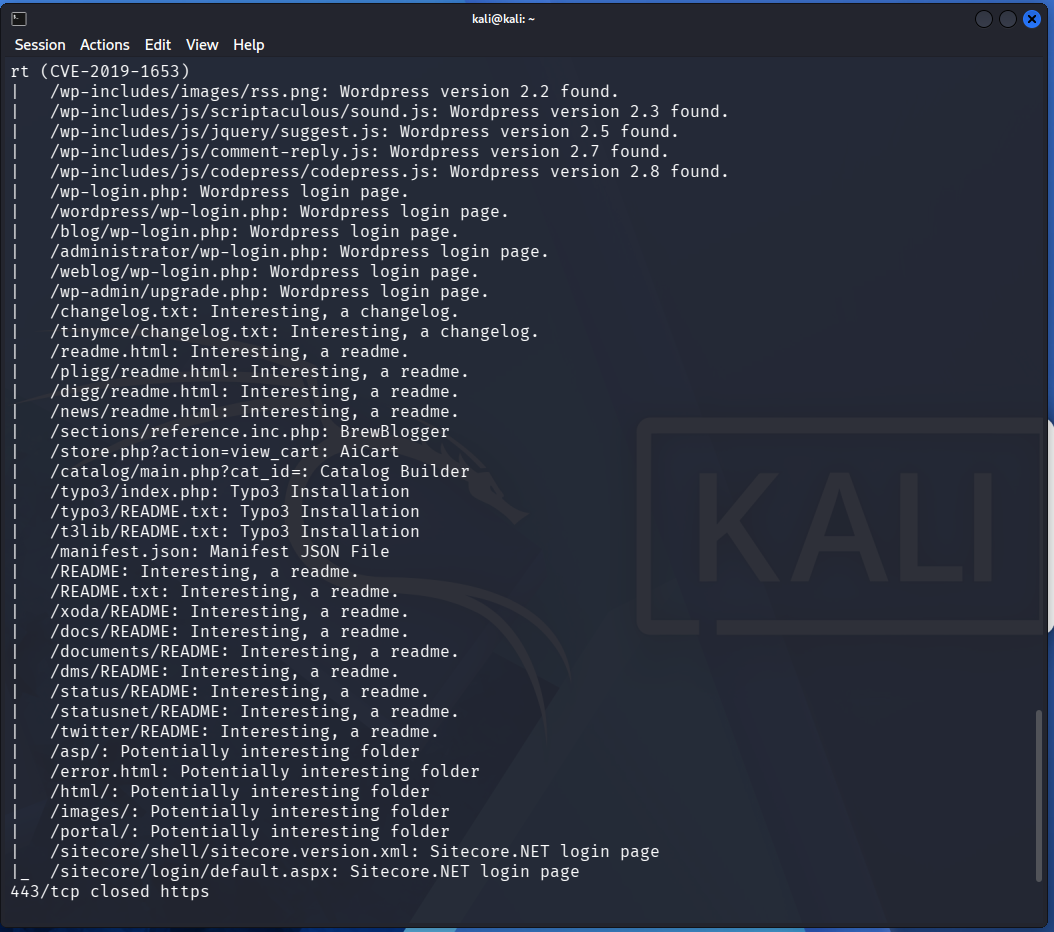
Nmap NSE 엔진은 장치가 SSLv3 구식 프로토콜 하에서 CBC 암호화를 통한 연결을 수락하기 때문에 POODLE 사이드 채널 공격(CVE-2014-3566)에 높은 가능성으로 취약하다(Highly Vulnerable)고 확인했습니다.
