
 initroot/wodat
Windows 오라클 데이터베이스 공격 툴킷

Windows Oracle 데이터베이스 공격 도구

인기 있는 Oracle Database Attack Tool (ODAT) (https://github.com/quentinhardy/odat)의 간단한 포트로, C# .Net Framework로 제작되었습니다. 크레딧: https://github.com/quentinhardy/odat - 그의 코드 대부분을 포팅했습니다.

본 소프트웨어 사용에 대해 어떠한 책임도 지지 않습니다. 개발은 개인 자격으로 이루어졌으며, 업무와는 관련이 없습니다.
필요한 일반적인 명령줄 인수는 다음과 같습니다:
wodat.exe COMMAND ARGGUMENTS
 COMMAND (ALL,BRUTECRED,BRUTESID,BRUTESRV,TEST,DISC)
 -server:XXX.XXX.XXX.XXX -port:1520
 -sid:AS OR -srv:AS
 -user:Peter -pass:Password
특정 자격 증명 세트가 작동하는지 테스트하려면:
wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan
각 모듈 개요를 참조하여 추가 사용법을 확인하세요. 도구는 항상 먼저 대상 TNS 리스너가 작동하는지 확인합니다.
모듈은 단어 목록 SID 추측 공격을 수행하며, 성공하지 못하면 무차별 대입 공격을 요청합니다.
wodat.exe BRUTESID -server:XXX.XXX.XXX.XXX -port:1521
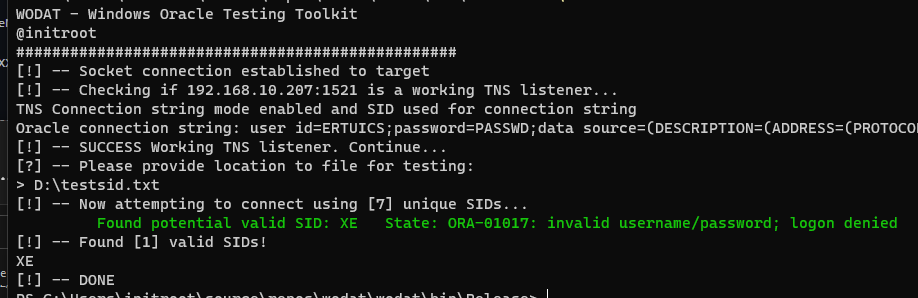
모듈은 단어 목록 서비스 이름 추측 공격을 수행하며, 성공하지 못하면 무차별 대입 공격을 요청합니다.
wodat.exe BRUTESRV -server:XXX.XXX.XXX.XXX -port:1521
모듈은 단어 목록 비밀번호 기반 공격을 수행합니다. 다음 옵션이 있습니다:
A - 인수에 자격 증명이 제공되지 않은 사용자 이름:비밀번호 조합 목록
B - 인수에 비밀번호가 제공된 사용자 이름 목록
C - 인수에 사용자 이름이 제공된 비밀번호 목록
D - 제공된 사용자 이름 목록을 사용하여 사용자 이름을 비밀번호로 사용
사용자 이름:비밀번호 조합이 포함된 주어진 파일로 기본 공격을 수행하려면:
wodat.exe BRUTECRED -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE
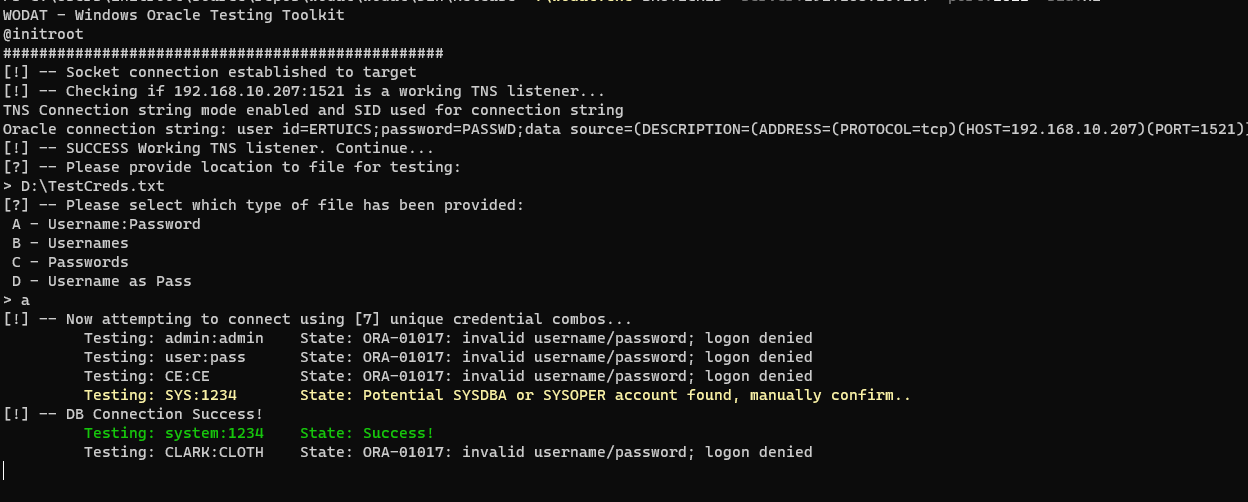
모듈은 주어진 연결 문자열이 성공적으로 연결될 수 있는지 테스트합니다.
wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan
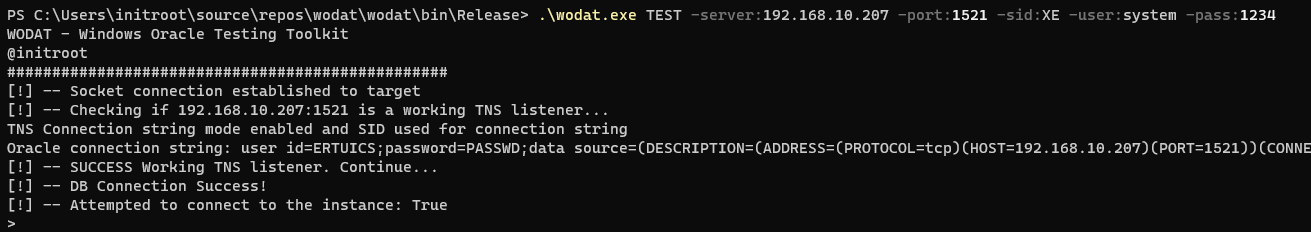
모듈은 제공된 CIDR 범위 또는 인스턴스가 포함된 파일에 대해 검색을 수행합니다. 유효한 TNS 리스너가 있는 인스턴스만 반환됩니다. 네트워크 범위 테스트는 병렬로 처리되므로 훨씬 빠릅니다.
wodat.exe DISC
테스트할 인스턴스는 아래 예시 targets.txt와 같이 형식이 지정되어야 합니다:
192.168.10.1
192.168.10.5,1521

아직 구현되지 않았습니다.
아직 구현되지 않았습니다.
GitHub Actions에서 자동화된 릴리스 빌드를 가져오거나 다음 명령을 사용하여 직접 빌드할 수 있습니다:
nuget restore wodat.sln
msbuild wodat.sln -t:rebuild -property:Configuration=Release
일반적인 참고 사항:
Oracle.ManagedDataAccess.dll 라이브러리를 바이너리와 함께 복사해야 합니다. 이를 포함시키는 방법을 찾고 있습니다.
버전 0.1 - 기본 도구 키트 및 기능 버전 0.2 - 여러 버그 수정, 향상된 소켓 연결, RECON 모듈 추가

