
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Static-Malware-Analysis-Follina-CVE-2022-30190 — Blue Team Labs Online의 Follina (CVE-2022-30190) 정적 악성코드 분석 | Kitploit
도구/GitHubGitHub/imvihanga03/static-malware-analysis-follina-cve-2022-30190
Static AnalysisVulnerability AnalysisExploitationMalware AnalysisDigital ForensicsLearning & EducationLabs & Practice
GitHubimvihanga03/static-malware-analysis-follina-cve-2022-30190

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →

Static-Malware-Analysis-Follina-CVE-2022-30190

Blue Team Labs Online의 Follina (CVE-2022-30190) 정적 악성코드 분석

저장소 보기
1146개월 전아직 검토되지 않음
공유

Follina-CVE-2022-30190 정적 악성코드 분석

Blue Team Labs Online의 Follina (CVE-2022-30190) 정적 악성코드 분석


Lab: Blue Team Labs Online – Follina 챌린지

분석 유형: 정적 분석

사용 도구: VirusTotal, Windows 파일 탐색기


소개

블루팀 여정의 일환으로, 실제 문서 기반 공격을 깊이 이해하고 싶었습니다.
sample.doc라는 의심스러운 Microsoft Word 문서를 발견하고 파일을 실행하지 않고 정적으로 분석하기로 결정했습니다.

이 글은 제 완전한 정적 분석 과정, 주요 발견 사항, 그리고 유명한 **Follina 익스플로잇 (CVE-2022-30190)**에 대해 배운 중요한 교훈을 기록합니다.
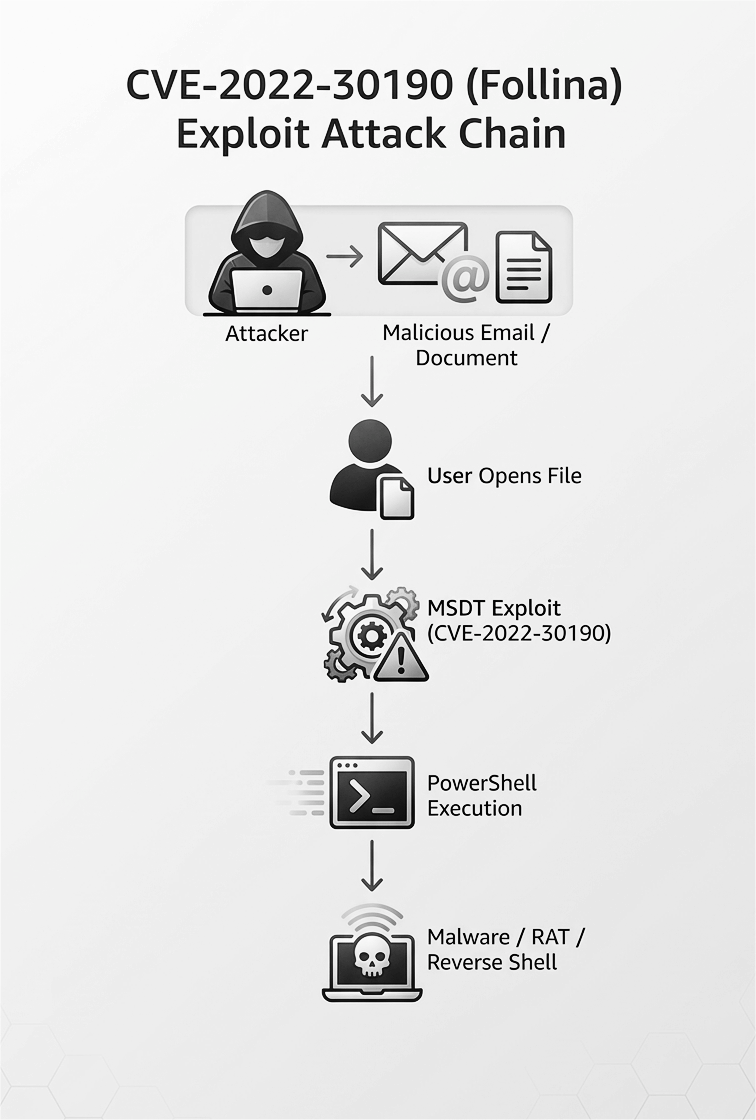
Follina Attack Flow

1단계: 초기 파일 관찰

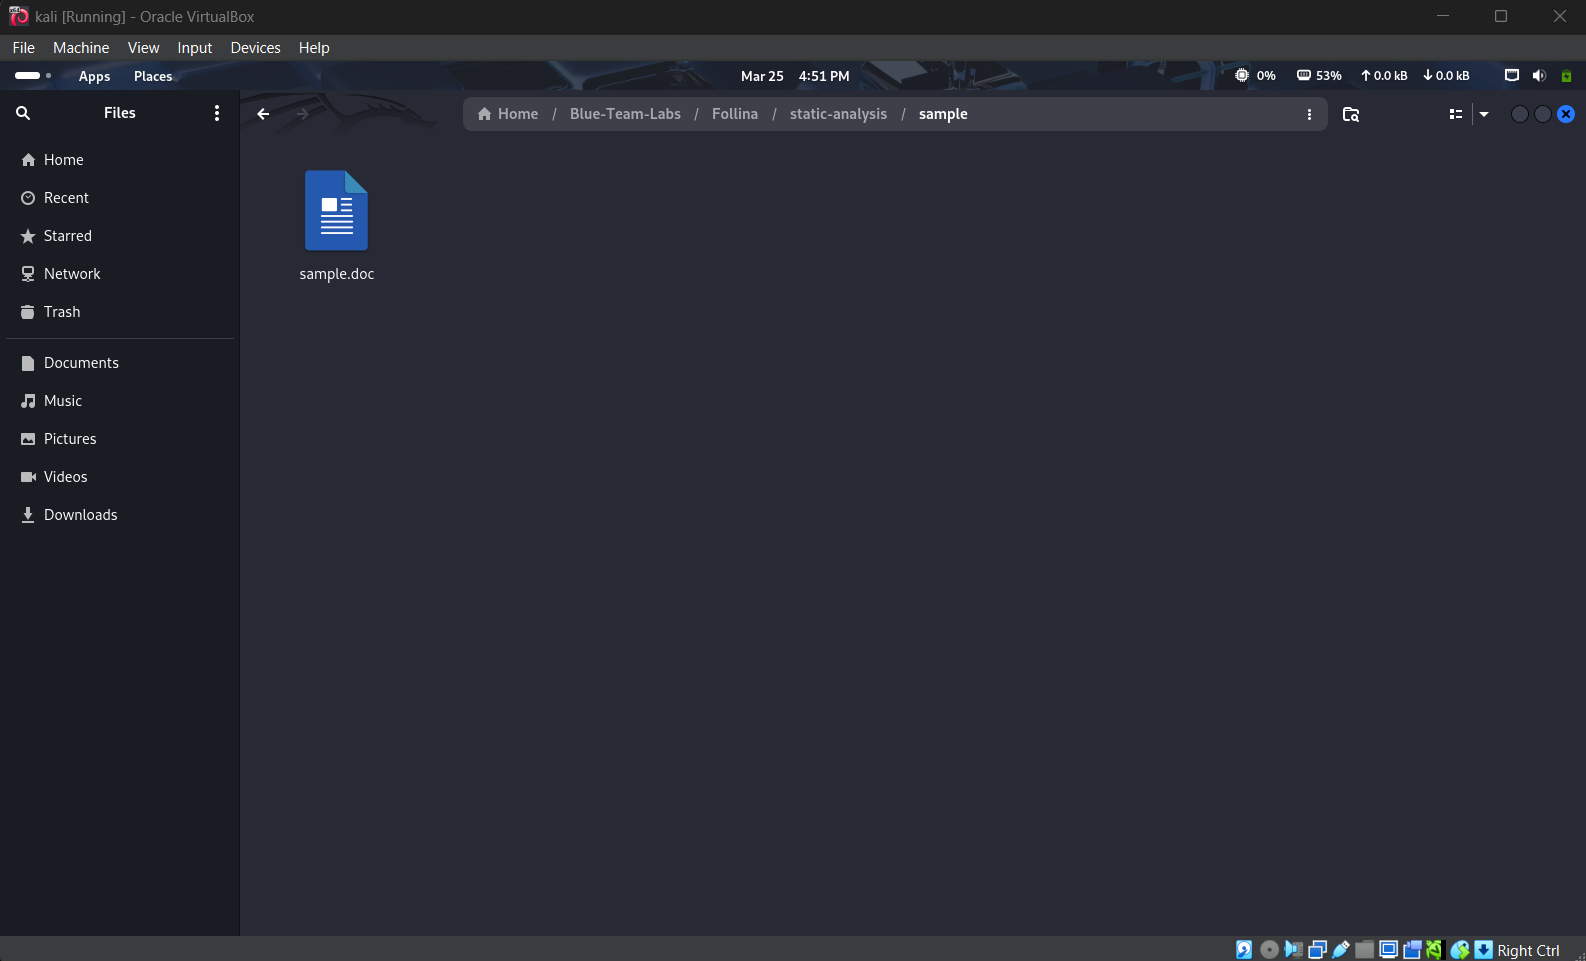
파일 탐색기에서 파일을 살펴보는 것부터 시작했습니다.

  • 파일 이름: sample.doc
  • 크기: 약 10KB
  • 모양: 완전히 평범한 Word 문서처럼 보였습니다.

Sample file in File Explorer

무해해 보였지만, 열지 않는 것이 낫다는 것을 알고 있었습니다. 바로 위협 인텔리전스 확인으로 넘어갔습니다.

2단계: VirusTotal 분석

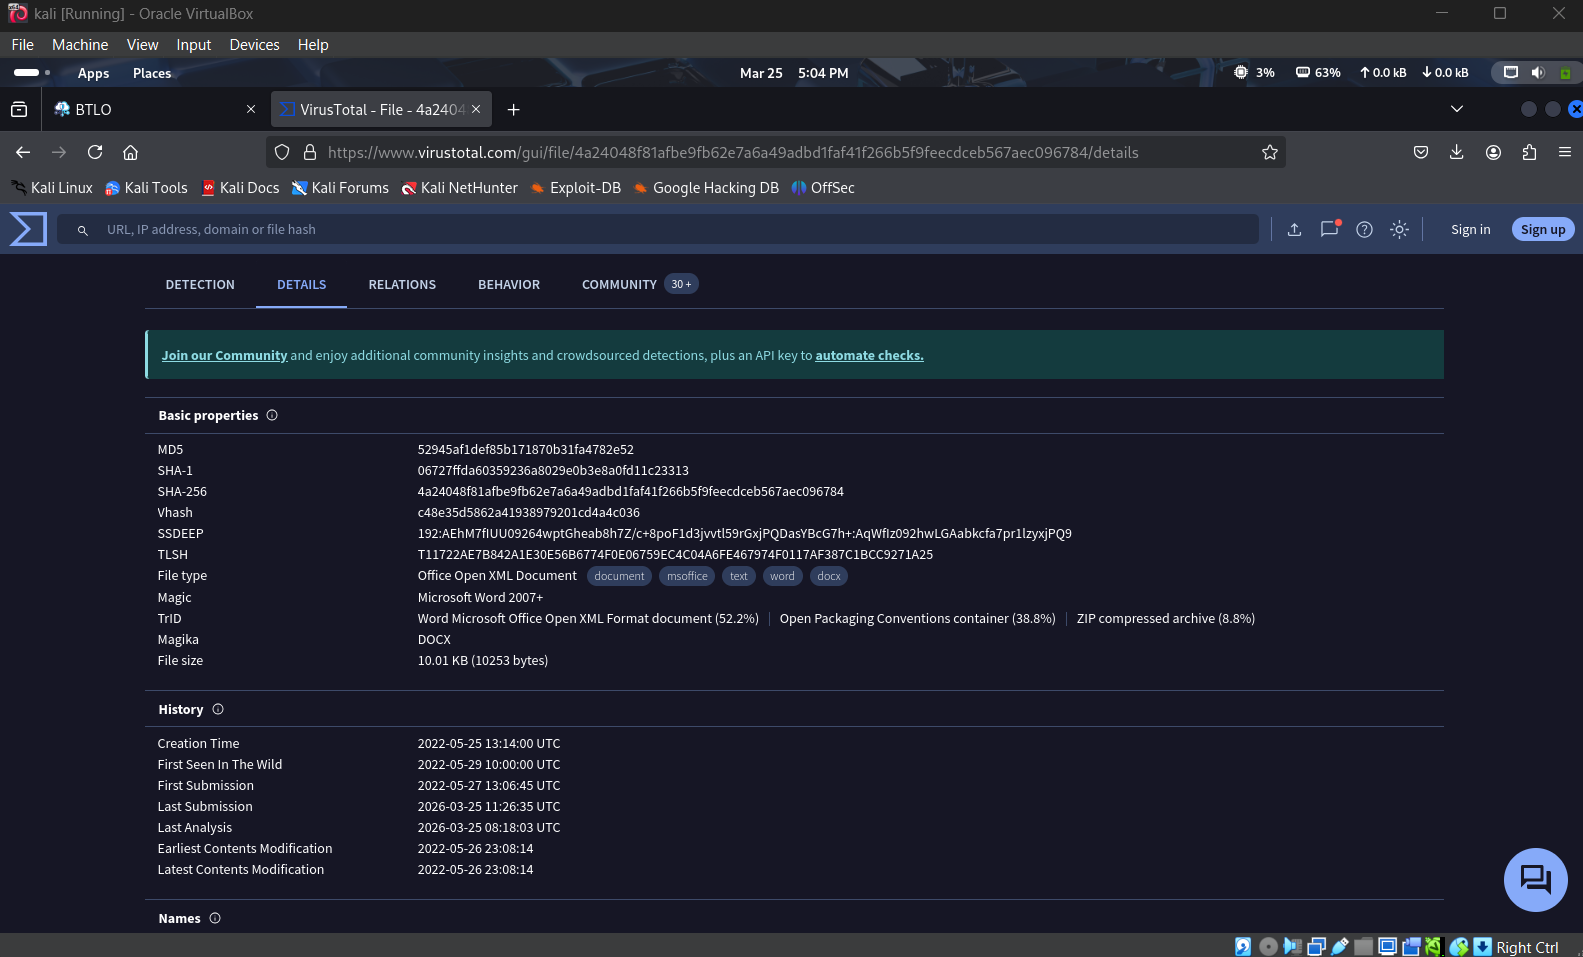
파일의 평판을 즉시 확인하기 위해 VirusTotal에 업로드했습니다.

주요 결과:

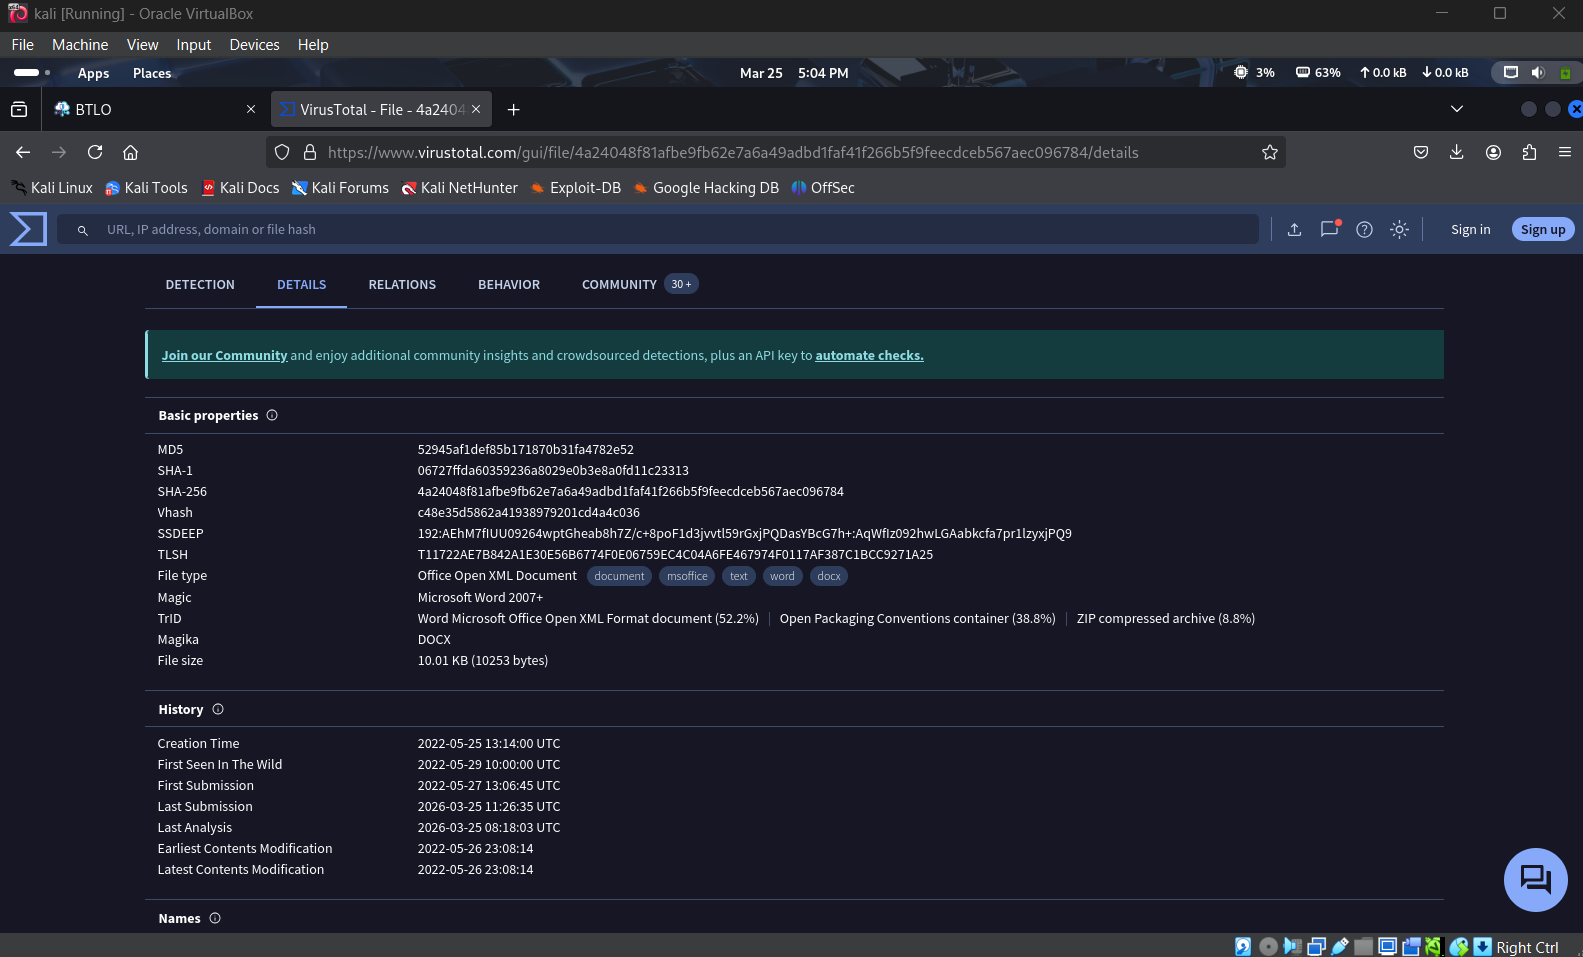
  • SHA-256: 4aa240481afbe9fb62e7a6a4a9adbd1faf41f266b5f9feecdeb567aec096784
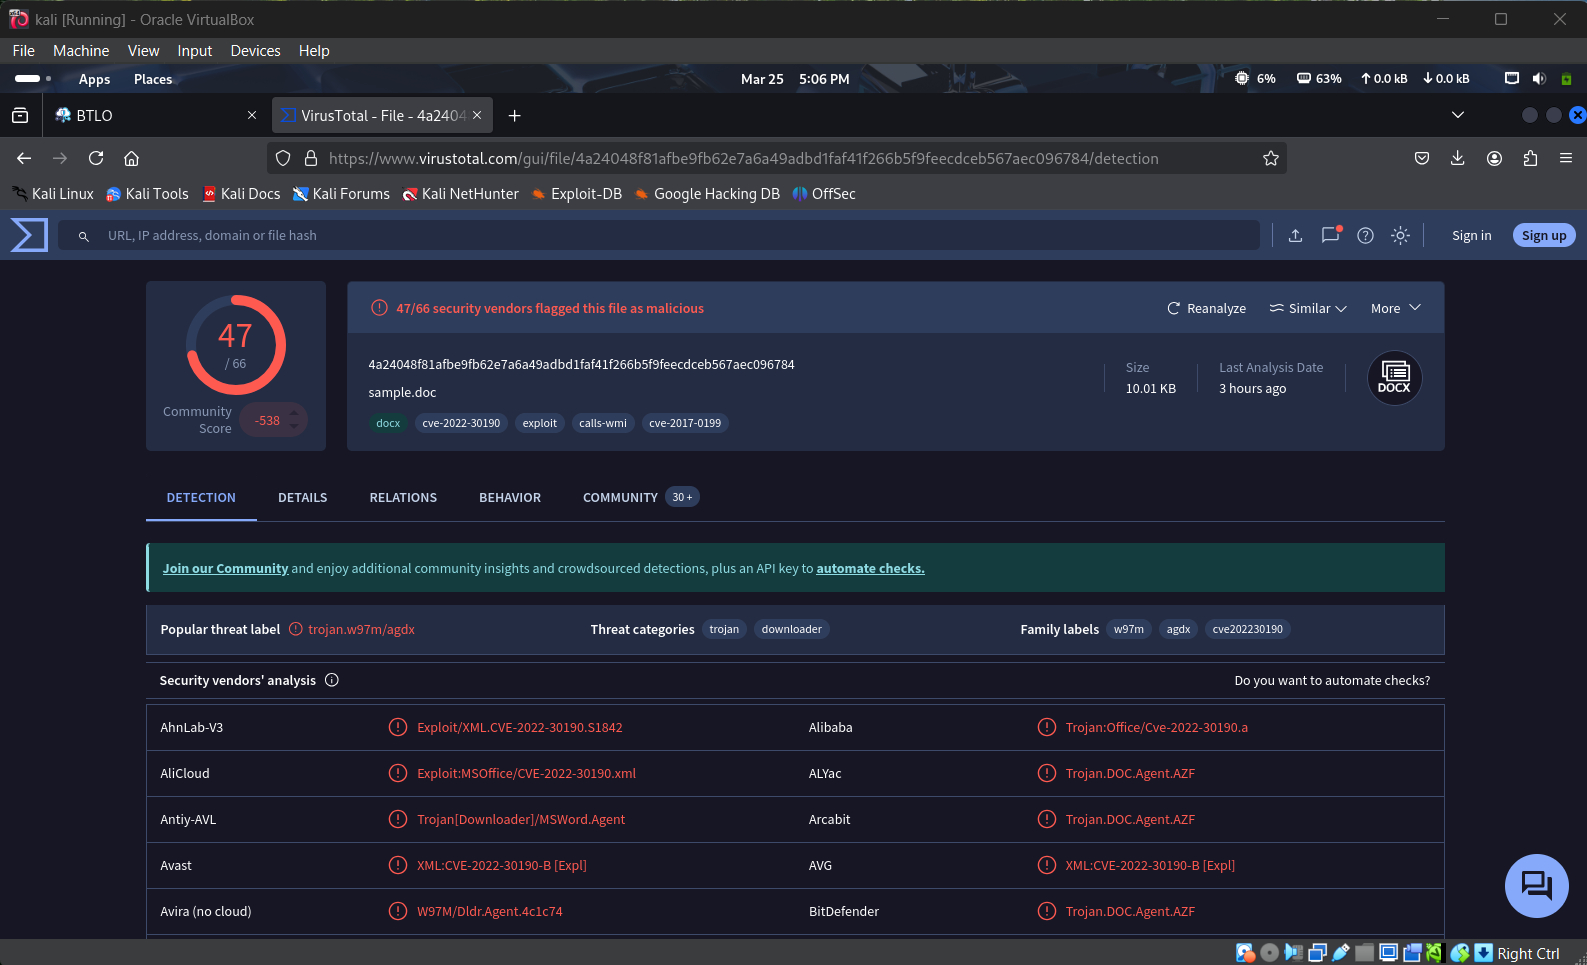
  • 탐지율: 65개 중 46개 보안 업체가 악성으로 플래그 지정
  • 파일 유형: Office Open XML 문서
  • Notable Tags: cve-2022-30190, exploit, calls-wmi

VirusTotal Overview - Hash & File Type

VirusTotal Detections

높은 탐지율과 CVE 태그는 이것이 단순한 매크로 바이러스가 아니라는 것을 즉시 알려주었습니다.

3단계: MITRE ATT&CK 기술

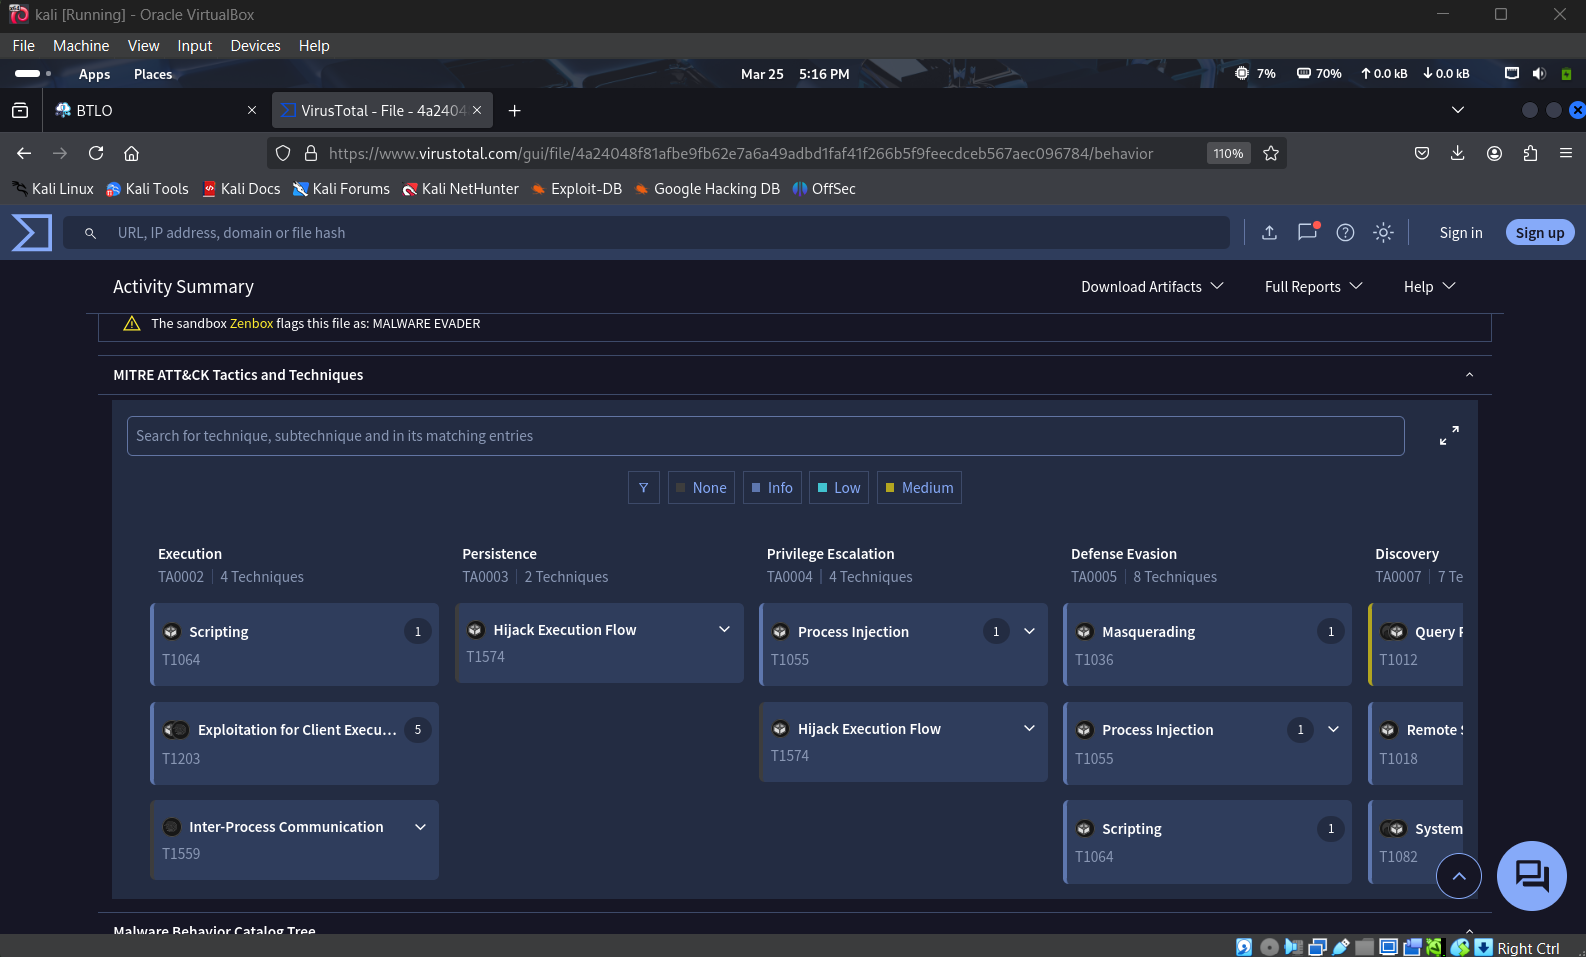
이 샘플이 사용하는 기술을 이해하기 위해 행동 탭을 살펴보았습니다.

관찰된 주요 기술:

  • T1203 – 클라이언트 실행을 위한 익스플로잇
  • T1559 – 프로세스 간 통신
  • T1059 – 명령 및 스크립팅 인터프리터

이 기술들은 Follina 공격 체인의 전형적인 징후입니다.

MITRE ATT&CK Techniques

4단계: 접촉한 URL 및 외부 관계

가장 흥미로운 부분은 관계 → 접촉한 URL 섹션이었습니다.

문서는 xmlformats.com 아래의 의심스러운 도메인(합법적인 Microsoft 도메인의 명백한 스푸핑)에 접속을 시도하고 RDF842l.html이라는 파일을 요청합니다.

이것이 Follina 익스플로잇의 특징입니다 — 외부 XML 관계를 사용하여 ms-msdt: 프로토콜을 트리거합니다.
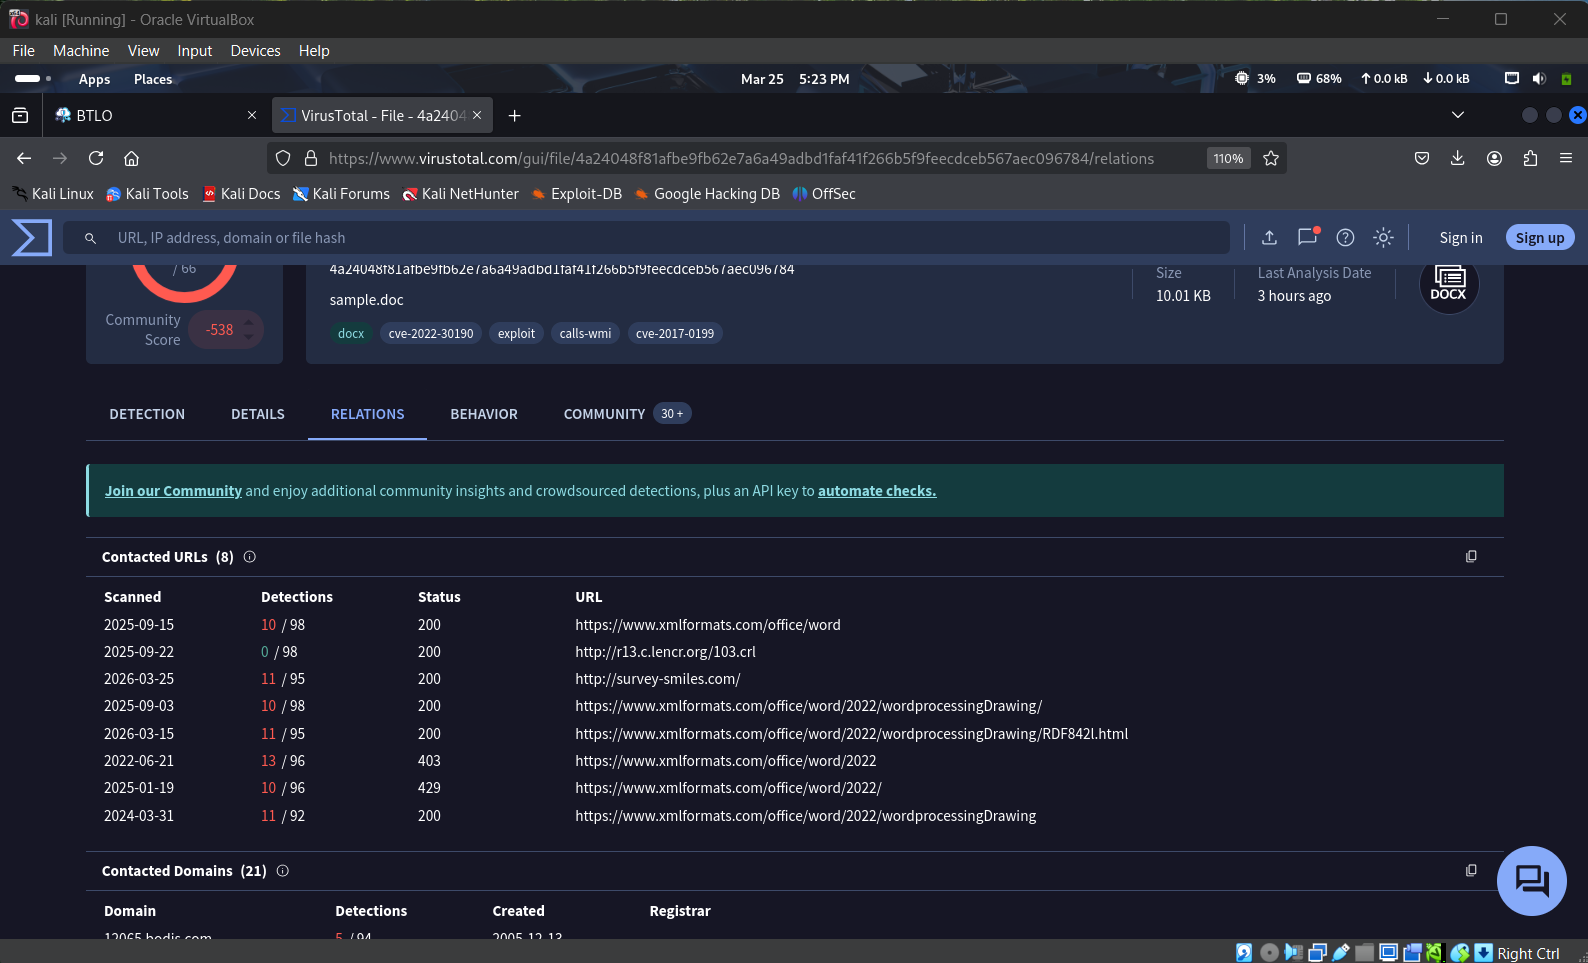
Contacted URLs

이 분석의 주요 시사점

  • Follina는 매크로 없이 작동하는 위험한 익스플로잇입니다.
  • 공격자는 Office 문서 관계 내에 악성 행위를 숨길 수 있습니다.
  • 의심스러운 문서를 열기 전에 항상 정적 분석을 사용하여 확인하십시오.
  • .rels 파일의 외부 참조는 절대 무시해서는 안 되는 위험 신호입니다.

배운 점

이것은 제 첫 실제 악성코드 분석 실습이었으며, 현대 문서 익스플로잇이 얼마나 정교해졌는지 깨닫게 해주었습니다.
이제 공격자가 일반적인 보안 제어를 우회하는 방법과 정적 분석이 모든 블루팀원에게 왜 그렇게 중요한 기술인지 훨씬 더 잘 이해하게 되었습니다.

앞으로도 이 여정을 계속하며 더 복잡한 샘플을 분석할 생각에 기대됩니다.


🛡️ Vihanga | 블루팀 지망생

LinkedIn에서 저와 연결하세요: LinkedIn 피드백, 제안, 토론을 환영합니다!

도구 다운로드