 huskyhacks/cve-2021-38699-stored-xss
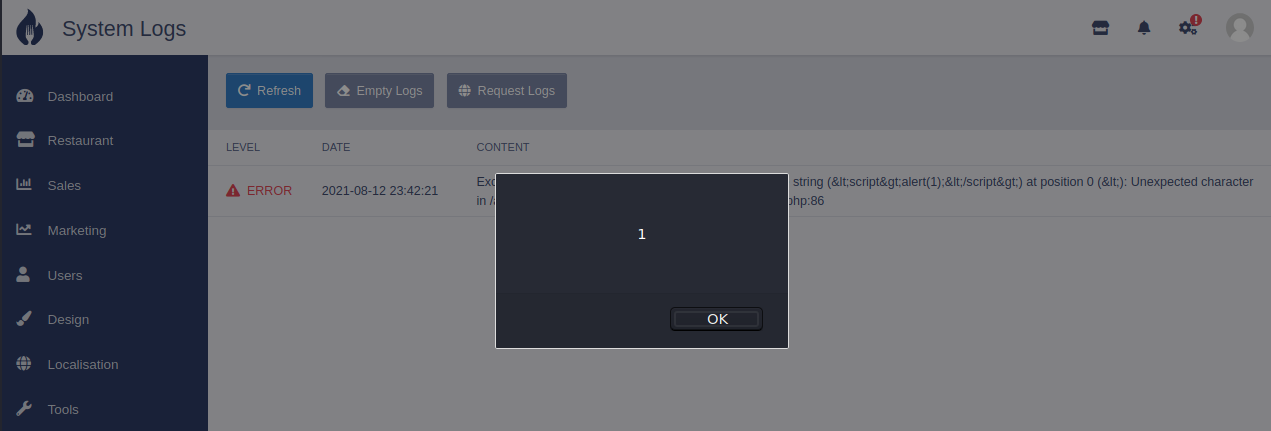
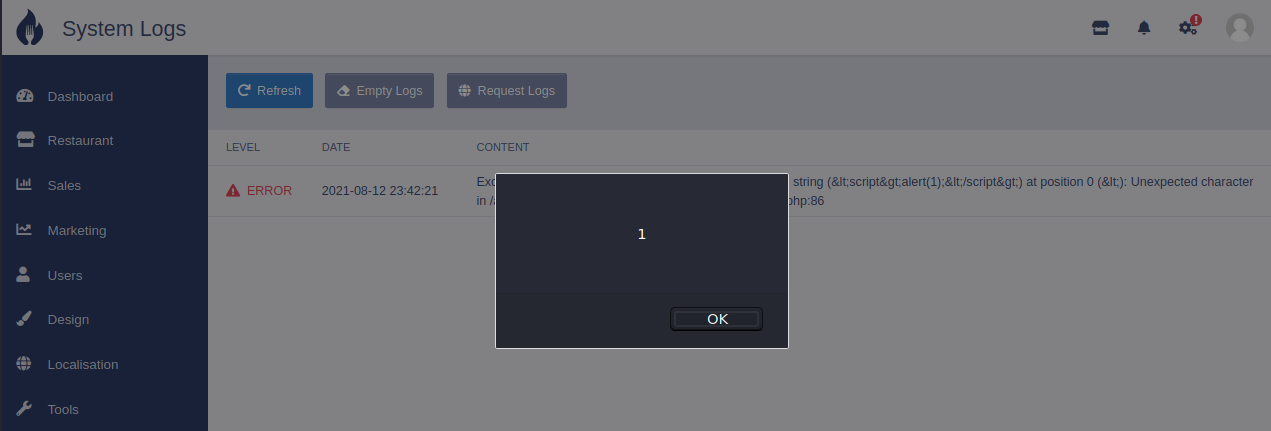
TastyIgniter v3.0.7 레스토랑 CMS의 저장형 XSS

저장형 인증 크로스사이트 스크립팅(Stored authenticated XSS)이 TastyIgniter v3.0.7 Restaurtant CMS 웹 애플리케이션의 System Logs 섹션에 존재합니다.
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699

2021년 8월
