
 htrgouvea/nipe
Tor 네트워크를 기본 게이트웨이로 만드는 엔진


Tor 네트워크를 기본 게이트웨이로 만드는 엔진입니다.


Tor 프로젝트는 사용자가 자체 메커니즘을 통해 익명으로 인터넷을 서핑하고, 채팅하고, 인스턴트 메시지를 보낼 수 있도록 합니다. 합법적인 활동과 기타 불법적인 목적 모두를 위해 다양한 사람, 회사 및 조직에서 사용됩니다. Tor는 정보 기관, 해킹 그룹, 범죄 활동, 그리고 디지털 세계에서 자신의 프라이버시를 중요하게 생각하는 일반 사용자들까지도 널리 사용해 왔습니다.
Nipe는 Perl로 개발된 엔진으로, Tor 네트워크를 기본 네트워크 게이트웨이로 만드는 것을 목표로 합니다. Nipe는 컴퓨터에서 인터넷으로의 트래픽을 Tor 네트워크를 통해 라우팅하여, 사이버 공간에서 프라이버시와 익명성을 보다 강력하게 유지하면서 인터넷을 서핑할 수 있게 해줍니다.
Nipe는 Tor 네트워크를 통한 IPv4 및 IPv6 트래픽 라우팅을 모두 지원합니다. 로컬 및/또는 루프백 주소로 향하는 트래픽만 Tor를 통해 라우팅되지 않습니다. 모든 비로컬 UDP/ICMP 트래픽은 Tor 프로젝트에 의해 차단됩니다.
Nipe는 iptables와 ip6tables를 사용하여 각각 IPv4 및 IPv6 트래픽에 대한 리디렉션 규칙을 적용합니다. 이러한 유틸리티에 이미 규칙이 적용되어 있는 경우 시작 과정에서 충돌이 발생할 수 있습니다. Nipe 서비스 실행을 중지하면 기존 규칙과 Nipe 규칙을 구분하지 않고 모든 출발 규칙이 제거됩니다.
  # Download
  $ git clone https://github.com/htrgouvea/nipe && cd nipe

  # Install libs and dependencies
  $ cpanm --installdeps .

  # Nipe must be run as root
  $ perl nipe.pl install
  COMMAND          FUNCTION
  install          Install dependencies
  start            Start routing
  stop             Stop routing
  restart          Restart the Nipe circuit
  status           See status

  Examples:

  perl nipe.pl install
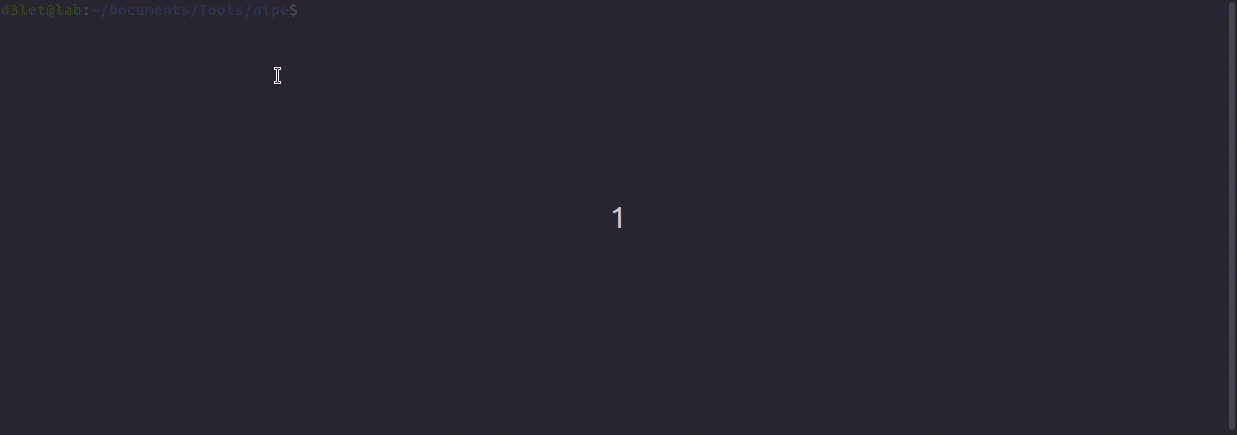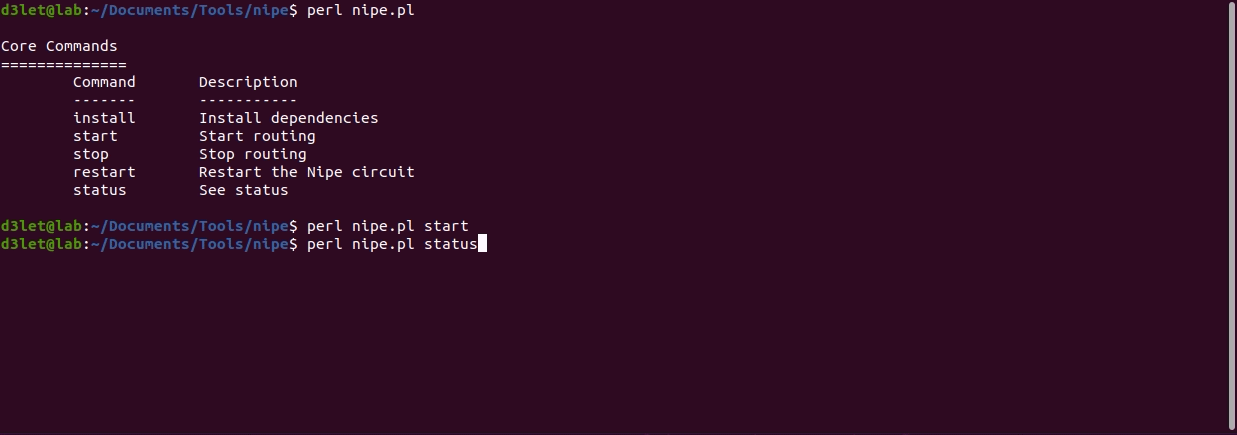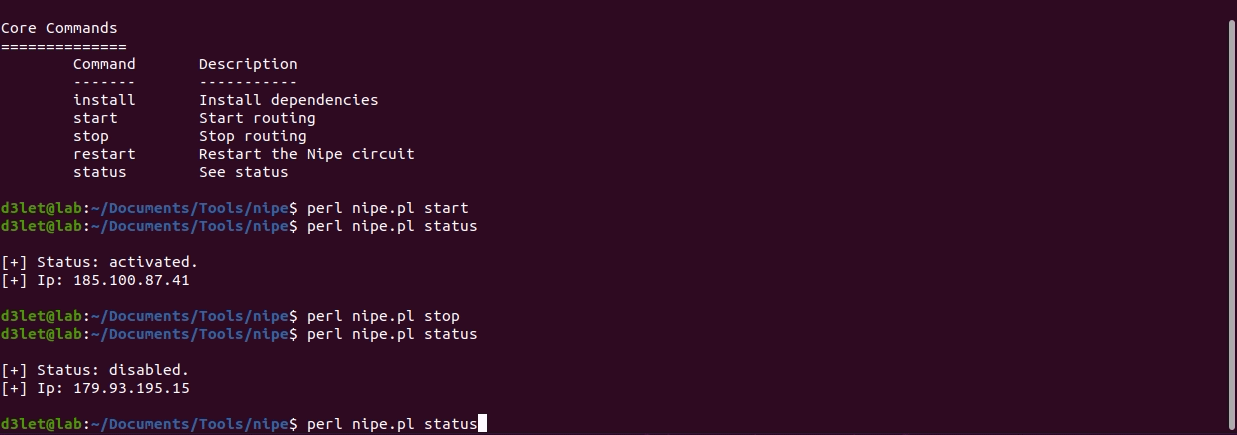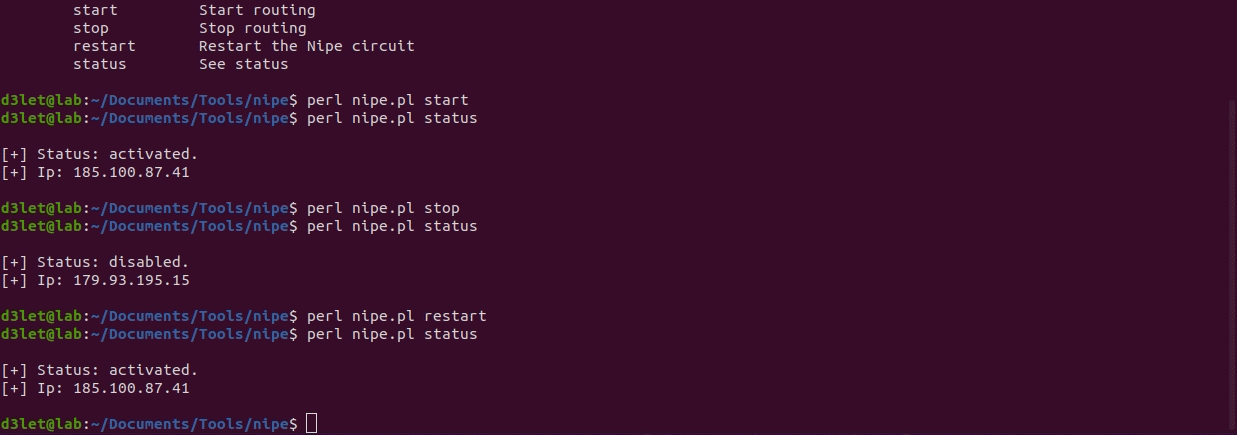
  perl nipe.pl start
  perl nipe.pl stop
  perl nipe.pl restart
  perl nipe.pl status
# Building the container
$ docker build -t nipe .

# Setup the Nipe container
$ docker run -d -it --name nipe-container --privileged --cap-add=NET_ADMIN nipe

# Running commands
$ docker exec -it nipe-container ./nipe.pl <your command>
여러분의 기여와 제안은 언제나 환영합니다 ♥. 기여 가이드라인을 확인하세요. 버그는 이슈 페이지를 통해 보고해 주시고, 보안 문제는 보안 정책을 참조하세요. (✿ ◕‿◕)
이 작업은 MIT 라이선스에 따라 사용이 허가됩니다.






