ReconAIzer
ReconAIzer는 OpenAI를 활용하여 버그 바운티 헌터가 리콘 프로세스를 최적화할 수 있도록 돕는 강력한 Jython 확장 프로그램입니다. 이 확장 프로그램은 다양한 작업을 자동화하여 보안 연구원이 취약점을 식별하고 악용하는 것을 더 쉽고 빠르게 만듭니다.
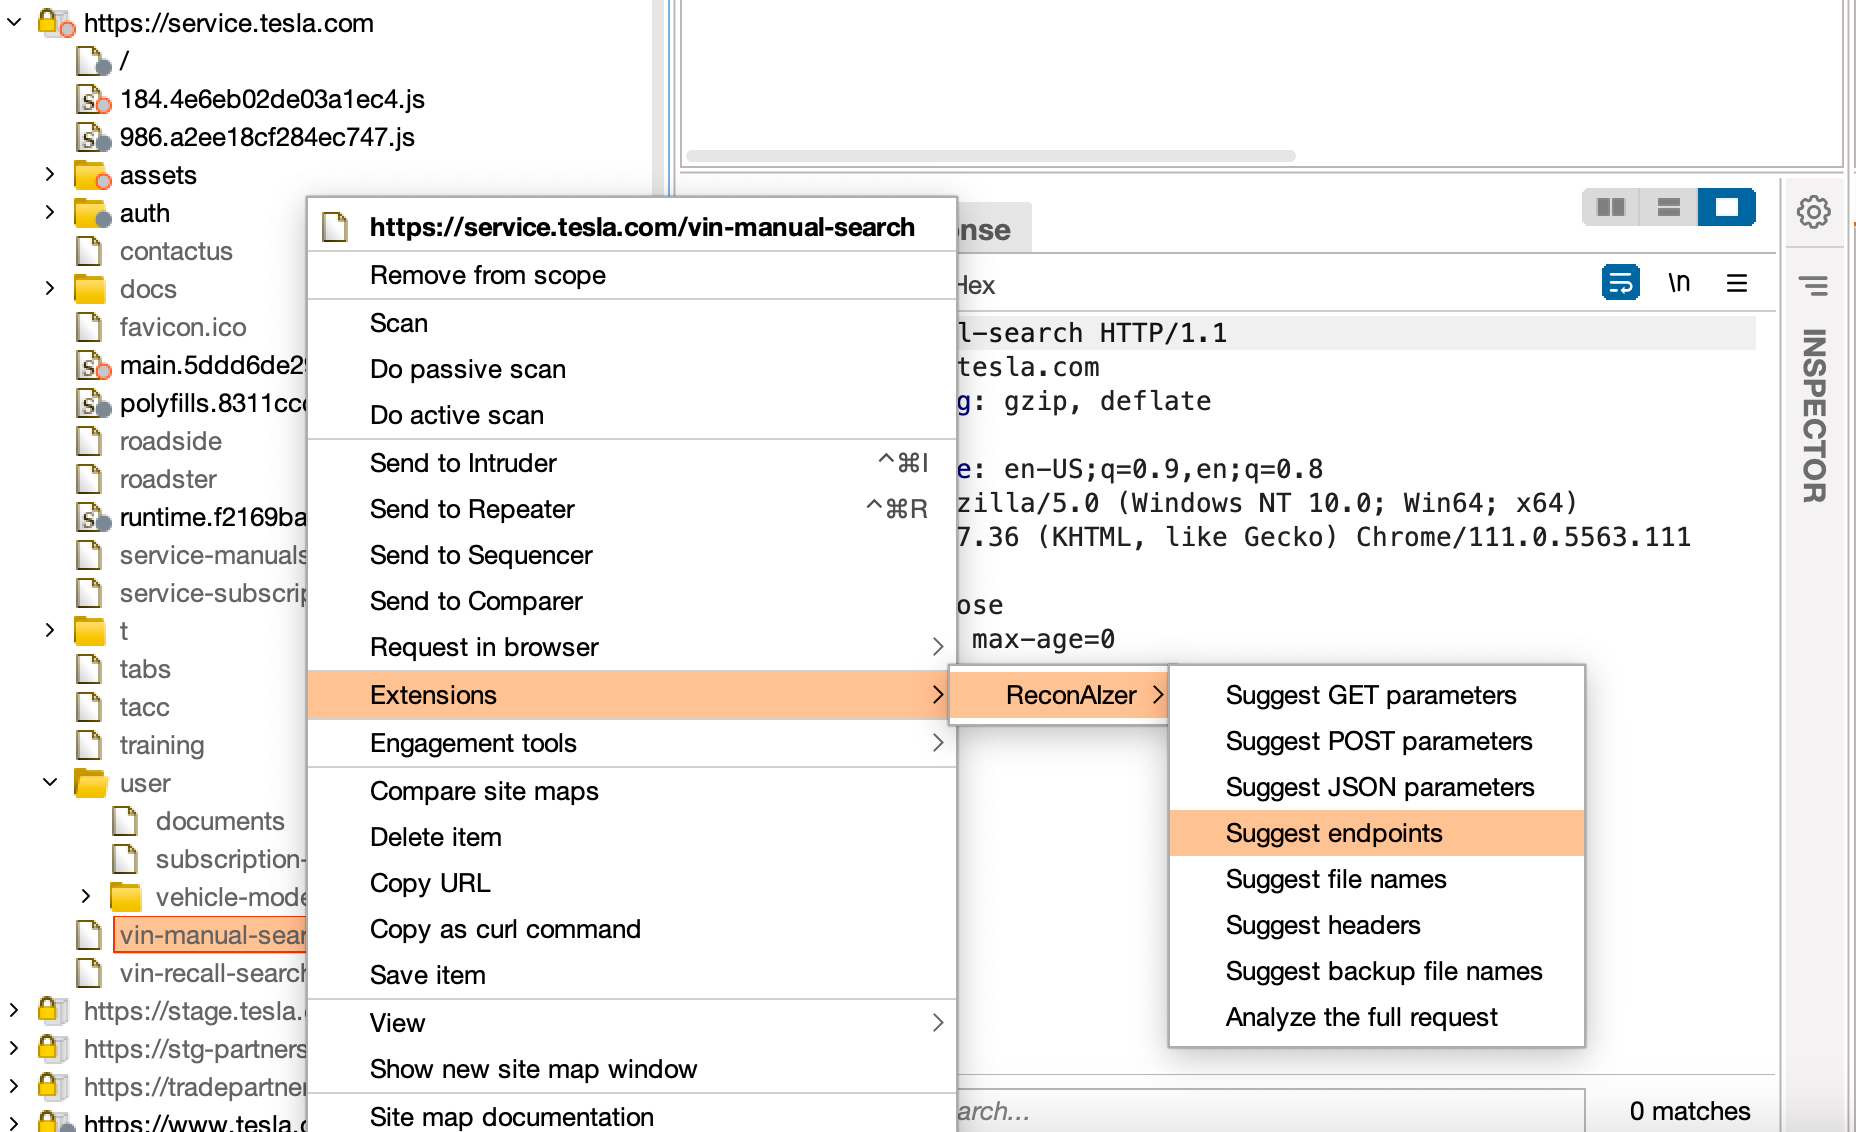
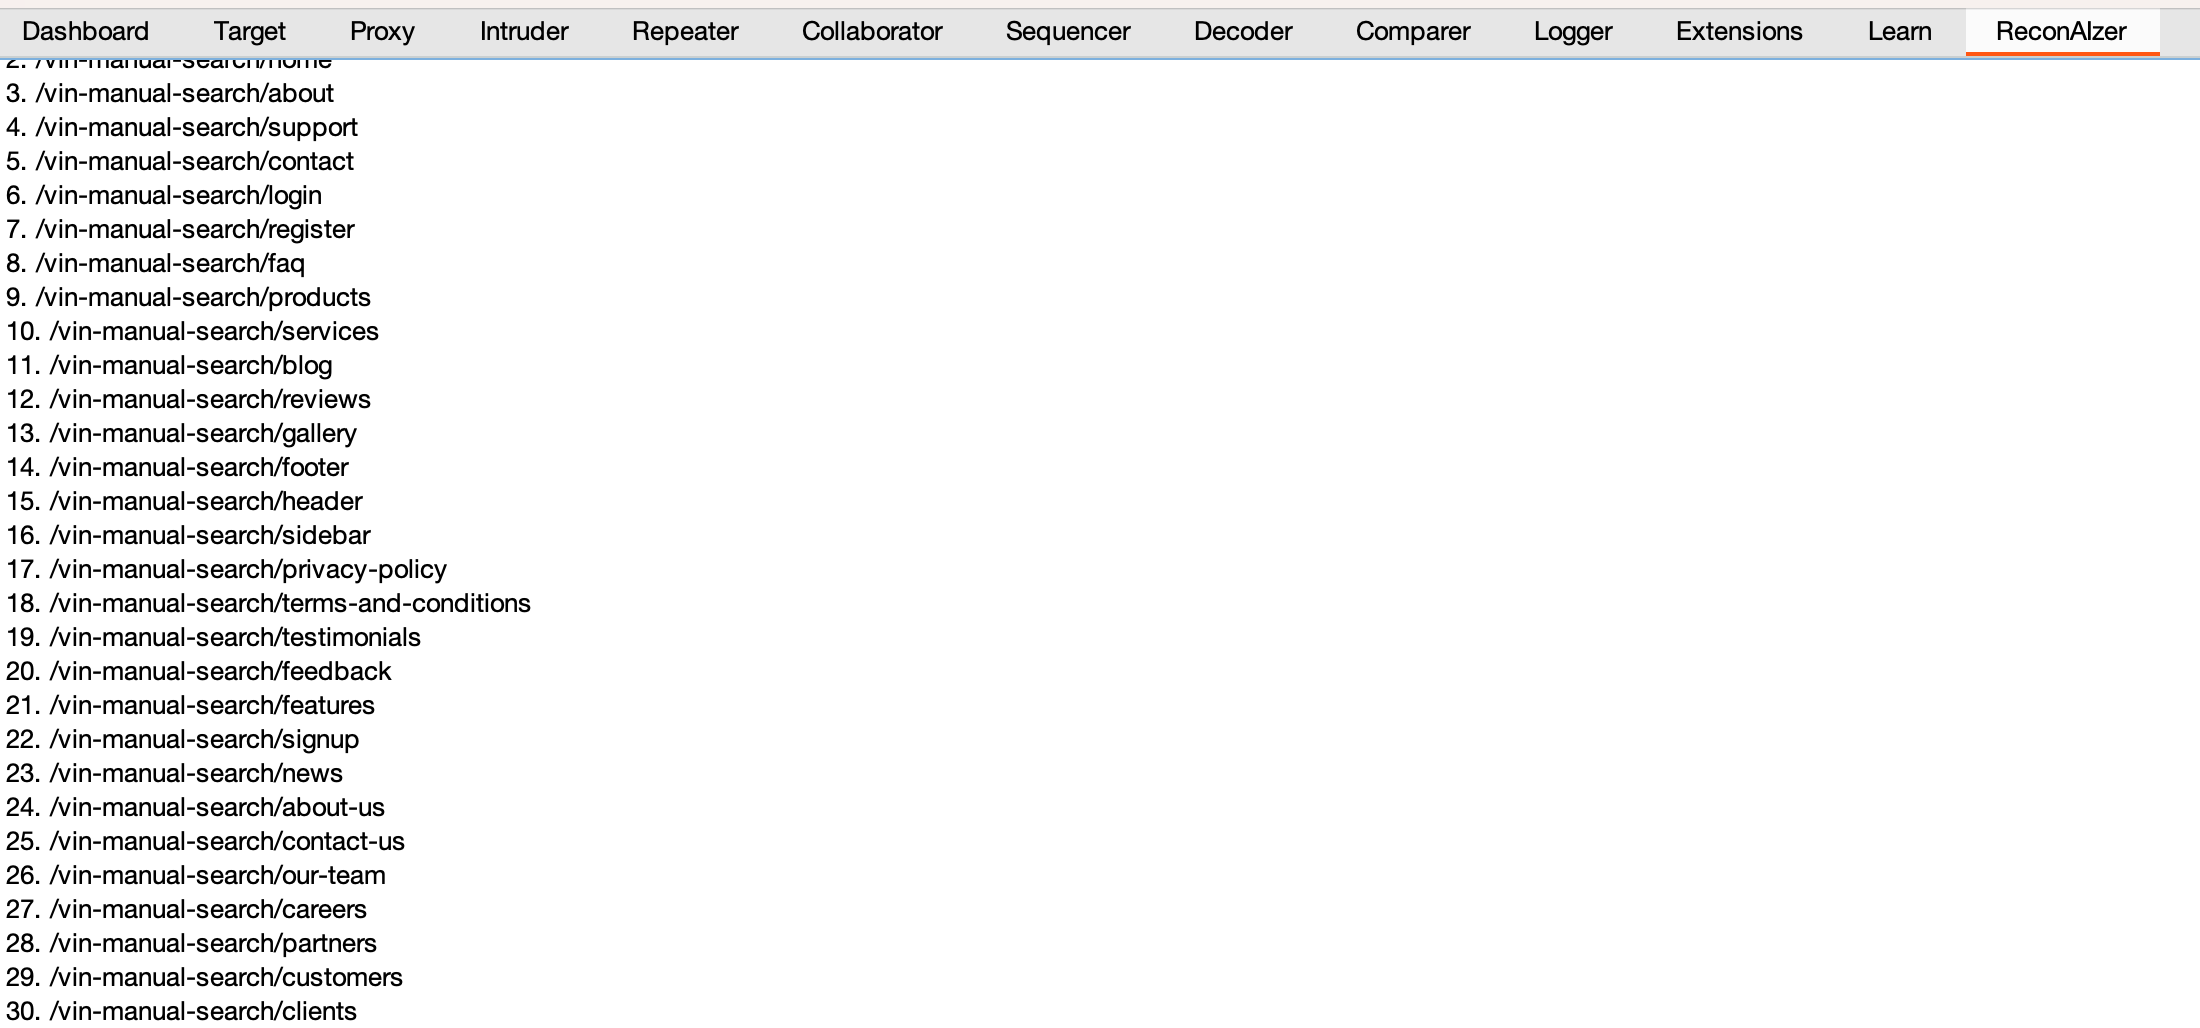
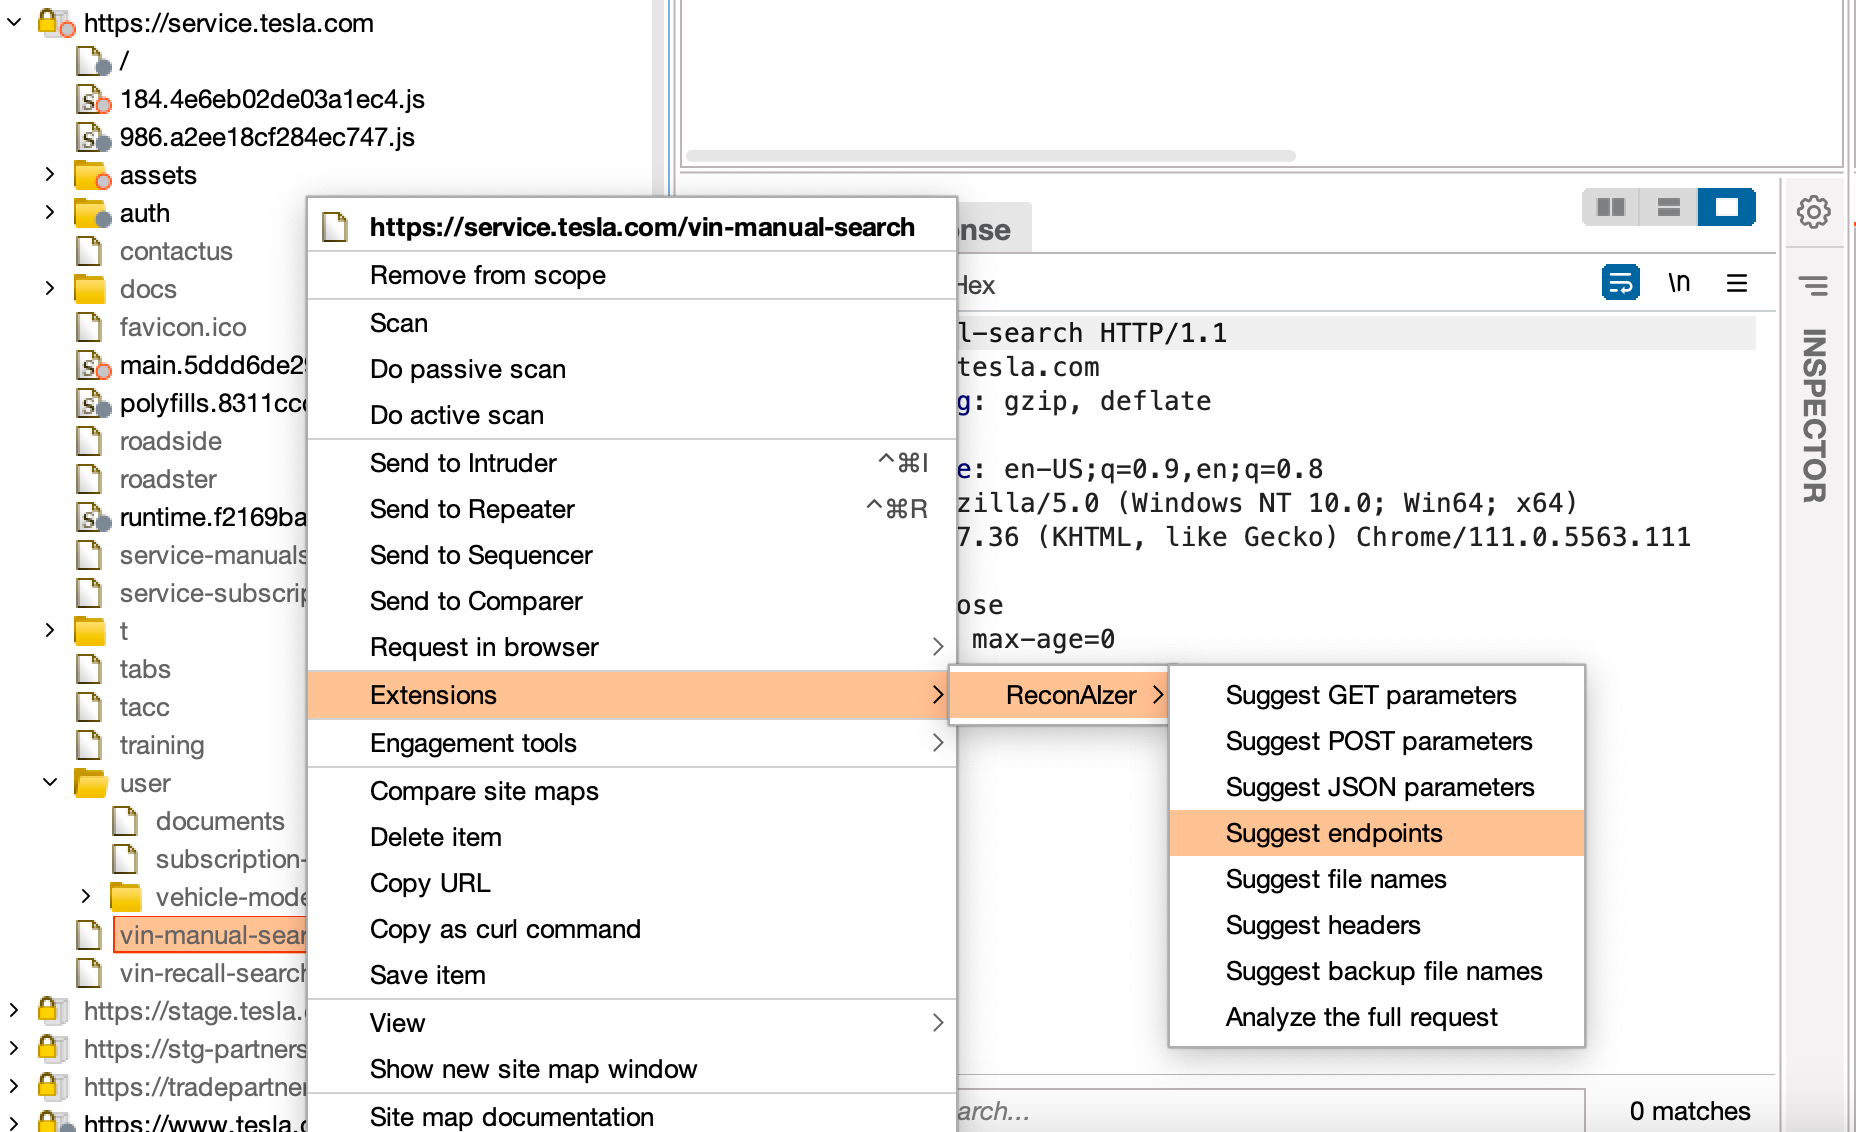
설치가 완료되면 ReconAIzer는 컨텍스트 메뉴와 결과를 확인할 수 있는 전용 탭을 추가합니다:
전제 조건
- Burp Suite
- Jython Standalone Jar
설치
다음 단계에 따라 Burp Suite에 ReconAIzer 확장 프로그램을 설치하세요:
1단계: Jython 다운로드
- 공식 웹사이트에서 최신 Jython Standalone Jar를 다운로드하세요: https://www.jython.org/download
- Jython Standalone Jar 파일을 컴퓨터의 편리한 위치에 저장하세요.
2단계: Burp Suite에서 Jython 구성
- Burp Suite를 엽니다.
- "Extensions" 탭으로 이동합니다.
- "Extensions settings" 하위 탭을 클릭합니다.
- "Python Environment" 아래에서 "Location of the Jython standalone JAR file" 옆의 "Select file..." 버튼을 클릭합니다.
- 1단계에서 Jython Standalone Jar 파일을 저장한 위치로 이동하여 선택합니다.
- "Python Environment" 상태가 "Jython (버전 x.x.x) successfully loaded"로 변경될 때까지 기다립니다. 여기서 x.x.x는 Jython 버전을 나타냅니다.
3단계: ReconAIzer 다운로드 및 설치
- ReconAIzer 최신 릴리즈를 다운로드하세요.
- Burp Suite를 엽니다.
- Burp Suite의 "Extensions" 탭으로 돌아갑니다.
- "Add" 버튼을 클릭합니다.
- "Add extension" 대화 상자에서 "Extension type"으로 "Python"을 선택합니다.
- "Extension file" 옆의 "Select file..." 버튼을 클릭하고 3.1단계에서
ReconAIzer.py 파일을 저장한 위치로 이동합니다. 파일을 선택하고 "Open"을 클릭합니다.
- "Load" 체크박스가 선택되어 있는지 확인하고 "Next" 버튼을 클릭합니다.
- 확장 프로그램이 로드될 때까지 기다립니다. "Output" 섹션에 ReconAIzer 확장 프로그램이 성공적으로 로드되었다는 메시지가 표시되어야 합니다.
축하합니다! Burp Suite에 ReconAIzer 확장 프로그램을 성공적으로 설치했습니다. 이제 이 확장 프로그램을 사용하여 버그 바운티 헌팅 경험을 향상시킬 수 있습니다.
설치가 완료되면 "ReconAIzer" 탭 아래의 "Config" 탭에서 OpenAI API 키를 구성해야 합니다.
프롬프트 개선 제안이나 ReconAIzer에 추가되었으면 하는 기능이 있으면 언제든지 알려주세요!
즐거운 버그 헌팅 되세요!
 hisxo/reconaizer

