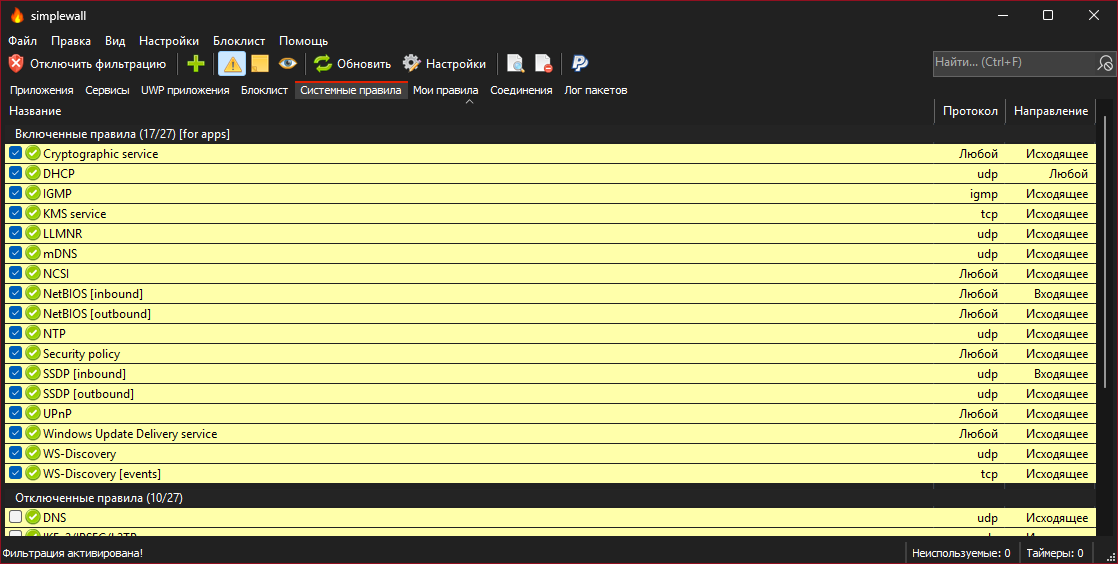
 henrypp/simplewall
Windows Filtering Platform(WFP)을 구성하여 컴퓨터의 네트워크 활동을 설정할 수 있는 간단한 도구입니다.


확실히 고급 사용자용입니다.
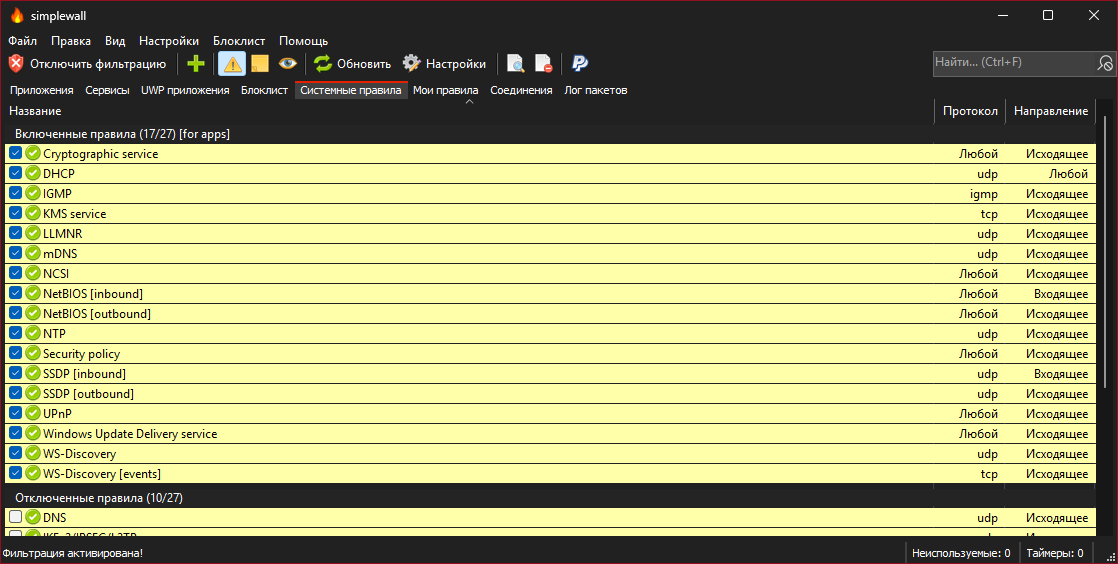
컴퓨터의 네트워크 활동을 구성할 수 있는 Windows Filtering Platform (WFP)을 설정하는 간단한 도구입니다.
이 가벼운 응용 프로그램은 1MB 미만이며 Windows 7 SP1 이상 운영 체제와 호환됩니다. 설치 프로그램 또는 휴대용 버전을 다운로드할 수 있습니다. 올바른 작동을 위해 관리자 권한이 필요합니다.
기억하세요, simplewall은 Windows 방화벽의 제어 UI가 아니며 어떤 수준에서도 Windows 방화벽과 상호 작용하지 않습니다. 이 도구는 네트워크 필터링 응용 프로그램을 만들기 위한 플랫폼을 제공하는 내부 API 및 시스템 서비스 집합인 Windows Filtering Platform (WFP)을 통해 작동합니다. Windows Filtering Platform은 개발 기술이며 그 자체로 방화벽이 아니지만, simplewall은 이 기술을 사용하는 도구입니다.
To activate portable mode, create "simplewall.ini" in application folder, or move it from "%APPDATA%\Henry++\simplewall".
바이너리는 응용 프로그램 폴더에 GPG 서명 simplewall.exe.sig이 있습니다.
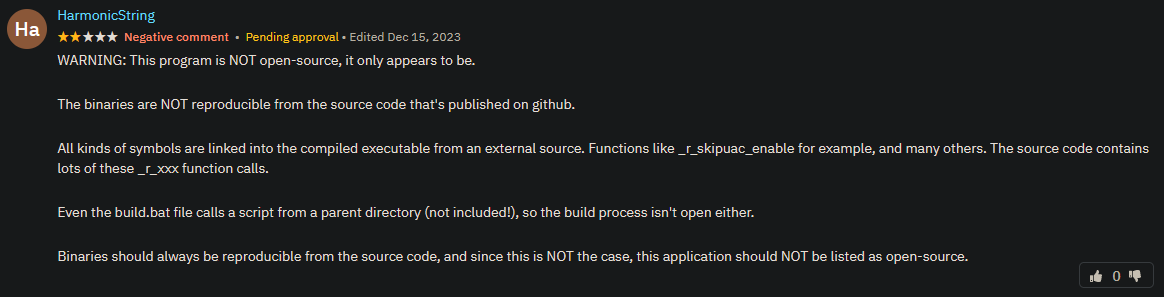
저들을 봐, 그들은 .gitmodules와 사용 방법을 모르는군요, ㅋㅋ.
PS: 바보들이 없으면 재미없죠, 그렇죠!
규칙을 설치할 때 두 가지 모드를 선택할 수 있습니다:
simplewall을 제거하면 이전에 구성된 모든 필터가 시스템에 남아 있습니다. simplewall이 만든 모든 필터를 제거하려면 simplewall을 시작하고 "필터 비활성화" 버튼을 누르세요.
-install - enable filtering.
-install -temp - enable filtering until next reboot.
-install -silent - enable filtering without prompt.
-uninstall - remove all installed filters.
simplewall에는 두 가지 유형의 사용자 정의 규칙이 있습니다:
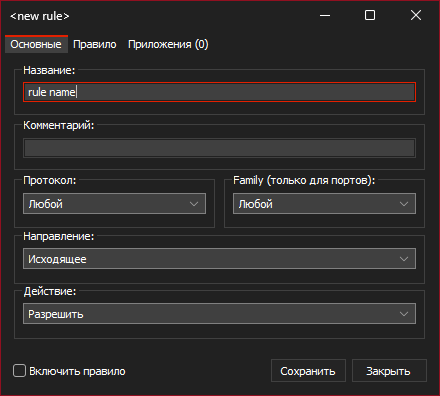
규칙 응용 프로그램을 설정하려면 규칙을 열고 "앱" 탭으로 이동하세요.
192.168.0.1; 192.168.0.1; [fc00::]192.168.0.1:80; 192.168.0.1:443; [fc00::]:443;192.168.0.1-192.168.0.255; 192.168.0.1-192.168.0.255;192.168.0.1-192.168.0.255:80; 192.168.0.1-192.168.0.255:443; (v2.0.20+)192.168.0.0/16; 192.168.0.0/24; fe80::/1021; 80; 443;20-21; 49152-65534;| Address format | Mask |
|---|---|
| a.b.c.d/32 | 255.255.255.255 |
| a.b.c.d/31 | 255.255.255.254 |
| a.b.c.d/30 | 255.255.255.252 |
| a.b.c.d/29 | 255.255.255.248 |
| a.b.c.d/28 | 255.255.255.240 |
| a.b.c.d/27 | 255.255.255.224 |
| a.b.c.d/26 | 255.255.255.192 |
| a.b.c.d/25 | 255.255.255.128 |
| a.b.c.0/24 | 255.255.255.0 |
| a.b.c.0/23 | 255.255.254.0 |
| a.b.c.0/22 | 255.255.252.0 |
| a.b.c.0/21 | 255.255.248.0 |
| a.b.c.0/20 | 255.255.240.0 |
| a.b.c.0/19 | 255.255.224.0 |
| a.b.c.0/18 | 255.255.192.0 |
| a.b.c.0/17 | 255.255.128.0 |
| a.b.0.0/16 | 255.255.0.0 |
| a.b.0.0/15 | 255.254.0.0 |
| a.b.0.0/14 | 255.252.0.0 |
| a.b.0.0/13 | 255.248.0.0 |
| a.b.0.0/12 | 255.240.0.0 |
| a.b.0.0/11 | 255.224.0.0 |
| a.b.0.0/10 | 255.192.0.0 |
| a.b.0.0/9 | 255.128.0.0 |
| a.0.0.0/8 | 255.0.0.0 |
| a.0.0.0/7 | 254.0.0.0 |
| a.0.0.0/6 | 252.0.0.0 |
| a.0.0.0/5 | 248.0.0.0 |
| a.0.0.0/4 | 240.0.0.0 |
| a.0.0.0/3 | 224.0.0.0 |
| a.0.0.0/2 | 192.0.0.0 |
| a.0.0.0/1 | 128.0.0.0 |
| 0.0.0.0/0 | 0.0.0.0 |
A: 예. 설치된 필터는 simplewall이 종료되어도 계속 작동합니다.
A: 기본적으로 simplewall은 모든 응용 프로그램을 차단합니다. 특정 응용 프로그램을 차단하기 위해 사용자 정의 규칙을 만들 필요가 없습니다.
A: 예. Windows 방화벽을 비활성화할 필요가 없습니다. 이 두 방화벽은 독립적으로 작동합니다.
A: 설정 -> 차단 목록을 열고 비활성화라고 표시된 라디오 버튼을 클릭하세요.
A: 블랙리스트는 유용성이 없어 오래전에 제거되었습니다. 하지만 필요하다면 여전히 구성할 수 있습니다.
설정 -> 규칙 열기모든 아웃바운드 차단 및 모든 인바운드 차단 옵션을 선택 해제합니다.연결 차단 이름 및 빈 원격 및 로컬 규칙으로 사용자 규칙(도구 모음의 녹색 십자)을 만듭니다.A: 네트워크에 연결되면 Windows는 Active Probing을 사용하여 인터넷 연결을 확인합니다. 이 기능을 NCSI(네트워크 연결 상태 표시기)라고 합니다. 다음 방법 중 하나로 이 문제를 해결할 수 있습니다:
시스템 규칙 탭을 엽니다.NCSI 규칙을 허용합니다(기본적으로 활성화됨).Disable NCSI.reg를 생성하고 레지스트리로 가져옵니다.
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkConnectivityStatusIndicator]
"NoActiveProbe"=dword:00000001
"DisablePassivePolling"=dword:00000001
gpedit.msc)를 실행합니다.Computer Configuration -> Administrative Templates -> System -> Internet Communication Management -> Internet Communication Settings로 이동합니다.Turn off Windows Network Connectivity Status Indicator active tests를 더블 클릭한 다음 사용을 선택합니다. 확인을 클릭합니다.gpupdate /force를 입력하여 그룹 정책에 적용된 변경 사항을 적용합니다.명령줄을 관리자 권한으로 시작하고 아래 명령을 입력하세요.
netsh advfirewall set allprofiles state off
