
 hahwul/xspear
🔱 강력한 XSS 스캔 및 파라미터 분석 도구&gem
XSpear는 ruby gems 기반의 XSS 스캐너입니다


[!IMPORTANT] XSpear 저장소 보관됨
이 저장소는 보관 처리되어 읽기 전용입니다.
XSpear는 더 이상 활발히 유지보수되지 않습니다.대신 Dalfox를 사용해보세요 🌙🦊
더 빠르고 강력한 XSS 스캐너로 고급 기능을 제공합니다.
alert confirm prompt 이벤트 감지 (Selenium 사용)이벤트 핸들러 HTML 태그 특수 문자 유용한 코드CSP HSTS X-frame-options, XSS-protection 등)테이블 기반 CLI 보고서 및 필터 규칙, 테스트 원시 쿼리(url) 표시cli json html
다음과 같이 직접 설치하세요:
$ gem install XSpear
또는 다음과 같이 직접 설치하세요 (로컬 파일 / 최신 릴리스 다운로드):
$ gem install XSpear-{version}.gem
애플리케이션의 Gemfile에 다음 줄을 추가하세요:```ruby gem 'XSpear'
그런 다음 실행하세요:

    $ bundle

### 종속성 젬
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
Gem 라이브러리에 자동 설치하도록 설정했지만 비정상적으로 동작한다면, 다음 명령어로 설치하세요.```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### 결과 유형
- (I)NFO: 정보 획득 (예: SQL 오류, 필터링된 규칙, 반영된 파라미터 등)
- (V)UNL: 취약한 XSS, Selenium을 통해 확인된 alert/prompt/confirm
- (L)OW: 낮은 수준 이슈
- (M)EDIUM: 중간 수준 이슈
- (H)IGH: 높은 수준 이슈

### 상세 모드
**[0] 조용한 모드(결과만 표시)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
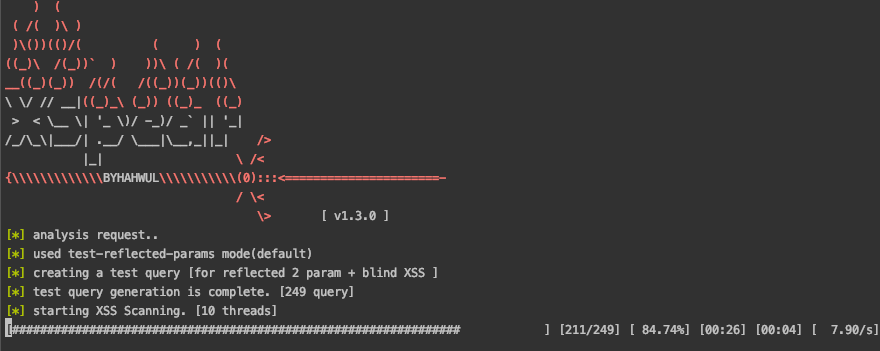
[1] 진행 표시줄 표시 (기본값)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]