

Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
Shadow Repeater는 페이로드의 변형을 자동으로 생성하고 테스트하여 잠재적인 보안 취약점을 찾아내는 기능으로 Burp Suite의 Repeater를 강화합니다. 경로 탐색, SQL 인젝션, XSS 또는 기타 취약점을 탐색하든, Shadow Repeater는 입력을 지능적으로 변형하고 응답에서 이상 징후를 분석하여 심층적인 수동 테스트와 퍼징에 필수적인 도구입니다. 간과될 수 있는 우회 방법과 대체 공격 벡터를 발견하여 한발 앞서 나가세요.
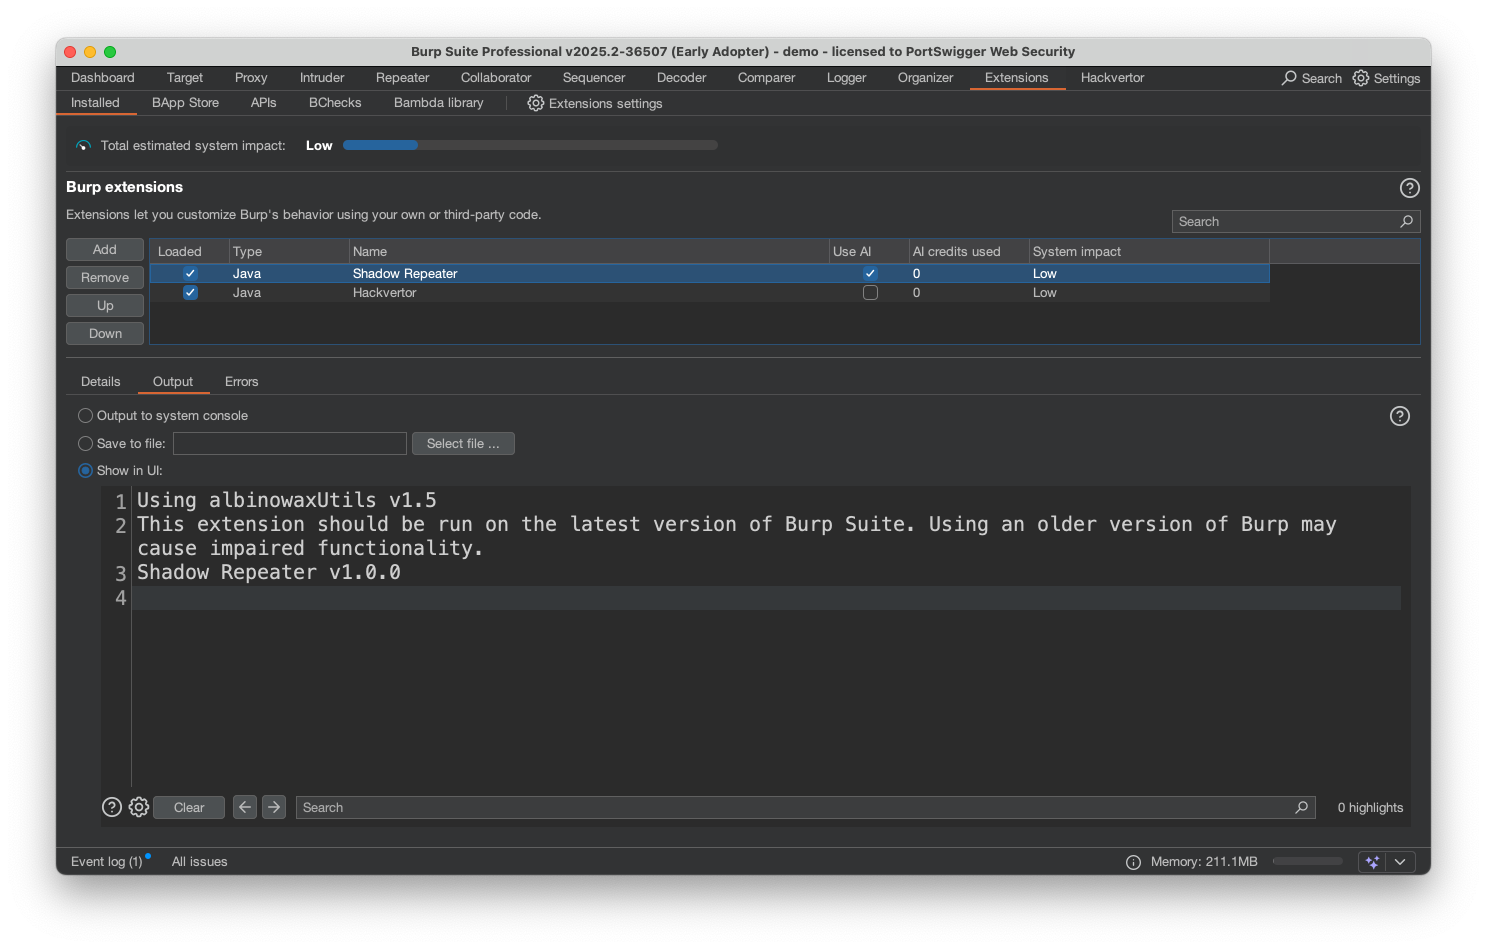
Burp Suite Professional에서 Extensions->BApp store로 이동하여 Shadow Repeater를 검색합니다. 설치 버튼을 클릭한 다음 installed 탭으로 이동하여 Shadow Repeater를 선택하고 Extension 탭에서 "Use AI" 체크박스를 선택합니다.
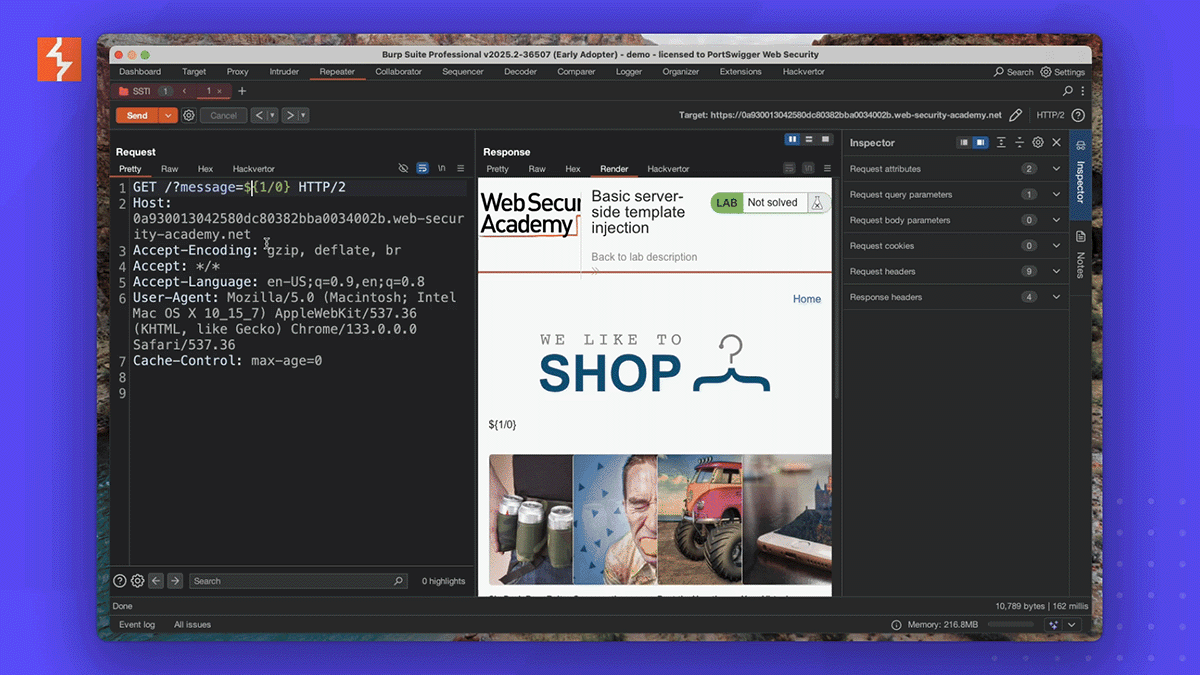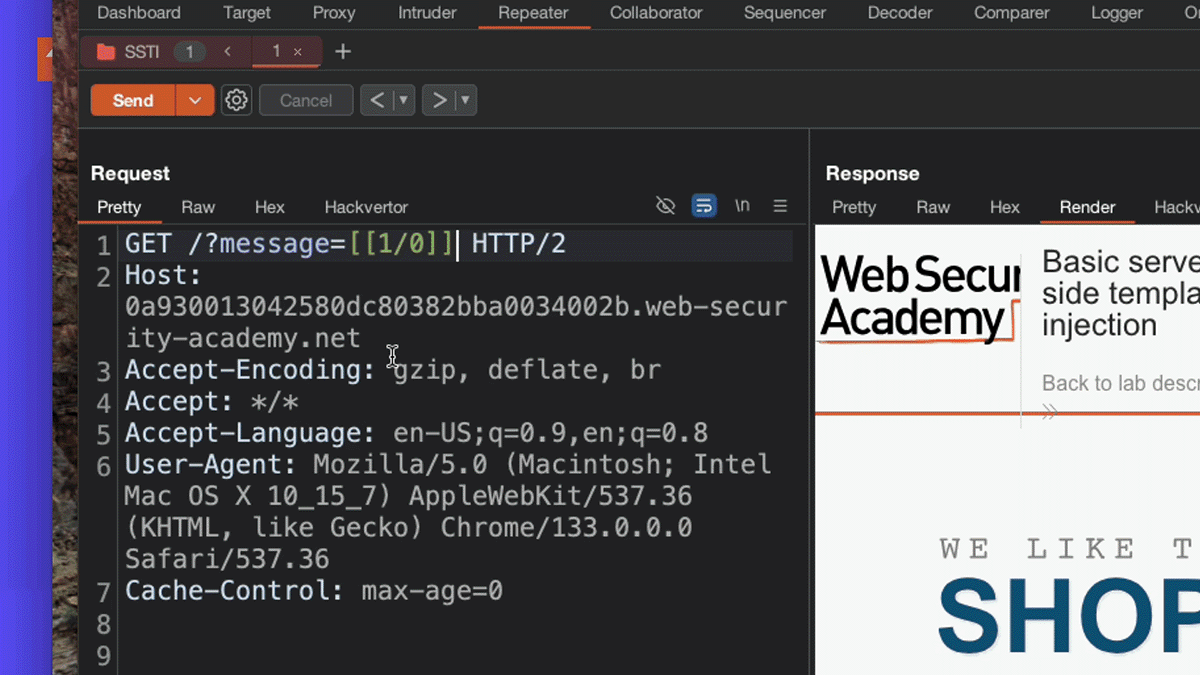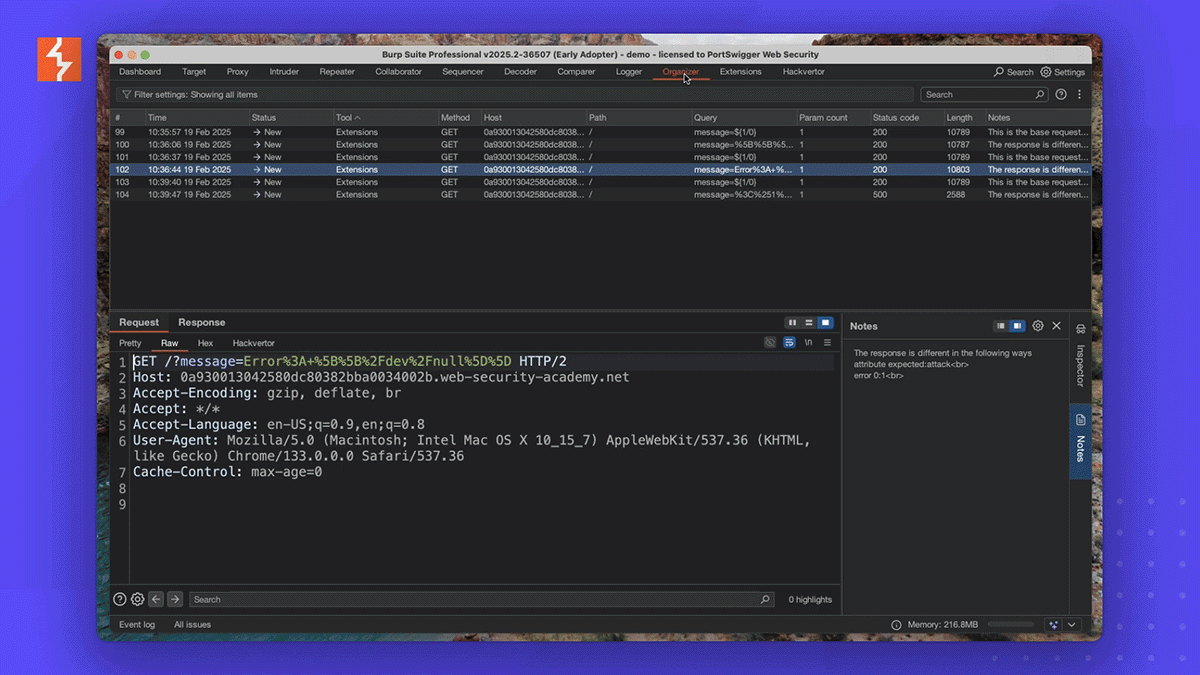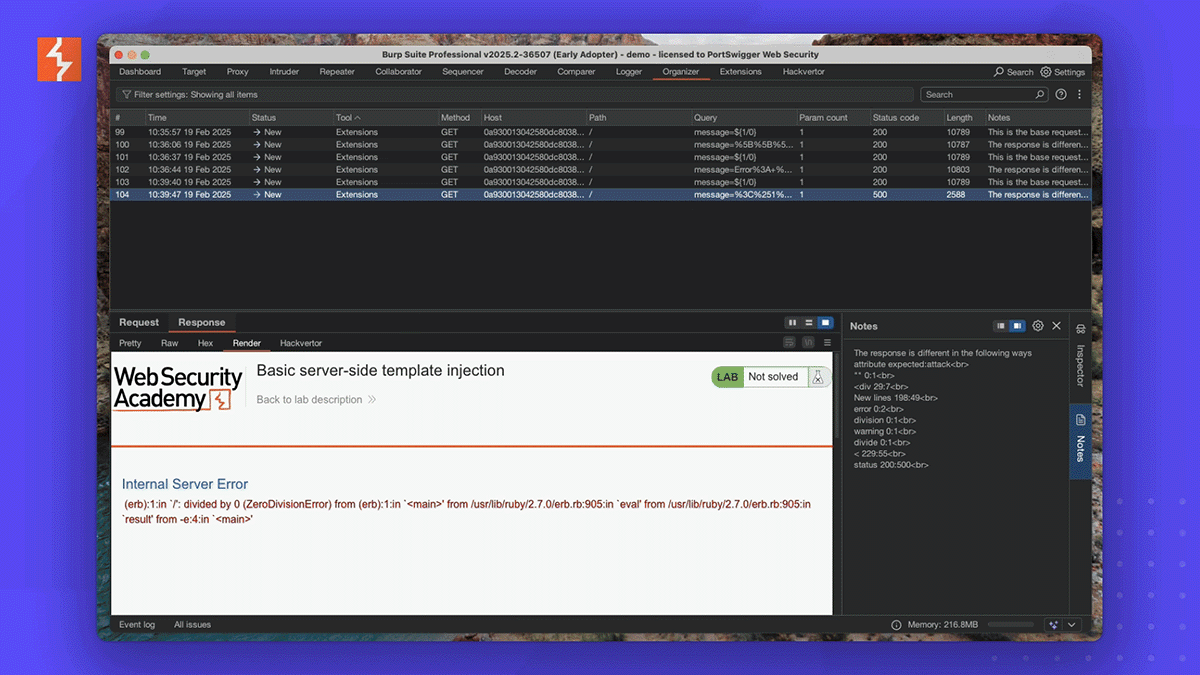
기본적으로 Shadow repeater는 5번째 repeater 요청 시 호출되며 매개변수나 헤더가 변경되어야 합니다. 요청을 어떤 방식으로든 변경하여 대상 해킹을 시도하기만 하면 됩니다. 백그라운드에서 Shadow repeater는 변형을 전송하고 응답의 차이를 찾습니다. 흥미로운 것을 발견하면 검사를 위해 organiser로 전송합니다.

