Burp Suite 확장 기능으로, AI가 생성한 정규식 strike 규칙을 사용해 IDOR 및 접근 제어 결함을 탐지한 뒤 프록시 기록을 스캔하여 유사한 문제를 대규모로 찾아냅니다.
Repeater Strike는 Repeater 요청을 분석하여 IDOR 및 기타 취약점을 발견하는 데 도움을 주는 AI 기반 도구입니다. 테스트 중인 요청과 응답을 기반으로 표적화된 정규식을 자동으로 생성합니다. 취약점이 탐지되면 이러한 정규식이 프록시 기록에 적용되어 전체 트래픽에서 유사한 문제를 신속하게 식별함으로써 발견 사항을 확장하고 시간을 절약할 수 있습니다.
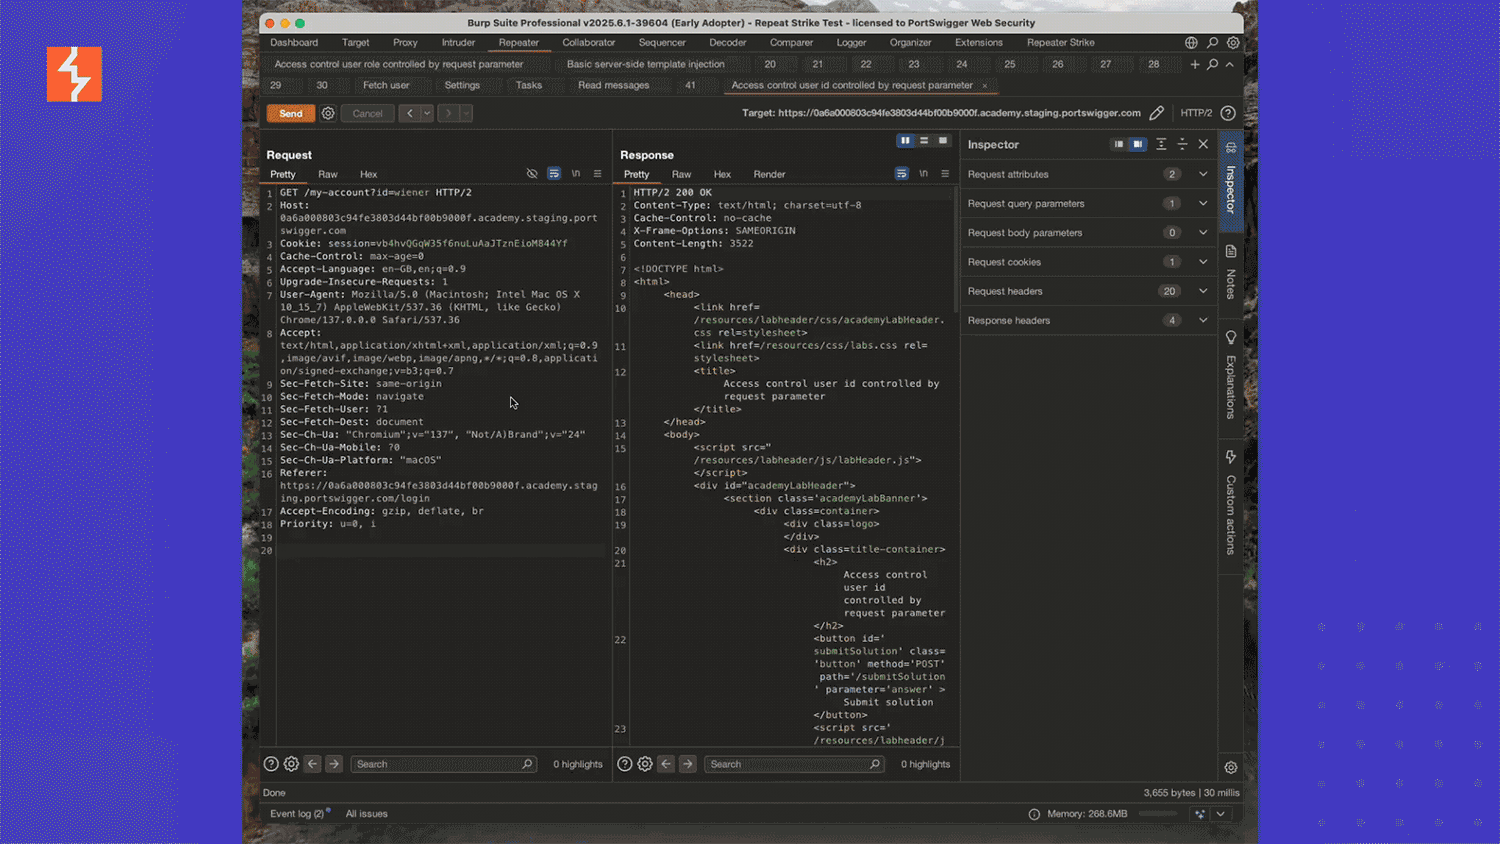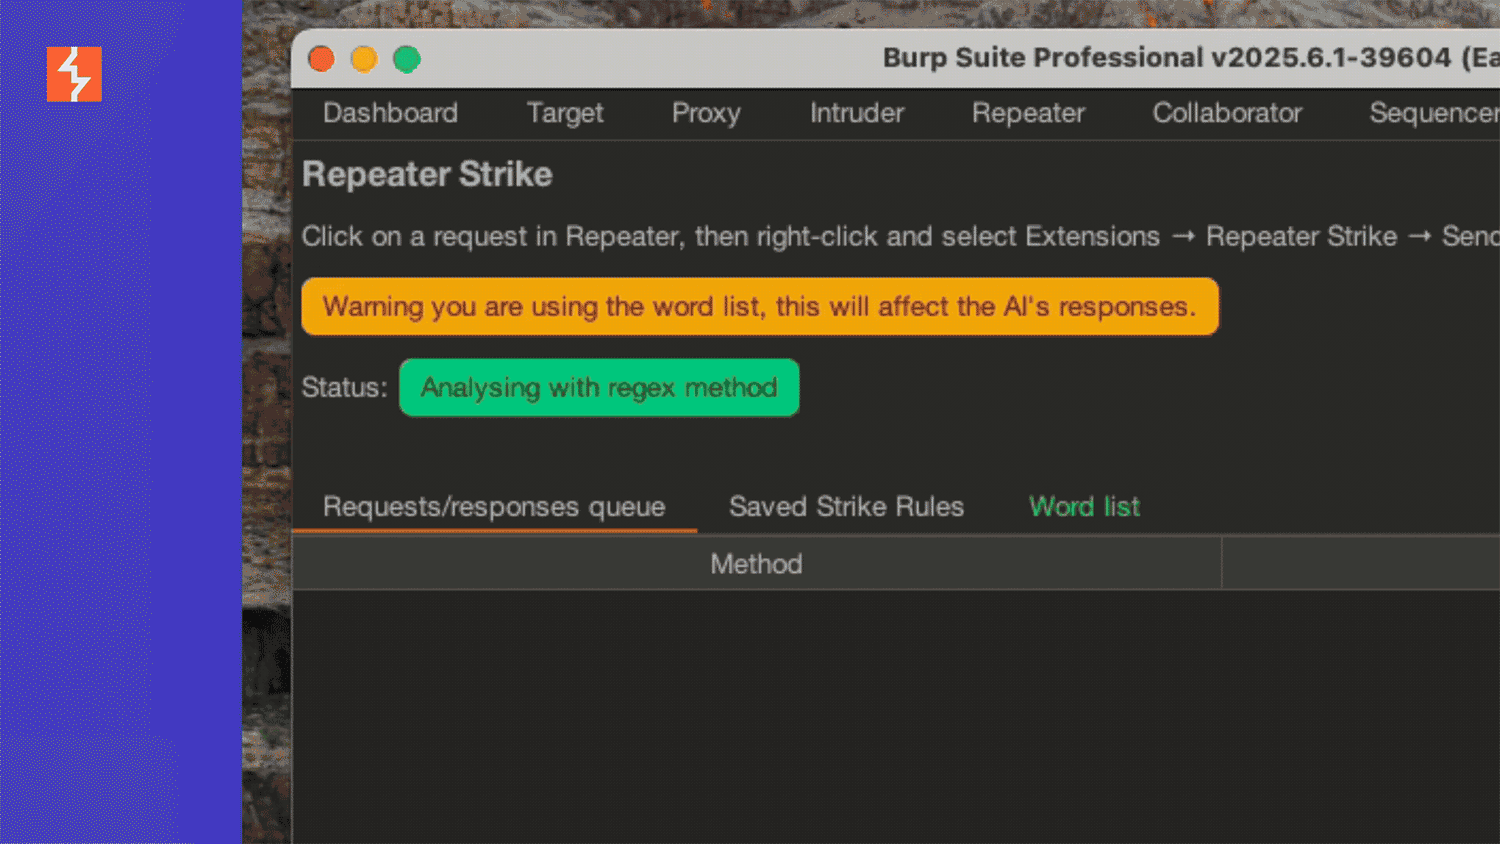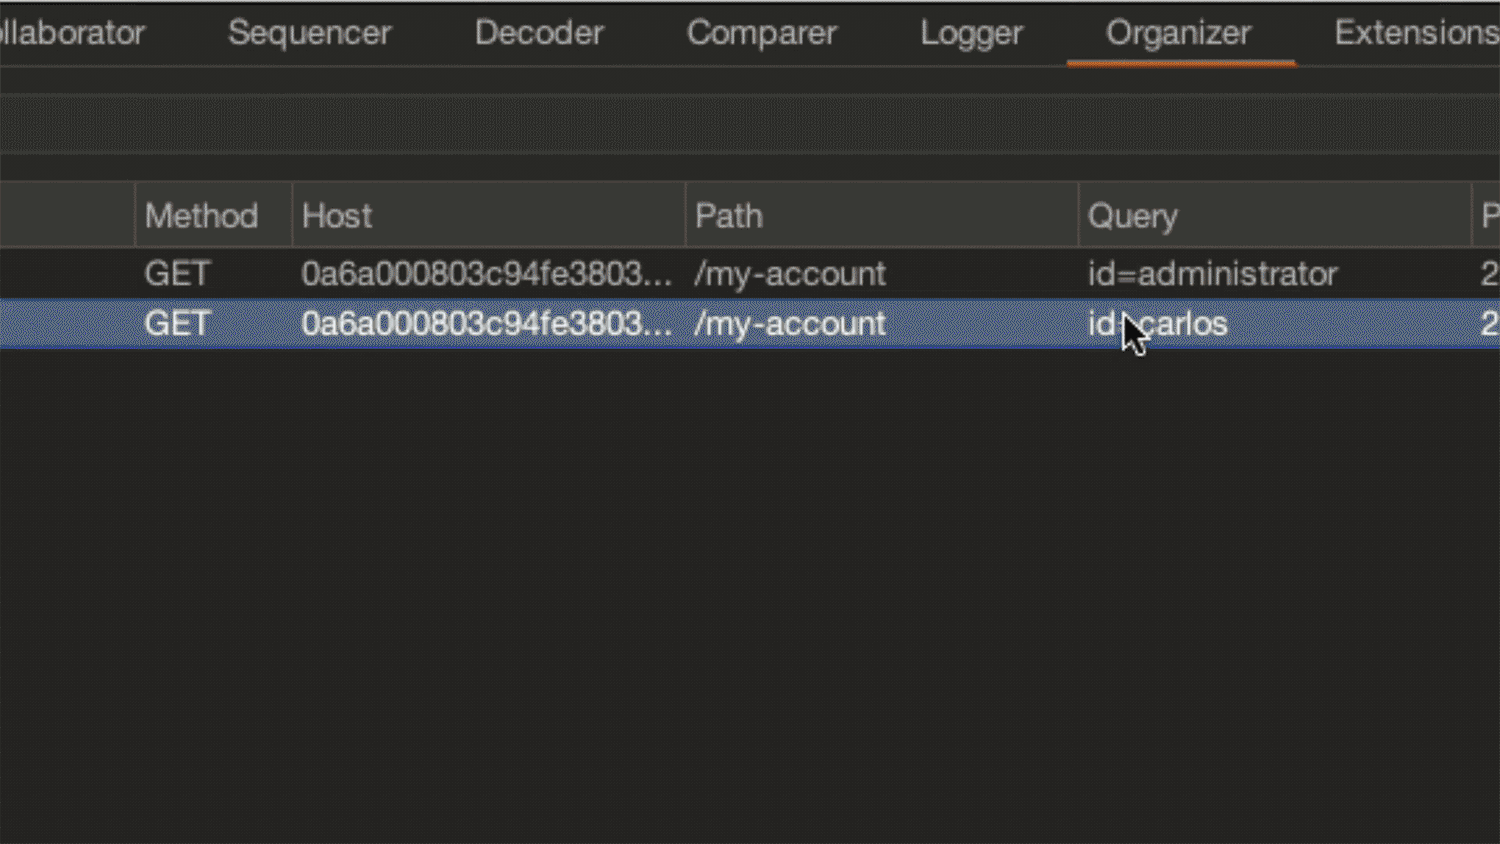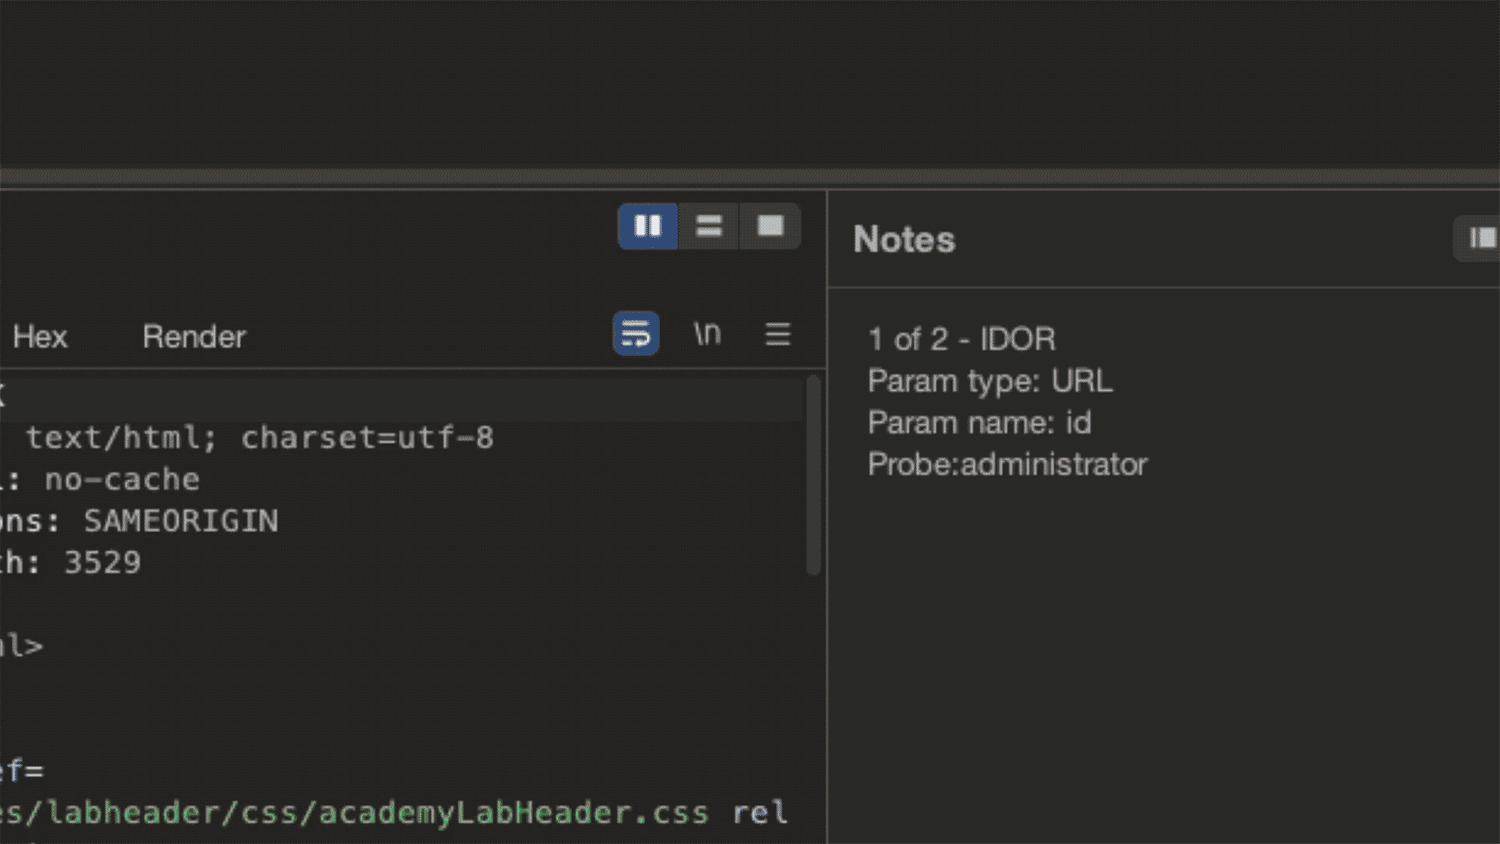
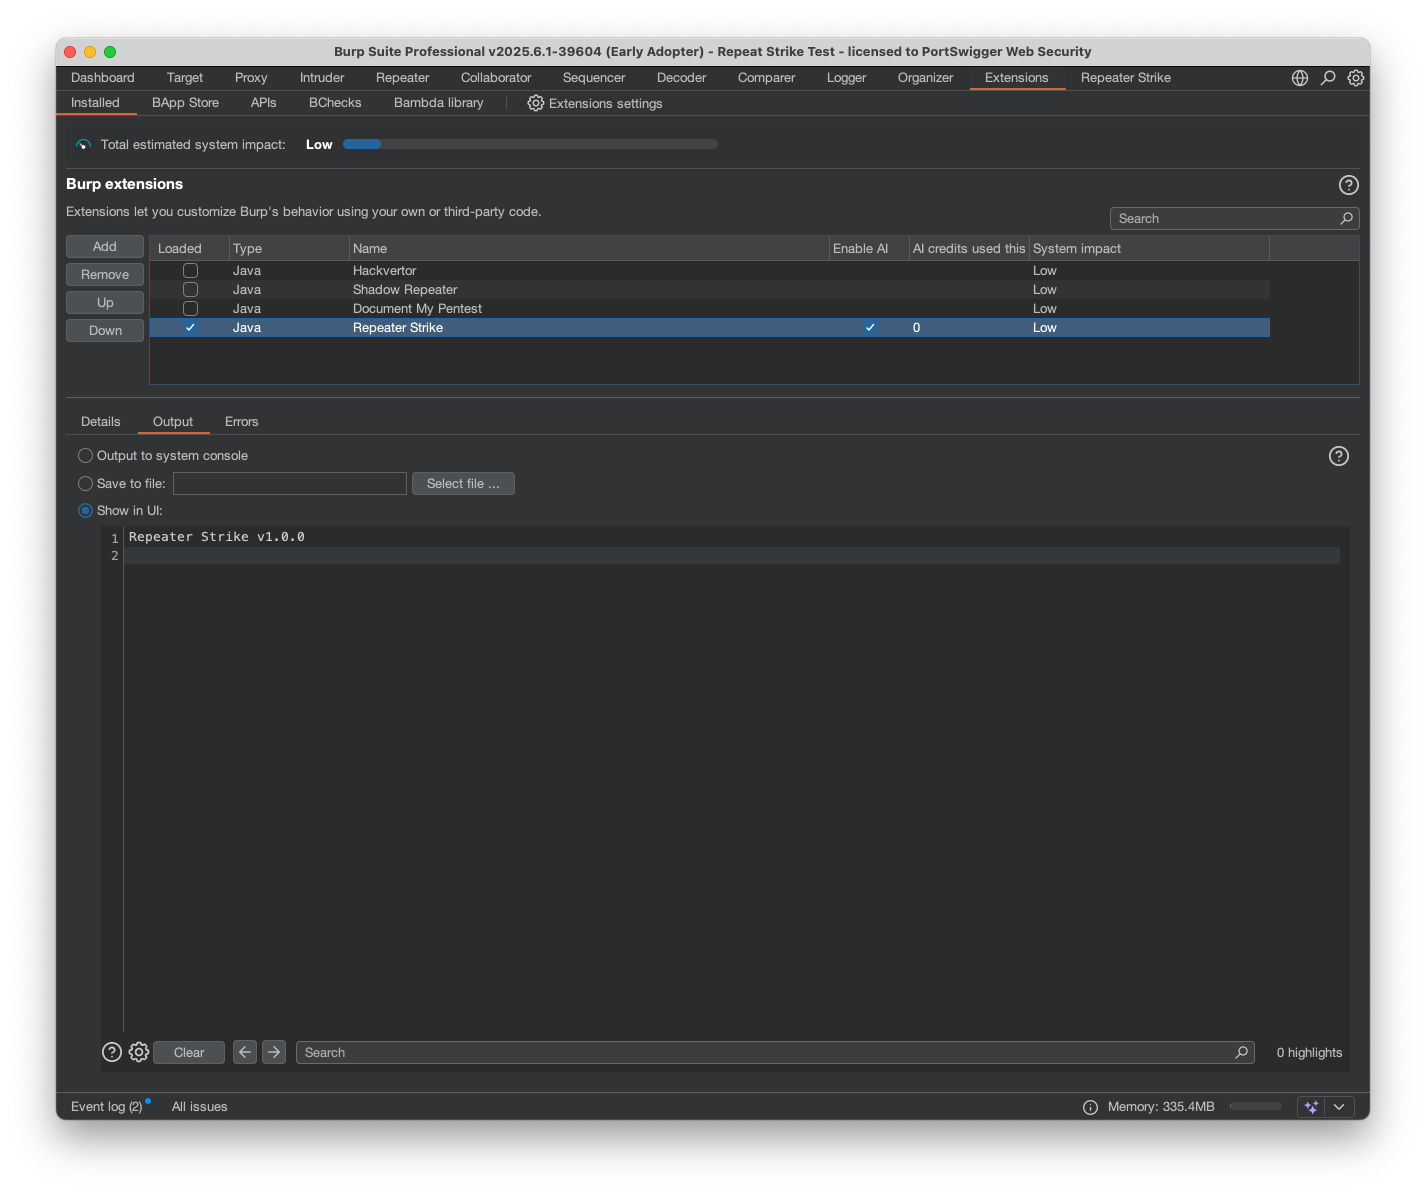
Burp Suite Professional에서 Extensions->BApp store로 이동하여 Repeater Strike를 검색합니다. 설치 버튼을 클릭한 다음 installed 탭으로 이동하여 Repeater Strike를 선택하고 Extension 탭에서 "Use AI" 체크박스를 선택합니다.
Repeater에서 테스트하려는 대상을 식별합니다. 이 Academy Lab을 테스트 케이스로 사용할 수 있습니다: Academy Lab
저장된 Strike Rule은 "Saved Strike Rules" 탭에서 편집할 수 있으며, "Run Strike rule on proxy history" 버튼을 사용하여 언제든지 프록시 기록을 스캔할 수 있습니다.
Extension 탭 → Extensions settings → Repeater Strike에서 Repeater Strike를 구성합니다. 여기에서 프록시 데이터 스캔 제한, 요청/응답/이미지 상한을 설정하고, Repeater 요청 전송 시 자동 Strike Rule 및 프록시 기록 스캔을 활성화할 수 있습니다.



