 hackersroot/cve-2026-76581-detector
WPMU DEV Dashboard의 CVE-2026-76581 영향을 받는 버전을 식별하기 위한 안전한 수동 탐지기입니다.

WPMU DEV Dashboard의 CVE-2026-76581 영향을 받는 버전을 실행 중인 WordPress 설치를 식별하기 위한 안전하고 수동적인 Python 탐지기입니다.
이 탐지기는 인증 우회를 악용하지 않으며, HMAC 값을 요청하거나 재생하지 않고, 관리자 세션을 생성하지 않습니다.
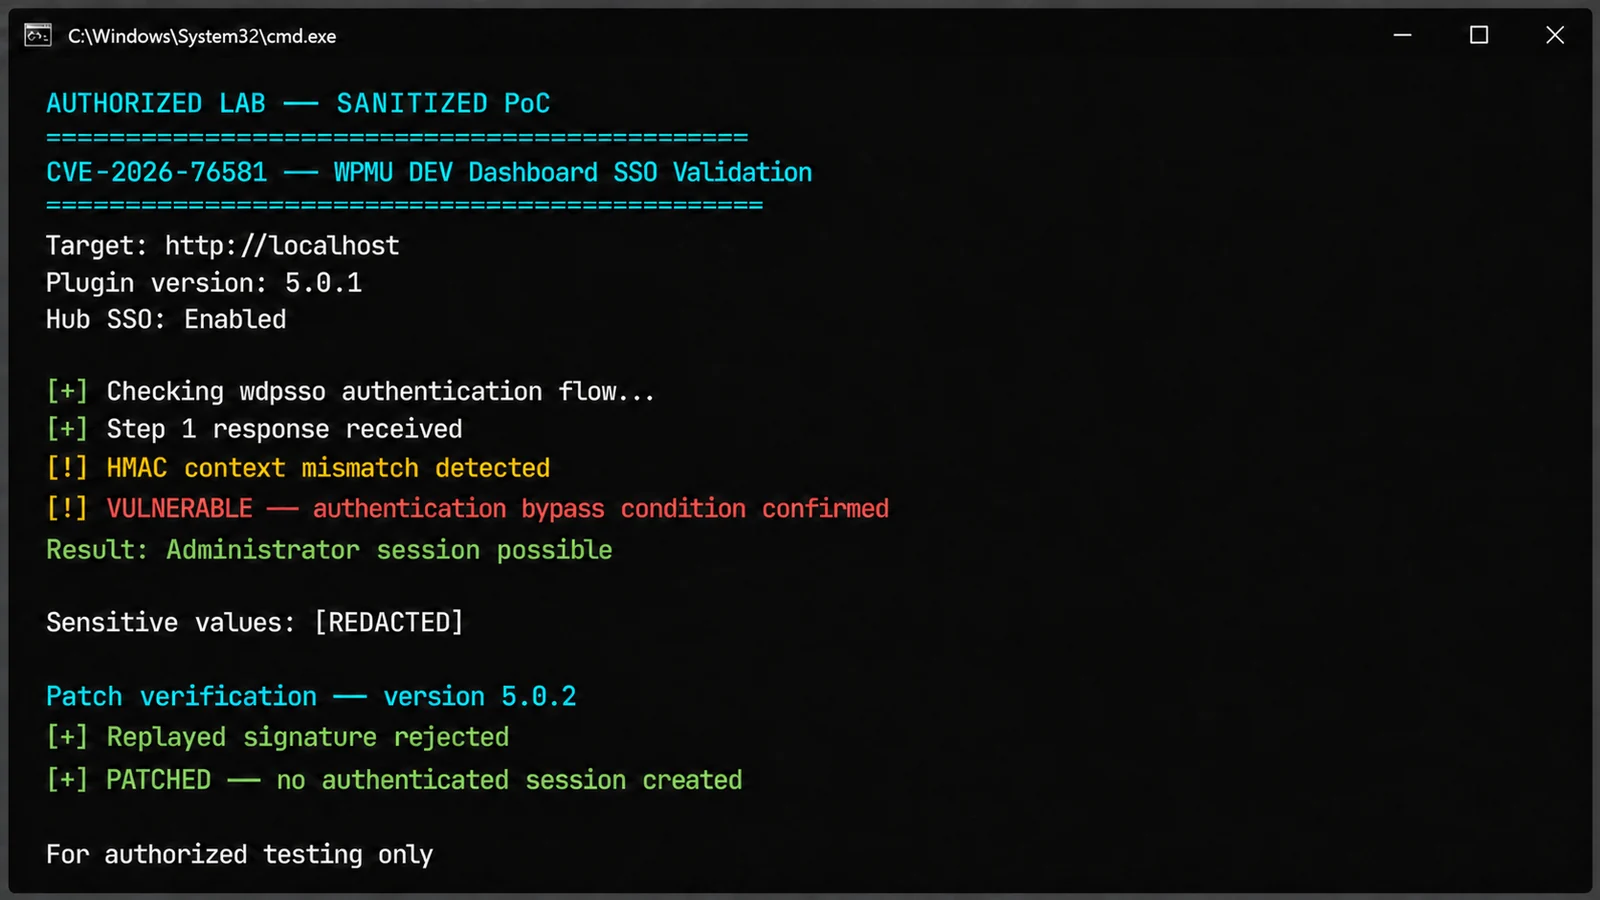
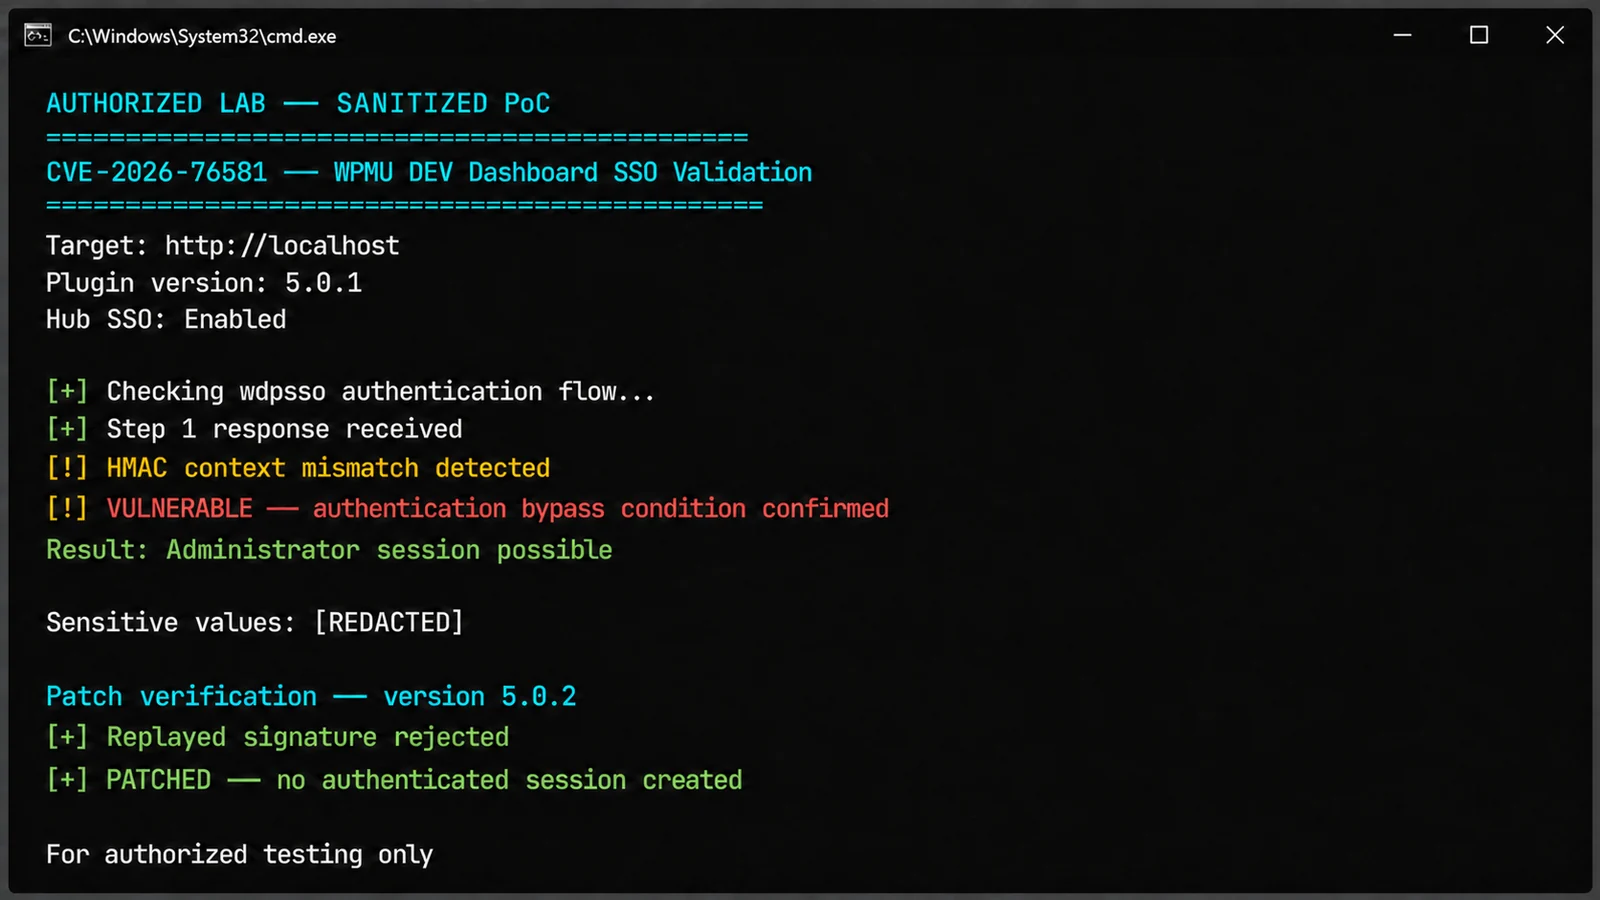
스크린샷은 교육 목적의 정리된 데모입니다. 실제 대상, 페이로드, 인증 토큰 또는 자격 증명을 포함하지 않습니다.
| 필드 | 정보 |
|---|---|
| CVE | CVE-2026-76581 |
| 제품 | WPMU DEV Dashboard |
| 플러그인 슬러그 | wpmudev-updates |
| 취약점 | 인증 우회 |
| CVSS | 9.8 - 치명적 |
| 영향을 받는 버전 | 5.0.1 및 이전 버전 |
| 패치 버전 | 5.0.2 |
이 결함은 Hub SSO 흐름에서 일관되지 않은 HMAC 메시지 구성으로 인해 발생합니다. 성공적인 악용에는 Hub SSO가 활성화된 연결된 WPMU DEV 사이트도 필요합니다. 이 프로젝트는 의도적으로 해당 인증 흐름을 실행하지 않습니다.
공개 메타데이터를 사용하여 localhost 확인:
python CVE-2026-76581-detector.py http://localhost
가장 신뢰할 수 있는 결과를 얻으려면 설치된 플러그인 헤더를 직접 읽으십시오.
Windows의 XAMPP:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"
Windows의 WAMP:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"
Linux:
python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress
승인된 원격 수동 검사:
python3 CVE-2026-76581-detector.py https://authorized-site.example
JSON 출력:
python3 CVE-2026-76581-detector.py http://localhost --json
WPMU DEV Dashboard 5.0.1 또는 이전 버전이 확인되었습니다. 설치된 버전이 영향을 받는 범위 내에 있습니다. 이는 Hub SSO가 활성화되었거나 계정 탈취가 입증되었음을 주장하지 않습니다.
탐지된 플러그인 버전이 5.0.2 이상입니다.
신뢰할 수 있는 버전 증거를 얻을 수 없었습니다. 이는 공개 메타데이터가 차단되었거나, 사이트에 연결할 수 없거나, 플러그인이 비표준 레이아웃을 사용하는 경우 발생할 수 있습니다. 결론 없는 결과는 사이트가 안전하다는 것을 증명하지 않습니다. 로컬 파일 시스템 접근이 가능한 경우 --wordpress-path를 사용하십시오.
영향을 받는 버전이 탐지된 경우:
| 코드 | 의미 |
|---|---|
0 | 패치됨, 결론 없음 또는 플러그인을 찾을 수 없음 |
1 | 취약한 플러그인 버전 탐지됨 |
2 | 잘못된 대상 또는 명령 사용 |
이 프로젝트는 방어적 보안 테스트, 승인된 평가, 로컬 연구소 연구, 패치 검증 및 교육을 위한 것입니다. 명시적 승인 없이 시스템을 평가하지 마십시오.
Sandeep Vishwakarma
정보 보안 컨설턴트 및 버그 바운티 헌터
이 프로젝트는 승인된 테스트 및 방어적 연구 목적으로만 제공됩니다. 작성자는 이 프로젝트로 인한 오용 또는 손해에 대해 책임을 지지 않습니다.
