
 hacip/cve-2023-33405
BlogEngine.NET CMS 버전 3.3.8.0 및 이전 버전의 오픈 리다이렉트 취약점(CVE-2023-33405)에 대한 개념 증명 익스플로잇으로, 검증되지 않은 URL 매개변수가 공격자 제어 리다이렉트로 이어지는 것을 시연합니다.

BlogEngine.NET CMS (버전 3.3.8.0 및 이전)에서 확인된 오픈 리디렉션 취약점
GET 요청이 default.aspx 페이지로 전송될 때 URL에 "years="가 포함되어 있으면, 애플리케이션이 "Redirect"라는 함수를 호출합니다.

이 함수는 year, month, date, page 및 rewrite를 포함한 여러 매개변수를 설정합니다. date 매개변수는 DateTime 객체를 사용하여 파싱되었지만 month와 year 매개변수는 검증되지 않고 rewrite 매개변수를 구성하는 데 사용됩니다.
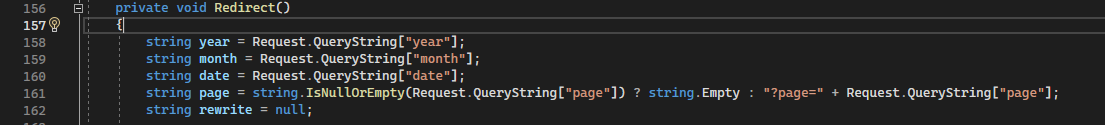

또한 write와 page 매개변수가 추가되어 HTTP 헤더를 사용하여 사용자를 리디렉션하는 데 사용됩니다.
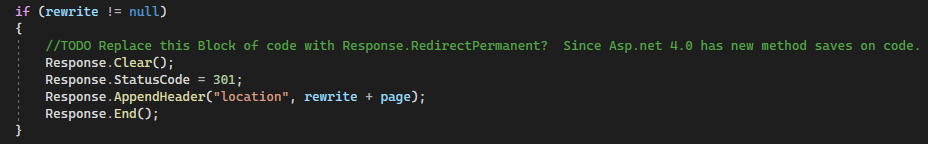
이 매개변수들이 정화, 인코딩 또는 검증되지 않았기 때문에 공격자는 이 결함을 이용하여 사용자를 공격자가 제어하는 URL로 리디렉션할 수 있습니다.

